Módulo 5 del itinerario Monaco SaaS: el OAuth Monaco SaaS, es decir, la autenticación mediante un cliente OAuth o un token de plataforma, la gestión de secretos, los entornos múltiples y el comando delete.
Itinerario: Monaco SaaS · Módulo 5 · Duración: ~45 min · Nivel: Intermedio
Objetivos:
- Elegir entre un cliente OAuth y un token de plataforma para Monaco
- Declarar la autenticación en el manifiesto sin escribir un solo secreto
- Apuntar a uno o varios entornos SaaS
- Eliminar configuraciones con un archivo
delete.yaml
Requisitos previos: módulos 2 a 4 del itinerario (Monaco instalado, manifiesto, despliegue); un entorno Dynatrace SaaS de pruebas; Monaco 2.24.0 o posterior si eliges el token de plataforma.
Un despliegue que funciona solo en el equipo de una persona no es fiable. En cuanto entran en juego varios entornos y un pipeline, la pregunta pasa a ser: quién se autentica, con qué permisos y dónde vive el secreto. Este módulo trata el OAuth Monaco SaaS de principio a fin. Solo vale para Dynatrace SaaS; el método Managed se apoya en otros tokens y es objeto del otro itinerario.
OAuth Monaco SaaS: dos formas de autenticarse
En las API de la plataforma (Settings, automatizaciones, documentos, buckets de Grail, SLO), el manifiesto de Monaco acepta dos métodos, según la documentación oficial:
- un cliente OAuth (identificador y secreto), creado en Account Management;
- un token de plataforma, disponible a partir de Monaco 2.24.0.
El manifiesto rechaza definir ambos en un mismo entorno. La sección token, el token de acceso clásico, sigue prevista para las API de configuración clásicas; se añade si hace falta a uno de los dos métodos anteriores. Para todo lo demás, el objetivo es el mínimo privilegio: elige solo los ámbitos (scopes) que necesitan tus configuraciones.
Crear el cliente OAuth
En Account Management, abre Identity and access management, luego OAuth clients, y crea un cliente. Indicas el correo electrónico del propietario, una descripción y los ámbitos. El secreto solo se muestra una vez, al crearlo: cópialo enseguida en tu gestor de secretos.
La documentación indica que los ámbitos varían según los tipos de configuración. Para un uso general de Monaco, cita en particular:
| Necesidad | Ámbitos |
|---|---|
| Metadatos de la plataforma | app-engine:apps:run |
| Objetos de Settings | settings:objects:read, settings:objects:write |
| Esquemas de Settings | settings:schemas:read |
| Documentos | document:documents:read, :write, :delete |
| SLO | slo:slos:read, slo:slos:write |
También existen ámbitos de automatización, buckets, segmentos y papelera de documentos; consulta la lista completa en la página oficial. Atención: automation:workflows:admin exige una política personalizada, un grupo vinculado a esa política y tu usuario dentro de ese grupo, antes de crear el cliente.
O crear un token de plataforma
El principio es el mismo: crear el token según la documentación de los tokens de plataforma, elegir los ámbitos (la tabla de la página oficial recoge los anteriores) y colocarlo en una variable de entorno. Un token de plataforma evita gestionar un par de identificador y secreto. Comprueba en la documentación que los ámbitos de tu caso de uso están cubiertos.
Secretos: el manifiesto nunca contiene un secreto
En el manifiesto, el valor name es el nombre de la variable de entorno que contiene el secreto, y no el secreto en sí. La URL del entorno también puede leerse de una variable, con type: environment.
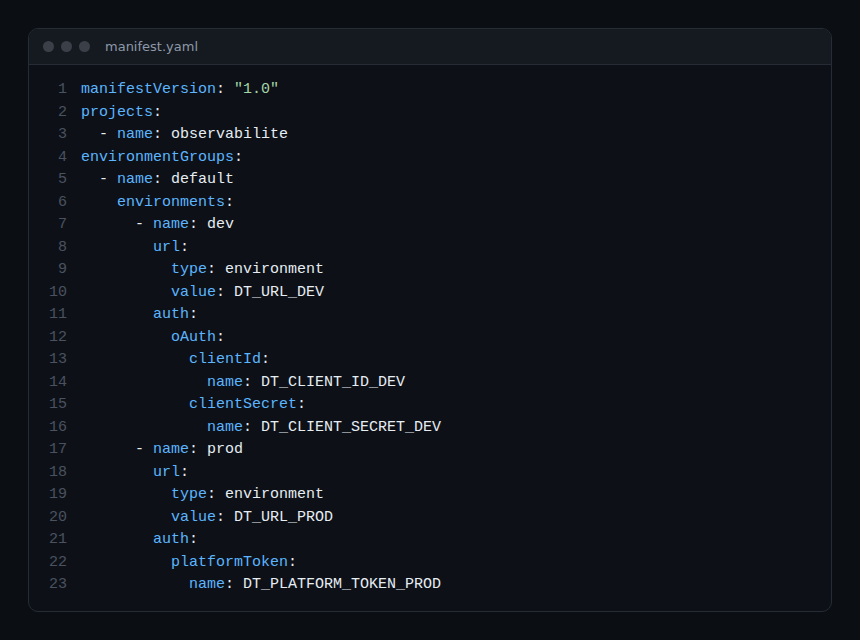
Líneas que conviene recordar:
manifestVersion: "1.0"es obligatorio;environmentGroupsagrupa los entornos; cada uno tiene unname, unaurly una secciónauth;oAuthllevaclientIdyclientSecret; un campo opcionaltokenEndpointpermite definir un punto de acceso no estándar para obtener los tokens (innecesario en un uso normal);platformTokenlleva únicamente elnamede la variable.
Por tanto, este archivo puede versionarse en Git: solo contiene nombres. Los valores viven en el gestor de secretos de tu pipeline o en el shell del equipo.
Entornos múltiples
Un manifiesto describe tantos entornos como haga falta. La opción --environment (o -e) de monaco deploy apunta a uno o varios de ellos; --group (o -g) apunta a un grupo entero. Estas dos opciones son mutuamente excluyentes. Sin ninguna de las dos, delete apunta a todos los entornos del manifiesto, según la ayuda del comando.
Buena práctica SRE: da a cada entorno sus propias credenciales, con ámbitos distintos. Un cliente de desarrollo que puede escribir en todas partes no tiene por qué existir en producción, donde basta un cliente limitado a lo que despliega el pipeline. Si hay una fuga, el perímetro que revocar es pequeño y, por tanto, también lo es el tiempo de recuperación.
Eliminar con delete
Monaco no elimina lo que desaparece de tus archivos: hay que pedirlo explícitamente. El comando es monaco delete --manifest manifest.yaml --file delete.yaml, con las mismas opciones --environment y --group. Por defecto, lee manifest.yaml y delete.yaml en la carpeta actual.
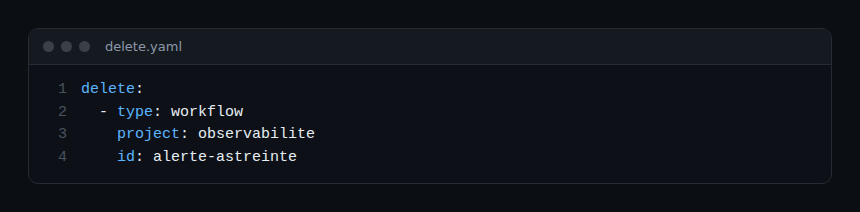
Una entrada designa una configuración de dos maneras: directamente por su identificador de objeto (objectId), o indirectamente por sus coordenadas (project, type, id). Para las API clásicas, la clave es el par name y type. La documentación señala dos límites: Monaco no puede eliminar las configuraciones de uso compartido de Dashboards, y solo elimina por referencia indirecta los documentos que él mismo ha creado.
El comando monaco generate deletefile produce un archivo de eliminación a partir de las configuraciones de un manifiesto; lo limitas con --project, --types o --exclude-types. Revisa siempre el archivo generado antes de eliminar.
Ejercicio práctico
Hazlo en un entorno SaaS de pruebas, nunca en producción. Los comandos siguientes no se han ejecutado para este artículo: comprueba cada resultado por tu cuenta.
Paso 1 — Crear la identidad
Crea un cliente OAuth (o un token de plataforma) solo con los ámbitos necesarios para tu proyecto del módulo 4. Resultado esperado: un identificador y un secreto anotados en tu gestor de secretos.
Paso 2 — Exportar las variables
Coloca la URL, el identificador y el secreto en variables de entorno, sin escribir el secreto en el historial del shell.
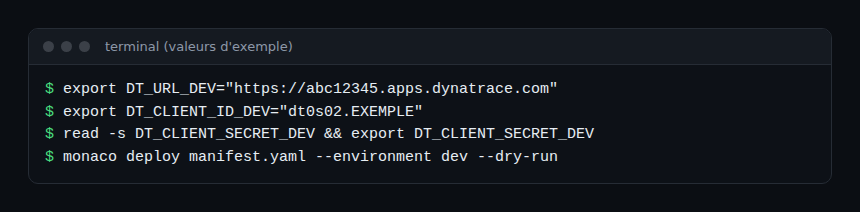
Paso 3 — Adaptar el manifiesto
Retoma tu manifiesto y sustituye cualquier autenticación en claro por referencias name. Resultado esperado: ningún secreto en el repositorio Git (búscalo con una búsqueda de texto).
Paso 4 — Validar y desplegar
Lanza monaco deploy manifest.yaml --environment dev --dry-run. Valida la estructura del manifiesto y de los proyectos, pero no el contenido de los JSON, según la ayuda del comando. Vuelve a lanzarlo sin --dry-run si tiene éxito. Resultado esperado: la configuración aparece en el entorno.
Paso 5 — Eliminar
Escribe un delete.yaml con esa configuración y lanza monaco delete --manifest manifest.yaml --file delete.yaml --environment dev. Resultado esperado: la configuración ha desaparecido del entorno de pruebas.
Cuestionario
- ¿Qué contiene el valor
namede un secreto en el manifiesto? a) El secreto b) El nombre de la variable de entorno que lo contiene c) Un hash del secreto d) La ruta de un archivo - ¿Se pueden definir
platformTokenyoAuthen un mismo entorno? a) Sí, se acumulan b) Sí, el token tiene prioridad c) No d) Solo en producción - ¿Qué opción apunta a todos los entornos de un grupo? a)
--allb)--groupc)--projectd)--force - ¿Cuándo se puede consultar el secreto de un cliente OAuth? a) En cualquier momento b) Una sola vez, al crearlo c) Previa petición al soporte d) En el manifiesto
Solucionario
- b) El manifiesto solo lleva el nombre de la variable.
- c) La documentación prohíbe definir ambos.
- b)
--group(o-g); es incompatible con--environment. - b) El secreto solo es accesible al crear el cliente.
Para ir más lejos
- Monaco y la configuración como código de Dynatrace
- Monaco o Terraform: qué herramienta elegir
- Los esquemas de Settings de la API de Dynatrace SaaS
- Documentación: crear un cliente OAuth para Monaco y repositorio oficial de Monaco
← Módulo 4: despliegue de Monaco SaaS · Índice del itinerario →
Preguntas frecuentes
¿Hace falta un cliente OAuth o un token de plataforma?
Ambos funcionan para las API de la plataforma. El token de plataforma exige Monaco 2.24.0 o posterior y evita el par de identificador y secreto; el cliente OAuth sigue siendo el método histórico. Elige solo uno por entorno.
¿Dónde guardar los secretos en un pipeline?
En el gestor de secretos de tu herramienta de CI/CD, expuestos como variables de entorno en el momento de la ejecución. El manifiesto solo contiene sus nombres, así que puede quedarse en Git.
¿Monaco elimina una configuración retirada del proyecto?
No. La eliminación pasa por el comando delete y un archivo delete.yaml. Revisa ese archivo, sobre todo si procede de generate deletefile, y prueba antes en un entorno de pruebas.
La autenticación ya está en orden: secretos fuera del repositorio, permisos limitados, entornos distintos y eliminación explícita. Aquí termina el itinerario Monaco SaaS: encuentra todos los módulos en el índice del itinerario.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Este itinerario no sustituye a los cursos y certificaciones oficiales de Dynatrace University. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre las funcionalidades en la documentación oficial correspondiente a tu versión.