gh-aw workflows agentiques : le dépôt github/gh-aw (GitHub Agentic Workflows) permet d’écrire une automatisation en langage naturel, dans un fichier Markdown, puis de la faire exécuter par un agent IA dans GitHub Actions. Il compte environ 5 500 étoiles et 604 forks à la fin d’octobre 2026, sous licence MIT (« Copyright GitHub, Inc. » dans le fichier LICENSE).
Pour un SRE, l’intérêt tient en trois questions. Que peut faire l’agent dans la CI ? Combien coûte chaque exécution ? Comment observer ce qui s’est passé ? Cet article répond d’après le README et la documentation officielle, relus le 27 octobre 2026. Ce n’est pas un test : span.observer n’a pas installé l’outil, et les images viennent de la documentation du projet ou reprennent ses exemples de configuration.
Un avertissement de plus : la documentation indique que GitHub Agentic Workflows est en « Public Preview ». Les détails ci-dessous peuvent donc changer vite, et plusieurs fonctions y sont marquées expérimentales.
gh-aw workflows agentiques : ce que dit le dépôt
- Principe : un workflow agentique a deux parties. L’en-tête YAML (frontmatter) fixe les déclencheurs, les permissions, les outils et le moteur d’IA ; le corps Markdown décrit la tâche. La commande
gh aw compilevalide ce fichier et génère un fichier.lock.yml, un workflow GitHub Actions classique. - Moteurs d’IA intégrés : GitHub Copilot (par défaut), Claude Code, OpenAI Codex, Google Gemini et Pi.
- Place dans la CI : le README dit que l’outil complète la CI/CD et ne la remplace pas. Les builds, tests et déploiements restent des workflows déterministes. L’agent sert aux tâches d’interprétation : tri d’issues, relecture de pull requests, analyse d’un échec de CI, rapports.
- Éditeur et licence : dépôt de l’organisation GitHub, licence MIT. span.observer est un blog indépendant et n’a aucun lien avec GitHub ni avec Microsoft.
- Chiffres : environ 5 500 étoiles et 604 forks, relus sur la page du dépôt le 27 octobre 2026. Le README mentionne des outils Go (
go test,go build).
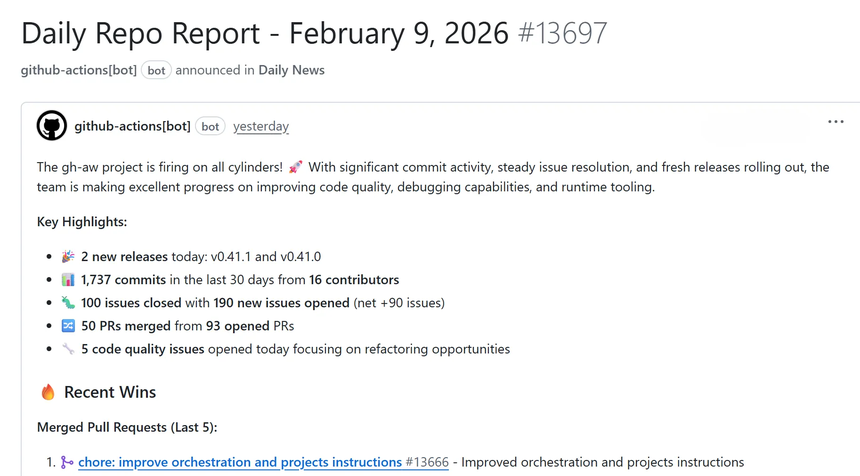
Cette image, tirée du guide de démarrage, montre le résultat typique : l’agent n’écrit pas dans le dépôt, il produit une issue ou un commentaire.
Installation pas à pas
Le guide de démarrage annonce une dizaine de minutes. Les prérequis cités : un compte chez un fournisseur d’IA (Copilot, Anthropic, OpenAI ou Google), un dépôt où vous avez l’accès en écriture, GitHub Actions activé, la CLI gh en version 2.0.0 ou plus, et Linux, macOS ou Windows avec WSL.
Étape 1 — Installer l’extension
gh auth login --scopes repo,workflow
gh extension install github/gh-aw
La documentation propose aussi un script install-gh-aw.sh en cas de problème d’authentification. Comme pour tout curl | bash, lisez-le avant de l’exécuter.
Étape 2 — Ajouter un workflow d’exemple
gh aw add-wizard githubnext/agentics/repo-statusL’assistant vérifie les droits sur le dépôt, propose un moteur, configure l’authentification, puis ajoute le fichier .md et son .lock.yml dans .github/workflows/. Avant de l’activer, la documentation demande de relire la gestion des données du moteur choisi, la sensibilité du dépôt et l’accès aux journaux et aux artefacts.
Étape 3 — Authentifier le moteur
Chaque moteur a son secret : COPILOT_GITHUB_TOKEN (ou copilot-requests: write avec la facturation d’organisation), ANTHROPIC_API_KEY, CODEX_API_KEY ou OPENAI_API_KEY, GEMINI_API_KEY. Exemple tiré de la doc : gh secret set ANTHROPIC_API_KEY < /chemin/cle.txt. Un jeton d’abonnement Claude (CLAUDE_CODE_OAUTH_TOKEN) n’est pas pris en charge.
Étape 4 — Compiler, lancer, suivre
gh aw compile
gh aw run repo-status
gh aw status
gh run watch
Il faut valider les deux fichiers : la documentation précise que le .lock.yml généré est obligatoire et doit être commité avec la source Markdown. Une exécution dure de deux à trois minutes d’après le guide.
Exécuter des agents dans la CI : permissions et garde-fous
C’est le cœur de la conception. Selon le README, le chemin pris en charge démarre en lecture seule et dans un bac à sable. Les écritures passent par des « safe outputs » : l’agent demande une action sous forme structurée, puis un job séparé, avec des permissions limitées, l’exécute après validation.
- Lecture seule : le job de l’agent n’a pas de droits d’écriture et, selon la FAQ, ne reçoit pas les secrets du dépôt par défaut. Un auteur de workflow peut pourtant en transmettre explicitement à des outils, des étapes ou des jobs personnalisés : à relire.
- Safe outputs : créer une issue, un commentaire, une pull request ou poser une étiquette, avec un nombre maximal par exécution (par exemple une issue). Les contenus sont nettoyés avant application (secrets masqués, filtrage des domaines d’URL, limites de taille).
- Détection de menaces : quand des safe outputs sont configurés, un job d’analyse s’exécute entre l’agent et les écritures. Il cherche l’injection de prompt, les fuites de secrets et les correctifs malveillants.
- Réseau : par défaut,
network: defaultsn’autorise que l’infrastructure de base. On ajoute des domaines ou des écosystèmes (node,python) dansnetwork.allowed;network: {}bloque tout. - Déclencheurs : le guide du quick start avertit de préférer
pull_requestàpull_request_target, qui s’exécute dans le contexte privilégié du dépôt de base.
Le README le rappelle sans détour : ces contrôles sont configurables, et l’usage d’agentiques demande une revue de sécurité et une supervision humaine attentives, « à vos risques ». Pour la méthode côté entreprise, voir les garde-fous des agents IA en production et superviser un agent de code en entreprise.
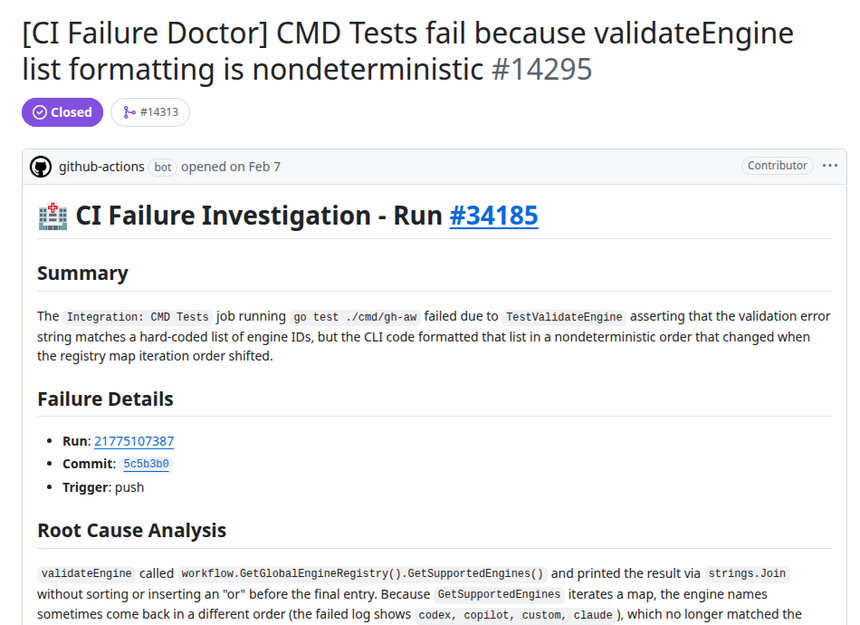
L’exemple ci-dessus vient de la galerie « CI Failure Investigation » : un workflow agentique qui lit l’échec d’un run et ouvre une issue avec sa piste de cause. C’est le cas d’usage le plus proche du travail d’un SRE.
Coûts : crédits, durées et déclencheurs
La documentation « Cost Management » décompose le coût en deux : les minutes GitHub Actions des jobs, et l’inférence facturée par le fournisseur d’IA. Elle donne un ordre de grandeur : un job de pré-activation de 10 à 30 secondes, puis un job d’agent de 1 à 15 minutes, chacun avec environ 1,5 minute de mise en place du runner.
L’unité de suivi s’appelle AI Credit (AIC) : un AIC vaut 0,01 USD. Les valeurs sont calculées au mieux, à partir du catalogue de prix models.dev, et peuvent différer de la facture réelle : la doc demande de vérifier chez le fournisseur.
Les valeurs par défaut citées par la documentation :
- 20 minutes de délai maximal pour l’étape de l’agent, 60 minutes pour le job agent, 10 minutes pour le job de détection ;
- 1 000 AIC par exécution de workflow et 5 000 AIC par workflow et par jour (fenêtre de 24 heures) ;
- réglables par
timeout-minutes,max-ai-creditsetmax-daily-ai-creditsdans le frontmatter.
Le levier principal reste la fréquence. La doc classe push, check_run et check_suite en risque élevé : sur un dépôt actif, ils peuvent déclencher des centaines d’exécutions par jour. Elle conseille de démarrer avec schedule ou workflow_dispatch, et d’éviter de lancer l’agent quand ce n’est pas utile, avec skip-if-match ou un noop écrit dans $GH_AW_SAFE_OUTPUTS. Pour le suivi des tokens côté télémétrie, voir le coût d’un agent IA en tokens avec OpenTelemetry.
Observer les exécutions : journaux, durées, échecs
Chaque exécution est d’abord un run GitHub Actions : l’onglet Actions montre les journaux par étape, et la durée par job sert d’indicateur de dépense en minutes. gh-aw ajoute des commandes dédiées, décrites dans la documentation :
gh aw logs: tableau des runs (10 par défaut) avec durée, tokens, AIC et nombre de tours ; options--engine,--start-date -30d,--count,--firewall,--json. Les échecs, délais dépassés et annulations sont regroupés en « clusters » de symptômes ; la doc précise que ce ne sont pas des causes prouvées ni des taux d’échec.gh aw audit <run-id-ou-url>: rapport sur un run (métriques, appels d’outils, santé des serveurs MCP, analyse du pare-feu, safe outputs). Avec deux identifiants, il compare le second au premier. Une URL de job sans ancre extrait la première étape en échec.gh aw health: état des workflows d’un dépôt sur 7, 30 ou 90 jours, avec échantillon de la révision courante.gh aw status: état des workflows.
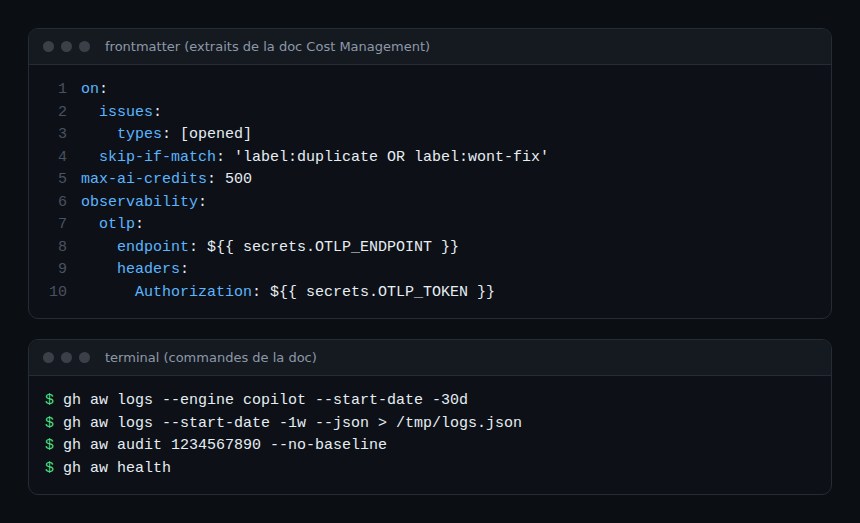
Pour une vue multi-dépôts, la doc propose observability.otlp : les runs envoient des spans OTLP vers un collecteur, avec des attributs comme gen_ai.usage.input_tokens et gen_ai.usage.output_tokens. Les traces sont aussi copiées dans le fichier otel.jsonl de l’artefact de l’agent, et un échec d’export ne fait pas échouer le workflow. Les secrets d’en-tête sont masqués avant l’export, mais la documentation avertit que le masquage de la console Actions ne nettoie pas le contenu des artefacts téléchargeables. Pour l’aspect traces d’agents, voir observer les agents MCP avec OpenTelemetry.
Un blocage réseau se lit dans les journaux sous la forme DENIED CONNECT registry.npmjs.org:443 : la doc recommande de vérifier que la destination est voulue, puis d’ajouter seulement le domaine ou l’écosystème nécessaire.
Limites et points ouverts
- Ancrage à signaler : « Public Preview » d’après la FAQ officielle. Plusieurs fonctions de la documentation sont étiquetées expérimentales (par exemple
merge-pull-request, l’intégration Azure DevOps ou Linear). - Vulnérabilité annoncée : le README signale une faille touchant les versions
>= 0.83.3, < 0.85.4(avis GHSA-8h78-hpm7-29gg), et ces versions ont été retirées par précaution. Vérifiez la version que vous installez. - Versions : la documentation décrit une cadence de versions mineures hebdomadaire ou bimensuelle, et un contrôle à l’exécution : un workflow compilé avec une version trop ancienne ou révoquée peut échouer ou avertir, il faut alors recompiler. Le numéro de la dernière release n’a pas pu être relu : il n’est donc pas cité.
- Non-déterminisme : l’agent interprète. Les résultats peuvent varier d’un run à l’autre ; la CI déterministe garde les tests et les déploiements.
- Coûts approximatifs : les AIC sont une estimation, pas la facture du fournisseur.
- Données : le contenu du dépôt part chez le fournisseur du moteur choisi ; relisez ses conditions.
Pour comparer avec d’autres projets d’agents, voir OpenBot, un espace de travail de bureau pour agents, et le serveur MCP de GitHub.
Bonnes pratiques
- Commencez par un déclencheur
scheduleouworkflow_dispatchet un modèle léger pour mesurer le coût réel. - Gardez les valeurs par défaut en lecture seule, ajoutez des safe outputs un par un, et plafonnez-les.
- Relisez le
.lock.ymlgénéré en revue de code, comme tout workflow Actions. - Réduisez
network.allowedau strict nécessaire et surveillez les lignesDENIED. - Relevez chaque semaine
gh aw logs --json: durée, tokens et AIC par workflow, puis comparez deux runs avecgh aw audit. - Envoyez la télémétrie vers un collecteur central dès que plusieurs dépôts sont concernés.
Questions fréquentes
gh-aw remplace-t-il la CI existante ?
Non. Le README dit qu’il complète la CI/CD. Les builds, tests, analyses statiques et déploiements restent des workflows Actions déterministes ; l’agent traite ce qui demande de l’interprétation.
L’agent peut-il modifier mon dépôt ou lire mes secrets ?
Pas par défaut : le job de l’agent démarre en lecture seule et sans les secrets du dépôt. Les écritures passent par des safe outputs appliqués dans des jobs séparés. Un auteur peut toutefois accorder des droits directs ou transmettre des secrets : c’est à relire dans le .lock.yml.
Comment limiter et suivre le coût ?
Plafonnez avec max-ai-credits et max-daily-ai-credits, évitez les déclencheurs fréquents, puis suivez durée, tokens et AIC avec gh aw logs. La doc rappelle que ces chiffres sont des estimations à comparer à la facture du fournisseur.
Conclusion
gh-aw transforme un fichier Markdown en workflow GitHub Actions où un agent travaille avec des droits réduits. Le projet est récent, en préversion publique, et sa documentation fournit des plafonds, des commandes d’audit et un export OpenTelemetry qui facilitent l’exploitation. Essayez-le d’abord sur un dépôt sans secrets, avec un déclencheur planifié. Sources : dépôt github/gh-aw et documentation officielle.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC, à GitHub ni à Microsoft. Les marques citées appartiennent à leurs propriétaires. Les outils évoluent vite : vérifiez les commandes et options dans leur documentation officielle.