agentgateway passerelle MCP : le dépôt agentgateway/agentgateway se présente comme un proxy « agentic » de nouvelle génération pour les agents IA et les serveurs MCP. Écrit en Rust, il se place entre un agent (Claude Code, Cursor, un service maison) et les outils qu’il appelle, pour les fédérer, les authentifier, filtrer ce qui est exposé et tracer chaque appel d’outil en OpenTelemetry. La page du dépôt affiche environ 5 800 étoiles et 1 000 forks le 30 octobre 2026, sous licence Apache 2.0.
Pour un SRE ou une équipe plateforme, la question n’est pas « faut-il un proxy de plus ? » mais « où poser le point de contrôle quand dix agents appellent trente serveurs MCP ? ». Un agent qui reçoit la liste complète des outils d’un serveur peut appeler n’importe lequel ; une passerelle qui filtre cette liste par identité, journalise les arguments et exporte un span par tools/call ramène ces appels dans le périmètre habituel de l’observabilité et de la sécurité.
Précision d’honnêteté : span.observer n’a pas déployé agentgateway. Commandes, extraits et captures viennent du README, du dossier examples/ du dépôt et de la documentation agentgateway.dev.
agentgateway passerelle MCP : ce que dit le dépôt
- Projet et gouvernance : le README indique qu’agentgateway est un projet de la Linux Foundation. Le blog du projet date la donation par Solo.io à la Linux Foundation du 25 août 2025, et la page d’accueil de la documentation précise que le projet a été accepté comme projet de l’Agentic AI Foundation (AAIF) en 2026. Nous n’avons trouvé aucune mention de la CNCF : ne pas la présenter comme un projet CNCF.
- Licence et langage : Apache 2.0, vérifiée dans le fichier LICENSE le 30 octobre 2026. Le dépôt est un workspace Cargo (Rust, édition 2024) ; la sortie d’
agentgateway --versiondocumentée pour la 1.7.0 indiquerust_version1.89.0 et une ciblex86_64-unknown-linux-musl. - Version : la page des releases affiche v1.7.0 comme dernière version, publiée le 27 octobre 2026, après v1.6.0 le 2 octobre. Le blog du projet situe la 1.0.0 en mars 2026 : le rythme est mensuel, avec des changements cassants documentés à chaque version mineure.
- Périmètre : le README décrit trois rôles, passerelle LLM (API compatible OpenAI, budgets, guardrails), passerelle MCP (fédération d’outils, transports stdio, HTTP, SSE et Streamable HTTP, OpenAPI exposé en outils, OAuth) et passerelle A2A. Cet article se limite au rôle MCP, avec l’authentification, l’autorisation CEL et la télémétrie.
- Modes de déploiement : un binaire autonome piloté par un fichier YAML, ou un contrôleur Kubernetes qui implémente la Gateway API. La release 1.7.0 publie l’image
cr.agentgateway.dev/agentgateway:v1.7.0, celle du contrôleur et trois charts Helm.
Visite de la configuration
Un fichier de configuration agentgateway est court. L’exemple mcp-authorization du dépôt tient en trente lignes et montre la chaîne complète : un port d’écoute, une politique jwtAuth qui valide les jetons des clients, des règles mcpAuthorization écrites en CEL, et une cible MCP en HTTP.
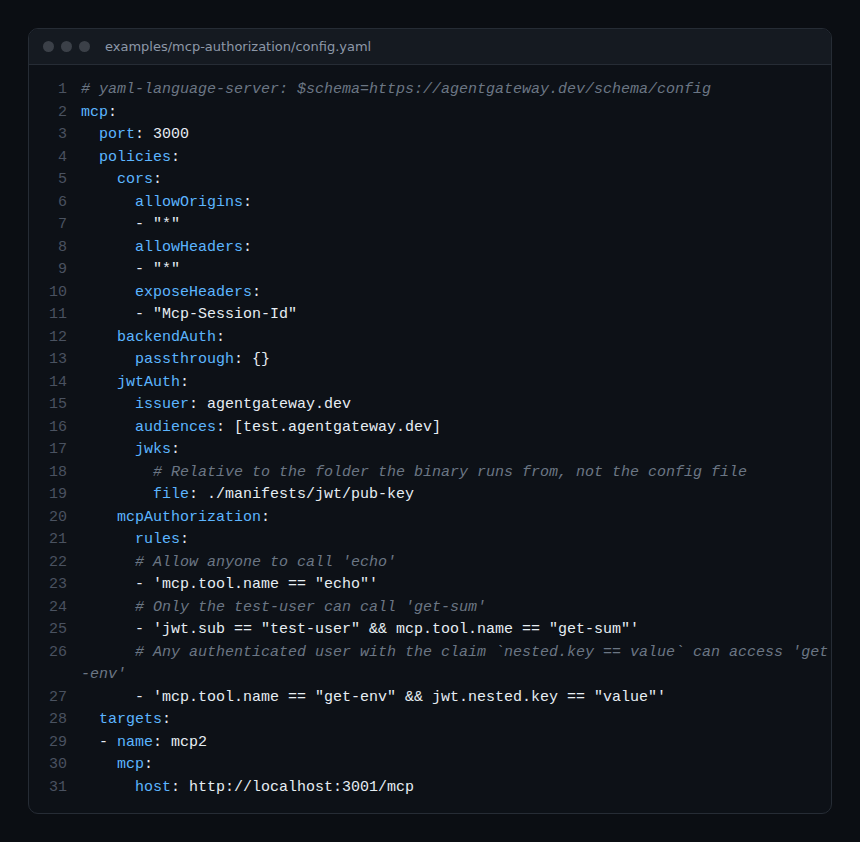
Trois points à lire dans ce fichier :
jwtAuthdéclare l’émetteur, les audiences et l’emplacement des clés publiques ; le README prévient que les clés et jetons fournis dansmanifests/jwt/servent uniquement à la démonstration.mcpAuthorization.rulescontient des expressions CEL évaluées sur l’appel MCP, pas sur la requête HTTP :mcp.tool.name == "echo"autorise tout le monde,jwt.sub == "test-user" && mcp.tool.name == "get-sum"réserve un outil à un utilisateur, et une troisième règle s’appuie sur une claim imbriquée. D’après la documentation, un outil non autorisé disparaît de la réponsetools/listet son appel direct est refusé.- Les cibles acceptent
stdio(la passerelle lance la commande) oumcpavec unhostHTTP. Les deux formes se mélangent dans une même liste.
Avec plusieurs cibles, la passerelle agrège les serveurs en un seul endpoint MCP et préfixe chaque outil du nom de sa cible pour éviter les collisions. L’exemple mcp-multiplex expose ainsi les serveurs time et everything :
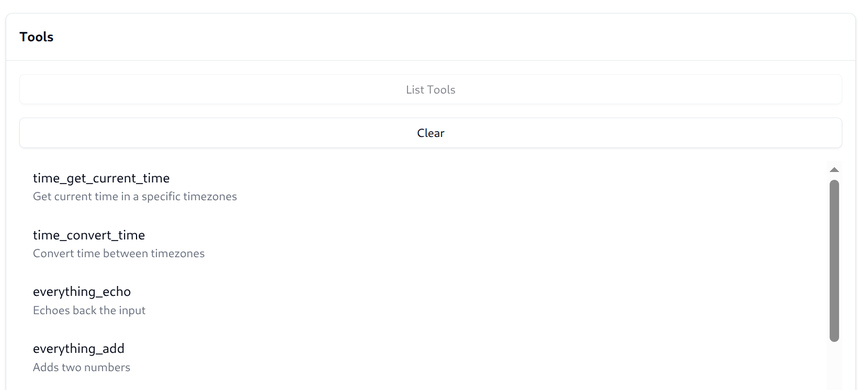
Le même README signale un piège concret : si une cible échoue au démarrage, l’initialize de tout le backend multiplexé échoue. Un serveur MCP cassé coupe donc l’accès à tous les autres, ce qui plaide pour une alerte sur la disponibilité de chaque cible.
Installation pas à pas (mode autonome)
Étape 1 — Installer le binaire
La documentation propose un script d’installation, avec une option de version épinglée que nous recommandons pour tout usage au-delà de l’essai :
curl -sL https://agentgateway.dev/install | bash -s -- --version v1.7.0
agentgateway --version
Le binaire est posé dans /usr/local/bin/agentgateway. Des builds nightly existent pour Linux (x86 et ARM), macOS et Windows, en version 0.0.0-alpha.<commit> : à réserver aux tests.
Étape 2 — Démarrer un serveur MCP de test
PORT=3005 npx -y @modelcontextprotocol/server-everything streamableHttpÉtape 3 — Écrire la configuration
Le quickstart MCP de la documentation sert aussi l’interface web sur le même port :
# yaml-language-server: $schema=https://agentgateway.dev/schema/config
gateways:
  default:
    port: 4000
mcp:
  targets:
  - name: server-everything
    mcp:
      host: http://localhost:3005/mcp
ui: {}
agentgateway -f config.yaml
# info app serving UI at http://localhost:4000/uiÉtape 4 — Vérifier avec un client MCP
L’interface propose un « Tool Playground ». En ligne de commande, le quickstart enchaîne initialize, tools/list puis tools/call en JSON-RPC sur http://localhost:4000/mcp, avec l’en-tête mcp-session-id renvoyé à l’initialisation. La réponse attendue à un echo est Echo: <votre message>.
Observer les appels d’outils : métriques, logs, traces
C’est le cœur de l’intérêt pour un SRE : d’après la documentation « MCP observability », la passerelle produit les trois signaux sans instrumentation côté agent ni côté serveur MCP.
Métriques. L’endpoint Prometheus écoute sur localhost:15020/metrics. La référence liste agentgateway_mcp_requests_total, un compteur étiqueté par server, method (tools/call, tools/list), resource et resource_type. Les compteurs n’apparaissent qu’après la première requête. Le README de l’exemple mcp-telemetry montre une sortie plus ancienne avec tool_calls_total : vérifiez les noms sur votre version avant d’écrire une alerte.
Logs. Chaque requête produit une ligne structurée avec mcp.method.name, mcp.target, mcp.session.id, gen_ai.tool.name, trace.id et span.id. Une politique accessLog peut ajouter les arguments et le résultat d’un appel :
frontendPolicies:
  accessLog:
    filter: 'mcp.methodName == "tools/call"'
    add:
      tool_args: 'mcp.tool.arguments'
      tool_result: 'mcp.tool.result'
      tool_error: 'mcp.tool.error'
Les listes d’outils sont écrites en entier dans chaque ligne concernée : filtrez sur la méthode pour limiter le volume, comme le conseille la documentation.
Traces. L’export OTLP s’active par frontendPolicies.tracing avec un host (OTLP gRPC par défaut, protocol: http possible) et randomSampling (true, ou une fraction comme 0.1). Le champ resources fixe service.name, qui vaut agentgateway par défaut ; attributes ajoute des attributs calculés en CEL, remove en retire, filter n’exporte que les spans qui vérifient une expression. Les spans portent mcp.method.name, mcp.target, mcp.session.id, gen_ai.tool.name, et mcp.error.code en cas d’échec ; le nom du span suit la forme <méthode> <cible>_<outil>, par exemple tools/call everything_echo.
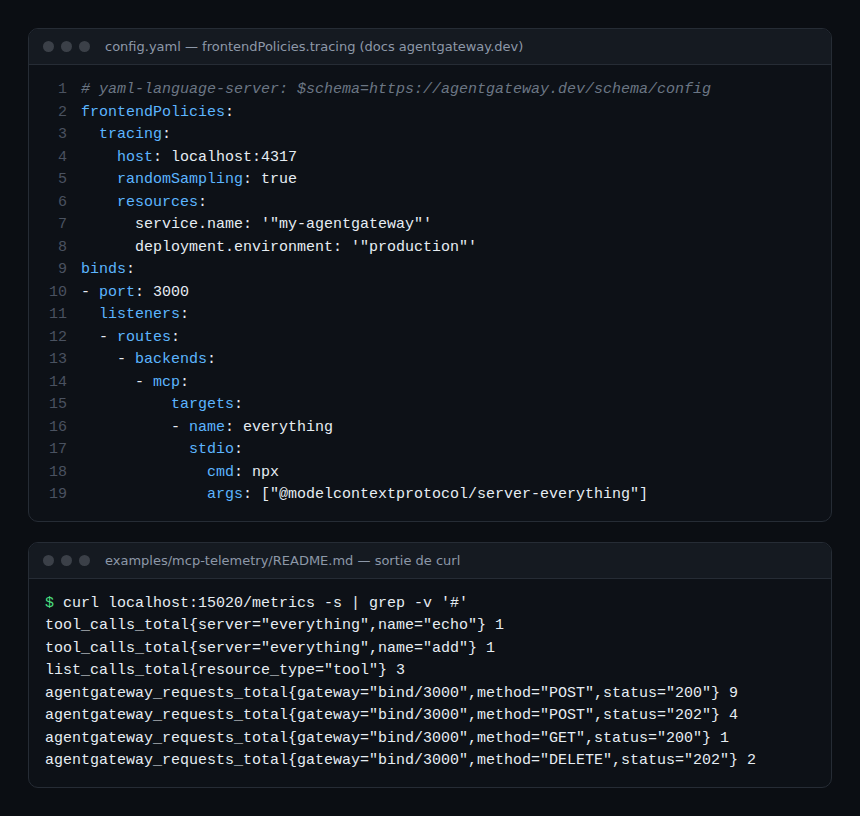
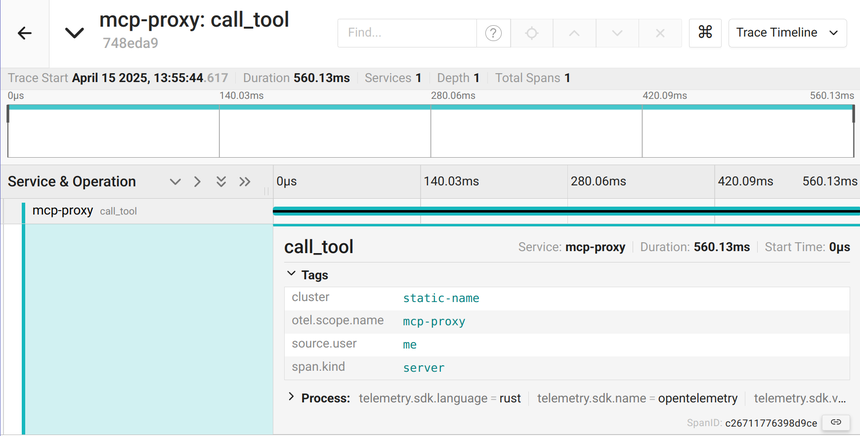
L’exemple mcp-telemetry du dépôt fournit un docker-compose.yaml avec un Collector OpenTelemetry (receiver OTLP gRPC sur 4317) et un Jaeger ; sa capture montre un span call_tool de 560 ms côté serveur.
Et Dynatrace ?
Aucune intégration Dynatrace n’est documentée par le projet ; nous n’affirmons rien de plus que ce que permet OTLP. Côté agentgateway, l’export est OTLP gRPC par défaut, avec en-têtes personnalisables via policies.requestHeaderModifier.set. Côté Dynatrace, la documentation d’export OTLP précise que gRPC n’est pas accepté : l’API attend OTLP/HTTP sur /api/v2/otlp (SaaS : https://{id}.live.dynatrace.com/api/v2/otlp ; Managed : via un Environment ActiveGate sur le port 9999) et recommande un Collector pour convertir gRPC en HTTP. Le chemin le plus sûr est donc agentgateway → Collector (receiver OTLP gRPC, exporter otlphttp) → Dynatrace ; voir les composants du Collector Contrib. En SaaS, les attributs gen_ai.tool.name et mcp.target s’interrogent en DQL sur les spans ; en Managed, les traces arrivent dans Distributed traces sans DQL ni Grail. Pour la suite de l’analyse, mesurer le coût d’un agent IA en OpenTelemetry et détecter l’empoisonnement d’outils MCP partent des mêmes attributs.
Limites et points ouverts
- La 1.7.0 introduit un changement cassant : le mode autonome chiffre toujours les identifiants de session MCP ; les sessions ouvertes avant la mise à jour sont rejetées, sauf à régler
config.session.key: disabled. Prévoyez la mise à jour hors pointe. - Les règles d’autorisation et les garde-fous CEL (
mcpGuardrails, processeurskind: expressionavecrejectoutransform) sont puissants mais vivent dans un fichier YAML : sans revue et sans test (le projet fournit un « CEL playground » dans l’interface), une faute d’expression refuse ou laisse passer plus que prévu. - Le détail opérationnel est dispersé entre la documentation, les README d’exemples et les notes de version, qui ne nomment pas toujours les métriques de la même façon.
- Le quickstart laisse l’interface web sans authentification sur le port du gateway : à ne pas reproduire sur un réseau partagé. La documentation a une section dédiée pour sécuriser l’interface.
- Comme toute passerelle, agentgateway devient un point unique de passage : son indisponibilité coupe tous les outils de tous les agents.
Bonnes pratiques
- Épinglez la version du binaire ou de l’image et relisez la section « breaking changes » de chaque release avant de mettre à jour.
- Écrivez les règles
mcpAuthorizationen liste blanche par outil et par identité ; l’absence d’un outil danstools/listest votre première ligne de défense. - Exportez les traces vers un Collector : vous gagnez la conversion gRPC → HTTP, le batching et un point de redaction pour
mcp.tool.argumentssi vous les journalisez. - Alertez sur
agentgateway_mcp_requests_totalparserver: une ciblestdioqui ne démarre plus se voit là en premier. - Associez la passerelle à un runtime isolé pour l’agent lui-même : agent-sandbox encadre le pod de l’agent, agentgateway encadre ses sorties ; les garde-fous des agents IA en production couvrent le contenu. Pour exposer un environnement Dynatrace à un agent, le serveur MCP Dynatrace est un candidat naturel à placer derrière la passerelle.
Questions fréquentes
agentgateway remplace-t-il l’authentification des serveurs MCP ?
Il la centralise côté client : jwtAuth, clés d’API ou OIDC authentifient l’agent, et backendAuth décrit comment la passerelle s’authentifie auprès de chaque cible (passthrough, jeton, échange de jetons).
Quels signaux OpenTelemetry la passerelle émet-elle pour un appel d’outil ?
Un span par requête MCP avec mcp.method.name, mcp.target, mcp.session.id et gen_ai.tool.name, une ligne de log structurée portant les mêmes champs plus trace.id, et le compteur agentgateway_mcp_requests_total sur :15020/metrics.
Peut-on envoyer ces traces à Dynatrace ?
Oui par OTLP, mais pas en direct en gRPC : l’API Dynatrace n’accepte qu’OTLP/HTTP sur /api/v2/otlp. Passez par un Collector OpenTelemetry, ou configurez protocol: http et l’en-tête d’autorisation requis ; nous n’avons pas testé cette seconde voie.
Conclusion
agentgateway apporte aux équipes qui font tourner des agents IA ce qu’une API gateway a apporté aux microservices : un point unique où l’on décide qui appelle quoi, et où chaque appel laisse un span, une ligne de log et un compteur. Le projet est jeune, son rythme de release soutenu et ses changements cassants réels, mais la documentation de la télémétrie est au niveau attendu d’un composant d’infrastructure. Sources : dépôt agentgateway/agentgateway, documentation MCP observability et export OTLP vers Dynatrace.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni aux projets cités. Les marques citées appartiennent à leurs propriétaires. Les outils évoluent vite : vérifiez les commandes et options dans leur documentation officielle.