gh-aw وكلاء الذكاء الاصطناعي: يتيح المستودع github/gh-aw (GitHub Agentic Workflows) كتابة أتمتة بلغة طبيعية في ملف Markdown ثم تشغيلها بواسطة وكيل ذكاء اصطناعي داخل GitHub Actions. يبلغ عدد نجومه نحو 5500 و604 تفرّعات (forks) في نهاية أكتوبر 2026، وترخيصه MIT (ويرد في ملف LICENSE سطر «Copyright GitHub, Inc.»).
بالنسبة إلى مهندس SRE تختصر الفائدة في ثلاثة أسئلة. ماذا يستطيع الوكيل أن يفعل داخل التكامل المستمر (CI)؟ كم تكلّف كل عملية تشغيل؟ وكيف نراقب ما حدث؟ تجيب هذه المقالة وفق ملف README والوثائق الرسمية التي قُرئت في 27 أكتوبر 2026. هذا ليس اختبارًا: لم تثبّت span.observer الأداة، والصور مأخوذة من وثائق المشروع أو تعيد إنتاج أمثلة الإعداد فيها.
تنبيه إضافي: تذكر الوثائق أن GitHub Agentic Workflows في مرحلة «Public Preview». قد تتغير التفاصيل أدناه بسرعة، وكثير من الميزات موسومة بأنها تجريبية.
gh-aw وكلاء الذكاء الاصطناعي: ما يقوله المستودع
- المبدأ: لسير العمل الوكيلي جزءان. يحدد رأس YAML (frontmatter) المشغّلات والأذونات والأدوات ومحرّك الذكاء الاصطناعي، ويصف متن Markdown المهمة. يتحقق الأمر
gh aw compileمن الملف ويولّد ملف.lock.yml، وهو سير عمل عادي في GitHub Actions. - المحرّكات المدمجة: GitHub Copilot (الافتراضي) وClaude Code وOpenAI Codex وGoogle Gemini وPi.
- الموقع من CI: يقول README إن الأداة تكمّل CI/CD ولا تحل محلها. تبقى عمليات البناء والاختبار والنشر سير عمل حتمي، ويتولى الوكيل ما يحتاج إلى تفسير: فرز المشكلات ومراجعة طلبات الدمج وتحليل أعطال CI والتقارير.
- الناشر والترخيص: مستودع تابع لمنظمة GitHub بترخيص MIT. span.observer مدوّنة مستقلة ولا صلة لها بـ GitHub ولا بـ Microsoft.
- الأرقام: نحو 5500 نجمة و604 تفرّعات، قُرئت في صفحة المستودع في 27 أكتوبر 2026. يذكر README أدوات Go (
go testوgo build).
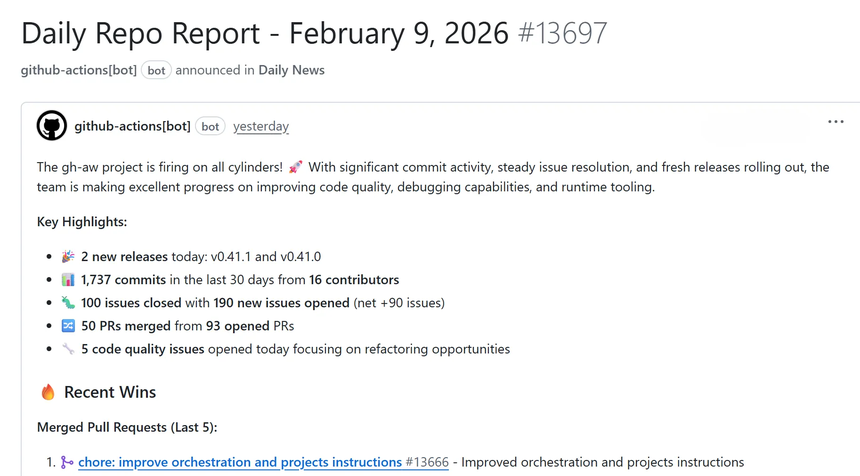
تُظهر هذه الصورة المأخوذة من دليل البدء النتيجة المعتادة: لا يكتب الوكيل في المستودع، بل يُنتج مشكلة (issue) أو تعليقًا.
التثبيت خطوة بخطوة
يعلن دليل البدء نحو عشر دقائق. المتطلبات المذكورة: حساب لدى مزوّد ذكاء اصطناعي (Copilot أو Anthropic أو OpenAI أو Google)، ومستودع لديك فيه صلاحية الكتابة، وتفعيل GitHub Actions، وواجهة gh بالإصدار 2.0.0 أو أحدث، وLinux أو macOS أو Windows مع WSL.
الخطوة 1: ثبّت الامتداد
gh auth login --scopes repo,workflow
gh extension install github/gh-aw
تقترح الوثائق أيضًا سكربت install-gh-aw.sh عند فشل المصادقة. كما في أي curl | bash، اقرأ السكربت قبل تشغيله.
الخطوة 2: أضف سير عمل تجريبيًا
gh aw add-wizard githubnext/agentics/repo-statusيتحقق المعالج من أذونات المستودع ويقترح محرّكًا ويضبط المصادقة، ثم يضيف الملف .md وملف .lock.yml إلى .github/workflows/. تطلب الوثائق قبل التفعيل مراجعة معالجة البيانات لدى المحرّك المختار، وحساسية المستودع، والوصول إلى السجلات والمخرجات (artifacts).
الخطوة 3: صادِق المحرّك
لكل محرّك سرّه: COPILOT_GITHUB_TOKEN (أو copilot-requests: write مع فوترة المنظمة) وANTHROPIC_API_KEY وCODEX_API_KEY أو OPENAI_API_KEY وGEMINI_API_KEY. مثال من الوثائق: gh secret set ANTHROPIC_API_KEY < /path/key.txt. رمز اشتراك Claude (CLAUDE_CODE_OAUTH_TOKEN) غير مدعوم.
الخطوة 4: ابنِ ثم شغّل ثم تابع
gh aw compile
gh aw run repo-status
gh aw status
gh run watch
أودِع الملفين معًا: تذكر الوثائق أن .lock.yml المولَّد إلزامي ويجب إيداعه مع مصدر Markdown. يستغرق التشغيل من دقيقتين إلى ثلاث بحسب الدليل.
الوكلاء داخل CI: الأذونات وضوابط الحماية
هذا هو قلب التصميم. بحسب README، يبدأ المسار المدعوم للقراءة فقط وضمن بيئة معزولة (sandbox). تمر الكتابات عبر «safe outputs»: يطلب الوكيل إجراءً بصيغة منظّمة، ثم تنفذه مهمة (job) منفصلة بأذونات محدودة بعد التحقق.
- للقراءة فقط: لا تملك مهمة الوكيل صلاحيات كتابة، وبحسب الأسئلة الشائعة لا تتلقى أسرار المستودع افتراضيًا. لكن كاتب سير العمل قد يمررها صراحةً إلى أدوات أو خطوات أو مهام مخصصة، فيجب مراجعة ذلك.
- Safe outputs: إنشاء مشكلة أو تعليق أو طلب دمج أو إضافة وسم، بحد أقصى لكل تشغيل (مثلًا مشكلة واحدة). يُنظَّف المحتوى قبل تطبيقه (إخفاء الأسرار وتصفية نطاقات الروابط وحدود الحجم).
- كشف التهديدات: عند ضبط safe outputs تعمل مهمة تحليل بين الوكيل والكتابات. تبحث عن حقن التعليمات (prompt injection) وتسرب الأسرار والتصحيحات الخبيثة.
- الشبكة: افتراضيًا يسمح
network: defaultsبالبنية الأساسية فقط. تُضاف النطاقات أو المنظومات (nodeوpython) فيnetwork.allowed، ويحجبnetwork: {}كل شيء. - المشغّلات: يحذّر دليل البدء من تفضيل
pull_requestعلىpull_request_targetالذي يعمل في سياق المستودع الأساسي المميّز.
يقولها README بصراحة: هذه الضوابط قابلة للضبط، واستخدام سير العمل الوكيلي يتطلب مراجعة أمنية وإشرافًا بشريًا دقيقين، وعلى مسؤوليتك. للمنهج في المؤسسات راجع ضوابط حماية وكلاء الذكاء الاصطناعي في الإنتاج والإشراف على وكيل برمجة في المؤسسة.
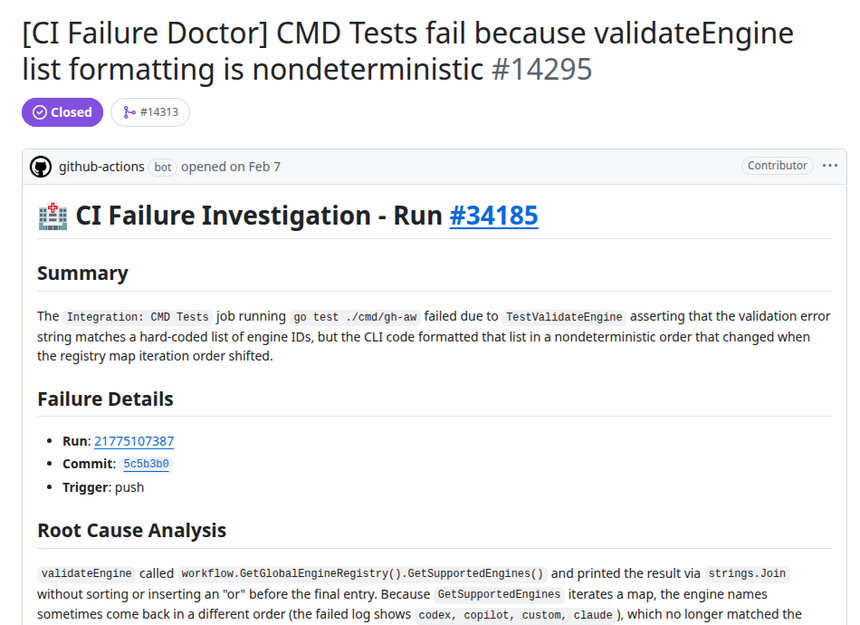
المثال أعلاه من معرض «CI Failure Investigation»: سير عمل وكيلي يقرأ تشغيلًا فاشلًا ويفتح مشكلة فيها أثر للسبب. وهي الحالة الأقرب إلى عمل مهندس SRE.
التكاليف: الأرصدة والمدد والمشغّلات
تقسّم وثائق «Cost Management» التكلفة إلى قسمين: دقائق مهام GitHub Actions، والاستدلال الذي يفوتره مزوّد الذكاء الاصطناعي. وتعطي رتبة حجم: مهمة تنشيط مسبق من 10 إلى 30 ثانية، ثم مهمة وكيل من دقيقة إلى 15 دقيقة، ولكل منهما نحو 1.5 دقيقة لتجهيز المشغّل (runner).
وحدة المتابعة هي AI Credit (AIC): يساوي الرصيد الواحد 0.01 دولار أمريكي. تُحسب القيم بأفضل جهد من كتالوج أسعار models.dev وقد تختلف عن الفاتورة الفعلية، وتطلب الوثائق التحقق لدى المزوّد.
القيم الافتراضية التي تذكرها الوثائق:
- مهلة 20 دقيقة لخطوة الوكيل، و60 دقيقة لمهمة الوكيل، و10 دقائق لمهمة الكشف؛
- 1000 AIC لكل تشغيل و5000 AIC لكل سير عمل في اليوم (نافذة 24 ساعة)؛
- قابلة للتعديل عبر
timeout-minutesوmax-ai-creditsوmax-daily-ai-creditsفي الرأس (frontmatter).
تبقى الرافعة الرئيسية هي التكرار. تصنّف الوثائق push وcheck_run وcheck_suite بخطورة مرتفعة: في مستودع نشط قد تطلق مئات التشغيلات يوميًا. وتنصح بالبدء بـ schedule أو workflow_dispatch، وبتجنّب تشغيل الوكيل عند عدم الحاجة عبر skip-if-match أو noop يُكتب في $GH_AW_SAFE_OUTPUTS. وللمتابعة عبر القياس عن بُعد راجع تكلفة وكيل الذكاء الاصطناعي بالرموز مع OpenTelemetry.
مراقبة التشغيلات: السجلات والمدد والأعطال
كل تشغيل هو أولًا تشغيل في GitHub Actions: يعرض تبويب Actions سجلات كل خطوة، وتدل مدة كل مهمة على الإنفاق بالدقائق. ويضيف gh-aw أوامر مخصصة تصفها الوثائق:
gh aw logs: جدول تشغيلات (10 افتراضيًا) فيه المدة والرموز وAIC وعدد الأدوار؛ الخيارات--engineو--start-date -30dو--countو--firewallو--json. تُجمَّع الأعطال وانتهاء المهلة والإلغاءات في «مجموعات» أعراض، وتوضح الوثائق أنها ليست أسبابًا مثبتة ولا معدلات فشل.gh aw audit <run-id-or-url>: تقرير عن تشغيل واحد (المقاييس واستدعاءات الأدوات وسلامة خوادم MCP وتحليل جدار الحماية وsafe outputs). وعند تمرير معرّفين يقارن الثاني بالأول. ورابط مهمة بلا مرساة يستخرج أول خطوة فاشلة.gh aw health: حالة سير العمل في المستودع خلال 7 أو 30 أو 90 يومًا، على عيّنة من المراجعة الحالية.gh aw status: حالة سير العمل.
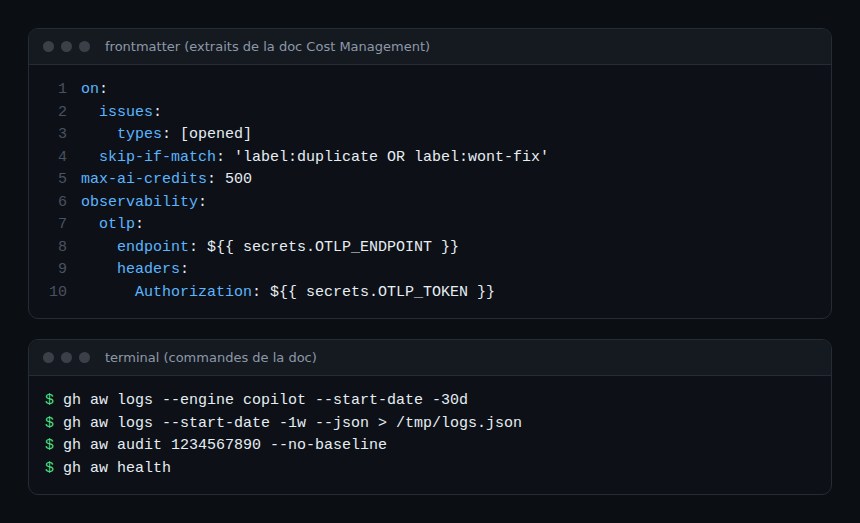
لرؤية عبر عدة مستودعات تقترح الوثائق observability.otlp: ترسل التشغيلات امتدادات (spans) بصيغة OTLP إلى مجمّع، مع سمات مثل gen_ai.usage.input_tokens وgen_ai.usage.output_tokens. وتُنسخ التتبعات أيضًا إلى الملف otel.jsonl في مخرجات الوكيل، ولا يُفشل خطأ التصدير سير العمل. تُخفى أسرار الترويسات قبل التصدير، لكن الوثائق تحذّر من أن إخفاء وحدة تحكم Actions لا ينظّف محتوى المخرجات القابلة للتنزيل. وللتتبعات العامة للوكلاء راجع مراقبة وكلاء MCP باستخدام OpenTelemetry.
يظهر حجب الشبكة في السجلات هكذا: DENIED CONNECT registry.npmjs.org:443. توصي الوثائق بالتأكد من أن الوجهة مقصودة ثم إضافة النطاق أو المنظومة المطلوبة فقط.
الحدود والنقاط المفتوحة
- أساس يجب التنبيه إليه: «Public Preview» بحسب الأسئلة الشائعة الرسمية. وكثير من الميزات الموثقة موسوم بأنه تجريبي (مثل
merge-pull-requestوتكاملات Azure DevOps وLinear). - ثغرة معلنة: يشير README إلى ثغرة تمس الإصدارات
>= 0.83.3, < 0.85.4(النشرة GHSA-8h78-hpm7-29gg)، وسُحبت تلك الإصدارات احترازيًا. تحقق من الإصدار الذي تثبّته. - الإصدارات: تصف الوثائق وتيرة إصدارات فرعية أسبوعية أو نصف شهرية، وفحصًا وقت التشغيل: قد يفشل سير عمل بُني بإصدار قديم جدًا أو ملغى أو يحذّر، فيجب إعادة البناء. لم يمكن قراءة رقم آخر إصدار، لذلك لا يُذكر.
- عدم الحتمية: الوكيل يفسّر، وقد تتفاوت النتائج بين تشغيل وآخر؛ يحتفظ CI الحتمي بالاختبارات والنشر.
- تكاليف تقريبية: AIC تقدير وليس فاتورة المزوّد.
- البيانات: يصل محتوى المستودع إلى مزوّد المحرّك المختار، فاقرأ شروطه.
للمقارنة مع مشاريع وكلاء أخرى راجع OpenBot، وهو مساحة عمل مكتبية للوكلاء، وخادم MCP الخاص بـ GitHub.
أفضل الممارسات
- ابدأ بمشغّل
scheduleأوworkflow_dispatchونموذج خفيف لقياس التكلفة الفعلية. - أبقِ الإعدادات الافتراضية للقراءة فقط، وأضف safe outputs واحدًا تلو الآخر مع حدود قصوى.
- راجع
.lock.ymlالمولَّد في مراجعة الشيفرة كأي سير عمل في Actions. - قلّص
network.allowedإلى الحد الأدنى وراقب أسطرDENIED. - اسحب
gh aw logs --jsonأسبوعيًا: المدة والرموز وAIC لكل سير عمل، ثم قارن تشغيلين بـgh aw audit. - أرسل القياس عن بُعد إلى مجمّع مركزي عند تعدد المستودعات.
الأسئلة الشائعة
هل يحل gh-aw محل CI الحالي؟
لا. يقول README إنه يكمّل CI/CD. تبقى عمليات البناء والاختبار والتحليل الساكن والنشر سير عمل Actions الحتمي، ويعالج الوكيل ما يحتاج إلى تفسير.
هل يستطيع الوكيل تعديل مستودعي أو قراءة أسراري؟
ليس افتراضيًا: تبدأ مهمة الوكيل للقراءة فقط وبلا أسرار المستودع. تمر الكتابات عبر safe outputs تُطبَّق في مهام منفصلة. لكن الكاتب قد يمنح صلاحيات مباشرة أو يمرر أسرارًا، فراجع .lock.yml.
كيف أحدّ من التكلفة وأتابعها؟
ضع سقفًا بـ max-ai-credits وmax-daily-ai-credits، وتجنّب المشغّلات المتكررة، ثم تابع المدة والرموز وAIC عبر gh aw logs. وتذكّر الوثائق بأن هذه الأرقام تقديرات تُقارن بفاتورة المزوّد.
الخلاصة
يحوّل gh-aw ملف Markdown إلى سير عمل في GitHub Actions يعمل فيه وكيل بصلاحيات مخفضة. المشروع حديث وفي معاينة عامة، وتوفر وثائقه سقوفًا وأوامر تدقيق وتصديرًا إلى OpenTelemetry تسهّل التشغيل. جرّبه أولًا في مستودع بلا أسرار وبمشغّل مجدول. المصادر: مستودع github/gh-aw والوثائق الرسمية.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لـ GitHub ولا لـ Microsoft. العلامات التجارية المذكورة ملك لأصحابها. الأدوات تتطور بسرعة: تحقق من الأوامر والخيارات في وثائقها الرسمية.