Le MCP grand public est arrivé dans le salon : Google ouvre en Early Access un serveur Home MCP qui laisse un assistant comme Claude lister les pièces, lire l’état des appareils, éteindre les lumières et relire l’historique de la maison. Pour un SRE, l’intérêt n’est pas domotique. C’est un cas réel, documenté, d’agent qui agit sur un système physique pour le compte d’une personne, avec un jeton OAuth, des limites et une révocation.
Ce billet d’analyse lit la documentation publique de Google et la spécification MCP pour en tirer trois leçons d’exploitation : qui authentifie l’agent, ce qu’on lui permet de faire, et comment on retrouve après coup ce qu’il a fait. Les faits cités viennent de la page développeur Google Home MCP (mise à jour le 21 septembre 2026), de la spécification MCP 2025-11-25 et des conventions sémantiques OpenTelemetry.
Si le protocole vous est nouveau, lisez d’abord Model Context Protocol expliqué. Pour la mise en œuvre côté serveur, voyez sécuriser un serveur MCP.
Ce que Google Home MCP expose réellement
La page Google Home MCP Server décrit cinq outils, du plus inoffensif au plus engageant :
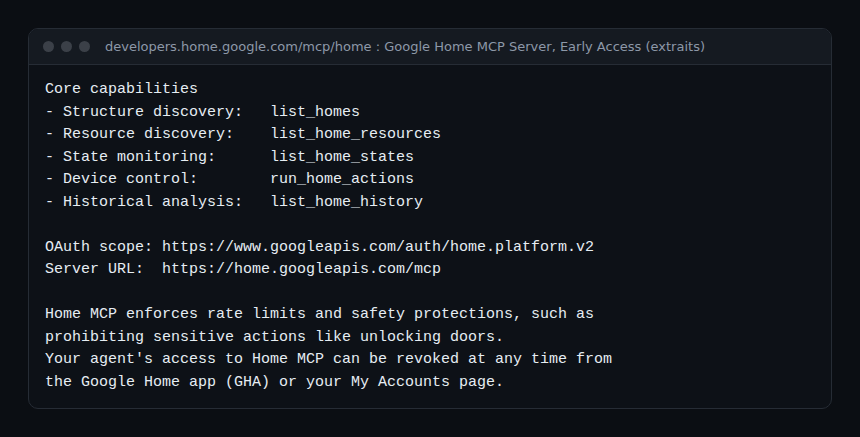
list_homesetlist_home_resources: découverte des structures, pièces, appareils et schémas de commande ;list_home_states: état en temps réel et connectivité ;run_home_actions: exécution de commandes paramétrées ;list_home_history: historique des changements d’état et des événements.
Les prérequis sont précis : une maison configurée dans Google Home, un abonnement Google Home Premium Advanced, un projet Google Cloud et un client compatible MCP. La page cite Google Antigravity, Claude Cowork et OpenClaw. Elle ne cite pas ChatGPT, que plusieurs articles de presse mentionnent : à vérifier avant de l’affirmer. La page signale aussi des problèmes connus (latence, traits expérimentaux, contrôle de l’abonnement) et l’absence de gestion des automatisations pour l’instant.
MCP grand public, leçon 1 : l’identité de l’agent est celle de l’utilisateur
Pour brancher l’agent, l’utilisateur crée lui-même dans Google Cloud un écran de consentement OAuth et un identifiant client de type « Web application », déclare l’URI de redirection du client (par exemple https://claude.ai/api/mcp/auth_callback pour Claude Cowork), puis autorise l’accès avec le scope https://www.googleapis.com/auth/home.platform.v2. Le comparatif de Google résume : authentification par « User-authorized OAuth flow ».
C’est le modèle que la spécification MCP décrit pour les serveurs HTTP protégés (l’autorisation y est optionnelle, mais encadrée dès qu’elle est utilisée). Le serveur agit comme serveur de ressources OAuth 2.1 ; il doit publier ses métadonnées de ressource protégée (RFC 9728), le client doit envoyer le paramètre resource (RFC 8707) et utiliser PKCE avec S256 quand il le peut, et le serveur doit refuser tout jeton dont il n’est pas l’audience.
La leçon pour vos agents d’exploitation : un agent n’a pas d’identité propre dans ce modèle, il porte une délégation. Dans les journaux, l’action « éteindre la lumière » apparaît au nom de l’utilisateur. Si votre agent d’astreinte redémarre un service avec le jeton d’un ingénieur, le journal d’audit dira que l’ingénieur l’a fait. Prévoyez donc un identifiant client OAuth par agent, pour pouvoir distinguer, limiter et révoquer chaque agent séparément.
Google ajoute un niveau : l’accès aux visages connus des caméras exige un consentement séparé, donné par un gestionnaire de la maison via un lien propre au client OAuth et à la structure. Un scope général ne suffit pas pour une donnée sensible. Transposé : l’accès aux journaux contenant des données personnelles mérite son propre consentement, pas une extension silencieuse du scope de l’agent.
Leçon 2 : la permission se joue à trois niveaux
La documentation Google montre trois barrières distinctes, chacune utile en production.
Côté serveur : ce qui est interdit à tous
Home MCP applique des limites de débit et des protections qui interdisent les actions sensibles, comme déverrouiller une porte. Peu importe le prompt ou le scope : l’outil ne le fera pas. C’est la règle de la spécification MCP pour les serveurs : valider les entrées, appliquer des contrôles d’accès, limiter le débit des appels d’outils, assainir les sorties.
Côté client : ce que l’humain approuve
La page Google demande d’accorder la permission d’exécuter les outils « quand le client la demande ». Les clients exposent ce réglage outil par outil :
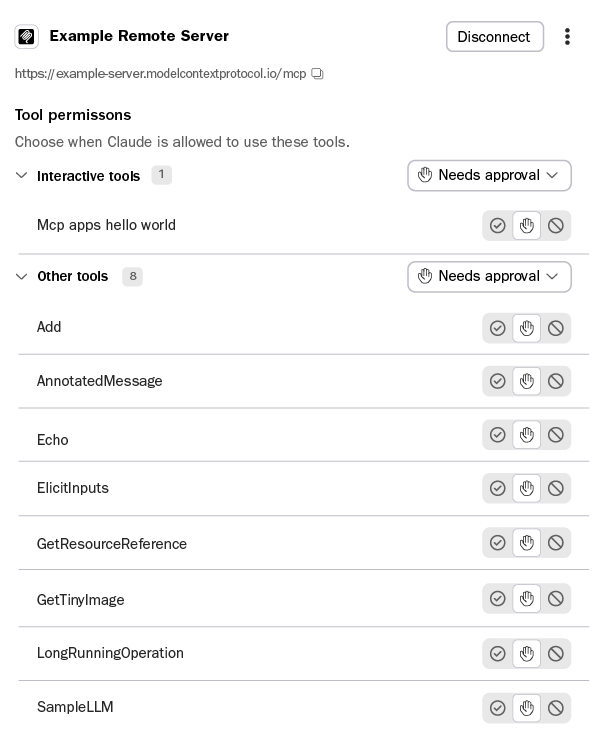
La spécification MCP le recommande : un humain dans la boucle, capable de refuser une invocation, une confirmation pour les opérations sensibles et l’affichage des paramètres avant l’appel. Les annotations d’outil (readOnlyHint, destructiveHint, idempotentHint, openWorldHint) aident le client à décider, mais la spécification précise qu’elles doivent être considérées comme non fiables si le serveur ne l’est pas. Par défaut, readOnlyHint vaut false et destructiveHint vaut true : un outil non annoté est traité comme potentiellement destructeur.
Côté propriétaire : la révocation
L’accès de l’agent se révoque à tout moment depuis l’application Google Home ou la page My Accounts. Google conseille aussi de prévenir les autres membres du foyer, ou de créer une maison de test. Transposé : un interrupteur de révocation connu de l’astreinte, et un environnement de test avant de brancher l’agent sur la production.
Leçon 3 : l’auditabilité ne vient pas toute seule
La spécification MCP liste ce que les clients devraient faire, dont journaliser l’usage des outils à des fins d’audit :
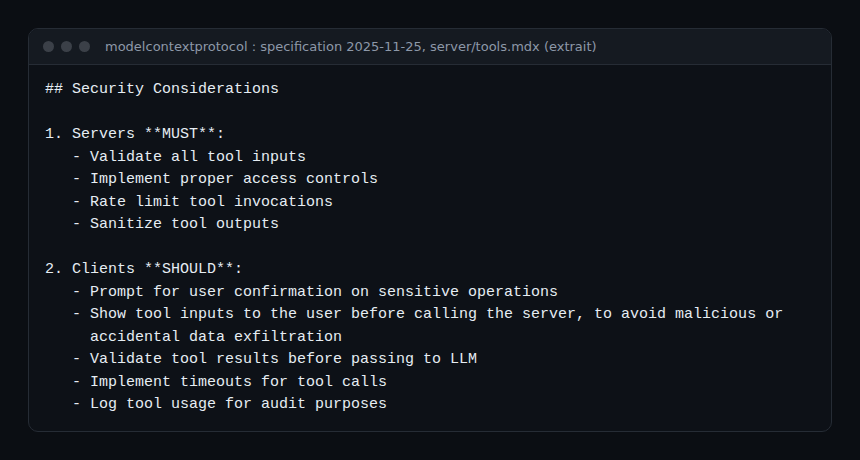
C’est un « devrait », pas un « doit ». Côté maison, l’historique de list_home_history dit que la lumière s’est éteinte ; il ne dit pas quel prompt a conduit l’agent à le faire. Pour vos agents, construisez la piste d’audit vous-même, avec les conventions OpenTelemetry GenAI (statut Development) :
# Span côté client MCP pour un appel d'outil (conventions GenAI et MCP)
span name:           tools/call run_home_actions
mcp.method.name:     tools/call
gen_ai.tool.name:    run_home_actions
jsonrpc.request.id:  request-7
# À relier par la trace au span de l'agent (gen_ai.operation.name = execute_tool)
Le nom de span suit le format {mcp.method.name} {target}. En reliant ce span au span d’agent et au span d’appel du modèle dans la même trace, vous répondez aux trois questions d’un post-mortem : quelle demande, quelle décision, quelle action. Envoyés en OTLP, ces spans arrivent dans Dynatrace SaaS comme dans Dynatrace Managed ; la méthode est détaillée dans observer les agents MCP avec OpenTelemetry. Attention aux attributs : ne mettez pas les arguments complets d’outil dans les spans s’ils contiennent des données personnelles.
Bonnes pratiques à retenir pour vos agents
- Un client OAuth par agent, jamais le jeton personnel d’un ingénieur partagé entre agents.
- Des interdits côté serveur (comme la porte chez Google), pas seulement des consignes dans le prompt.
- Approbation humaine par défaut sur tout outil qui modifie l’état ; lecture seule en libre accès.
- Consentement séparé pour les données sensibles, plutôt qu’un scope élargi.
- Révocation documentée dans le runbook et testée.
- Une trace par action : demande, décision du modèle, appel d’outil, résultat.
- Un environnement de test avant la production, comme la « maison de test » conseillée par Google.
Questions fréquentes
Le MCP grand public de Google est-il disponible partout ?
Non. La page le présente en Early Access, avec un abonnement Google Home Premium Advanced requis. Vérifiez la disponibilité sur la page officielle avant de bâtir dessus.
ChatGPT peut-il piloter Google Home par MCP ?
La page développeur Google cite Antigravity, Claude Cowork et OpenClaw comme clients, avec des instructions pour chacun. ChatGPT n’y figure pas à la date de mise à jour consultée.
Les annotations d’outil suffisent-elles à sécuriser un agent ?
Non. Ce sont des indications fournies par le serveur. La spécification demande de les tenir pour non fiables sauf serveur de confiance ; les vraies barrières sont le contrôle d’accès serveur et l’approbation côté client.
Conclusion
Google Home MCP rend visible ce que les équipes d’exploitation découvrent avec leurs propres agents : l’agent agit sous une identité déléguée, la permission se répartit entre serveur, client et propriétaire, et l’audit est à construire. Reprenez ces trois niveaux pour vos agents, et reliez-les à vos objectifs de fiabilité comme le décrit IA et fiabilité SRE. Sources : Google Home MCP Server et spécification MCP, autorisation.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni à Google ou aux projets cités. Les marques citées appartiennent à leurs propriétaires. Le service décrit est en accès anticipé : vérifiez les conditions et options dans la documentation officielle.