El MCP para el gran público ha llegado al salón: Google abre en Early Access un servidor Home MCP que permite a un asistente como Claude listar las habitaciones, leer el estado de los dispositivos, apagar las luces y releer el historial de la casa. Para un SRE, el interés no es domótico. Es un caso real y documentado de un agente que actúa sobre un sistema físico por cuenta de una persona, con un token OAuth, límites y revocación.
Este artículo de análisis lee la documentación pública de Google y la especificación de MCP para extraer tres lecciones de operación: quién autentica al agente, qué se le permite hacer y cómo se recupera después lo que hizo. Los hechos citados proceden de la página para desarrolladores de Google Home MCP (actualizada el 21 de septiembre de 2026), de la especificación de MCP 2025-11-25 y de las convenciones semánticas de OpenTelemetry.
Si el protocolo es nuevo para ti, lee primero Model Context Protocol explicado. Para la implementación en el servidor, consulta proteger un servidor MCP.
Lo que Google Home MCP expone realmente
La página Google Home MCP Server describe cinco herramientas, de la más inofensiva a la más comprometedora:
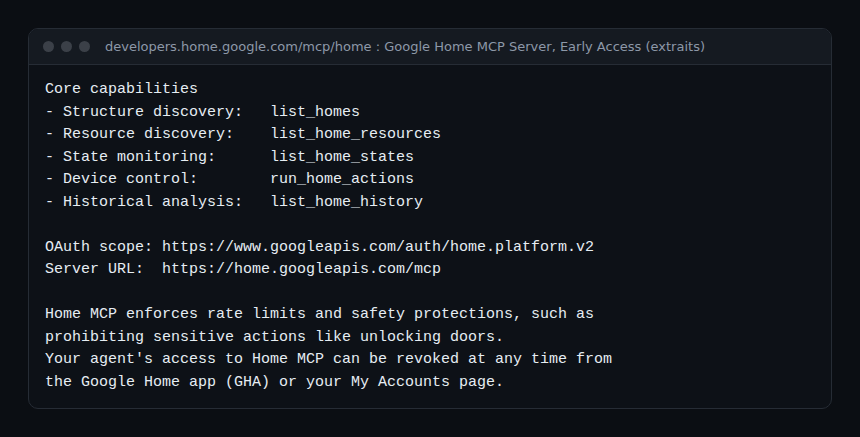
list_homesylist_home_resources: descubrimiento de estructuras, habitaciones, dispositivos y esquemas de control;list_home_states: estado en tiempo real y conectividad;run_home_actions: ejecución de comandos parametrizados;list_home_history: historial de cambios de estado y de eventos.
Los requisitos son precisos: una casa configurada en Google Home, una suscripción a Google Home Premium Advanced, un proyecto de Google Cloud y un cliente compatible con MCP. La página cita Google Antigravity, Claude Cowork y OpenClaw. No cita ChatGPT, que varios artículos de prensa mencionan: conviene comprobarlo antes de afirmarlo. La página señala también problemas conocidos (latencia, rasgos experimentales, control de la suscripción) y la ausencia por ahora de gestión de automatizaciones.
MCP para el gran público, lección 1: la identidad del agente es la del usuario
Para conectar el agente, el usuario crea él mismo en Google Cloud una pantalla de consentimiento de OAuth y un ID de cliente de tipo «Web application», declara el URI de redirección del cliente (por ejemplo, https://claude.ai/api/mcp/auth_callback para Claude Cowork) y autoriza después el acceso con el scope https://www.googleapis.com/auth/home.platform.v2. La comparativa de Google lo resume: autenticación mediante «User-authorized OAuth flow».
Es el modelo que la especificación de MCP describe para los servidores HTTP protegidos (la autorización es opcional, pero queda regulada en cuanto se usa). El servidor actúa como servidor de recursos OAuth 2.1; debe publicar sus metadatos de recurso protegido (RFC 9728), el cliente debe enviar el parámetro resource (RFC 8707) y usar PKCE con S256 cuando pueda, y el servidor debe rechazar cualquier token del que no sea la audiencia.
La lección para tus agentes de operación: en este modelo, un agente no tiene identidad propia, lleva una delegación. En los logs, la acción «apagar la luz» aparece a nombre del usuario. Si tu agente de guardia (on-call) reinicia un servicio con el token de un ingeniero, el registro de auditoría dirá que lo hizo el ingeniero. Prevé, por tanto, un ID de cliente OAuth por agente, para poder distinguir, limitar y revocar cada agente por separado.
Google añade un nivel: el acceso a los rostros conocidos de las cámaras exige un consentimiento aparte, dado por un gestor de la casa mediante un enlace propio del cliente OAuth y de la estructura. Un scope general no basta para un dato sensible. Trasladado: el acceso a los logs que contienen datos personales merece su propio consentimiento, no una ampliación silenciosa del scope del agente.
Lección 2: el permiso se juega en tres niveles
La documentación de Google muestra tres barreras distintas, cada una útil en producción.
En el servidor: lo que está prohibido para todos
Home MCP aplica límites de tasa y protecciones que prohíben las acciones sensibles, como desbloquear una puerta. Da igual el prompt o el scope: la herramienta no lo hará. Es la regla de la especificación de MCP para los servidores: validar las entradas, aplicar controles de acceso, limitar la tasa de las llamadas a herramientas y sanear las salidas.
En el cliente: lo que aprueba la persona
La página de Google pide conceder el permiso de ejecutar las herramientas «cuando el cliente lo solicite». Los clientes exponen este ajuste herramienta por herramienta:
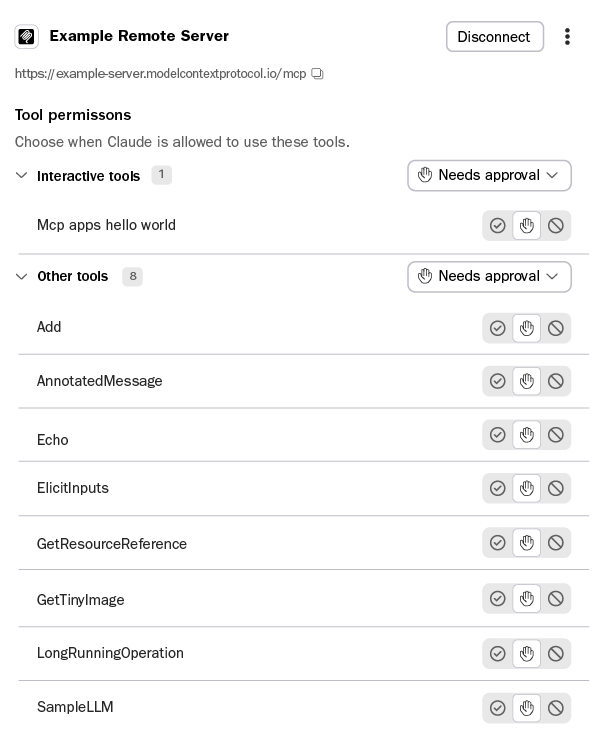
La especificación de MCP lo recomienda: una persona en el bucle, capaz de rechazar una invocación, una confirmación para las operaciones sensibles y la visualización de los parámetros antes de la llamada. Las anotaciones de herramienta (readOnlyHint, destructiveHint, idempotentHint, openWorldHint) ayudan al cliente a decidir, pero la especificación precisa que deben considerarse poco fiables si el servidor no lo es. Por defecto, readOnlyHint vale false y destructiveHint vale true: una herramienta sin anotar se trata como potencialmente destructiva.
En el propietario: la revocación
El acceso del agente se revoca en cualquier momento desde la aplicación Google Home o la página My Accounts. Google aconseja también avisar a los demás miembros del hogar o crear una casa de prueba. Trasladado: un interruptor de revocación conocido por la guardia y un entorno de pruebas antes de conectar el agente a producción.
Lección 3: la auditabilidad no llega sola
La especificación de MCP enumera lo que los clientes deberían hacer, entre ello registrar el uso de las herramientas con fines de auditoría:
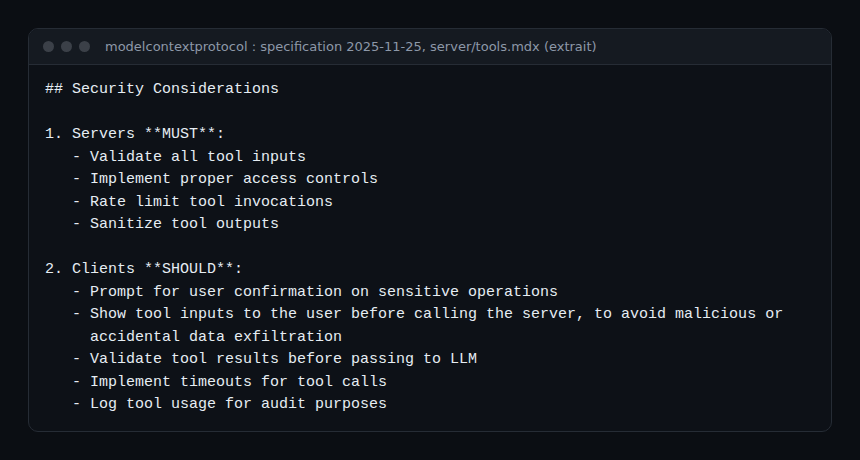
Es un «debería», no un «debe». En la casa, el historial de list_home_history dice que la luz se apagó; no dice qué prompt llevó al agente a hacerlo. Para tus agentes, construye tú mismo la pista de auditoría, con las convenciones GenAI de OpenTelemetry (estado Development):
# Span côté client MCP pour un appel d'outil (conventions GenAI et MCP)
span name:           tools/call run_home_actions
mcp.method.name:     tools/call
gen_ai.tool.name:    run_home_actions
jsonrpc.request.id:  request-7
# À relier par la trace au span de l'agent (gen_ai.operation.name = execute_tool)
El nombre del span sigue el formato {mcp.method.name} {target}. Al enlazar este span con el span del agente y con el span de la llamada al modelo en la misma traza, respondes a las tres preguntas de un post-mortem: qué petición, qué decisión, qué acción. Enviados por OTLP, estos spans llegan tanto a Dynatrace SaaS como a Dynatrace Managed; el método se detalla en observar agentes MCP con OpenTelemetry. Ojo con los atributos: no pongas los argumentos completos de la herramienta en los spans si contienen datos personales.
Buenas prácticas para tus agentes
- Un cliente OAuth por agente, nunca el token personal de un ingeniero compartido entre agentes.
- Prohibiciones en el servidor (como la puerta en Google), no solo consignas en el prompt.
- Aprobación humana por defecto en toda herramienta que modifique el estado; solo lectura en acceso libre.
- Consentimiento aparte para los datos sensibles, en lugar de un scope ampliado.
- Revocación documentada en el runbook y probada.
- Una traza por acción: petición, decisión del modelo, llamada a la herramienta, resultado.
- Un entorno de pruebas antes de producción, como la «casa de prueba» que aconseja Google.
Preguntas frecuentes
¿Está disponible en todas partes el MCP de consumo de Google?
No. La página lo presenta en Early Access, con una suscripción a Google Home Premium Advanced como requisito. Comprueba la disponibilidad en la página oficial antes de construir nada encima.
¿Puede ChatGPT controlar Google Home por MCP?
La página para desarrolladores de Google cita Antigravity, Claude Cowork y OpenClaw como clientes, con instrucciones para cada uno. ChatGPT no figura en ella en la fecha de actualización consultada.
¿Bastan las anotaciones de herramienta para proteger un agente?
No. Son indicaciones proporcionadas por el servidor. La especificación pide tenerlas por poco fiables salvo en un servidor de confianza; las barreras reales son el control de acceso en el servidor y la aprobación en el cliente.
Conclusión
Google Home MCP hace visible lo que los equipos de operación descubren con sus propios agentes: el agente actúa bajo una identidad delegada, el permiso se reparte entre servidor, cliente y propietario, y la auditoría hay que construirla. Reutiliza esos tres niveles para tus agentes y vincúlalos a tus objetivos de fiabilidad como describe IA y fiabilidad SRE. Fuentes: Google Home MCP Server y especificación de MCP, autorización.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a Google ni a los proyectos citados. Las marcas citadas pertenecen a sus propietarios. El servicio descrito está en acceso anticipado: comprueba siempre las condiciones, las opciones y los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.