يتيح خادم MCP لـ Dynatrace SaaS لمساعد ذكاء اصطناعي (VS Code أو Claude Desktop أو Cursor أو Gemini CLI…) أن يستعلم مباشرة من بيئة Dynatrace لديك: مشكلات Davis والثغرات والسجلات وspans عبر DQL. لكن لا بد من تثبيته بشكل سليم، واختيار نمط المصادقة المناسب، ومنح النطاقات (scopes) الصحيحة، دون أن يستهلك استعلام Grail غير محدود ميزانيتك.
الرهان ملموس لفريق SRE: خادم مضبوط بشكل سيئ يعيد أخطاء 403 في منتصف المناوبة، ومساعد يشغّل استعلامات على 30 يومًا من السجلات يكلّف كثيرًا. أما إذا ضُبط جيدًا فهو يقلل عبء التحقيق اليدوي (toil) ويقصّر زمن الاستعادة (MTTR).
الهدف: في نهاية هذا الدليل ستكون قد ثبّتّ خادم MCP المحلي @dynatrace-oss/dynatrace-mcp-server، واخترت بين المصادقة عبر المتصفح ورمز المنصة (platform token) وعميل OAuth، وضبطت عميل MCP لديك، وفهمت دور كل أداة معروضة. هذا المحتوى يخص Dynatrace SaaS فقط (منصة Grail، وعنوان apps.dynatrace.com): فالخادم لا يعمل مع Dynatrace Managed. ولحالة استخدام كاملة انظر من العَرَض إلى الإصلاح مع خادم Dynatrace MCP.
قبل كل شيء: حالة المشروع في الإصدار 2.1.3
نقطة أساسية قبل تثبيت أي شيء: بحسب ملف README وملف CHANGELOG، فإن المستودع dynatrace-oss/dynatrace-mcp مهجور (deprecated). يُعلَن فيه أن الإصدار 2.1.2 هو الأخير؛ ومع ذلك يعرض الملف package.json الإصدار 2.1.3، وهو إصدار يشدّد تهريب سلاسل DQL. كما لم يكن المشروع يومًا منتجًا مدعومًا رسميًا.
يوجّه README إلى بديلين مدعومين: Dynatrace-for-AI مع dtctl لبيئة المطور، وخادم Dynatrace Remote MCP Server (دون تثبيت محلي) لتكاملات وكيل إلى وكيل. ويقارن دليل الترحيل في المستودع (docs/remote-mcp-migration.md) بينهما. يظل هذا الدرس مفيدًا إن كنت تشغّل الخادم المحلي أصلًا أو عليك صيانته ريثما تنتقل.
المتطلبات
- Node.js 24 أو أحدث (رُفع الحد الأدنى من 22.10 في الإصدار 2.0.0)؛
- بيئة Dynatrace SaaS وعنوان منصتها، من نوع
https://abc12345.apps.dynatrace.com— لا العنوان التقليديlive.dynatrace.com؛ - عميل MCP يدعم stdio؛
- بحسب النمط المختار، رمز منصة أو عميل OAuth بالنطاقات المذكورة أدناه.
تثبيت خادم MCP لـ Dynatrace SaaS خطوة بخطوة
الخطوة 1: تحقق من Node.js والحزمة
node --version   # doit afficher v24.x ou plus
npx -y @dynatrace-oss/dynatrace-mcp-server@latest --version
منذ الإصدار 1.8.7 يعمل الخياران --help و--version حتى دون DT_ENVIRONMENT: وهذا عملي للتحقق من التثبيت قبل لمس المصادقة.
الخطوة 2: اختر المصادقة
يقبل الخادم ثلاثة أنماط. اختر بحسب السياق لا بحسب العادة:
- المتصفح (Authorization Code Flow): لا تقدّم إلا
DT_ENVIRONMENT. يفتح الخادم نافذة تسجيل دخول SSO. ومنذ 2.0.0 يُخزَّن الرمز الناتج في سلسلة مفاتيح النظام (Keychain في macOS، وWindows Credential Manager، وSecret Service في Linux): فلا تظهر النافذة ثانية إلا عند انتهاء الصلاحية. وفي حاوية بلا سلسلة مفاتيح يخزّنDT_MCP_TOKEN_STORAGE=fileالرمز في~/.config/dynatrace-mcp/. - رمز المنصة: المتغير
DT_PLATFORM_TOKEN(بصيغةdt0s16.…). مناسب لجهاز يزعجه فتح المتصفح. - عميل OAuth:
OAUTH_CLIENT_IDوOAUTH_CLIENT_SECRET، لحسابات الخدمة والتبادل بين الآلات. ويتيحDT_SSO_URLفرض عنوان SSO إن لم يناسب الاكتشاف التلقائي.
نمط المتصفح يعمل بصلاحيات المستخدم. وللاستخدام المشترك فضّل رمزًا أو عميلًا مخصصًا محدودًا بالنطاقات الضرورية: وهذا مبدأ أقل الصلاحيات المفصّل في دليلنا لتأمين خادم MCP.
الخطوة 3: امنح النطاقات المفيدة
تصلح أسماء النطاقات نفسها لرموز المنصة وعملاء OAuth. مجمّعة بحسب الاستخدام:
| الاستخدام | النطاقات |
|---|---|
| الأساس (تقريبًا كل الأدوات) | app-engine:apps:run |
| استعلامات DQL على Grail | storage:buckets:read, storage:logs:read, storage:metrics:read, storage:spans:read, storage:entities:read, storage:events:read, storage:bizevents:read, storage:system:read, storage:smartscape:read… |
| Davis CoPilot | davis-copilot:conversations:execute, davis-copilot:nl2dql:execute, davis-copilot:dql2nl:execute |
| محللات Davis | davis:analyzers:read, davis:analyzers:execute |
| الكتابة والإشعارات | storage:events:write, email:emails:send, app-settings:objects:read (Slack), document:documents:write |
ابدأ بالأساس ونطاقات القراءة. ولا تضف نطاقات الكتابة إلا إذا احتاج الفريق فعلًا إلى إرسال أحداث أو رسائل.
الخطوة 4: اضبط عميل MCP
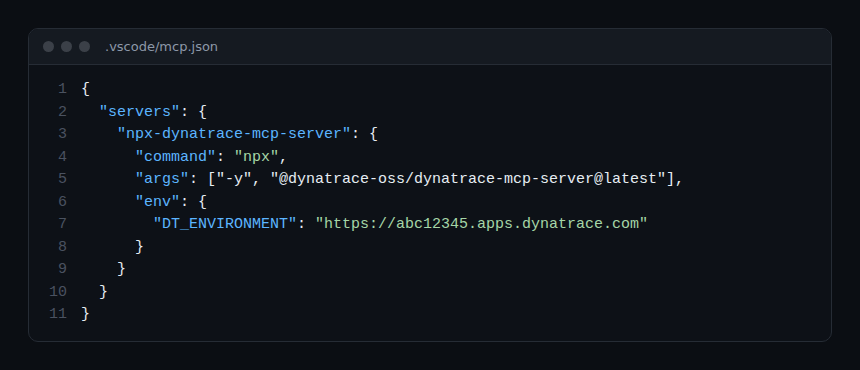
يوصي README بإعداد لكل مساحة عمل لا إعداد عام. في VS Code يستخدم الملف .vscode/mcp.json المفتاح servers:
{
  "servers": {
    "npx-dynatrace-mcp-server": {
      "command": "npx",
      "args": ["-y", "@dynatrace-oss/dynatrace-mcp-server@latest"],
      "env": { "DT_ENVIRONMENT": "https://abc12345.apps.dynatrace.com" }
    }
  }
}
يستخدم Claude Desktop وAmazon Q Developer CLI (.amazonq/mcp.json) وAmazon Kiro (.kiro/settings/mcp.json) الكتلة نفسها تحت المفتاح mcpServers. أما Gemini CLI فيوفر تثبيتًا بأمر واحد، gemini extensions install https://github.com/dynatrace-oss/dynatrace-mcp، ثم gemini mcp list للتحقق. وفي Claude Desktop ينشر كل إصدار أيضًا حزمة .mcpb تُسحب إلى Settings → Developer. ومنذ 1.0.0 لم يعد الخادم يقرأ ملف .env: مرّر الأسرار عبر الخيار envFile في العميل بدل كتابتها صريحة في ملف JSON.
الخطوة 5: نمط HTTP، إن كان ضروريًا حقًا
يمكن للخادم أن يعمل عبر HTTP (--http، والمنفذ 3000 افتراضيًا، و--port و--host للتعديل). ومنذ 2.1.0 صار MCP_BEARER_TOKEN إلزاميًا في هذا النمط: ومن دونه يرفض الخادم أن يبدأ.
export MCP_BEARER_TOKEN=$(openssl rand -base64 32)
npx -y @dynatrace-oss/dynatrace-mcp-server@latest --http --host 127.0.0.1
ويوصي README نفسه بخادم MCP البعيد من Dynatrace لهذه الحالة.
الأدوات المعروضة ودور كل منها
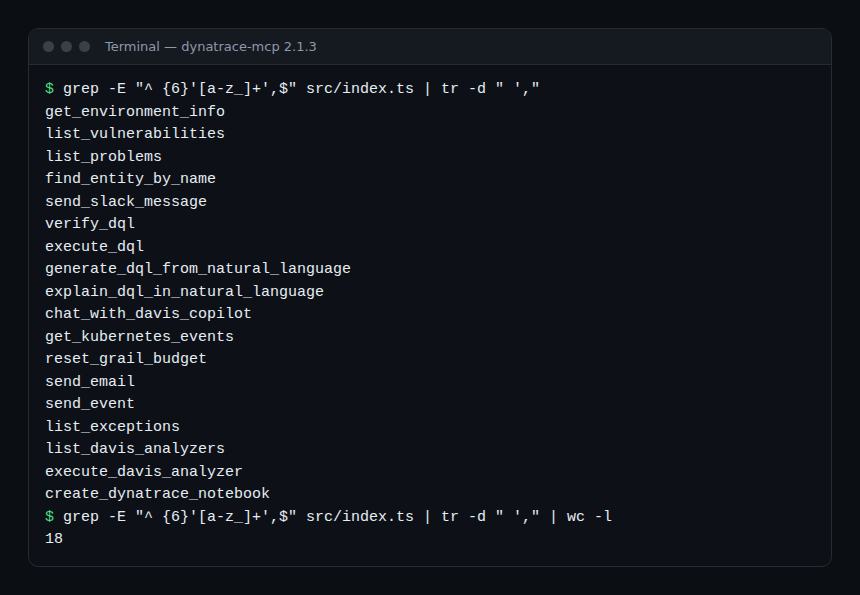
يسجّل الإصدار 2.1.3 ثماني عشرة أداة (الملف src/index.ts). أما الأداتان create_workflow_for_notification وmake_workflow_public فقد أُزيلتا في 2.0.0.
get_environment_info: تتحقق من الاتصال والمصادقة — وهي أول استدعاء ينبغي إجراؤه؛find_entity_by_name: تعثر على معرّف كيان ونوعه (خدمة أو مضيف أو عقدة Kubernetes…) قبل أي استعلام موجَّه؛list_problemsوlist_vulnerabilitiesوlist_exceptionsوget_kubernetes_events: قراءة مشكلات Davis والثغرات النشطة غير المكتومة والاستثناءات وأحداث عنقود؛execute_dql: تنفّذ استعلام DQL على Grail (100 سجل و1 ميغابايت افتراضيًا)؛ وتتحققverify_dqlمن صيغته قبل التنفيذ؛generate_dql_from_natural_languageوexplain_dql_in_natural_languageوchat_with_davis_copilot: تعتمد على Davis CoPilot؛list_davis_analyzersوexecute_davis_analyzer: التنبؤ وكشف الشذوذ والترابط؛reset_grail_budget: تعيد ضبط ميزانية استعلامات الجلسة إلى الصفر؛send_slack_messageوsend_emailوsend_eventوcreate_dynatrace_notebook: الأدوات الوحيدة التي تكتب أو ترسل إشعارات. وكل منها يطلب موافقة بشرية في العميل قبل التنفيذ.
استعلامات Grail: التكلفة والضوابط
الخادم مجاني، لكن الأدوات التي تستعلم من Grail، وفي مقدمتها execute_dql، قد تُفوتَر بحسب نموذج الاستهلاك لديك، وفق الحجم الممسوح. ويتتبع الخادم البايتات الممسوحة في كل جلسة: يحدد DT_GRAIL_QUERY_BUDGET_GB الحد (1000 غيغابايت افتراضيًا)، ويظهر تحذير عند 80%، ويعود العداد إلى الصفر عند إعادة التشغيل أو عبر reset_grail_budget. وللقياس لاحقًا رشّح أحداث النظام:
fetch dt.system.events
| filter event.kind == "QUERY_EXECUTION_EVENT"
| filter contains(client.client_context, "dynatrace-mcp")
| summarize scanned = sum(scanned_bytes), by: { user.email }
إن كنت مبتدئًا في DQL فإن وحدة أساسيات DQL تساعد على مراجعة الاستعلامات المولَّدة قبل تركها تعمل.
كيف تتحقق من أن كل شيء يعمل
- اطلب من المساعد استدعاء
get_environment_info: يجب أن يعيد معرّف البيئة وحالتها. - إن فشل الاستدعاء مع OAuth فاختبر خارج MCP: احصل على رمز من
https://sso.dynatrace.com/sso/oauth2/tokenبالنطاقapp-engine:apps:run، ثم استدعِ/platform/management/v1/environment. استجابة فيها"state": "ACTIVE"تؤكد سلامة العميل. - شغّل استعلامًا قصيرًا (آخر ساعة) وتحقق في دفتر ملاحظات (notebook) من الحجم الممسوح بالاستعلام أعلاه.
أفضل الممارسات
- إعداد لكل مستودع، مع ملف قواعد (مثل
.github/copilot-instructions.md) يحدد مرشحات DQL الخاصة بتطبيقك. - نوافذ قصيرة (من 12 إلى 24 ساعة) وbuckets مستهدفة للحد من الحجم الممسوح.
- ميزانية
DT_GRAIL_QUERY_BUDGET_GBأقل بكثير من القيمة الافتراضية للاستخدام الاستكشافي. - القياس عن بُعد: يرسل الخادم إحصاءات استخدام مجهولة؛ و
DT_MCP_DISABLE_TELEMETRY=trueيعطّلها. - خلف وكيل (proxy)، اضبط
HTTPS_PROXYوعند الحاجةNODE_EXTRA_CA_CERTS. - خطّط للانتقال إلى بديل مدعوم: فالمستودع لن يتلقى تحديثات بعد الآن.
الأسئلة الشائعة
هل يعمل الخادم مع Dynatrace Managed؟
لا. فهو يتطلب عنوان منصة apps.dynatrace.com ويعتمد على Grail وDavis CoPilot وAppEngine، وهي خاصة بـ Dynatrace SaaS.
لماذا أحصل على 403 مع أن الرمز صالح؟
في الغالب ينقص نطاق: app-engine:apps:run أو نطاق storage:*:read للجدول المستعلَم عنه. وتهم أيضًا صلاحيات Grail للمستخدم. ويفصّل مقالنا عن استكشاف أخطاء رموز API في Dynatrace المنهج.
هل ما زال ينبغي تثبيت هذا الخادم في 2026؟
لمشروع جديد يوجّه README المستودع إلى Dynatrace-for-AI مع dtctl أو إلى خادم MCP البعيد. يبقى الخادم المحلي قابلًا للاستخدام، لكن دون تطوير.
الخلاصة
يُثبَّت خادم MCP لـ Dynatrace SaaS بسطر npx واحد، لكن موثوقيته تتوقف على الضبط: نمط مصادقة مناسب، ونطاقات دنيا، وميزانية Grail، وموافقات على أدوات الكتابة. ولأن المشروع مهجور، استعن بهذا الدليل لتشغيله بشكل سليم وللتحضير لما بعده. المرجع: وثائق رموز المنصة.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لمالكها. الأمثلة مقدَّمة على سبيل الإرشاد: تحقق منها في الوثائق الرسمية قبل استخدامها في الإنتاج.