يبدأ تدقيق خوادم MCP في المؤسسة بملاحظة محرجة: لا أحد يعرف بالضبط كم عددها. يضيف مطوّر خادمًا في محرره، ويحفظ فريق آخر خادمًا في .mcp.json ضمن نظام التحكم في الإصدارات، ويعمل خادم ثالث منذ ستة أشهر على جهاز اختبار برمز وصول منسي. كل واحد من هذه الخوادم يمنح نموذجًا لغويًا القدرة على التصرف في نظام حقيقي.
يصف دليل تأمين خادم MCP الإجراءات الواجب تطبيقها عند البناء. أما هذا المقال فيعالج الخطوة التالية: التحقق على فترات منتظمة مما هو منشور فعلًا، واستخلاص الفجوات التي يجب تصحيحها. يخدم التدقيق الموثوقية بشكل ملموس: فهو يقلّص السطح الذي يجب فحصه أثناء الحادثة، وبالتالي زمن التشخيص (MTTR)، ويجنّب العمل اليدوي للإلغاء الطارئ (toil).
المحتوى صالح لأي خادم MCP، أيًّا كان الـ backend. بالنسبة لخوادم MCP الخاصة بـ Dynatrace، راجع صفحات التثبيت الخاصة بـ Dynatrace SaaS وبـ Dynatrace Managed؛ فالمنصتان لا تُخلطان.
تدقيق خوادم MCP: النطاق والمرجع
يحتاج التدقيق إلى مرجع. في MCP هناك مرجعان ينشرهما المشروع: صفحة Security Best Practices ومواصفة التفويض (الإصدار 2026-07-28 وقت الكتابة). وهما تقدّمان متطلبات قابلة للتحقق، صيغت بـ MUST وSHOULD. ويتمثل التدقيق في مقارنة كل خادم بهذه المتطلبات.
ميّز منذ البداية ثلاث فئات، لأن الأسئلة تختلف:
- الخوادم المحلية (stdio): تعمل بصلاحيات المستخدم. وتوضح مواصفة التفويض أن هذه الخوادم لا تتبع تدفق OAuth وتأخذ بيانات اعتمادها من البيئة.
- الخوادم البعيدة (HTTP): هي موارد محمية بمفهوم OAuth 2.1، مع جمهور مستهدف للرمز (audience) ونطاقات وبيانات وصفية.
- البوابات والخوادم الوسيطة: تمرّر الطلبات إلى واجهات API تابعة لجهات خارجية، وتركّز مخاطر «confused deputy». لهذه الحالة راجع بوابة MCP المسماة agentgateway.
الخطوة 1: جرد الخوادم ومصدرها
لا يمكن تدقيق ما لا نراه. اجمع ملفات إعداد العملاء (المحررات والمساعدات والوكلاء) وضع قائمة بالخوادم: الاسم، وسيلة النقل، الأمر أو عنوان URL، المالك، الإصدار، تاريخ التثبيت.
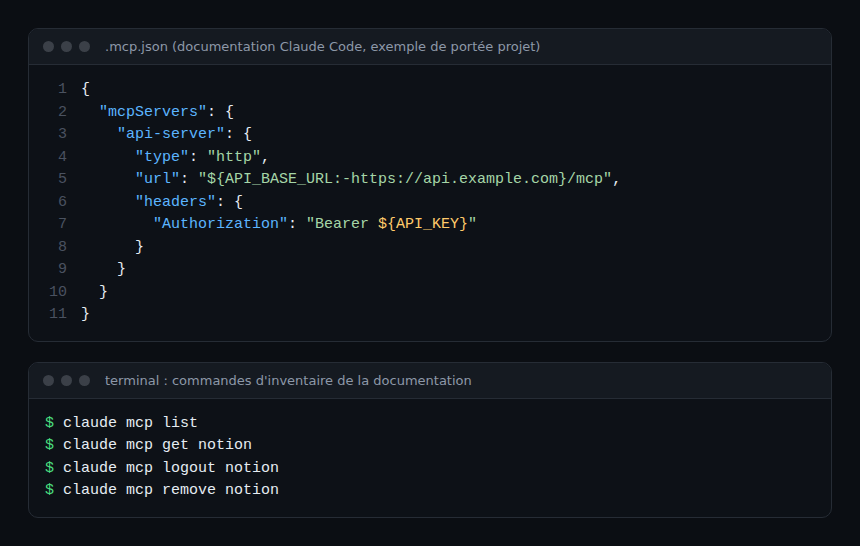
بأخذ Claude Code مثالًا، تميّز الوثائق ثلاثة نطاقات: محلي (مخزَّن في ~/.claude.json)، ومشروع (ملف .mcp.json في الجذر، ويُشارَك عبر التحكم في الإصدارات)، ومستخدم (~/.claude.json، لكل المشاريع). يسرد الأمر claude mcp list الخوادم المهيأة، ويفصّل claude mcp get <name> أحدها. لكل عميل مواضعه الخاصة: دوّنها من وثائق كل عميل.
يكفي سكربت جرد أولي على المستودعات لكشف الفجوات. فهو يسرد الخوادم المعلنة في ملف .mcp.json ويبحث عن رموز مكتوبة بنص صريح:
jq -r '.mcpServers | to_entries[]
  | [.key, (.value.type // "?"), (.value.command // .value.url)] | @tsv' .mcp.json

grep -nE 'Bearer +[A-Za-z0-9._-]{20,}' .mcp.json
يعرض الأمر الأول جدولًا من الاسم والنوع والأمر أو عنوان URL. ويُبرز الثاني أي ترويسة Bearer يتبعها رمز حرفي. أما في مثال الوثائق أعلاه فتمرّ القيمة عبر ${API_KEY}: يبقى المفتاح في البيئة لا في الملف الخاضع للتحكم في الإصدارات.
الخطوة 2: مراقبة المصدر والتنفيذ
لكل خادم محلي، دوّن من أين يأتي الكود وماذا يشغّل. تصف صفحة أفضل الممارسات هجوم أمر البدء الخبيث: خادم يُثبَّت عبر إعداد ما يمكنه تنفيذ أي أمر بصلاحيات العميل، دون أن يرى المستخدم شيئًا. وتوصي بعرض الأمر بدقة قبل تنفيذه، والتنبيه إلى الأنماط الخطرة (sudo وrm -rf والوصول إلى مفاتيح SSH)، وتشغيل الخادم في بيئة معزولة (sandbox) بأدنى الصلاحيات.
نقاط التحقق:
- ألّا ينزّل الأمر كودًا غير مثبَّت ولا ينفّذه في كل بدء تشغيل؛
- أن يكون وصول الخادم إلى نظام الملفات والشبكة مقيّدًا؛ ويفصّل المقال عن عزل أوامر خادم MCP من نوع stdio الطريقة؛
- ألّا يُترك خادم HTTP محلي مفتوحًا على الشبكة: توصي الصفحة بـ stdio، أو برمز تفويض، أو بمقبس Unix مقيّد الوصول.
من جهة العميل، تشير وثائق Claude Code إلى أن الخوادم ذات نطاق المشروع تطلب موافقة في الجلسة التفاعلية، لكنها تُحمَّل دون تنبيه في التنفيذات غير التفاعلية (claude -p). لذلك ينبغي أن يفحص التدقيق أيضًا خطوط الأتمتة (pipelines)، لا الأجهزة وحدها.
الخطوة 3: التحقق من الرموز والجمهور والنطاقات
هذا جوهر التدقيق للخوادم البعيدة. تشترط المواصفة أن يتحقق الخادم من أن الرمز موجّه إليه (الجمهور المستهدف)، وألّا يقبل رموزًا أخرى ولا يمرّرها. ويسمى تمرير رمز مستلَم إلى واجهة API لاحقة «token passthrough»، وتمنعه المواصفة صراحةً، ومن أسباب ذلك أنه يشوّش إمكانية التتبع: فسجلات واجهة API اللاحقة لم تعد تُظهر من تصرّف فعلًا.
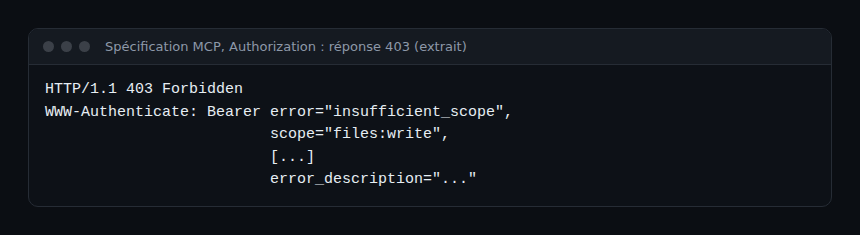
أما بالنسبة للنطاق، فتصف صفحة أفضل الممارسات نموذجًا تدريجيًا: مجموعة دنيا في البداية، ثم رفع موجّه عبر التحدي WWW-Authenticate عند محاولة عملية ذات امتياز. وتعدّ من الأخطاء الشائعة نشر كل النطاقات الممكنة في scopes_supported واستخدام نطاقات شاملة (* وall وfull-access). ويرد الخادم المهيأ جيدًا برمز 403 دقيق عندما ينقص النطاق:
أسئلة التدقيق لكل خادم بعيد:
- هل للرمز المستخدم مالك محدد، وتاريخ انتهاء، ونطاقات للقراءة فقط افتراضيًا؟
- هل ينشر الخادم نطاقات ضيقة بدل كتالوج كامل؟
- هل يُرفض برمز 401 رمزٌ صدر لمورد آخر؟
- هل تُسجَّل أحداث رفع النطاق؟ توصي بذلك صفحة أفضل الممارسات، مع معرّفات ارتباط.
فخ صيانة آخر: بحسب وثائق Claude Code، يحذف claude mcp remove رموز OAuth المخزّنة محليًا لكنه لا يلغيها لدى خادم التفويض. وللإلغاء حيثما كان ذلك مدعومًا، شغّل claude mcp logout <name> قبل الإزالة. أدرج هذا التسلسل في إجراء إخراج خادم أو موظف.
الخطوة 4: فحص الأدوات المكشوفة
اسرد أدوات كل خادم (tools/list) وصنّفها: قراءة، كتابة، تنفيذ. تُلزم المواصفة الخوادم بالتحقق من جميع المدخلات، وتطبيق ضوابط الوصول، وتحديد معدل الطلبات، وتنقية المخرجات. وتطلب أيضًا من العملاء توفير تأكيد بشري للعمليات الحساسة وتسجيل استخدام الأدوات.
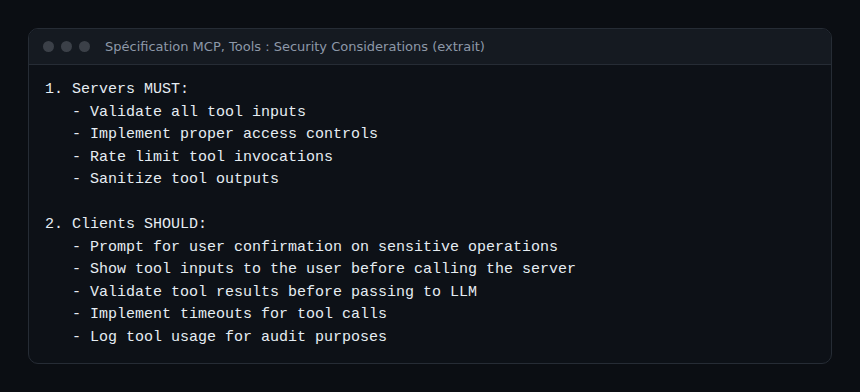
نقطتان تتطلبان انتباهًا خاصًا. أولًا، توضح المواصفة أن على العملاء اعتبار تعليقات الأدوات (annotations) غير موثوقة، ما لم تأتِ من خادم موثوق: فتعليق «قراءة فقط» ليس إذن دليلًا. ثانيًا، يمكن للخادم أن يُشعر بتغيّر قائمة الأدوات (notifications/tools/list_changed): احتفظ بلقطة من القائمة وقارنها في كل تدقيق. وصف مُعدَّل دون تغيير الإصدار إشارة إنذار، وتفصّله المقالة عن كشف تسميم أدوات MCP.
الخطوة 5: استثمار السجلات والقياس
التدقيق بلا سجلات يبقى تصريحيًا. تحقق من أن كل استدعاء أداة يترك أثرًا يتضمن المستدعي والأداة والنتيجة والمدة، ثم من أن هذه الآثار تصل إلى منصة قابلية الملاحظة لديك. وُصف نهج OpenTelemetry في مراقبة وكلاء MCP عبر OpenTelemetry. لا تسجّل فيها وسائط تحتوي على أسرار.
كيف تتحقق من أن التدقيق يعمل
اختبر التدقيق بحالة معروفة. أضف عمدًا خادم اختبار غير معلن في مستودع تجريبي: يجب أن يكشفه الجرد في الدورة التالية. ثم اجعل أداة كتابة تُستدعى برمز للقراءة فقط: الاستجابة المتوقعة هي الرفض، ويجب أن يظهر الأثر في سجلاتك. إذا فشل أحد الأمرين، فالضابط المقابل غير موثوق.
أفضل الممارسات
- سجل واحد لخوادم MCP، مع المالك ووسيلة النقل والإصدار وتاريخ آخر مراجعة.
- رموز مخصصة، منتهية الصلاحية، للقراءة فقط افتراضيًا، ولا تُكتب أبدًا بنص صريح في ملف خاضع للتحكم في الإصدارات.
- لا تمرير للرموز إلى واجهة API لاحقة؛ والتحقق من الجمهور المستهدف في الخادم.
- لقطة من الأدوات وأوصافها، تُقارَن في كل مراجعة.
- مراجعة ربع سنوية أو عند كل إضافة خادم، دون لوم: الهدف تصحيح النظام لا البحث عن مسؤول.
- إجراء إزالة يلغي الرموز، لا الإعداد المحلي فقط.
الأسئلة الشائعة
كم مرة ينبغي تدقيق خوادم MCP؟
لا تحدد المواصفة أي وتيرة. مراجعة عند كل إضافة أو تحديث لخادم، مع مراجعة دورية للجرد، حل وسط معقول. وتبرّر الخوادم الخارجية غير المثبَّتة وتيرة أقصر.
هل يجب أن يمرّ خادم stdio عبر OAuth؟
لا. تشير مواصفة التفويض إلى أن تطبيقات stdio لا ينبغي أن تتبع هذا التدفق، وتأخذ بيانات اعتمادها من البيئة. فيتركز التدقيق حينئذ على مصدر الكود وصلاحيات العملية وإدارة متغيرات البيئة هذه.
هل نحتاج إلى بوابة لإجراء التدقيق؟
لا، لكنها تركّز المصادقة والتسجيل وسياسة الوصول. وبدون بوابة، يعتمد التدقيق على جرد إعدادات العملاء وعلى سجلات كل خادم.
الخلاصة
يعني تدقيق خوادم MCP تطبيق دورة بسيطة: الجرد، والتحقق من المصدر، ومراقبة الرموز والنطاقات، وفحص الأدوات، ثم التأكد عبر السجلات. والوثائق المرجعية هي صفحة Security Best Practices ومواصفة التفويض في MCP. وللإعداد من جهة العميل، راجع وثائق MCP في Claude Code. والتدقيق الذي يكشف خادمًا منسيًا أو رمزًا واسعًا أكثر من اللازم يكون قد خفّض بالفعل خطر حادثة مقبلة.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة. العلامات المذكورة تعود إلى مالكيها. مواصفة MCP والأدوات تتطور بسرعة: تحقق دائمًا من المتطلبات والأوامر في الوثائق الرسمية قبل تطبيقها.