يربط خادم MCP لـ Dynatrace Managed مساعد ذكاء اصطناعي (VS Code أو Claude أو Cursor أو Kiro أو Gemini CLI…) بعنقود واحد أو أكثر من عناقيد Dynatrace Managed المستضافة ذاتيًا. وعندئذٍ يستطيع المساعد سرد المشكلات واستكشاف الكيانات وقراءة أهداف SLO أو البحث في السجلات، دون أن تنسخ لقطات شاشة إلى المحادثة.
الحاجة ملموسة لفريق SRE: أثناء حادثة يطيل كل ذهاب وإياب بين المحرر واللوحة زمن الاستعادة (MTTR). وإذا انتقلت مؤسستك إلى SaaS دون نقل السجل التاريخي، فالبيانات القديمة تبقى في Managed: والمستودع يتوقع هذه الحالة تحديدًا، بخادم Managed للتاريخ وخادم SaaS للبيانات الحديثة.
يغطي هذا الدليل ما يستطيع الخادم فعله وما لا يستطيعه، وتثبيته، ورمز API، والإعداد متعدد البيئات، وعملاء MCP، ونمط HTTP، ونقاط الأمان. وهو يخص Dynatrace Managed فقط؛ أما لـ SaaS فانظر مقالنا عن خادم MCP لـ Dynatrace SaaS.
خادم MCP لـ Dynatrace Managed: ما يفعله الخادم وما لا يفعله
المشروع dynatrace-oss/dynatrace-managed-mcp خادم مفتوح المصدر (ترخيص Apache 2.0) منشور على npm باسم @dynatrace-oss/dynatrace-managed-mcp-server. يصونه المجتمع: ويتم الدعم عبر issues على GitHub في المستودع. ويترجم استدعاءات الأدوات من المساعد إلى طلبات نحو Environment API لكل بيئة، في الأساس بالإصدار v2، إضافة إلى استدعاء v1 واحد لإصدار العنقود.
الأدوات المعروضة
| المجال | الأدوات (بادئة dynatrace_managed_) |
نقطة النهاية | النطاق |
|---|---|---|---|
| البيئات | get_environments_info |
/api/v1/config/clusterversion |
DataExport |
| الكيانات | list_entity_types, get_entity_type_details, discover_entities, get_entity_details, get_entity_relationships |
/api/v2/entityTypes, /api/v2/entities |
entities.read |
| المشكلات | list_problems, get_problem_details |
/api/v2/problems |
problems.read |
| الأمان | list_security_problems, get_security_problem_details |
/api/v2/securityProblems |
securityProblems.read |
| الأحداث | list_events, get_event_details |
/api/v2/events |
events.read |
| السجلات | query_logs |
/api/v2/logs/search |
logs.read |
| المقاييس | list_available_metrics, get_metric_details, query_metrics_data |
/api/v2/metrics, /api/v2/metrics/query |
metrics.read |
| SLO | list_slos, get_slo_details |
/api/v2/slo |
slo.read |
الفروق مع خادم SaaS
لا وجود لـ Grail وDQL في Managed: فلا أداة تنفّذ استعلام DQL. والبحث في السجلات يمر عبر واجهة البحث التقليدية، والمقاييس عبر المحددات (selectors) وواجهة Metrics API v2. كل شيء للقراءة فقط: فالقائمة لا تحوي أي أداة تكتب في البيئة. وإن كنت تعرف سير عمل العَرَض ثم الإصلاح مع خادم SaaS فاحتفظ بالمنهج، لكن توقّع استعلامات أكثر استهدافًا، كيانًا بكيان.
المتطلبات
- عنقود Dynatrace Managed يمكن الوصول إليه من الجهاز الذي يشغّل الخادم، ومعرّف كل بيئة مستهدفة.
- Node.js و
npx(الإصدار الأدنى محدد في الحقلenginesمنpackage.jsonفي المستودع). - عميل MCP. وإن كان البروتوكول جديدًا عليك فاقرأ أولًا دليلنا عن بروتوكول سياق النموذج.
تثبيت الخادم خطوة بخطوة
الخطوة 1: أنشئ رمز API
في كل بيئة، أنشئ رمز API بالنطاقات الثمانية في الجدول: DataExport وentities.read وevents.read وlogs.read وmetrics.read وproblems.read وsecurityProblems.read وslo.read. ولا يمنع نقص نطاق الإقلاع: فتفشل الأداة المعنية وحدها. أما عن عائلات الرموز والعناوين فيفصّل مرجعنا لـ API في Dynatrace Managed الفرق بين رمز العنقود ورمز البيئة.
الخطوة 2: صِف البيئات
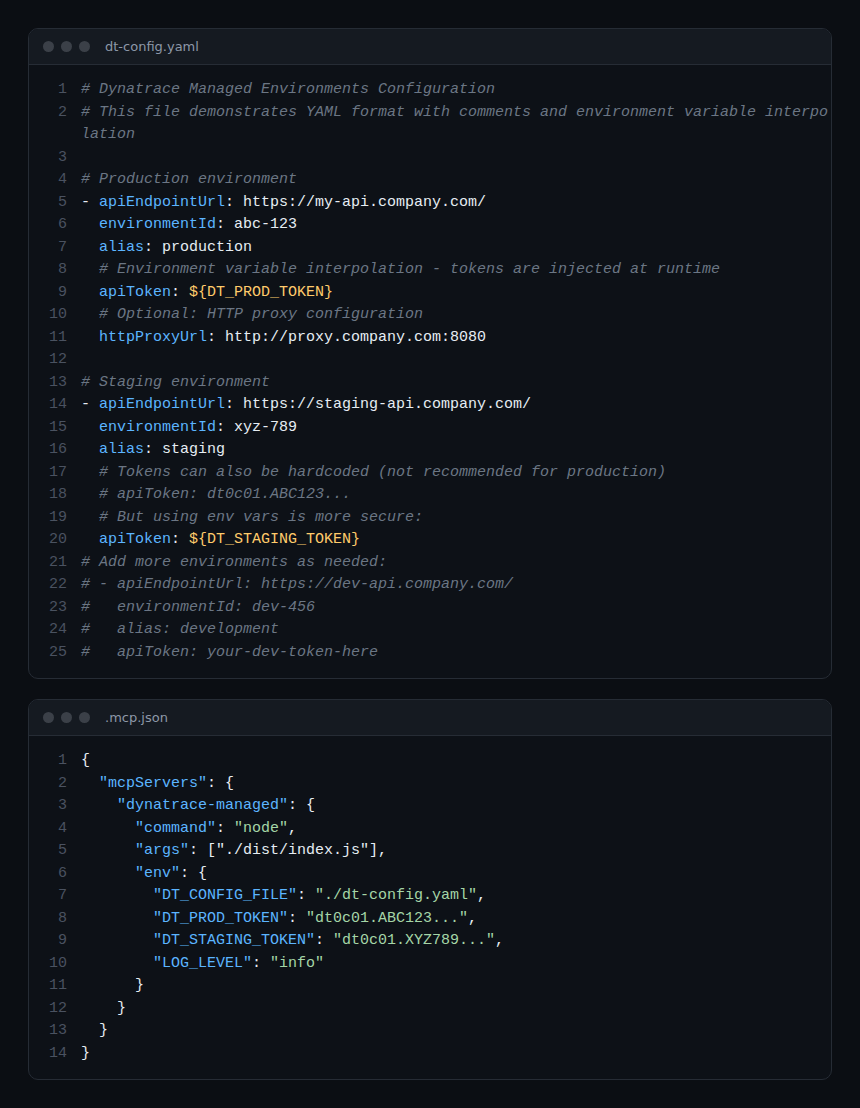
يقرأ الخادم قائمة بيئات. يحمل كل إدخال أربعة حقول: apiEndpointUrl (العنوان الأساسي للعنقود) وenvironmentId وalias وapiToken. مثال على dt-config.yaml ببيئتين:
# dt-config.yaml
- apiEndpointUrl: https://managed.example.internal/
  environmentId: abc-123
  alias: production
  apiToken: ${DT_PROD_TOKEN}     # injecté depuis une variable d'environnement
- apiEndpointUrl: https://managed.example.internal/
  environmentId: xyz-789
  alias: staging
  apiToken: ${DT_STAGING_TOKEN}
ثلاثة أسطر حرجة. apiEndpointUrl هو العنوان الأساسي للعنقود، دون /e/<id>/api: فالخادم يضيف بنفسه /e/<environmentId>، ومسار مكرر يُفشل كل الطلبات. ويجب أن تكون الأسماء المستعارة (alias) فريدة، وإلا رفض الخادم الإقلاع. وأخيرًا، متغير ${...} غائب يمنع الإقلاع أيضًا بدل تمرير سلسلة فارغة. انتبه: هذان الفحصان واردان في قسم «Unreleased» من CHANGELOG. ومع إصدار npm 1.1.1 لا يمنع alias مكرر الإقلاع بعد، ويُستبدل المتغير الغائب بسلسلة فارغة.
ثم وجّه DT_CONFIG_FILE إلى هذا الملف (مسار نسبي أو مطلق أو بـ ~). وفي حاوية مرّر المصفوفة نفسها بصيغة JSON في DT_ENVIRONMENT_CONFIGS؛ وإن وُجد المتغيران معًا تغلب الأفضلية للملف.
الخطوة 3: صرّح عن الخادم في عميل MCP
في النمط المحلي (stdio) يشغّل العميل الخادم بـ npx. الصيغة أدناه تصلح لـ Claude Desktop وللملف .mcp.json في Claude Code ولـ Kiro؛ أما VS Code فيستخدم المفتاح servers بدل mcpServers.
{
  "mcpServers": {
    "dynatrace-managed-mcp": {
      "command": "npx",
      "args": ["-y", "@dynatrace-oss/dynatrace-managed-mcp-server@latest"],
      "env": {
        "DT_CONFIG_FILE": "dt-config.yaml",
        "DT_PROD_TOKEN": "<token-production>",
        "DT_STAGING_TOKEN": "<token-staging>"
      }
    }
  }
}
يقدم المستودع أيضًا امتدادًا لـ Gemini CLI، وفي إصداره القادم (موجود في المستودع، وليس بعد على npm) إضافة لـ Claude Code تطلب إعداد البيئات عند التثبيت. وفيه أخيرًا مهارة (skill) باسم dynatrace-managed توجّه المساعد في اختيار البيئة وكتابة محددات الكيانات.
نمط HTTP للفريق
افتراضيًا قناة النقل هي stdio: عملية لكل جهاز. ويطلق الخيار --http خدمة HTTP (المنفذ 3000 افتراضيًا، و--port للتغيير، و--host لواجهة الاستماع). في هذا النمط لا تعيش الرموز في إعداد الخادم: بل يرسلها كل عميل في الترويسة X-Dynatrace-Tokens، بالصيغة alias1=token1;alias2=token2.
npx -y @dynatrace-oss/dynatrace-managed-mcp-server@latest --http --host 127.0.0.1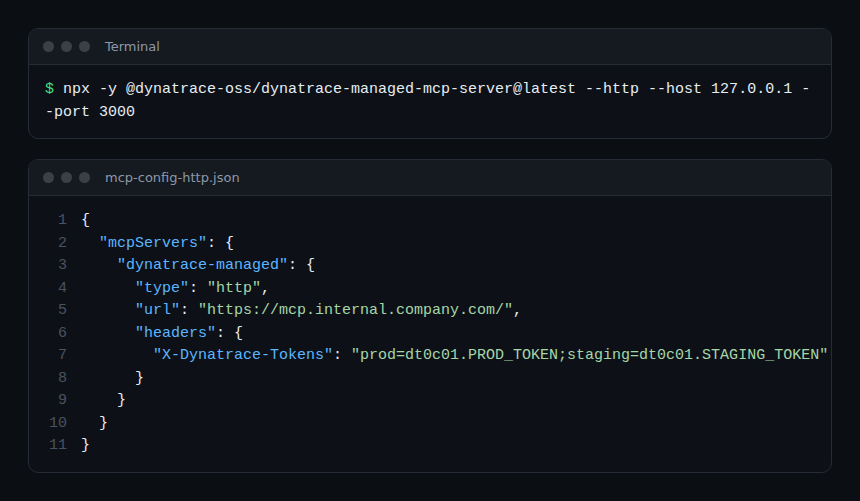
الأمان: الشبكة والوكيل والحمايات
- DNS rebinding: في HTTP يتحقق الخادم دائمًا من الترويسة
Host(وOrigin). وعند ربطه بـ0.0.0.0لا يقبل إلا أسماء الحلقة المحلية؛ فاذكر الأسماء المشروعة فيDT_MCP_ALLOWED_HOSTS، الذي يحل محل القائمة الافتراضية. - الوكيل (proxy): تقبل كل بيئة
httpProxyUrlأوhttpsProxyUrl، ولا تقبل الاثنين معًا. - حمل العنقود: يسمح محدِّد معدل افتراضيًا بـ 20 استدعاء أداة في كل نافذة مدتها 20 ثانية (
DT_MCP_RATE_LIMIT_MAX_CALLSوDT_MCP_RATE_LIMIT_WINDOW_MS). - القياس عن بُعد: معطّل افتراضيًا ويُفعَّل بـ
DT_MCP_ENABLE_TELEMETRY=trueابتداءً من الإصدار القادم؛ وفي 1.1.1 هو مفعّل افتراضيًا ويُوقَف بـDT_MCP_DISABLE_TELEMETRY=true. - الشهادات: لا تصف وثائق المستودع خيارًا مخصصًا لسلطات الشهادات الداخلية؛ فاختبر اتصال TLS بعنقودك قبل أن تستنتج.
ولنموذج التهديد العام لخادم MCP (أقل الصلاحيات والأسرار والتسجيل) انظر تأمين خادم MCP.
كيف تتحقق من أن كل شيء يعمل
- شغّل الخادم يدويًا (
npx @dynatrace-oss/dynatrace-managed-mcp-server@latest): يظهر خطأ الإعداد عند الإقلاع. - لرؤية السجلات في VS Code مع stdio اضبط
LOG_OUTPUT=stderr-all؛ وإلا فاقرأdynatrace-managed-mcp.logفي المجلد الحالي. - اطلب من المساعد استدعاء
get_environments_info: يجب أن يردّ كل alias بإصدار عنقوده. - اطلب المشكلات المفتوحة في آخر ساعة على alias واحد. وخطأ التفويض يدل في الغالب على نطاق ناقص.
أفضل الممارسات
- رمز لكل بيئة، محدود بنطاقات القراءة الثمانية، يُحقن بمتغير ولا يُكتب أبدًا في المستودع.
- نوافذ زمنية قصيرة (من ساعة إلى ساعتين) ومحددات كيانات دقيقة: فعنقود Managed يخدم الإنتاج أيضًا.
- سمِّ البيئة في السؤال: 10 مشكلات من 10 بيئات تعني 100 إجابة على النموذج قراءتها.
- في HTTP، استمع على
127.0.0.1محليًا واضبطDT_MCP_ALLOWED_HOSTSفي الحاويات.
الأسئلة الشائعة
هل أستطيع استخدام خادم MCP لـ SaaS على عنقود Managed؟
لا. يحيل مستودع Managed إلى الخادم dynatrace-mcp الخاص بـ SaaS. وبعد الترحيل تستطيع التصريح عن الخادمين في العميل نفسه: Managed للتاريخ وSaaS للحاضر.
هل يستطيع الخادم تعديل إعدادات Dynatrace؟
الأدوات المذكورة في المستودع كلها قراءة، والنطاقات المطلوبة نطاقات قراءة (إضافة إلى DataExport). ولا شيء في الأدوات الحالية يكتب في البيئة.
كم بيئة أستطيع التصريح بها في نمط HTTP؟
الحد ناتج عن حجم الترويسة X-Dynatrace-Tokens: نحو 140 إلى 150 بيئة مع حد Node.js الافتراضي البالغ 16 كيلوبايت، وأقل خلف nginx (8 كيلوبايت افتراضيًا). ويمكن رفع الحدين.
الخلاصة
يمنح خادم MCP لـ Dynatrace Managed مساعد الذكاء الاصطناعي وصول قراءة إلى المشكلات والكيانات والسجلات والمقاييس والأحداث وأهداف SLO في عناقيدك المستضافة ذاتيًا، عبر Environment API. ويكفي ملف إعداد ورمز بثمانية نطاقات وبضعة أسطر في العميل. وبلا DQL تتوقف جودة الإجابات على أسئلة مستهدفة: alias واحد ونافذة قصيرة وكيان محدد. وهذا ما يحمي عنقودك وميزانية أخطائك (error budget).
المصادر: مستودع dynatrace-managed-mcp وإنشاء رمز API (وثائق Managed).
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لمالكها. يتطور الخادم بسرعة: تحقق من الخيارات والأدوات في المستودع الرسمي قبل تثبيته.