El MCP de Dynatrace SaaS permite que un asistente de IA (VS Code, Claude Desktop, Cursor, Gemini CLI…) consulte directamente tu entorno Dynatrace: problemas de Davis, vulnerabilidades, logs y spans mediante DQL. Eso sí, hay que instalarlo bien, elegir el modo de autenticación adecuado y conceder los scopes correctos, sin dejar que una consulta de Grail mal acotada consuma tu presupuesto.
Para un SRE, lo que está en juego es concreto: un servidor mal configurado devuelve 403 en plena guardia (on-call), y un asistente que lanza consultas sobre 30 días de logs sale caro. Bien ajustado, reduce el toil de la investigación y acorta el MTTR.
Objetivo: al terminar esta guía habrás instalado el servidor MCP local @dynatrace-oss/dynatrace-mcp-server, habrás elegido entre autenticación por navegador, token de plataforma y cliente OAuth, habrás configurado tu cliente MCP y entenderás el papel de cada una de las herramientas expuestas. Este contenido vale únicamente para Dynatrace SaaS (plataforma Grail, URL apps.dynatrace.com): el servidor no funciona con Dynatrace Managed. Para un caso de uso de extremo a extremo, consulta del síntoma a la solución con el servidor MCP de Dynatrace.
Antes de nada: el estado del proyecto en la versión 2.1.3
Un punto esencial antes de instalar nada: según su README y su CHANGELOG, el repositorio dynatrace-oss/dynatrace-mcp está obsoleto (deprecated). Allí se anuncia la versión 2.1.2 como la última; sin embargo, el package.json muestra 2.1.3, una versión que refuerza el escapado de las cadenas DQL. Además, el proyecto nunca ha sido un producto con soporte oficial.
El README remite a dos alternativas mantenidas: Dynatrace-for-AI asociado a dtctl para el puesto de desarrollo, y el Dynatrace Remote MCP Server (sin instalación local) para las integraciones de agente a agente. La guía de migración del repositorio (docs/remote-mcp-migration.md) compara ambas. Este tutorial sigue siendo útil si ya operas el servidor local o tienes que mantenerlo mientras migras.
Requisitos previos
- Node.js 24 o superior (mínimo elevado desde la 22.10 en la versión 2.0.0);
- un entorno Dynatrace SaaS y su URL de plataforma, del tipo
https://abc12345.apps.dynatrace.com, no la URL clásicalive.dynatrace.com; - un cliente MCP compatible con stdio;
- según el modo elegido, un token de plataforma o un cliente OAuth con los scopes que se listan más abajo.
Instalar el MCP de Dynatrace SaaS paso a paso
Paso 1: comprobar Node.js y el paquete
node --version   # doit afficher v24.x ou plus
npx -y @dynatrace-oss/dynatrace-mcp-server@latest --version
Desde la versión 1.8.7, --help y --version funcionan incluso sin DT_ENVIRONMENT: práctico para validar la instalación antes de tocar la autenticación.
Paso 2: elegir la autenticación
El servidor acepta tres modos. Elige según el contexto, no por costumbre:
- Navegador (Authorization Code Flow): solo proporcionas
DT_ENVIRONMENT. El servidor abre una ventana de inicio de sesión SSO. Desde la 2.0.0, el token obtenido se guarda en el llavero del sistema (Keychain de macOS, Administrador de credenciales de Windows, Secret Service de Linux): la ventana solo reaparece al caducar. En un contenedor sin llavero,DT_MCP_TOKEN_STORAGE=fileguarda el token en~/.config/dynatrace-mcp/. - Token de plataforma: variable
DT_PLATFORM_TOKEN(formatodt0s16.…). Adecuado para un puesto donde abrir el navegador estorba. - Cliente OAuth:
OAUTH_CLIENT_IDyOAUTH_CLIENT_SECRET, para las cuentas de servicio y los intercambios de máquina a máquina.DT_SSO_URLpermite forzar la URL de SSO si el descubrimiento automático no conviene.
El modo navegador actúa con tus derechos de usuario. Para un uso compartido, prefiere un token o un cliente dedicado, limitado a los scopes necesarios: es el principio de mínimo privilegio detallado en nuestra guía para proteger un servidor MCP.
Paso 3: asignar los scopes útiles
Los mismos nombres de scope valen para los tokens de plataforma y para los clientes OAuth. Agrupados por uso:
| Uso | Scopes |
|---|---|
| Base (casi todas las herramientas) | app-engine:apps:run |
| Consultas DQL en Grail | storage:buckets:read, storage:logs:read, storage:metrics:read, storage:spans:read, storage:entities:read, storage:events:read, storage:bizevents:read, storage:system:read, storage:smartscape:read… |
| Davis CoPilot | davis-copilot:conversations:execute, davis-copilot:nl2dql:execute, davis-copilot:dql2nl:execute |
| Analizadores de Davis | davis:analyzers:read, davis:analyzers:execute |
| Escritura y notificaciones | storage:events:write, email:emails:send, app-settings:objects:read (Slack), document:documents:write |
Empieza por la base y los scopes de lectura. Añade los scopes de escritura solo si el equipo necesita realmente enviar eventos o mensajes.
Paso 4: configurar el cliente MCP
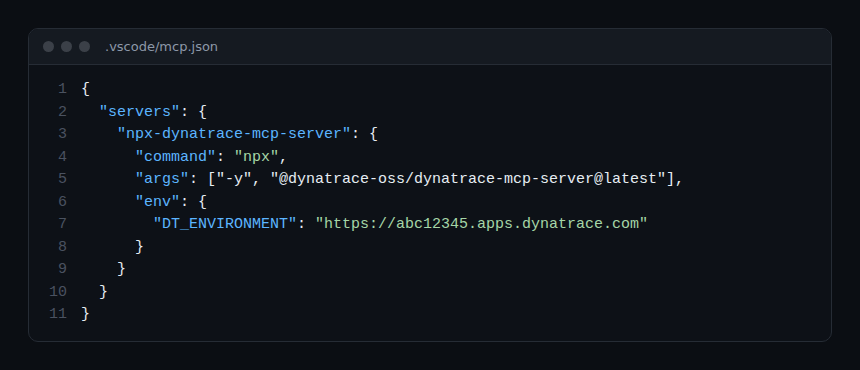
El README recomienda una configuración por espacio de trabajo en lugar de una global. En VS Code, el archivo .vscode/mcp.json usa la clave servers:
{
  "servers": {
    "npx-dynatrace-mcp-server": {
      "command": "npx",
      "args": ["-y", "@dynatrace-oss/dynatrace-mcp-server@latest"],
      "env": { "DT_ENVIRONMENT": "https://abc12345.apps.dynatrace.com" }
    }
  }
}
Claude Desktop, Amazon Q Developer CLI (.amazonq/mcp.json) y Amazon Kiro (.kiro/settings/mcp.json) usan el mismo bloque bajo la clave mcpServers. Gemini CLI ofrece una instalación con un solo comando, gemini extensions install https://github.com/dynatrace-oss/dynatrace-mcp, y luego gemini mcp list para comprobar. Para Claude Desktop, cada release publica además un paquete .mcpb que se arrastra a Settings → Developer. Desde la 1.0.0, el servidor ya no lee ningún archivo .env: pasa los secretos con la opción envFile del cliente en lugar de ponerlos en claro en el JSON.
Paso 5: modo HTTP, solo si de verdad hace falta
El servidor puede ejecutarse en HTTP (--http, puerto 3000 por defecto, con --port y --host para ajustarlos). Desde la 2.1.0, MCP_BEARER_TOKEN es obligatorio en este modo: sin él, el servidor se niega a arrancar.
export MCP_BEARER_TOKEN=$(openssl rand -base64 32)
npx -y @dynatrace-oss/dynatrace-mcp-server@latest --http --host 127.0.0.1
El propio README recomienda más bien el servidor MCP remoto de Dynatrace para este caso.
Las herramientas expuestas y su papel
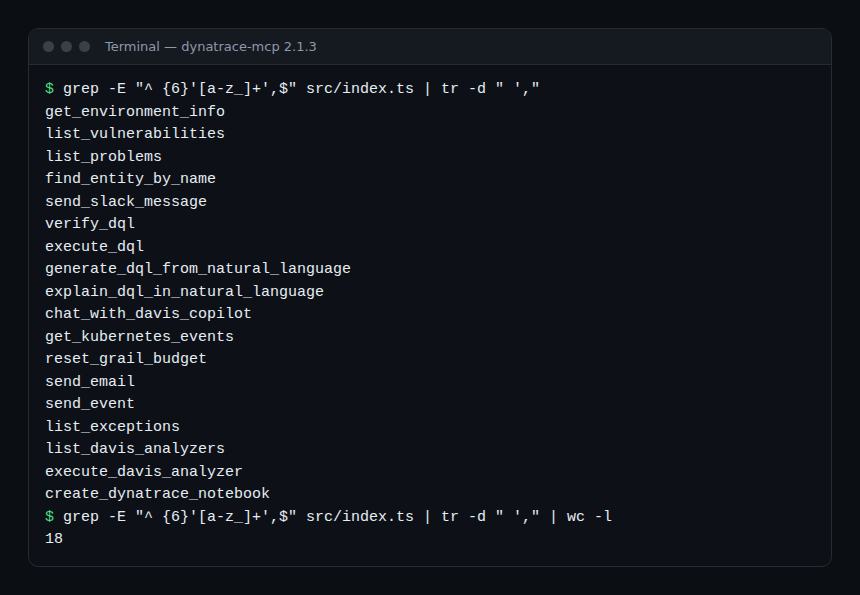
La versión 2.1.3 registra 18 herramientas (archivo src/index.ts). Las herramientas create_workflow_for_notification y make_workflow_public se retiraron en la 2.0.0.
get_environment_info: verifica la conexión y la autenticación; es la primera llamada que hay que hacer;find_entity_by_name: encuentra el identificador y el tipo de una entidad (servicio, host, nodo de Kubernetes…) antes de cualquier consulta dirigida;list_problems,list_vulnerabilities,list_exceptions,get_kubernetes_events: lectura de los problemas de Davis, de las vulnerabilidades activas no silenciadas, de las excepciones y de los eventos de un clúster;execute_dql: ejecuta una consulta DQL en Grail (100 registros y 1 MB por defecto);verify_dqlvalida su sintaxis antes de ejecutarla;generate_dql_from_natural_language,explain_dql_in_natural_language,chat_with_davis_copilot: apoyadas en Davis CoPilot;list_davis_analyzers,execute_davis_analyzer: previsión, detección de anomalías, correlación;reset_grail_budget: pone a cero el presupuesto de consultas de la sesión;send_slack_message,send_email,send_event,create_dynatrace_notebook: las únicas herramientas que escriben o notifican. Cada una pide una aprobación humana en el cliente antes de actuar.
Consultas a Grail: costes y salvaguardas
El servidor es gratuito, pero las herramientas que consultan Grail, empezando por execute_dql, pueden facturarse según tu modelo de consumo, en función del volumen escaneado. El servidor contabiliza los bytes escaneados por sesión: DT_GRAIL_QUERY_BUDGET_GB fija el límite (1000 GB por defecto), aparece un aviso al 80 % y el contador se pone a cero al reiniciar o con reset_grail_budget. Para medir a posteriori, filtra los eventos del sistema:
fetch dt.system.events
| filter event.kind == "QUERY_EXECUTION_EVENT"
| filter contains(client.client_context, "dynatrace-mcp")
| summarize scanned = sum(scanned_bytes), by: { user.email }
Si empiezas con DQL, el módulo sobre los fundamentos de DQL ayuda a releer las consultas generadas antes de dejarlas correr.
Cómo comprobar que funciona
- Pide al asistente que llame a
get_environment_info: debe devolver el identificador y el estado del entorno. - Si la llamada falla con OAuth, prueba fuera de MCP: obtén un token en
https://sso.dynatrace.com/sso/oauth2/tokenconapp-engine:apps:runy llama después a/platform/management/v1/environment. Una respuesta con"state": "ACTIVE"confirma el cliente. - Lanza una consulta corta (última hora) y comprueba en un notebook el volumen escaneado con la consulta anterior.
Buenas prácticas
- Una configuración por repositorio, con un archivo de reglas (por ejemplo
.github/copilot-instructions.md) que indique los filtros DQL propios de tu aplicación. - Ventanas cortas (12 a 24 h) y buckets concretos para limitar el volumen escaneado.
- Un presupuesto
DT_GRAIL_QUERY_BUDGET_GBmuy inferior al valor por defecto para un uso exploratorio. - Telemetría: el servidor envía estadísticas de uso anónimas;
DT_MCP_DISABLE_TELEMETRY=truelas desactiva. - Detrás de un proxy, informa
HTTPS_PROXYy, si hace falta,NODE_EXTRA_CA_CERTS. - Planifica la migración a una alternativa mantenida: el repositorio ya no recibirá actualizaciones.
Preguntas frecuentes
¿Funciona el servidor con Dynatrace Managed?
No. Exige una URL de plataforma apps.dynatrace.com y se apoya en Grail, Davis CoPilot y AppEngine, propios de Dynatrace SaaS.
¿Por qué un 403 si el token es válido?
Lo más habitual es que falte un scope: app-engine:apps:run o el scope storage:*:read de la tabla consultada. Los permisos de Grail del usuario también cuentan. Nuestro artículo sobre la resolución de problemas de los tokens de API de Dynatrace detalla el método.
¿Hay que instalar todavía este servidor en 2026?
Para un proyecto nuevo, el README del repositorio remite a Dynatrace-for-AI con dtctl o al servidor MCP remoto. El servidor local sigue siendo utilizable, pero sin novedades.
Conclusión
El MCP de Dynatrace SaaS se instala con una línea de npx, pero su fiabilidad depende de los ajustes: el modo de autenticación correcto, scopes mínimos, presupuesto de Grail y aprobaciones en las herramientas de escritura. Como el proyecto está obsoleto, usa esta guía para operarlo con orden y preparar el siguiente paso. Referencia: la documentación de los tokens de plataforma.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.