OpenBot مساحة عمل وكلاء الذكاء الاصطناعي: يصف المستودع nightly-labs/openbot أداة OpenBot بأنها مساحة عمل مكتبية «local-first» لزملاء ذكاء اصطناعي دائمين. لكل وكيل مجلد عمل خاص به ومحادثة خاصة به. يضم المستودع نحو 1400 نجمة في نهاية أكتوبر 2026، وآخر إصدار قرأناه على GitHub هو v0.51.1 المنشور في 26 أكتوبر 2026.
ليست هذه مجرد وكيل آخر. إنها تطبيق Electron يجمع جنبًا إلى جنب وكلاء ربما تستخدمهم أصلًا: Codex وClaude Code وGrok CLI وOpenCode وGemini وCursor CLI وCline CLI. وبالنسبة إلى فريق التشغيل، السؤال المفيد مزدوج: أي صلاحيات يحصل عليها هؤلاء الوكلاء، وماذا يمكن قياسه على جهاز مكتبي؟ تتبع هذه المقالة ملف README وملفات المستودع كما قرأناها في 26 أكتوبر 2026.
توضيح للأمانة: لم تثبّت span.observer أداة OpenBot. الأوامر مأخوذة من README، والصور الثلاث أدناه مقاطع حقيقية من ملفات المستودع (LICENSE وREADME) معروضة كما هي. لا يتضمن README أي لقطة شاشة للواجهة.
OpenBot مساحة عمل وكلاء الذكاء الاصطناعي: ما يقوله المستودع
- الجهة المالكة: يذكر README «Copyright 2026 Synthetify Labs spółka z ograniczoną odpowiedzialnością». والمستودع ضمن منظمة GitHub باسم nightly-labs.
- الترخيص: PolyForm Noncommercial 1.0.0. وتبقى الإصدارات حتى 0.1.11 ضمنًا متاحة بترخيص Apache-2.0 بحسب README. ويتطلب الاستخدام التجاري ترخيصًا منفصلًا، وجهة الاتصال المذكورة هي [email protected].
- التصنيف: يصف README المشروع بأنه «source-available»، ويكتب في قسم Nix أن OpenBot «ليس برمجية حرة» («not free software»). فهو إذن ليس مفتوح المصدر بالمعنى المعتاد.
- التقنية: Electron وواجهة SolidJS وقاعدة بيانات SQLite محلية. وتعمل خدمة حسابات اختيارية على Cloudflare Workers مع D1.
- الأرقام: نحو 1400 نجمة و174 تفرّعًا (fork) في نهاية أكتوبر 2026، مقروءة من صفحة المستودع.
هذا المقطع مهم لما يلي: داخل الشركة، يتوقف جواز استخدام الأداة على ما يسمح به «noncommercial» في حالتك. اعرض الأمر على الجهة القانونية لديك، لا على هذه المدونة.
ماذا يفعل التطبيق
بحسب قائمة «What works» في README، يقدّم OpenBot:
- وكلاء دائمين، لكل منهم جلسته الخاصة (Codex أو Claude أو Grok أو OpenCode أو Gemini أو Cursor أو Cline) ومساحة عمل محلية؛
- طوابير رسائل FIFO مع إيقاف مؤقت واستئناف وإلغاء وحفظ يصمد أمام الأعطال؛
- رسائل بين الوكلاء مع ردود وتفاعلات وصور ونقل ملفات مُدار؛
- قنوات محادثة مشتركة لها مسؤول مهمة واحد وتفويض صريح وأوامر Stop وResume وReassign وArchive وRestore؛
- متصفح مدمج دائم يمكن للوكلاء فتحه وفحصه والتحكم فيه؛
- مراقبة السياق لكل وكيل مع ضغط تلقائي قبل أن تمتلئ نافذة النموذج.
ويؤكد README أن OpenBot «local-first» وليس «offline-only»: يتصل Codex بـ OpenAI، ويتصل Claude بـ Anthropic، ويتصل Grok بـ xAI، وتستخدم الصفحات المزارة الشبكة.
التثبيت خطوة بخطوة
يذكر README دعم macOS 13 أو أحدث (Apple silicon أو Intel)، وWindows 10 أو أحدث على x64، وLinux بمعمارية x64 أو arm64 على شكل AppImage.
الخطوة 1 — تنزيل التطبيق المكتبي
- macOS: نزّل
OpenBot-*-arm64.dmg(أو-x64.dmgعلى Mac بمعالج Intel) من GitHub Releases، واسحب التطبيق إلى Applications ثم افتحه. - Windows: شغّل
OpenBot-*-x64.exe. يقول README إن إصدارات Windows موقّعة وإن SmartScreen قد يحذّر مع ذلك: تحقق من مجموع التحقق أو من شهادة بناء GitHub قبل تشغيل المثبّت. - Linux: نزّل AppImage ثم نفّذ
chmod +x OpenBot-*.AppImageوشغّله. وملفات AppImage الخاصة بـ Linux غير موقّعة بحسب README.
الخطوة 2 — Linux حديث: ملف AppArmor
على Ubuntu 23.10 أو أحدث وعلى Debian 13، يشرح README أن OpenBot يُغلق عند التشغيل إلى أن يُثبَّت ملف AppArmor:
sudo install -m 0644 build/linux/openbot.apparmor /etc/apparmor.d/openbot
sudo systemctl reload apparmor
ويضيف ألا تشغّل OpenBot أبدًا بالخيار --no-sandbox، لأنه يزيل الحاجز بين المُصيِّر وبقية الحاسوب.
الخطوة 3 — خيار الخادم: Linux بلا شاشة أو Docker
لخادم يعمل دائمًا (Ubuntu 24.04 أو 26.04 مع systemd)، يقترح README سكربت تثبيت وتسجيل دخول برمز يصل بالبريد الإلكتروني. وتستخدم نسخة Docker ملف seccomp ليبقى sandbox الخاص بـ Electron مفعّلًا.
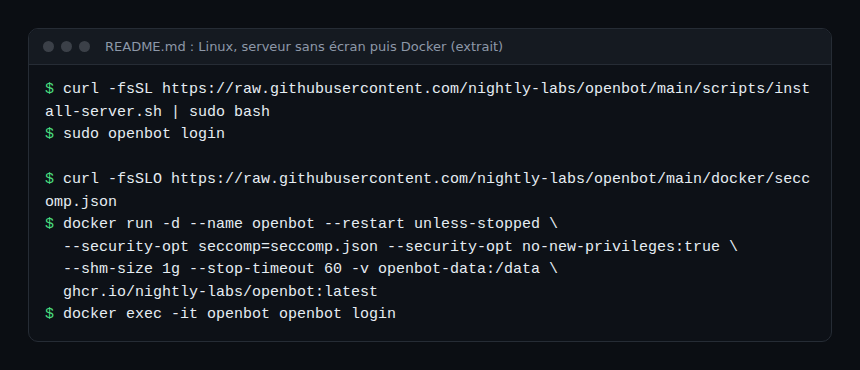
وكما في أي أمر curl | sudo bash، اقرأ السكربت قبل تشغيله. ويحيل README إلى docs/self-hosted-server.md وdocs/docker.md لمعرفة الخيارات.
الخطوة 4 — ربط مزوّد وكلاء
يستطيع OpenBot تنزيل ملف تنفيذي لمزوّد (زر Download أثناء الإعداد الأول أو في الإعدادات). ويمكنك أيضًا تثبيت ما تريد بنفسك: يعطي README مثلًا curl -fsSL https://claude.ai/install.sh | bash لـ Claude على macOS. ويعيد OpenBot استخدام تسجيل الدخول المحلي القائم في سطر الأوامر، ويؤكد أنه لا ينسخ بيانات اعتماد المزوّد.
صلاحيات الوكلاء: أول ما ينبغي قراءته
المستودع صريح: OpenBot «development preview»، ويعمل الوكلاء بالإعدادين danger-full-access وapprovalPolicy: never. وبعد موافقة صريحة عند التشغيل الأول، يقرؤون الملفات ويعدّلونها وينفذون الأوامر ويستخدمون الشبكة ويتحكمون في المتصفح المدمج دون تأكيد لكل إجراء.
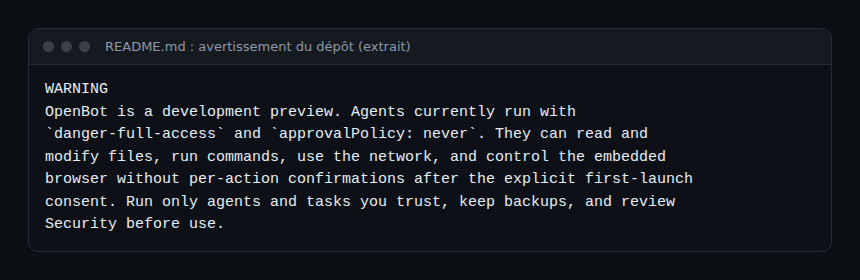
ويضيف قسم Security في README أن الوصول الكامل «قرار منتج حالي» وليس حدًّا أمنيًا. يبدأ كل وكيل في ~/OpenBot/Agents/<agent-id> ويحصل أيضًا على ~/OpenBot/Shared. ويوضح README أن هذه الأوضاع غير المقيَّدة «تسمح أيضًا بالوصول إلى المضيف خارج هذه المجلدات» متى سمح بذلك المزوّد ونظام التشغيل.
مراقبة OpenBot على جهاز مكتبي أو خادم
لا يصف README تصدير OpenTelemetry ولا مقاييس Prometheus، ولا ينبغي اختراع شيء منهما. أما ما يوثّقه المستودع فهو:
- التشخيص: تقدّم قائمة الحساب تصدير البيانات المحلية وتشخيصات «privacy-safe». وتُعالَج مشكلات التثبيت وإعادة الضبط في
docs/TROUBLESHOOTING.md، وسياسة البيانات فيPRIVACY.md. - البيانات المحلية: سجل الأحداث في
userData/openbot.db(SQLite). وتحمل عمليات النقل ملف بيان.openbot-transfer.jsonفيه المالك والمستلمون والحجم وSHA-256. - قياسات من نسخة مستنسخة من المستودع: يقيس
bun run dev:cpuاستهلاك المعالج في الخمول، ويقيسbun run dev:memoryالذاكرة المقيمة لكل نوع عملية، ويعيدbun run dev:benchسيناريوهات الذاكرة والمعالج على التطبيق المبني مع علامات بدء التشغيل. هذه الأوامر موجهة إلى نسخة تطوير، ويذكر README أن نتيجتها لا تُقارَن إلا بين تشغيلين على الجهاز نفسه. - الخدمة العامة: أُعلنت صفحة حالة في
status.openbot.runمستضافة على GitHub Pages. - الوكلاء أنفسهم: تأتي التتبعات والأحداث والتكاليف من المزوّدين. لهذا الجزء راجع مراقبة وكلاء MCP باستخدام OpenTelemetry وتكلفة وكيل الذكاء الاصطناعي بالرموز.
وللفرق التي يجب أن تضبط هذا النوع من الأدوات، يشرح الإشراف على وكيل برمجة في المؤسسة السجلات وضوابط الحماية على جهاز العمل.
الحدود والنقاط المفتوحة
- نقطة تستحق التنبيه: ترخيص PolyForm Noncommercial، أي source-available وليس مفتوح المصدر. والتغيير عن Apache-2.0 (حتى 0.1.11) مكتوب في README. تحقق من أن الاستخدام المهني مسموح قبل اعتماده.
- Development preview: يقول README ذلك بنفسه. والصلاحيات الافتراضية قصوى بلا تأكيد.
- التنازل عن الحقوق: يذكر README أن كل مساهم من الخارج يوقّع اتفاقًا يتنازل بموجبه عن حقوق النشر لشركة Synthetify Labs.
- الاعتماد على المزوّدين: يبقى كل وكيل خاضعًا لشروط مزوّده وحصصه. ويحيل README إلى
docs/provider-terms.mdلاشتراكات Claude. - Linux: يعمل سطح المكتب البعيد تحت X11 ولا يعمل تحت Wayland، ولا تتضمنه AppImage بمعمارية arm64، بحسب README.
- لا صور للواجهة: لا يحتوي README على أي لقطة شاشة، لذلك لا نعرض أي واحدة.
لمقارنة الزاوية مع مشاريع وكلاء أخرى، راجع OpenClaw (وكيل واحد وقنواته) وPaperclip (تنسيق أسطول وكلاء) وT3 Code (واجهة تحكم). أما OpenBot فيقع على سطح المكتب، بوكلاء لكل منهم مجلد وهوية دائمة.
أفضل الممارسات
- جرّبه أولًا على جهاز أو VM بلا أسرار ومع نسخ احتياطية، كما يوصي README.
- ضع في
~/OpenBot/Sharedملفات يجوز لأي وكيل قراءتها فقط. - شغّل خادم Docker بملف seccomp المرفق والخيار
no-new-privileges، بدل تعطيل sandbox. - تحقق من مجموع التحقق أو شهادة البناء قبل تشغيل مثبّت Windows.
- راجع الترخيص مع الجهة القانونية لديك قبل أي استخدام في العمل.
الأسئلة الشائعة
هل OpenBot مفتوح المصدر؟
ليس بالمعنى الدقيق. يصفه README بأنه source-available بترخيص PolyForm Noncommercial 1.0.0. وبقيت الإصدارات حتى 0.1.11 ضمنًا بترخيص Apache-2.0.
هل أحتاج إلى حساب OpenBot؟
يصف README الحسابات بأنها «اختيارية» وتعتمد على رموز لمرة واحدة تصل بالبريد الإلكتروني، وتعمل واجهة الحسابات على Cloudflare Workers. أما وضعا الخادم وDocker فيستخدمان openbot login.
هل يطلب الوكلاء تأكيدًا قبل التنفيذ؟
ليس لكل إجراء. فبعد موافقة التشغيل الأول، يعمل الوكلاء بـ danger-full-access وapprovalPolicy: never. ومن هنا نصيحة README بتشغيل وكلاء ومهام موثوقة فقط.
الخلاصة
يجمع OpenBot عدة وكلاء برمجة في تطبيق مكتبي واحد، مع طوابير رسائل ومتصفح مدمج وتفويض بين الوكلاء. وهو فتي ونشط جدًا ومتساهل جدًا افتراضيًا، وترخيصه يمنع الاستخدام التجاري دون اتفاق. جرّبه على جهاز معزول وراقب الذاكرة والمعالج بأوامر المستودع. المصدر: مستودع nightly-labs/openbot.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة. العلامات التجارية المذكورة ملك لأصحابها. الأدوات تتطور بسرعة: تحقق من الأوامر والخيارات في وثائقها الرسمية.