OpenBot espacio de trabajo agentes IA: el repositorio nightly-labs/openbot describe OpenBot como un espacio de trabajo de escritorio «local-first» para compañeros de equipo de IA persistentes. Cada agente tiene su propia carpeta de trabajo y su propia conversación. El repositorio cuenta con unas 1 400 estrellas a finales de octubre de 2026, y su última release en GitHub es la v0.51.1, publicada el 26 de octubre de 2026.
No es un agente más. Es una aplicación Electron que reúne, lado a lado, agentes que quizá ya usas: Codex, Claude Code, Grok CLI, OpenCode, Gemini, Cursor CLI y Cline CLI. Para un equipo de operaciones, la pregunta útil es doble: qué permisos reciben estos agentes y qué se puede medir en un equipo de escritorio. Este artículo sigue el README y los archivos del repositorio, leídos el 26 de octubre de 2026.
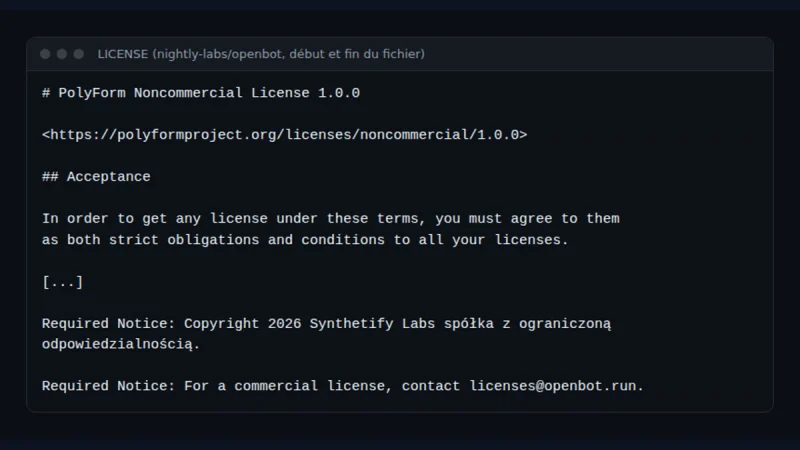
Aclaración de honestidad: span.observer no ha instalado OpenBot. Los comandos vienen del README, y las tres imágenes de abajo son extractos reales de archivos del repositorio (LICENSE y README), mostrados tal cual. El README no incluye ninguna captura de la interfaz.
OpenBot espacio de trabajo agentes IA: qué dice el repositorio
- Titular: el README indica «Copyright 2026 Synthetify Labs spółka z ograniczoną odpowiedzialnością». El repositorio está en la organización de GitHub nightly-labs.
- Licencia: PolyForm Noncommercial 1.0.0. Las versiones hasta la 0.1.11 incluida siguen disponibles bajo Apache-2.0, según el README. El uso comercial exige una licencia aparte; el contacto indicado es [email protected].
- Calificación: el README habla de proyecto «source-available» y, en la sección de Nix, dice que OpenBot «no es software libre» («not free software»). Por tanto no es open source en el sentido habitual.
- Técnica: Electron, interfaz SolidJS y base de datos SQLite local. Un servicio de cuentas opcional funciona en Cloudflare Workers con D1.
- Cifras: unas 1 400 estrellas y 174 forks a finales de octubre de 2026, leídos en la página del repositorio.
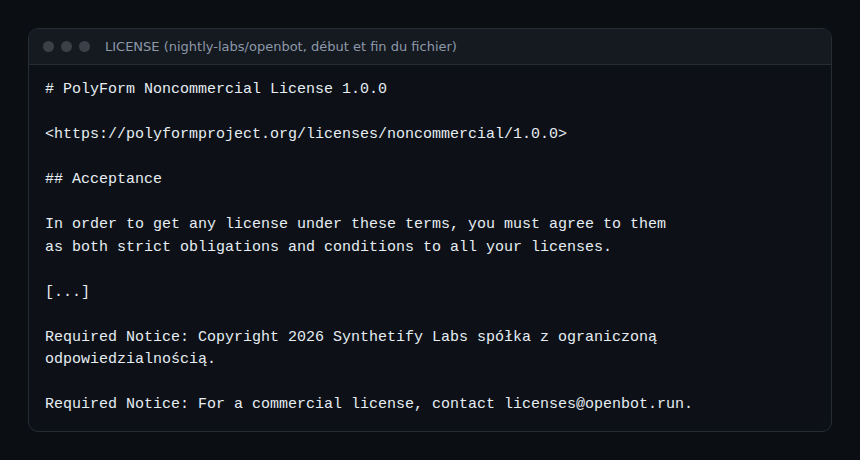
Este extracto importa para lo que sigue: en una empresa, poder usar la herramienta depende de lo que «noncommercial» permita en tu caso. Eso se resuelve con tu departamento jurídico, no con este blog.
Qué hace la aplicación
Según la lista «What works» del README, OpenBot ofrece:
- agentes persistentes, cada uno respaldado por su propia sesión (Codex, Claude, Grok, OpenCode, Gemini, Cursor o Cline) y un espacio de trabajo local;
- colas de mensajes FIFO con pausa, reanudación, cancelación y persistencia resistente a fallos;
- mensajes entre agentes, con respuestas, reacciones, imágenes y transferencias de archivos gestionadas;
- canales de chat compartidos con un responsable de tarea, delegación explícita y los controles Stop, Resume, Reassign, Archive y Restore;
- un navegador integrado persistente que los agentes pueden abrir, inspeccionar y controlar;
- vigilancia del contexto por agente, con compactación automática antes de que se llene la ventana del modelo.
El README precisa además que OpenBot es «local-first», no «offline-only»: Codex se conecta a OpenAI, Claude a Anthropic, Grok a xAI, y las páginas visitadas usan la red.
Instalación paso a paso
El README indica macOS 13 o superior (Apple silicon o Intel), Windows 10 o superior en x64, y Linux x64 o arm64 como AppImage.
Paso 1 — Descargar la aplicación de escritorio
- macOS: descarga
OpenBot-*-arm64.dmg(o-x64.dmgen un Mac Intel) desde GitHub Releases, arrastra la aplicación a Aplicaciones y ábrela. - Windows: ejecuta
OpenBot-*-x64.exe. El README dice que las releases de Windows están firmadas y que SmartScreen aún puede avisar: comprueba la suma de verificación o la atestación de compilación de GitHub antes de ejecutar el instalador. - Linux: descarga la AppImage, ejecuta
chmod +x OpenBot-*.AppImagey lánzala. Las AppImage de Linux no están firmadas, según el README.
Paso 2 — Linux reciente: el perfil AppArmor
En Ubuntu 23.10 o superior y en Debian 13, el README explica que OpenBot se cierra al arrancar hasta que se instale un perfil AppArmor:
sudo install -m 0644 build/linux/openbot.apparmor /etc/apparmor.d/openbot
sudo systemctl reload apparmor
Añade que nunca hay que iniciar OpenBot con --no-sandbox, porque eso elimina la frontera entre el renderizador y el resto del ordenador.
Paso 3 — Opción servidor: Linux sin pantalla o Docker
Para un servidor siempre encendido (Ubuntu 24.04 o 26.04 con systemd), el README propone un script de instalación y un inicio de sesión con código por correo. La variante Docker usa un perfil seccomp para mantener activo el sandbox de Electron.
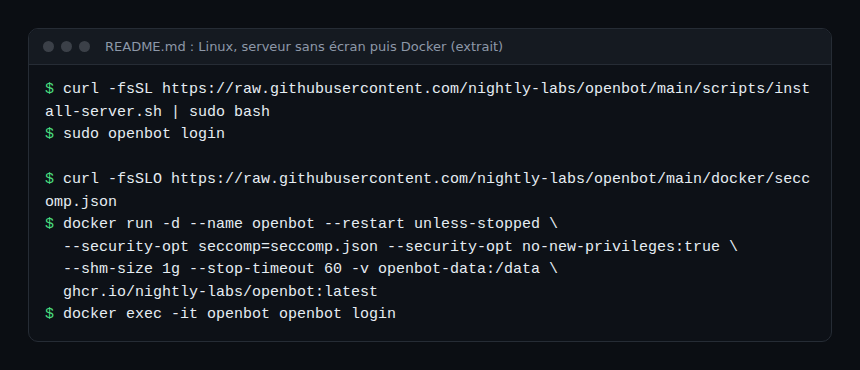
Como con cualquier curl | sudo bash, lee el script antes de ejecutarlo. El README remite a docs/self-hosted-server.md y docs/docker.md para las opciones.
Paso 4 — Conectar un proveedor de agentes
OpenBot puede descargar el ejecutable de un proveedor (botón Download en el onboarding o en los ajustes). También puedes instalar el tuyo: el README da, por ejemplo, curl -fsSL https://claude.ai/install.sh | bash para Claude en macOS. OpenBot reutiliza el inicio de sesión local existente de la CLI y afirma que no copia las credenciales del proveedor.
Permisos de los agentes: lo primero que hay que leer
El repositorio es franco: OpenBot es una «development preview», y los agentes se ejecutan con danger-full-access y approvalPolicy: never. Tras un consentimiento explícito en el primer arranque, leen y modifican archivos, ejecutan comandos, usan la red y controlan el navegador integrado sin confirmación por acción.
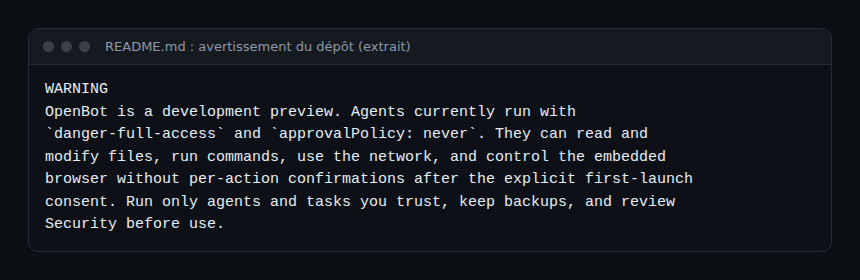
La sección Security del README añade que el acceso completo es una «decisión de producto actual», no una frontera de seguridad. Cada agente arranca en ~/OpenBot/Agents/<agent-id> y recibe además ~/OpenBot/Shared. El README precisa que estos modos sin restricciones «también permiten acceso al host fuera de esos directorios» cuando el proveedor y el sistema operativo lo autorizan.
Observar OpenBot en un equipo o un servidor
El README no describe exportación OpenTelemetry ni métricas Prometheus, y no hay que inventarlas. Lo que el repositorio sí documenta:
- Diagnósticos: el menú de la cuenta ofrece exportaciones de datos locales y de diagnósticos «privacy-safe». Los problemas de instalación y de reinicio están en
docs/TROUBLESHOOTING.md, y la política de datos enPRIVACY.md. - Datos locales: el registro de eventos está en
userData/openbot.db(SQLite). Las transferencias llevan un manifiesto.openbot-transfer.jsoncon propietario, destinatarios, tamaño y SHA-256. - Mediciones desde un clon del repositorio:
bun run dev:cpumide la CPU en reposo,bun run dev:memoryla memoria residente por tipo de proceso, ybun run dev:benchrepite escenarios de RAM y CPU sobre la aplicación compilada, con las marcas de arranque. Estos comandos apuntan a una versión de desarrollo; el README indica que su resultado solo es comparable entre dos pasadas en la misma máquina. - Servicio público: se anuncia una página de estado en
status.openbot.run, alojada en GitHub Pages. - Los propios agentes: trazas, eventos y costes vienen de los proveedores. Para esa parte, consulta observar agentes MCP con OpenTelemetry y el coste de un agente de IA en tokens.
Para los equipos que deben acotar este tipo de herramienta, supervisar un agente de código en la empresa detalla los registros y las salvaguardas en el puesto de trabajo.
Límites y puntos abiertos
- Anclaje que señalar: licencia PolyForm Noncommercial, es decir, source-available y no open source. El cambio desde Apache-2.0 (hasta la 0.1.11) está escrito en el README. Comprueba que el uso profesional está permitido antes de adoptarlo.
- Development preview: lo dice el propio README. Los permisos por defecto son máximos, sin confirmación.
- Cesión de derechos: el README indica que cada colaborador externo firma un acuerdo que cede su copyright a Synthetify Labs.
- Dependencia de los proveedores: cada agente sigue sujeto a las condiciones y cuotas de su proveedor. El README remite a
docs/provider-terms.mdpara las suscripciones de Claude. - Linux: el escritorio remoto funciona bajo X11 pero no bajo Wayland, y la AppImage arm64 no lo incluye, según el README.
- Sin imágenes de la interfaz: el README no contiene ninguna captura, así que no mostramos ninguna.
Para comparar el enfoque con otros proyectos de agentes, consulta OpenClaw (un agente único y sus canales), Paperclip (la orquestación de una flota) y T3 Code (una superficie de control). OpenBot se sitúa en el escritorio, con agentes que tienen cada uno una carpeta y una identidad persistente.
Buenas prácticas
- Pruébalo primero en una máquina o VM sin secretos, con copias de seguridad, como recomienda el README.
- Coloca en
~/OpenBot/Sharedsolo archivos que cualquier agente pueda leer. - Ejecuta el servidor Docker con el perfil seccomp suministrado y
no-new-privileges, en lugar de desactivar el sandbox. - Comprueba la suma de verificación o la atestación de compilación antes de ejecutar un instalador de Windows.
- Revisa la licencia con tu departamento jurídico antes de cualquier uso en el trabajo.
Preguntas frecuentes
¿OpenBot es open source?
No en sentido estricto. El README lo describe como source-available, bajo PolyForm Noncommercial 1.0.0. Las versiones hasta la 0.1.11 incluida siguieron bajo Apache-2.0.
¿Hace falta una cuenta de OpenBot?
El README habla de cuentas «opcionales» mediante códigos de un solo uso enviados por correo; la API de cuentas funciona en Cloudflare Workers. Los modos servidor y Docker usan openbot login.
¿Los agentes piden confirmación antes de actuar?
No por acción. Tras el consentimiento del primer arranque, los agentes se ejecutan con danger-full-access y approvalPolicy: never. De ahí el consejo del README: ejecutar solo agentes y tareas de confianza.
Conclusión
OpenBot reúne varios agentes de código en una sola aplicación de escritorio, con colas de mensajes, navegador integrado y delegación entre agentes. Es joven, muy activo y muy permisivo por defecto, y su licencia prohíbe el uso comercial sin acuerdo. Pruébalo en una máquina aislada y vigila la memoria y la CPU con los comandos del repositorio. Fuente: repositorio nightly-labs/openbot.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba los comandos y las opciones en su documentación oficial.