خادم GitHub MCP هو خادم MCP الرسمي من GitHub: يتيح لوكيل برمجة قراءة المستودعات وفتح issues والتعليق على pull requests وفحص workflows في Actions، دون المرور بسكربت محلي الصنع. يضم مستودع github/github-mcp-server نحو 33 700 نجمة في منتصف أكتوبر 2026، وهو عادةً أول خادم MCP يربطه الفريق بوكيله.
لهذه السهولة ثمن على صعيد التشغيل. فالوكيل الذي يستطيع الكتابة في مستودعاتك برمز مطوّر مميّز (token) فاعلٌ إضافي في سلسلة التسليم لديك. يتبع هذا الدليل README ووثائق المشروع: تثبيت الخادم، واختيار الأدوات المعروضة، وتقييد صلاحيات الرمز، وحفظ أثر كل استدعاء. وللاطلاع على أساسيات البروتوكول، راجع شرحنا لبروتوكول Model Context Protocol.
توضيح للأمانة: لم تثبّت span.observer هذا البرنامج من أجل هذا المقال. الأوامر مأخوذة من README ووثائق المستودع، واللقطات أدناه مقتطفات معروضة انطلاقًا من هذه الملفات.
خادم GitHub MCP: ما يقوله المستودع
- الناشر والترخيص: GitHub، بترخيص MIT (ملف LICENSE في المستودع).
- اللغة: Go؛ ويطلب README الأمر
go buildلبناء الملف التنفيذي. - أرقام قُرئت في 16 أكتوبر 2026 من صفحة المستودع: نحو 33 700 نجمة، ونحو 5 200 تفرّع (fork)، و1 191 إيداعًا (commit) على الفرع الرئيسي. وآخر إصدار معروض هو v2.0.2 بتاريخ 8 أكتوبر.
- وضعان: خادم محلي (عملية يشغّلها عميل MCP لديك، في Docker أو كملف تنفيذي)، وخادم بعيد تستضيفه GitHub على العنوان
https://api.githubcopilot.com/mcp/. ويوضح README أن الوضع البعيد يتطلب VS Code 1.101 أو أحدث لدعم MCP البعيد وOAuth.
الخادم ليس تطبيقًا من Dynatrace ولا يعتمد على أي منتج من Dynatrace. وينطبق جزء قابلية الملاحظة على Dynatrace SaaS وعلى Dynatrace Managed معًا، لأنه يعتمد على OpenTelemetry من جهة الوكيل.
جولة في الإعداد
نقطة الدخول المحلية هي صورة Docker العامة ghcr.io/github/github-mcp-server. يعطي README تصريحها في عميل MCP، مع رمز مميّز يُطلب وقت التنفيذ بدلًا من كتابته في الملف:
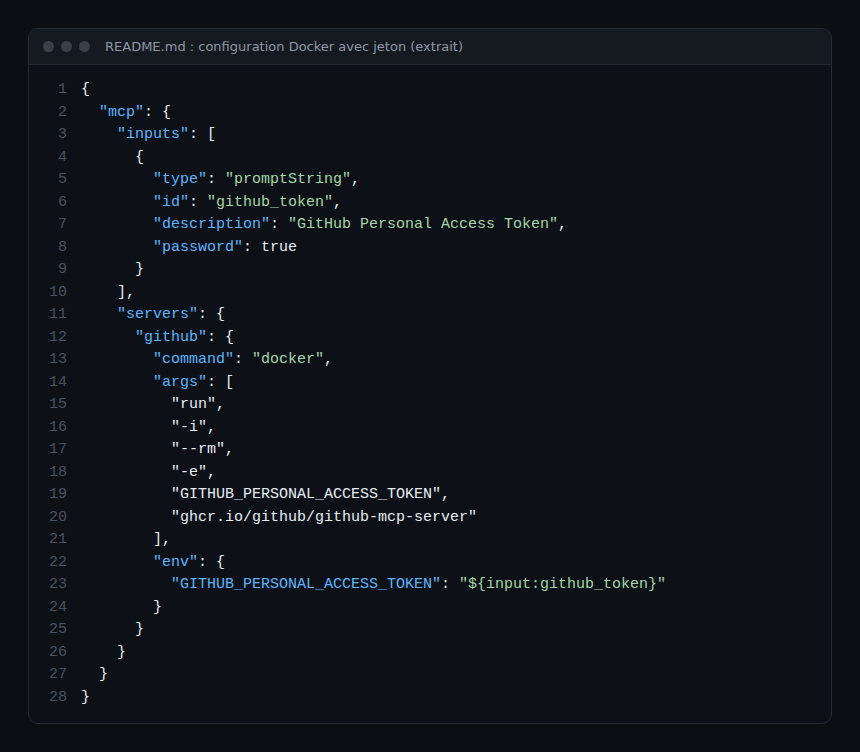
سطرًا بسطر: يُبقي -i الإدخال القياسي مفتوحًا، وهو ما يتطلبه نقل stdio؛ ويحذف --rm الحاوية عند الانتهاء؛ ويمرّر -e GITHUB_PERSONAL_ACCESS_TOKEN المتغير دون أن يظهر في الأمر؛ ويطلب الإدخال promptString مع "password": true الرمز عند البدء.
التثبيت خطوة بخطوة
الخطوة 1 — اختيار المحلي أو البعيد
يُبقي الوضع المحلي التنفيذ على الجهاز أو خادم البناء، ما يسهّل العزل (راجع عزل خادم MCP بنمط STDIO). ويتجنب الوضع البعيد Docker لكنه ينقل المراقبة إلى جهة العميل، إذ لا توجد عملية لديك لتراقبها.
الخطوة 2 — تثبيت الخادم المحلي
مع تشغيل Docker، تذكر وثائق تثبيت Claude Code هذا الأمر لتصريح الخادم مع رمز مميّز:
claude mcp add github -e GITHUB_PERSONAL_ACCESS_TOKEN=YOUR_GITHUB_PAT -- docker run -i --rm -e GITHUB_PERSONAL_ACCESS_TOKEN ghcr.io/github/github-mcp-serverوبدون Docker، يقترح README البناء من نسخة مستنسخة:
go build -o github-mcp-server ./cmd/github-mcp-server
./github-mcp-server stdio
يقرأ الأمر stdio المتغير GITHUB_PERSONAL_ACCESS_TOKEN من البيئة. تحقق من القائمة بالأمر claude mcp list كما يوصي الدليل. انتبه: وضع الرمز نصًّا صريحًا في الأمر يحفظه في إعداد العميل؛ ففضّل متغير بيئة أو الإدخال المخفي في JSON أعلاه.
الخطوة 3 — تقليص الأدوات المعروضة
بشكل افتراضي يفعّل الخادم مجموعات الأدوات (toolsets) context وrepos وissues وpull_requests وusers. ويسرد README أيضًا، من بين غيرها، actions وcode_security وdependabot وgists وprojects وsecret_protection، وقيمة خاصة هي all. وكل أداة معروضة تستهلك من سياق الوكيل وتوسّع سطح هجومه: فعّل فقط ما تحتاجه المهمة.
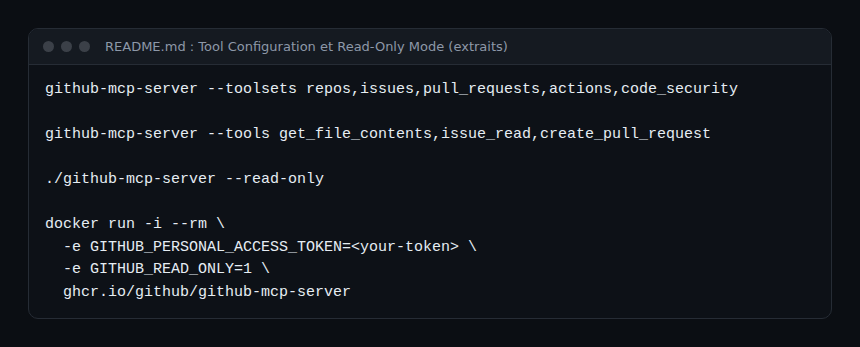
يتقدم المتغير GITHUB_TOOLSETS على الخيار --toolsets إذا وُجدا معًا. ولوضع القراءة فقط (--read-only أو GITHUB_READ_ONLY=1) الأولوية: تُتجاهل أدوات الكتابة حتى لو طُلبت بالخيار --tools. ويضيف دليل الإعداد الخيار --exclude-tools الذي يتقدم على كل حالات التضمين.
المصادقة: الرمز بأقل الصلاحيات
على github.com يصف README اتصال OAuth عند أول استخدام، مع حفظ الرمز في الذاكرة فقط. ويتقدم رمز الوصول الشخصي المعرَّف في GITHUB_PERSONAL_ACCESS_TOKEN على OAuth. وبالنسبة إلى الرمز الكلاسيكي، يقترح README كحد أدنى repo وread:packages (الوصول إلى صورة Docker) وread:org (الفرق)، ويدعو إلى منح الصلاحيات التي ترضى بائتمان الوكيل عليها فقط.
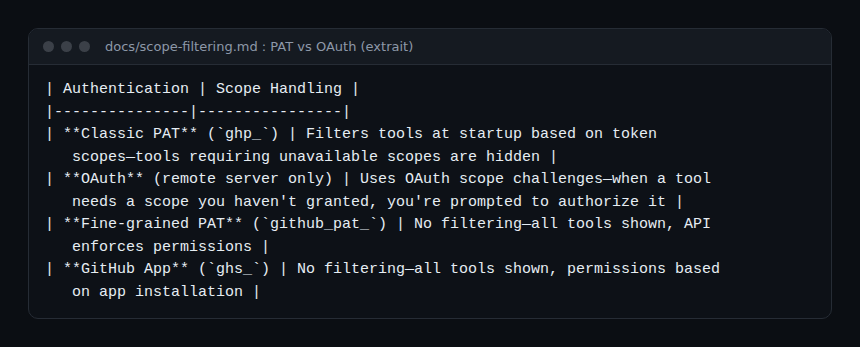
هذا الجدول مهم للتشغيل: مع رمز كلاسيكي (ghp_) يخفي الخادم عند البدء الأدوات التي لا يملك الرمز نطاقاتها (scopes)؛ أما مع رمز fine-grained أو GitHub App فلا يوجد أي ترشيح وتقوم API نفسها بالرفض. وفي هذه الحالة الثانية يأتي التقييد من الرمز ذاته لا من الخادم.
يحدّ وضع lockdown (--lockdown-mode) المحتوى القادم من المستودعات العامة والمرفوع إلى الوكيل بمن لديهم صلاحية كتابة، لتقليل خطر حقن المُوجّهات (prompt injection). ويصفه README بأنه مرشّح «best-effort» وليس حدًّا للتفويض. ويُفصَّل خطر التعليمات المخفية في issue في مقالنا عن تسميم أدوات MCP، وأفضل الممارسات العامة في تأمين خادم MCP.
تتبع استدعاءات الخادم
لا يصف README أي تصدير للتتبعات أو المقاييس من الخادم نفسه. فتأتي القابلية للتتبع إذن من ثلاثة مصادر.
- عميل الوكيل. يصدر Claude Code مثلًا عبر OpenTelemetry حدث
claude_code.tool_resultمعtool_nameوsuccessوduration_msوmcp_server_scope، وينسب الرموز والتكاليف إلىmcp_server.nameوmcp_tool.name. ويُوصف الإعداد في مراقبة وكيل برمجة في المؤسسة. ولا تُضمَّن معاملات الأدوات إلا معOTEL_LOG_TOOL_DETAILS=1: تجنّبه ما لم تتحكم فيما يخرج إلى سجلاتك. - اصطلاحات OpenTelemetry الخاصة بـ MCP (حالة Development): span عميل باسم
{mcp.method.name} {target}، مثلtools/call get_file_contents، معmcp.method.nameوgen_ai.tool.name. والمنهج في مراقبة وكلاء MCP عبر OpenTelemetry. - من جهة GitHub. بحسب README، تعرّف طلبات API في وضع STDIO عن نفسها بالصيغة
github-mcp-server/<version>مع اسم عميل MCP وإصداره بين قوسين. ولتمييز عدة نسخ (github.com وخادم GitHub Enterprise Server مثلًا)، يوثّق README المتغيرينGITHUB_MCP_SERVER_NAMEوGITHUB_MCP_SERVER_TITLE.
الحدود والنقاط المفتوحة
- الوكيل المزوَّد بأدوات كتابة يمكنه تعديل المستودعات: وضابط الحماية هو الرمز والقراءة فقط، لا لباقة المُوجّه.
- محتوى issues وpull requests مدخل غير موثوق؛ ويقلل وضع lockdown الخطر دون إزالته.
- يتحرك المشروع بسرعة: يلاحظ README أن الوسم v2.0.0 سبق تصحيح مسار وحدة Go ولا يصلح للاستخدام كوحدة. ثبّت إصدار الصورة بدل اتباع الأحدث.
- أسماء الأدوات ومجموعاتها المذكورة هنا مأخوذة من README في يوم الكتابة؛ تحقق منها بعد كل تحديث.
كيف تتحقق من أنه يعمل
- يُظهر
claude mcp listالخادمgithub؛ ويسرد عميلك الأدوات المتوقعة، وهي وحدها. - مع
--read-only، اطلب من الوكيل إنشاء issue: يجب أن تكون أداة الكتابة غائبة. - في واجهتك الخلفية لـ OpenTelemetry (Dynatrace SaaS أو Managed أو غيرها) يظهر استدعاء الأداة باسمه ومدته وحالته.
أفضل الممارسات
- ابدأ بالقراءة فقط مع مجموعتَي الأدوات
reposوissues، ثم وسّع عند الحاجة. - استخدم رمزًا مخصصًا قصير العمر، وليس أبدًا رمز مسؤول.
- سجّل استدعاءات الكتابة وراجعها بعد كل حادثة، دون البحث عن مُلام.
- أبقِ الرمز خارج معاملات الأدوات والتتبعات.
الأسئلة الشائعة
هل أختار الخادم المحلي أم البعيد؟
يمنح المحلي تحكمًا أكبر (عزل وإصدار مثبّت)؛ ويتجنب البعيد Docker لكنه يترك لـ GitHub استضافة الخادم. ويتوقف الاختيار على سياسة التنفيذ لديك.
ما الصلاحيات الدنيا للرمز؟
يقترح README الصلاحيات repo وread:packages وread:org للرمز الكلاسيكي. قلّصها إن لم تستخدم صورة Docker ولا الفرق.
هل يرسل الخادم تتبعات OpenTelemetry بنفسه؟
لا يصف README ذلك. تتبّع من جهة عميل الوكيل، أو راجع دليلنا عن خادم Chrome DevTools MCP وهو خادم آخر من السلسلة نفسها.
الخلاصة
يستحق خادم GitHub MCP العناء: رسمي وبترخيص MIT وموثّق جيدًا. ويُختصر حسن استخدامه في أربعة إعدادات: محلي أو بعيد، ومجموعات أدوات دنيا، ورمز مقيّد، وقراءة فقط افتراضيًا. يبقى تتبع كل استدعاء من جهة العميل لتتمكن من الإجابة عن «من فعل ماذا، ومتى». المصادر: مستودع github/github-mcp-server.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة. العلامات التجارية المذكورة ملك لأصحابها. الأدوات تتطور بسرعة: تحقق من الأوامر والخيارات في وثائقها الرسمية.