Twenty CRM código abierto: el repositorio twentyhq/twenty propone un CRM que se construye, se entrega y se versiona «como el resto de tu stack», según su README, con objetos, vistas, workflows y agentes que se extienden mediante código. Mostraba cerca de 59 400 estrellas en octubre de 2026. El README se presenta como «The #1 Open-Source CRM»: es el eslogan del proyecto, no una clasificación que hayamos verificado.
Para un equipo técnico, un CRM autoalojado no es solo una herramienta comercial: es una aplicación web con una base de datos PostgreSQL, un Redis, colas de tareas y datos de clientes que hay que proteger. Este artículo presenta el proyecto, su licencia (la parte que conviene leer con atención), la instalación con Docker según la documentación y qué se puede monitorizar.
La información procede del README, del archivo LICENSE y de la documentación oficial. span.observer no ha instalado Twenty: las capturas de abajo proceden de la documentación del proyecto.
Twenty CRM código abierto: qué dice el repositorio
- Quién: el texto de la licencia comercial del repositorio está a nombre de Twenty.com, PBC.
- Stack: TypeScript, Nx, NestJS con BullMQ, PostgreSQL y Redis, React (lista del README).
- Tres formas de usarlo: la nube (registro en twenty.com), la creación de aplicaciones mediante código con la CLI, o el autoalojamiento con Docker Compose.
- Extensibilidad: el README muestra la definición de un objeto «deal» en TypeScript, con campos de tipo texto, divisa y fecha.
- Versión: la página de releases no mostraba nada en la fecha de lectura; la documentación de instalación cita como ejemplo la etiqueta
v2.38.1.
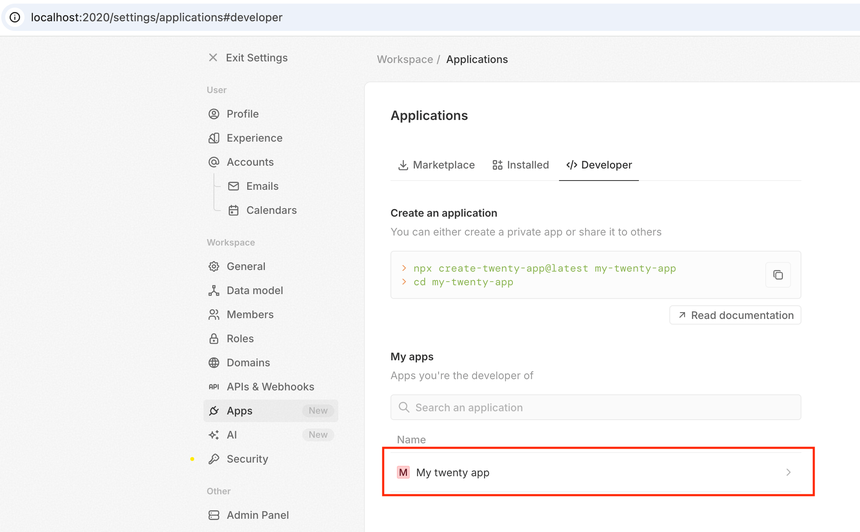
La captura, tomada de la guía de desarrollo de aplicaciones, muestra la pantalla Settings > Applications > Developer de una instancia local (puerto 2020 en este ejemplo): el comando para crear una aplicación y la lista de tus aplicaciones.
Licencia: AGPL, MIT y archivos «Enterprise»
El archivo LICENSE del repositorio es más matizado que «código abierto»:
- el proyecto está «principalmente» bajo licencia AGPLv3;
- algunos archivos, marcados con
/* @license Enterprise */al principio, dependen de una licencia comercial: el texto indica que solo pueden usarse en producción con una suscripción válida a Twenty Enterprise Edition, o con un acuerdo con Twenty; - algunos paquetes están bajo MIT: la CLI
twenty,twenty-sdk,twenty-client-sdk,create-twenty-app,twenty-shared, la bibliotecatwenty-uiy las aplicaciones depackages/twenty-apps; - una excepción para las aplicaciones (permiso adicional a la AGPL, sección 7) precisa que desarrollar una aplicación que interactúa con Twenty a través de sus API públicas no te obliga a pasar a AGPL, pero que si modificas el propio Twenty se aplica la AGPLv3, incluida la sección 13 sobre el uso en red.
En concreto: antes de un uso comercial, pide a la persona que se ocupa del cumplimiento normativo que revise este archivo. No es asesoramiento jurídico.
Instalar Twenty en autoalojamiento
Paso 1 — Requisitos previos
La documentación pide al menos 2 GB de RAM, además de Docker y Docker Compose actualizados.
Paso 2 — Opción 1: el script de una línea
bash <(curl -sL https://raw.githubusercontent.com/twentyhq/twenty/main/packages/twenty-docker/scripts/install.sh)Para una versión concreta: VERSION=v2.38.1 delante del comando; el valor debe ser una etiqueta de versión completa publicada en Docker Hub (los alias como latest no se aceptan). Inspecciona el script antes de ejecutarlo.
Paso 3 — Opción 2: pasos manuales
curl -o .env https://raw.githubusercontent.com/twentyhq/twenty/refs/heads/main/packages/twenty-docker/.env.example
openssl rand -base64 32     # valeur pour ENCRYPTION_KEY
openssl rand -hex 32        # valeur pour PG_DATABASE_PASSWORD
curl -o docker-compose.yml https://raw.githubusercontent.com/twentyhq/twenty/refs/heads/main/packages/twenty-docker/docker-compose.yml
docker compose up -d
La documentación insiste: guarda ENCRYPTION_KEY en secreto, porque perderla supone perder el acceso a todos los secretos almacenados en la base de datos (tokens OAuth, secretos TOTP, variables de aplicaciones). La contraseña de Postgres debe evitar los caracteres especiales, que rompen la URL de conexión. La interfaz responde después en http://localhost:3000, y la documentación aconseja rellenar SERVER_URL con tu URL pública.
Visita desde el lado del desarrollador
Para extender Twenty, la guía propone npx create-twenty-app my-app y después un modo de desarrollo cuya salida muestra la documentación:
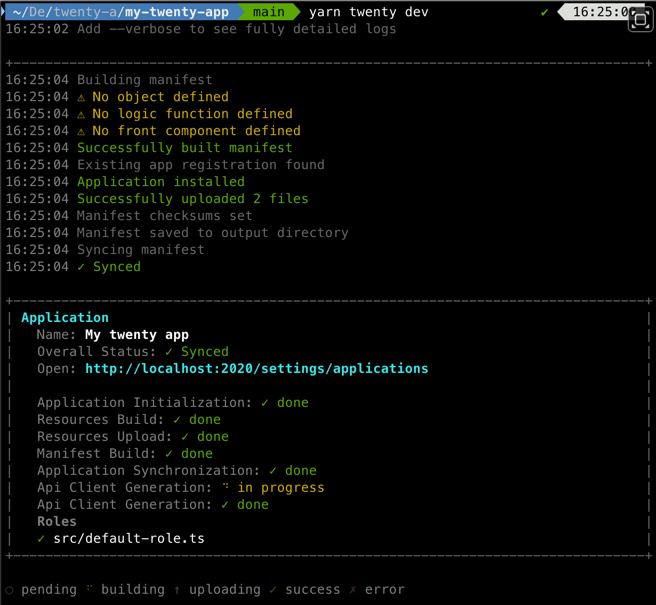
El comando muestra el estado de sincronización, la dirección de la página de aplicaciones y el rol por defecto. El código de un objeto se declara después en TypeScript, como en el ejemplo del README:
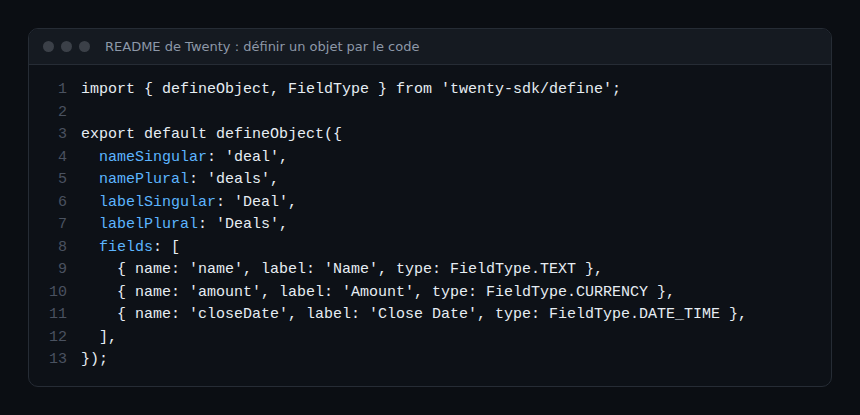
El README añade que la aplicación se publica en un espacio de trabajo con npx twenty app:publish --private.
Monitorizar una instancia de Twenty
El archivo Docker Compose del repositorio declara cuatro servicios: el servidor (puerto 3000), un worker, PostgreSQL 16 y Redis. Define comprobaciones de salud: el servidor se prueba en /healthz, la base de datos con pg_isready y Redis con redis-cli ping. Estas tres señales bastan para un primer dashboard:
- Disponibilidad: sonda HTTP sobre
/healthzdesde el exterior, además de la comprobación interna. - Base de datos y caché: conexiones y espacio en disco de PostgreSQL, memoria de Redis.
- Worker: reinicios y memoria del contenedor; las colas se apoyan en BullMQ y Redis según el stack del README.
- Logs: los de los contenedores, para enviarlos a tu plataforma; consulta los logs de OpenTelemetry con trace ID.
No he encontrado una exportación de OpenTelemetry ni un endpoint de métricas de Prometheus documentado para Twenty en el README ni en el archivo Compose. Para el encaminamiento de señales, consulta el Collector de OpenTelemetry hacia Dynatrace.
Cómo comprobar que funciona
docker compose psmuestra los cuatro servicios iniciados, con el servidor en estado «healthy».curl http://localhost:3000/healthzresponde con un código de éxito.- La página de inicio de sesión se abre en el navegador en el puerto 3000.
Límites y puntos abiertos
- Licencia mixta: AGPLv3, MIT y archivos comerciales; lee el archivo antes de modificar, de alojar para terceros o de usar en producción funciones «Enterprise».
- Proyecto que evoluciona rápido: el README y la documentación hablan de aplicaciones y agentes, funciones recientes; relee la documentación de tu versión.
- Datos de clientes: un CRM contiene datos personales; copias de seguridad, cifrado, accesos y RGPD corren de tu cuenta en autoalojamiento.
- Observabilidad nativa no documentada: prevé tus propias sondas.
Buenas prácticas
- Fija la variable
TAGde la imagen en el Compose (el archivo usalatestpor defecto) para controlar las actualizaciones. - Haz copia de seguridad de la base de datos y del valor de
ENCRYPTION_KEY, por separado. - Coloca Twenty detrás de un proxy TLS, con
SERVER_URLen HTTPS. - Configura alertas sobre
/healthz, el espacio en disco de la base de datos y los reinicios del worker. - Para automatizaciones en torno al CRM, consulta Dify y n8n y el stack de IA autoalojado.
Preguntas frecuentes
¿Es Twenty totalmente de código abierto?
No del todo, según el archivo LICENSE: la mayoría está bajo AGPLv3, algunos paquetes están bajo MIT y los archivos marcados como «Enterprise» están bajo licencia comercial.
¿Hace falta una cuenta para el autoalojamiento?
Los pasos de la documentación de instalación con Docker no la mencionan. Los archivos «Enterprise», en cambio, tienen condiciones de suscripción en producción.
¿Se pueden desarrollar objetos propios?
Sí, mediante la CLI y el SDK: el README muestra la definición de objetos, campos y vistas por código.
Conclusión
Twenty es un CRM que aspira a ser extensible por código y autoalojable en pocos comandos. La atención debe centrarse en la licencia mixta, la gestión de la clave de cifrado y la monitorización, que el proyecto no documenta más allá de las comprobaciones de salud del archivo Compose.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba los comandos y las opciones en su documentación oficial (docs.twenty.com).