Twenty CRM open source : le dépôt twentyhq/twenty propose un CRM que l’on construit, livre et versionne « comme le reste de sa pile », selon son README, avec des objets, des vues, des workflows et des agents que l’on étend par le code. Il affichait environ 59 400 étoiles en octobre 2026. Le README se présente comme « The #1 Open-Source CRM » : c’est le slogan du projet, pas un classement que nous vérifions.
Pour une équipe technique, un CRM auto-hébergé n’est pas seulement un outil commercial : c’est une application web avec une base PostgreSQL, un Redis, des files de tâches et des données clients à protéger. Cet article présente le projet, sa licence (la partie à lire attentivement), l’installation Docker d’après la documentation, et ce que l’on peut superviser.
Les informations viennent du README, du fichier LICENSE et de la documentation officielle. span.observer n’a pas installé Twenty : les captures ci-dessous viennent de la documentation du projet.
Twenty CRM open source : ce que dit le dépôt
- Qui : le texte de licence commerciale du dépôt est au nom de Twenty.com, PBC.
- Pile : TypeScript, Nx, NestJS avec BullMQ, PostgreSQL et Redis, React (liste du README).
- Trois façons de l’utiliser : le cloud (inscription sur twenty.com), la création d’applications par le code avec la CLI, ou l’auto-hébergement avec Docker Compose.
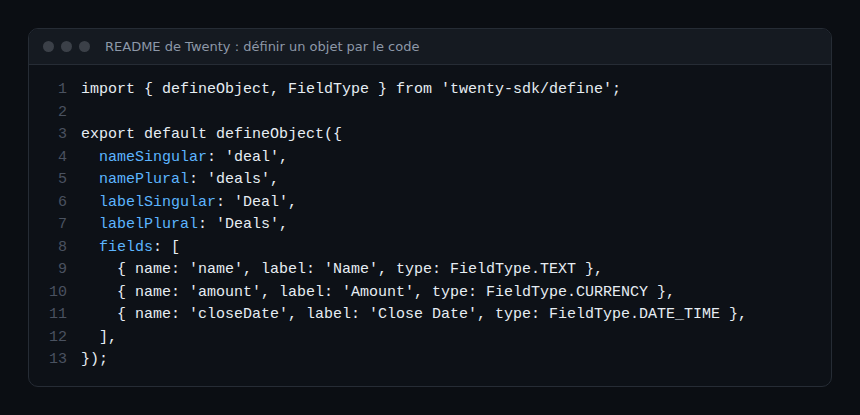
- Extensibilité : le README montre la définition d’un objet « deal » en TypeScript, avec des champs de type texte, devise et date.
- Version : la page des releases n’affichait rien à la date de lecture ; la documentation d’installation cite en exemple le tag
v2.38.1.
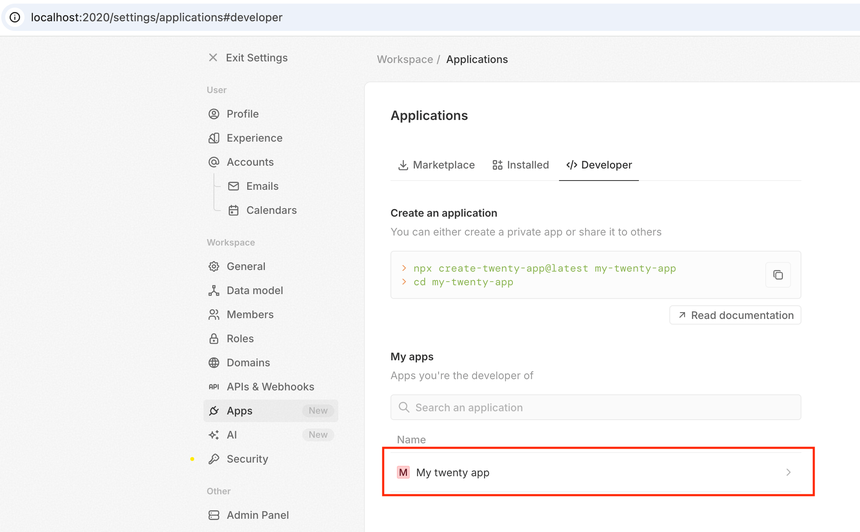
La capture, tirée du guide de développement d’applications, montre l’écran Settings > Applications > Developer d’une instance locale (port 2020 dans cet exemple) : la commande de création d’une application et la liste de vos applications.
Licence : AGPL, MIT et fichiers « Enterprise »
Le fichier LICENSE du dépôt est plus nuancé que « open source » :
- le projet est « principalement » sous licence AGPLv3 ;
- certains fichiers, marqués
/* @license Enterprise */en tête, relèvent d’une licence commerciale : le texte indique qu’ils ne peuvent être utilisés en production qu’avec un abonnement Twenty Enterprise Edition valide, ou un accord avec Twenty ; - certains paquets sont sous MIT : la CLI
twenty,twenty-sdk,twenty-client-sdk,create-twenty-app,twenty-shared, la bibliothèquetwenty-uiet les applications depackages/twenty-apps; - une exception pour les applications (permission additionnelle à l’AGPL, section 7) précise que développer une application qui interagit avec Twenty par ses API publiques ne l’oblige pas à passer sous AGPL, mais que si vous modifiez Twenty lui-même, l’AGPLv3 s’applique, y compris la section 13 sur l’usage en réseau.
Concrètement : avant un usage commercial, faites relire ce fichier par la personne qui s’occupe de la conformité. Ce n’est pas un avis juridique.
Installer Twenty en auto-hébergement
Étape 1 — Prérequis
La documentation demande au moins 2 Go de RAM, ainsi que Docker et Docker Compose à jour.
Étape 2 — Option 1 : le script en une ligne
bash <(curl -sL https://raw.githubusercontent.com/twentyhq/twenty/main/packages/twenty-docker/scripts/install.sh)Pour une version précise : VERSION=v2.38.1 devant la commande ; la valeur doit être un tag de version complet publié sur Docker Hub (les alias comme latest ne sont pas acceptés). Inspectez le script avant de l’exécuter.
Étape 3 — Option 2 : étapes manuelles
curl -o .env https://raw.githubusercontent.com/twentyhq/twenty/refs/heads/main/packages/twenty-docker/.env.example
openssl rand -base64 32     # valeur pour ENCRYPTION_KEY
openssl rand -hex 32        # valeur pour PG_DATABASE_PASSWORD
curl -o docker-compose.yml https://raw.githubusercontent.com/twentyhq/twenty/refs/heads/main/packages/twenty-docker/docker-compose.yml
docker compose up -d
La documentation insiste : gardez ENCRYPTION_KEY secrète, car la perdre fait perdre l’accès à tous les secrets stockés en base (jetons OAuth, secrets TOTP, variables d’applications). Le mot de passe Postgres doit éviter les caractères spéciaux, qui cassent l’URL de connexion. L’interface répond ensuite sur http://localhost:3000, et la documentation conseille de renseigner SERVER_URL avec votre URL publique.
Visite côté développeur
Pour étendre Twenty, le guide propose npx create-twenty-app my-app, puis un mode développement dont la documentation montre la sortie :
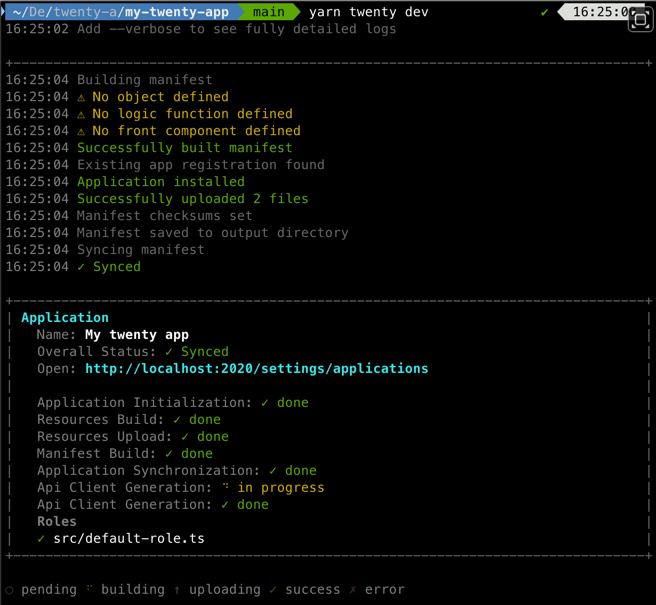
La commande affiche le statut de synchronisation, l’adresse de la page des applications et le rôle par défaut. Le code d’un objet se déclare ensuite en TypeScript, comme dans l’exemple du README :
Le README ajoute que l’on publie l’application vers un espace de travail avec npx twenty app:publish --private.
Superviser une instance Twenty
Le fichier Docker Compose du dépôt déclare quatre services : le serveur (port 3000), un worker, PostgreSQL 16 et Redis. Il définit des contrôles de santé : le serveur est testé sur /healthz, la base par pg_isready, Redis par redis-cli ping. Ces trois signaux suffisent pour un premier tableau de bord :
- Disponibilité : sonde HTTP sur
/healthzdepuis l’extérieur, en plus du contrôle interne. - Base et cache : connexions et espace disque de PostgreSQL, mémoire de Redis.
- Worker : redémarrages et mémoire du conteneur ; les files reposent sur BullMQ et Redis selon la pile du README.
- Journaux : ceux des conteneurs, à envoyer vers votre plateforme ; voir les logs OpenTelemetry avec trace ID.
Je n’ai pas trouvé d’export OpenTelemetry ou de point de métriques Prometheus documenté pour Twenty dans le README et le fichier Compose. Pour l’acheminement de signaux, voir le Collector OpenTelemetry vers Dynatrace.
Comment vérifier que ça fonctionne
docker compose psmontre les quatre services démarrés, le serveur étant « healthy ».curl http://localhost:3000/healthzrépond avec un code de succès.- La page de connexion s’ouvre dans le navigateur sur le port 3000.
Limites et points ouverts
- Licence mixte : AGPLv3, MIT et fichiers commerciaux ; lisez le fichier avant de modifier, d’héberger pour des tiers ou d’utiliser en production des fonctions « Enterprise ».
- Projet qui évolue vite : le README et la documentation parlent d’applications et d’agents, fonctions récentes ; relisez la documentation de votre version.
- Données clients : un CRM contient des données personnelles ; sauvegardes, chiffrement, accès et RGPD sont à votre charge en auto-hébergement.
- Observabilité native non documentée : prévoyez vos propres sondes.
Bonnes pratiques
- Fixez la variable
TAGde l’image dans le Compose (le fichier utiliselatestpar défaut) pour contrôler les mises à jour. - Sauvegardez la base et la valeur de
ENCRYPTION_KEY, séparément. - Placez Twenty derrière un proxy TLS, avec
SERVER_URLen HTTPS. - Alertez sur
/healthz, l’espace disque de la base et les redémarrages du worker. - Pour des automatisations autour du CRM, voir Dify et n8n et la pile IA auto-hébergée.
Questions fréquentes
Twenty est-il entièrement open source ?
Pas entièrement, d’après le fichier LICENSE : la majorité est sous AGPLv3, des paquets sont sous MIT, et des fichiers marqués « Enterprise » sont sous licence commerciale.
Faut-il un compte pour l’auto-hébergement ?
Les étapes de la documentation d’installation Docker n’en mentionnent pas. Les fichiers « Enterprise » ont, eux, des conditions d’abonnement en production.
Peut-on développer ses propres objets ?
Oui, par la CLI et le SDK : le README montre la définition d’objets, de champs et de vues par le code.
Conclusion
Twenty est un CRM qui se veut extensible par le code et auto-hébergeable en quelques commandes. L’attention doit porter sur la licence mixte, la gestion de la clé de chiffrement et la supervision, que le projet ne documente pas au-delà des contrôles de santé du fichier Compose.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni aux projets cités. Les marques citées appartiennent à leurs propriétaires. Les outils évoluent vite : vérifiez les commandes et options dans leur documentation officielle (docs.twenty.com).