Actualizar Dynatrace Operator a la versión 1.11 exige leer antes las notas de versión. La página de releases de GitHub muestra la 1.11.0 del 1 de octubre de 2026 y tres correcciones publicadas el 22 de octubre: 1.11.1, 1.10.4 y 1.9.2. Las tres anuncian un único cambio: una subida de la toolchain de Go para corregir una vulnerabilidad de seguridad.
Para un SRE, el objetivo es parchear rápido sin romper la monitorización del clúster. El Operator gestiona OneAgent, ActiveGate y los módulos de código; una mala actualización puede dejar pods sin agente. Este artículo resume lo que dicen las notas y la documentación oficial, y propone un plan de actualización.
Aclaración de honestidad: span.observer no ha realizado esta actualización. Las versiones, fechas y comandos proceden de la página de releases del repositorio Dynatrace/dynatrace-operator y de la documentación de Dynatrace, leídas el 27 de octubre de 2026. El plan de la parte práctica es una recomendación, no el resultado de una prueba.
Actualizar Dynatrace Operator: qué dicen las releases
El repositorio tiene licencia Apache 2.0 (archivo LICENSE leído). Esto es lo que muestra la página de releases para las cuatro versiones.
- v1.11.0 (1 de octubre): la página no da detalle y remite a la documentación oficial para las notas de versión.
- v1.11.1 (22 de octubre): «Bump Go to v1.27.3 to fix CVE-2026-111943». Lleva la etiqueta «Latest».
- v1.10.4 (22 de octubre): «Bump Go to v1.26.10 to fix CVE-2026-111943».
- v1.9.2 (22 de octubre): la misma línea que la 1.10.4, con Go v1.26.10.
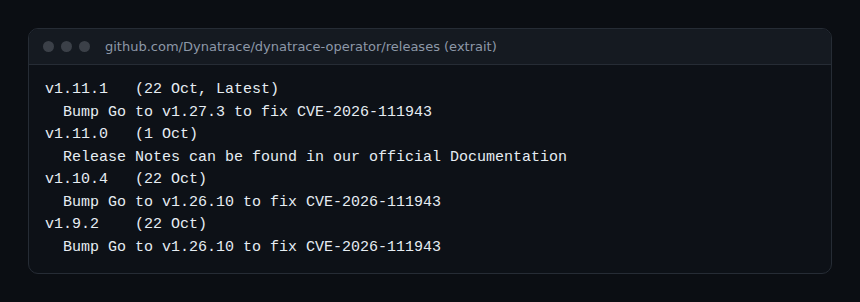
Me limito a esos términos: las notas solo dicen que se actualiza la toolchain de Go para corregir la vulnerabilidad con referencia CVE-2026-111943. No describen su naturaleza ni su impacto, y no los adivino. Consulte esa referencia y el soporte del fabricante para evaluar su exposición.
En la práctica, existe una corrección para tres ramas. No hace falta saltar a la 1.11 para estar parcheado: si su flota usa la 1.10 o la 1.9, existen la 1.10.4 y la 1.9.2.
Qué dice la documentación sobre la 1.11.0
La página de notas de la versión 1.11.0 (fecha de publicación: 1 de octubre de 2026) enumera varios cambios. Estos son los útiles para actualizar, reformulados.
- Image volumes: ya se admite la inyección de módulos de código mediante volúmenes de imagen. La documentación la presenta como el enfoque recomendado en lugar del controlador CSI.
- Actualización automática de imágenes de registros públicos para el recolector de configuración de nodos, el recolector OTel y EdgeConnect. Según la página, requiere una versión SaaS más reciente, prevista como 1.352.
- Nueva sección
spec.kubernetesMonitoringdel DynaKube: permite dimensionar por separado los dos StatefulSets de ActiveGate dentro de un solo DynaKube. Las instalaciones con dos DynaKube siguen funcionando. - Certificados del webhook: caducidad, renovación y frecuencia de comprobación se configuran con
.webhook.certsen el chart de Helm. - Correcciones: una limpieza del controlador CSI podía borrar binarios de OneAgent aún en uso (un contenedor reiniciado tras quedarse sin memoria perdía su agente); anotaciones
metadata.dynatrace.comdemasiado grandes podían hacer rechazar pods (límite por defecto de 24Ki caracteres); secretos de arranque podían replicarse a un espacio de nombres no autorizado en ciertas condiciones. - Problema conocido: desde la 1.9.0 se aplica un perfil seccomp
RuntimeDefaultal contenedor de inicialización. En OpenShift puede entrar en conflicto con algunas SCC. La página explica cómo desactivarlo.
El punto bloqueante: se elimina la versión de API v1beta4
Es el aviso de eliminación más importante de la 1.11. La versión de API v1beta4 del DynaKube se elimina del CRD. Aplicar un recurso que aún la use falla. Según la página, hay que migrar los manifiestos a v1beta6 antes de actualizar.
La documentación de actualización añade una tabla de paradas intermedias. Indica que la versión mínima para una actualización directa a la 1.11 es la 1.6.0 y que hay que leer las notas de cada versión menor entre la suya y la de destino. Como referencia, la misma tabla da para una instalación en 1.5.x una actualización directa máxima a 1.10.x, y para 1.6.x a 1.7.x o 1.8 y posteriores, la última versión.
Para saber dónde está, la documentación propone estos comandos de comprobación.
helm list -n dynatrace -o json | jq -r '.[].app_version'
kubectl get deployment dynatrace-operator -n dynatrace \
  -o jsonpath='{.metadata.labels.app\.kubernetes\.io/version}'
kubectl get crd dynakubes.dynatrace.com -o jsonpath='{.status.storedVersions}'
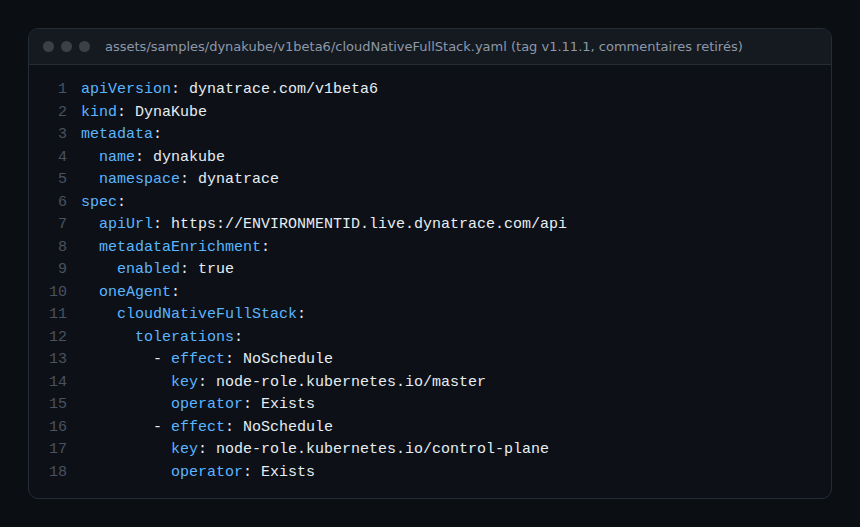
Este es un DynaKube actualizado, extraído del ejemplo del repositorio (versión de API v1beta6, modo cloudNativeFullStack). El dominio ENVIRONMENTID es un marcador del repositorio.
Plan de actualización recomendado
Este plan es una recomendación de span.observer, basada en la documentación. No lo he ejecutado en un clúster. Vale para Dynatrace SaaS; para Dynatrace Managed, relea la página de actualización de la documentación de Managed (véase https://span.observer/es/dynatrace-operator-kubernetes-conectar-managed/).
Paso 1: leer las notas y clasificar
Lea las notas de cada versión menor entre la suya y la de destino, y la sección de eliminaciones. Anote su versión, su modo de monitorización (con o sin controlador CSI) y la lista de DynaKube.
Paso 2: copiar y migrar los DynaKube
Exporte sus DynaKube con kubectl get dynakube -n dynatrace -o yaml para conservar una copia. Si alguno está en v1beta4, migre primero a v1beta6. Esta copia es también su vía de retorno.
Paso 3: pasar primero por un clúster piloto
Actualice un clúster de preproducción o el menos crítico antes que el resto (enfoque canary). Déjelo varias horas y vigile el estado de los pods de OneAgent y ActiveGate.
Paso 4: lanzar la actualización
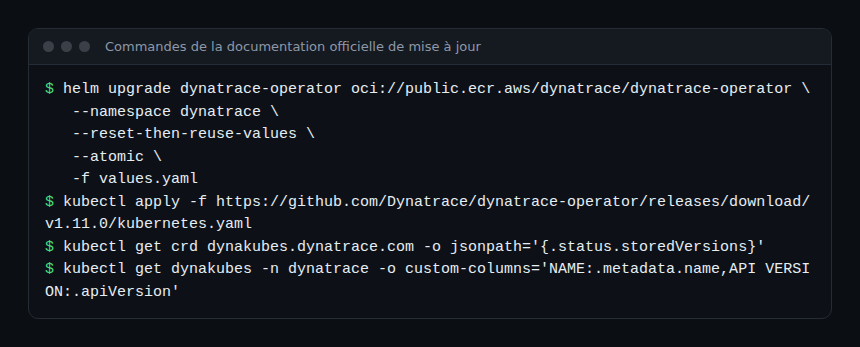
Con Helm, la documentación da el comando siguiente. Con manifiestos usa kubectl apply sobre el archivo de la release; con el controlador CSI, kubernetes-csi.yaml. Para apuntar a un parche concreto, añada --version (la documentación lo muestra para la migración desde el repositorio Helm antiguo).
helm upgrade dynatrace-operator oci://public.ecr.aws/dynatrace/dynatrace-operator \
   --namespace dynatrace \
   --reset-then-reuse-values \
   --atomic \
   -f values.yaml

kubectl apply -f https://github.com/Dynatrace/dynatrace-operator/releases/download/v1.11.0/kubernetes.yaml
La documentación precisa que los valores antiguos de values.yaml que dejan de ser válidos se ignoran sin aviso. Compare su archivo con el de la nueva versión. Si aún usa el repositorio Helm heredado (dynatrace/helm-charts), pase al registro OCI: está archivado.
Paso 5: prever la marcha atrás
La opción --atomic de Helm cancela la actualización si falla. Para volver atrás a mano, Helm ofrece helm history y helm rollback (véase la documentación de Helm, no la de Dynatrace). Tenga presente que eliminar una versión de API del CRD complica el retorno: ensáyelo en preproducción.
Cómo comprobar que la actualización funcionó
Tras el despliegue, la documentación propone tres comandos. El resultado esperado para las versiones de API es dynatrace.com/v1beta6 y ["v1beta6"].
kubectl get pods -n dynatrace
kubectl get dynakubes -n dynatrace -o custom-columns='NAME:.metadata.name,API VERSION:.apiVersion'
kubectl get crd dynakubes.dynatrace.com -o jsonpath='{.status.storedVersions}'
Después compruebe en Dynatrace que hosts y pods siguen reportando. Si hace falta, reinicie a mano los pods de ActiveGate con kubectl -n dynatrace rollout restart statefulset/<NOMBRE-STATEFULSET-ACTIVEGATE>. Sobre el enriquecimiento, véase https://span.observer/es/enriquecimiento-de-metadatos-kubernetes-dynatrace-es/; sobre el despliegue del agente en hosts, https://span.observer/es/desplegar-oneagent-linux-entorno-managed/.
Buenas prácticas
- Siga la regla de la documentación: no pasarse de la versión n-2 y tomar siempre el último parche de su rama.
- No salte versiones: lea las notas de cada versión menor que cruce.
- Guarde sus DynaKube en Git con la
apiVersioncorrecta: son su fuente de verdad. - Vincule la actualización a su SLO: una ventana corta y una comprobación de la cobertura de monitorización limitan el MTTR si algo falla.
- Vigile las nuevas páginas de notas: las de los parches 1.11.1, 1.10.4 y 1.9.2 no estaban en la documentación cuando la leí.
Preguntas frecuentes
¿Hace falta pasar a la 1.11 para recibir la corrección de seguridad?
No. La página de releases publica el mismo tipo de corrección (subida de Go para CVE-2026-111943) en tres ramas: 1.11.1, 1.10.4 y 1.9.2.
¿Qué hacer si un DynaKube sigue en v1beta4?
Migrarlo a v1beta6 antes de actualizar, porque la 1.11 elimina v1beta4 del CRD. La documentación describe una guía de migración de versiones de API.
¿Cuál es la versión mínima para una actualización directa a la 1.11?
La 1.6.0, según las notas de la 1.11.0. Por debajo, la documentación prevé paradas intermedias.
Conclusión
Para actualizar Dynatrace Operator, recuerde tres gestos: leer las notas, migrar los DynaKube a v1beta6 y probar en un clúster piloto. Fuentes: releases del repositorio y documentación de actualización.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Las versiones y los comandos cambian: compruébelos en la documentación oficial correspondiente a su versión.