يتطلب تحديث Dynatrace Operator إلى الإصدار 1.11 قراءة ملاحظات الإصدار قبل أول أمر helm upgrade. تعرض صفحة الإصدارات على GitHub النسخة 1.11.0 بتاريخ 1 أكتوبر 2026، ثم ثلاثة إصدارات تصحيحية نُشرت في 22 أكتوبر: 1.11.1 و1.10.4 و1.9.2. تذكر الثلاثة تغييرًا واحدًا فقط: رفع إصدار أدوات Go لإصلاح ثغرة أمنية.
بالنسبة لمهندس SRE، الهدف هو التصحيح بسرعة دون كسر مراقبة العنقود. يدير الـ Operator كلًا من OneAgent وActiveGate ووحدات الشيفرة، وقد يترك تحديث سيئ بعض الـ pods بلا وكيل. يلخّص هذا المقال ما تقوله ملاحظات الإصدار والوثائق الرسمية، ثم يقترح خطة تحديث.
توضيح للأمانة: لم تُجرِ span.observer هذا التحديث. الإصدارات والتواريخ والأوامر مأخوذة من صفحة الإصدارات في مستودع Dynatrace/dynatrace-operator ومن وثائق Dynatrace، وقد قُرئت في 27 أكتوبر 2026. الخطة في الجزء العملي توصية وليست نتيجة اختبار.
تحديث Dynatrace Operator: ماذا تقول الإصدارات
المستودع مرخّص بموجب Apache 2.0 (قُرئ ملف LICENSE). هذا ما تعرضه صفحة الإصدارات للنسخ الأربع.
- v1.11.0 (1 أكتوبر): لا تعرض الصفحة أي تفاصيل وتحيل إلى الوثائق الرسمية لملاحظات الإصدار.
- v1.11.1 (22 أكتوبر): السطر الوحيد هو Bump Go to v1.27.3 to fix CVE-2026-111943، وعليها وسم Latest.
- v1.10.4 (22 أكتوبر): Bump Go to v1.26.10 to fix CVE-2026-111943.
- v1.9.2 (22 أكتوبر): السطر نفسه كما في 1.10.4، مع Go v1.26.10.
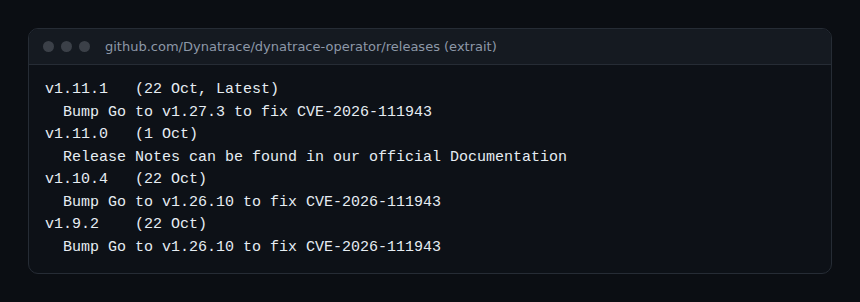
ألتزم بهذه الصياغة: تقول الملاحظات فقط إن أدوات Go رُفع إصدارها لإصلاح الثغرة المرجعية CVE-2026-111943. لا تصف طبيعتها ولا أثرها، ولا أخمّن ذلك. راجع هذا المرجع وقناة دعم الشركة لتقدير تعرّضك.
عمليًا يوجد إصلاح لثلاثة فروع. لا حاجة للقفز إلى 1.11 لتكون مصحَّحًا: إن كان لديك 1.10 أو 1.9 فهناك 1.10.4 و1.9.2.
ماذا تقول الوثائق عن 1.11.0
تسرد صفحة ملاحظات الإصدار 1.11.0 (تاريخ النشر: 1 أكتوبر 2026) عدة تغييرات. هذه أهمها للتحديث، بإعادة صياغة.
- Image volumes: صار حقن وحدات الشيفرة عبر وحدات تخزين الصور مدعومًا. تقدّمه الوثائق بوصفه النهج الموصى به بدل مشغّل CSI.
- التحديث التلقائي للصور من السجلات العامة لجامع إعدادات العقد وجامع OTel وEdgeConnect. تذكر الصفحة أن ذلك يحتاج إصدار SaaS أحدث، مخططًا له 1.352.
- قسم جديد spec.kubernetesMonitoring في DynaKube: يسمح بتحديد حجم موردَي ActiveGate من نوع StatefulSet كلًا على حدة داخل DynaKube واحد. تستمر الإعدادات ذات DynaKube اثنين في العمل.
- شهادات الـ webhook: يمكن ضبط انتهاء الصلاحية والتجديد وتكرار الفحص عبر .webhook.certs في مخطط Helm.
- إصلاحات: كان تنظيف مشغّل CSI قد يحذف ملفات OneAgent التنفيذية ما زالت قيد الاستخدام (فيفقد الحاوية المُعاد تشغيلها بعد نفاد الذاكرة وكيلها)؛ وكانت قيم الوسوم metadata.dynatrace.com الكبيرة جدًا قد تجعل الـ pods مرفوضة (حدّ افتراضي 24Ki حرفًا)؛ وكانت أسرار التمهيد قد تُنسخ إلى فضاء أسماء غير مصرّح به في ظروف معينة.
- مشكلة معروفة: منذ 1.9.0 يُطبَّق ملف seccomp من نوع RuntimeDefault على حاوية التهيئة. وعلى OpenShift قد يتعارض مع بعض قيود SCC. تشرح الصفحة كيفية تعطيله.
العائق: إزالة إصدار الواجهة v1beta4
هذا أهم إشعار إزالة في 1.11. أُزيل إصدار واجهة v1beta4 الخاص بـ DynaKube من CRD، ويفشل تطبيق أي مورد ما زال يستخدمه. بحسب الصفحة، يجب ترحيل الملفات إلى v1beta6 قبل التحديث.
تضيف وثائق التحديث جدولًا لمحطات وسيطة. تذكر أن الحد الأدنى للترقية المباشرة إلى 1.11 هو 1.6.0، وأن عليك قراءة ملاحظات كل إصدار فرعي بين إصدارك والهدف. وللإحاطة، يعطي الجدول نفسه للتثبيت 1.5.x ترقية مباشرة أقصاها 1.10.x، وللإصدارات من 1.6.x إلى 1.7.x أو من 1.8 فما فوق آخر إصدار.
لمعرفة موقعك، تقترح الوثائق هذه الأوامر للفحص.
helm list -n dynatrace -o json | jq -r '.[].app_version'
kubectl get deployment dynatrace-operator -n dynatrace \
  -o jsonpath='{.metadata.labels.app\.kubernetes\.io/version}'
kubectl get crd dynakubes.dynatrace.com -o jsonpath='{.status.storedVersions}'
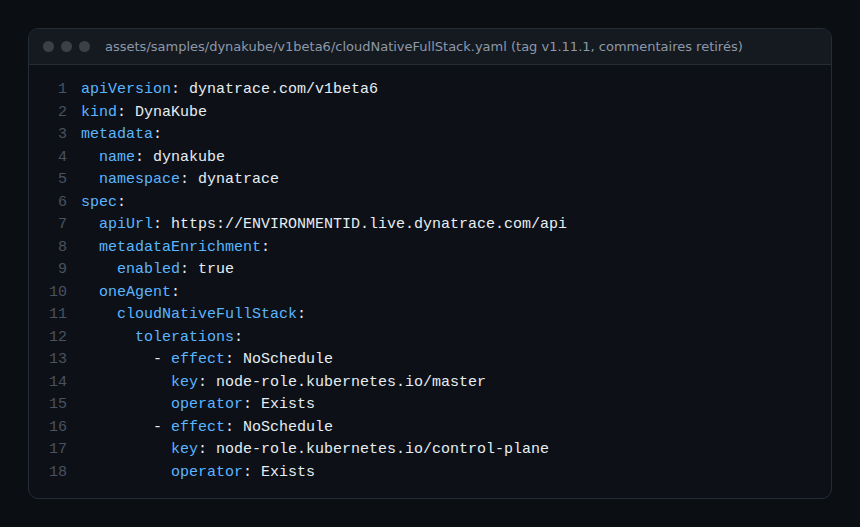
وهذا DynaKube محدَّث، مقتطف من المثال الموجود في المستودع (إصدار الواجهة v1beta6 ووضع cloudNativeFullStack). النطاق ENVIRONMENTID قيمة نموذجية من المستودع.
خطة التحديث الموصى بها
هذه الخطة توصية من span.observer مبنية على الوثائق. لم أنفذها على عنقود. وهي تخص Dynatrace SaaS؛ أما مع Dynatrace Managed فأعد قراءة صفحة التحديث في وثائق Managed (انظر https://span.observer/ar/dynatrace-operator-kubernetes-openshift-managed-ar/).
الخطوة 1: قراءة الملاحظات والفرز
اقرأ ملاحظات كل إصدار فرعي بين إصدارك والهدف، وقسم الإزالات. دوّن إصدارك ووضع المراقبة (مع مشغّل CSI أو بدونه) وقائمة DynaKube.
الخطوة 2: النسخ الاحتياطي وترحيل DynaKube
صدّر موارد DynaKube بالأمر kubectl get dynakube -n dynatrace -o yaml لتحتفظ بنسخة. إن كان أحدها على v1beta4 فرحّله أولًا إلى v1beta6. هذه النسخة هي أيضًا طريق العودة.
الخطوة 3: البدء بعنقود تجريبي
حدّث عنقود ما قبل الإنتاج أو الأقل أهمية قبل البقية (نهج canary). اتركه ساعات وراقب حالة pods الخاصة بـ OneAgent وActiveGate.
الخطوة 4: تشغيل التحديث
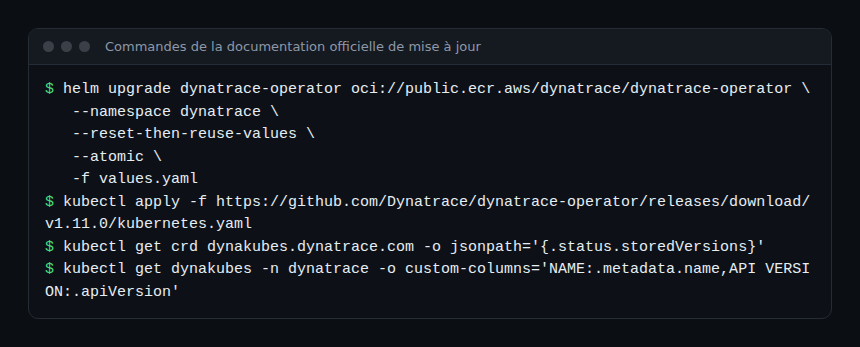
مع Helm تعطي الوثائق الأمر التالي. ومع ملفات manifest تستخدم kubectl apply على ملف الإصدار؛ ومع مشغّل CSI تستخدم kubernetes-csi.yaml. لاستهداف إصدار تصحيحي بعينه أضف –version (تعرضه الوثائق عند الانتقال من مستودع Helm القديم).
helm upgrade dynatrace-operator oci://public.ecr.aws/dynatrace/dynatrace-operator \
   --namespace dynatrace \
   --reset-then-reuse-values \
   --atomic \
   -f values.yaml

kubectl apply -f https://github.com/Dynatrace/dynatrace-operator/releases/download/v1.11.0/kubernetes.yaml
توضح الوثائق أن القيم القديمة في values.yaml التي لم تعد صالحة تُتجاهل دون تنبيه. قارن ملفك بملف الإصدار الجديد. وإن كنت ما زلت تستخدم مستودع Helm القديم (dynatrace/helm-charts) فانتقل إلى سجل OCI لأنه مؤرشف.
الخطوة 5: التخطيط للتراجع
يلغي الخيار –atomic في Helm التحديث إذا فشل. وللتراجع اليدوي يوفّر Helm الأمرين helm history وhelm rollback (راجع وثائق Helm لا وثائق Dynatrace). تذكّر أن إزالة إصدار واجهة من CRD تعقّد العودة: جرّبها في ما قبل الإنتاج.
كيف تتحقق من نجاح التحديث
بعد النشر تقترح الوثائق ثلاثة أوامر. والنتيجة المتوقعة لإصدارات الواجهة هي dynatrace.com/v1beta6 و[“v1beta6”].
kubectl get pods -n dynatrace
kubectl get dynakubes -n dynatrace -o custom-columns='NAME:.metadata.name,API VERSION:.apiVersion'
kubectl get crd dynakubes.dynatrace.com -o jsonpath='{.status.storedVersions}'
ثم تحقق في Dynatrace من أن المضيفات والـ pods ما زالت تُبلّغ. وعند الحاجة أعد تشغيل pods الخاصة بـ ActiveGate يدويًا بالأمر kubectl -n dynatrace rollout restart statefulset/<ACTIVEGATE-STATEFULSET-NAME>. وبخصوص الإثراء انظر https://span.observer/ar/metadata-enrichment-kubernetes-ar/، وبخصوص نشر الوكيل على المضيفات انظر https://span.observer/ar/install-oneagent-linux-managed-ar/.
أفضل الممارسات
- اتبع قاعدة الوثائق: ابقَ ضمن الإصدار n-2 على الأكثر وخذ دائمًا آخر إصدار تصحيحي لفرعك.
- لا تتخطَّ الإصدارات: اقرأ ملاحظات كل إصدار فرعي تعبره.
- احتفظ بموارد DynaKube في Git بقيمة apiVersion الصحيحة: فهي مرجعك الموثوق.
- اربط التحديث بهدف SLO لديك: نافذة قصيرة وفحص لتغطية المراقبة يحدّان من MTTR إذا حدث خلل.
- تابع صفحات الملاحظات الجديدة: صفحات الإصدارات التصحيحية 1.11.1 و1.10.4 و1.9.2 لم تكن في الوثائق وقت قراءتي.
الأسئلة الشائعة
هل يلزم الانتقال إلى 1.11 للحصول على الإصلاح الأمني؟
لا. تنشر صفحة الإصدارات النوع نفسه من الإصلاح (رفع Go لمعالجة CVE-2026-111943) على ثلاثة فروع: 1.11.1 و1.10.4 و1.9.2.
ماذا أفعل إن كان DynaKube ما زال على v1beta4؟
رحّله إلى v1beta6 قبل التحديث، لأن 1.11 تزيل v1beta4 من CRD. وتصف الوثائق دليلًا لترحيل إصدارات الواجهة.
ما الحد الأدنى للإصدار للترقية المباشرة إلى 1.11؟
1.6.0 بحسب ملاحظات 1.11.0. وما دونه تنص الوثائق على محطات وسيطة.
الخلاصة
في تحديث Dynatrace Operator هذا، تذكّر ثلاث خطوات: اقرأ الملاحظات، ورحّل DynaKube إلى v1beta6، واختبر على عنقود تجريبي. المصادر: إصدارات المستودع ووثائق التحديث.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. تتغير الإصدارات والأوامر: تحقق منها في الوثائق الرسمية الخاصة بإصدارك.