
Es lunes, abres la pestaña de seguridad de tu organización en GitHub y ves miles de avisos de Dependabot y de code scanning. Esta semana no los arregla nadie a todos, así que la pregunta real es por cuál empezar. Las alertas de GitHub Advanced Security te dicen qué es vulnerable en el código, pero no si esa imagen se ejecuta en algún sitio ni si alguien puede alcanzarla desde Internet.
Dynatrace cubre ese hueco para las cargas de trabajo en Kubernetes. El artículo sigue el orden en que te surgen las dudas: qué necesitas, cómo se enlaza la imagen con su repositorio, cómo comprobar que los datos fluyen y cómo filtrar en GitHub. Si quieres una visión general previa, lee Dynatrace Application Security. Los datos salen de la documentación de Dynatrace y del anuncio del fabricante, consultados el 12 de noviembre de 2026. No he instalado la extensión: lo que no está comprobado, lo digo.
Para entender cómo analiza Dynatrace las librerías en ejecución, mira las vulnerabilidades en runtime y la exposición de procesos. Aquí hacemos el camino contrario: devolver ese contexto a GitHub.
El problema: un backlog sin contexto
Un aviso sobre una librería que nunca se despliega no urge igual que otro sobre un servicio expuesto en producción. Sin datos de despliegue todo parece lo mismo y los equipos ordenan por severidad o a ojo. Se paga en tiempo: cada arreglo inútil retrasa uno que sí importa.
La idea de la integración es sencilla. Dynatrace detecta las imágenes de contenedor que de verdad se ejecutan, las asocia a su repositorio de GitHub y escribe allí un registro de despliegue. Con el análisis Runtime Vulnerability Analytics (RVA) activo, el registro añade además la exposición y el acceso a datos sensibles.
Alertas de GitHub Advanced Security: requisitos previos
Esto vale para Dynatrace SaaS: el contexto runtime depende de Grail y de un token de plataforma. La documentación que leí no menciona Dynatrace Managed, así que no afirmo nada para ese caso.
- Un ActiveGate de versión 1.310 o superior, capaz de ejecutar Extensions 2.0 y de llegar a la API de GitHub.
- Un token con el scope
openpipeline.events_securitypara la ingesta. - Para el contexto runtime, un token de plataforma con
storage:smartscape:read,storage:buckets:readystorage:security.events:read. - Opcional pero útil: RVA, para la exposición a Internet y el acceso a datos.
En GitHub, la documentación aconseja una aplicación de GitHub antes que un token personal: permisos granulares, registros de auditoría a nivel de organización y límites de API más altos. El token personal (clásico, scopes repo y audit_log) sirve para una prueba rápida, pero su caducidad la gestionas tú.
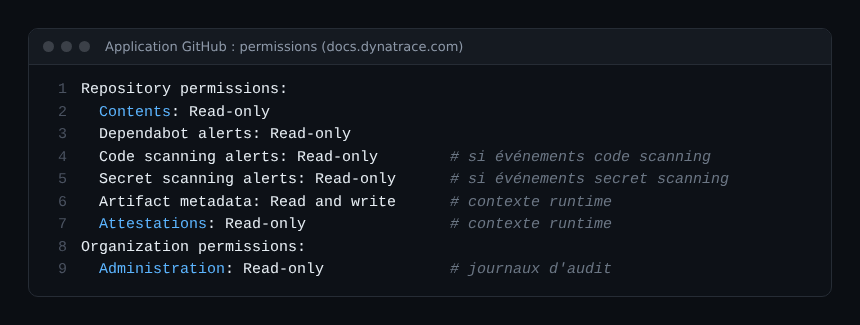
Dos permisos afectan al contexto runtime: Artifact metadata con lectura y escritura (el que permite escribir los registros de despliegue) y Attestations en solo lectura. Instala la aplicación en cada organización que quieras vigilar.
Enlazar una imagen con su repositorio: atestaciones o nombre
Aquí se decide la calidad del resultado. Dynatrace consulta Grail para listar las imágenes de las cargas de Kubernetes y busca el repositorio correspondiente entre los que el usuario configurado puede leer.
- Atestación de artefacto (método recomendado): un paso de atestación en el workflow de build vincula la imagen con su repositorio y prueba su procedencia. Funciona con cualquier registro.
- Nombre de la imagen (alternativa): sin atestación, Dynatrace compara el nombre de la imagen con los repositorios accesibles. La documentación aclara que solo funciona con imágenes alojadas en
ghcr.io.
En la práctica: si tus imágenes viven en otro registro y no hay atestación, no se enlazarán. Añade la atestación a tus workflows antes de esperar un filtro útil.
Cómo comprobar que funciona
Tras instalar desde el Hub (busca «GitHub Advanced Security» y pulsa Install), revisa dos cosas.
Primero la ingesta, en Notebooks. Las consultas son las de la documentación.
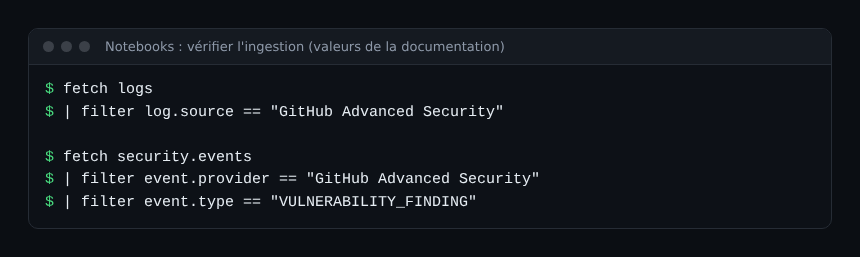
fetch logs
| filter log.source == "GitHub Advanced Security"

fetch security.events
| filter event.provider == "GitHub Advanced Security"
| filter event.type == "VULNERABILITY_FINDING"
Después, el contexto runtime en GitHub: en la organización abre Packages > Linked artifacts. Si ves un registro de despliegue, el envío funciona. Los valores posibles de exposición son PUBLIC_NETWORK, ADJACENT_NETWORK, NOT_DETECTED y NOT_AVAILABLE; para los datos, REACHABLE, NOT_DETECTED y NOT_AVAILABLE.
Priorizar en GitHub con los filtros runtime
En la lista de alertas de Dependabot o de code scanning de la organización, parte de los repositorios que tienen un despliegue y ve cerrando el filtro.
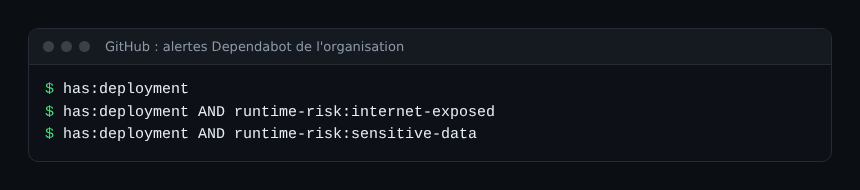
El primer filtro descarta todo lo que no se ejecuta. El segundo aísla las vulnerabilidades de imágenes expuestas a Internet. El tercero apunta a las que alcanzan datos sensibles. Con la lista ya reducida, puedes crear una campaña de seguridad en GitHub y corregir en serie.
Para un SRE la ventaja es directa: menos ruido, un tiempo de resolución (MTTR) centrado en lo que toca producción y menos toil de clasificar a mano. Para explotar los mismos datos dentro de Dynatrace, te ayudará el artículo sobre DQL y la topología de Smartscape.
Límites que conviene conocer
- No se ingiere ningún resultado mientras no se haya ejecutado un análisis, aunque el proyecto tenga tickets abiertos.
- En los artefactos de código,
component.versionpuede traer solo un límite (por ejemplo<1.4), y entonces no hay correspondencia con los componentes en runtime. - La alternativa por nombre de imagen solo cubre
ghcr.io. - Las alertas de secretos reciben por defecto el nivel de riesgo HIGH, que se puede cambiar en las opciones avanzadas.
- El anuncio del fabricante habla de filtrar por espacios de nombres; el ejemplo de consulta de la documentación indica que ese filtro es una evolución prevista. No lo doy por hecho.
Buenas prácticas
- Empieza con una organización piloto y la aplicación de GitHub instalada solo en los repositorios necesarios.
- Añade primero la atestación de build: sin ella, el enlace depende del nombre de la imagen y de
ghcr.io. - Mantén la severidad como segundo criterio: un filtro runtime no sustituye tu juicio sobre una vulnerabilidad crítica aún sin desplegar, que hay que corregir antes de su primer despliegue.
- Planifica la renovación del token si no usas la aplicación de GitHub.
Preguntas frecuentes
¿Hace falta RVA para enviar el contexto a GitHub?
El envío de los registros de despliegue se basa en las imágenes detectadas. RVA es opcional, pero aporta la exposición y el acceso a datos sensibles, es decir, los filtros runtime-risk.
Mis imágenes están en un registro distinto de ghcr.io. ¿Está todo perdido?
No, siempre que añadas una atestación de build: funciona con cualquier registro. Sin atestación, el enlace por nombre solo sirve para ghcr.io.
¿Funciona con Dynatrace Managed?
La documentación que leí no lo aclara. El mecanismo descrito se apoya en Grail y en un token de plataforma; comprueba la compatibilidad en la documentación antes de desplegar en Managed.
Conclusión
El contexto runtime convierte un backlog de alertas en una lista ordenada: desplegado, expuesto, cerca de datos sensibles. Primero las atestaciones, luego la aplicación de GitHub con los permisos correctos, después las dos comprobaciones y por último el filtro. Fuentes: el anuncio del fabricante y la documentación de Dynatrace.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a GitHub. Dynatrace es una marca de Dynatrace LLC. Las demás marcas citadas pertenecen a sus propietarios. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.