
صباح الاثنين تفتح تبويب الأمان في مؤسستك على GitHub فتجد آلاف تنبيهات Dependabot وتنبيهات فحص الشيفرة. لن يصلح أحد كل ذلك هذا الأسبوع، فالسؤال التشغيلي الحقيقي: بأيها نبدأ؟ إن تنبيهات GitHub Advanced Security تخبرك بما هو هشّ في الشيفرة، لكنها لا تخبرك هل تعمل هذه الصورة في مكان ما، ولا هل يمكن الوصول إليها من الإنترنت.
يسدّ Dynatrace هذه الفجوة لأحمال العمل على Kubernetes. يسير المقال بالترتيب الذي تطرح به أسئلتك: ما المتطلبات، وكيف تُربط الصورة بمستودعها، وكيف تتحقق من تدفق البيانات، ثم كيف تُرشّح النتائج في GitHub. وللحصول على نظرة عامة أولًا اقرأ Dynatrace Application Security. المعلومات مأخوذة من وثائق Dynatrace ومن إعلان الشركة المزوّدة، وقد قُرئتا في 12 نوفمبر 2026. لم أثبّت الإضافة بنفسي، وكل ما لم يُتحقق منه أنبّه عليه.
ولفهم كيف يحلل Dynatrace المكتبات العاملة فعليًا، راجع ثغرات وقت التشغيل وانكشاف العمليات. أما هنا فنسلك الاتجاه المعاكس: إعادة هذا السياق إلى GitHub.
المشكلة: قائمة تنبيهات بلا سياق
تنبيه عن مكتبة لا تُنشر أبدًا لا يستعجل كتنبيه عن خدمة مكشوفة في الإنتاج. وبلا معلومات النشر تتشابه التنبيهات كلها، فيرتّبها الفريق بالتخمين أو بالخطورة وحدها. والثمن وقت ضائع: كل إصلاح غير مفيد يؤخر إصلاحًا مفيدًا.
فكرة التكامل بسيطة. يرصد Dynatrace صور الحاويات التي تعمل فعلًا، ويربطها بمستودعها على GitHub، ثم يكتب هناك سجل نشر. وإذا كان تحليل Runtime Vulnerability Analytics (اختصارًا RVA) مفعّلًا، أضاف السجل أيضًا مستوى الانكشاف والوصول إلى البيانات الحساسة.
تنبيهات GitHub Advanced Security: ما تحتاجه قبل البدء
ينطبق هذا على Dynatrace SaaS، فسياق وقت التشغيل يعتمد على Grail ورمز منصة (platform token). لا تتناول الوثائق التي قرأتها Dynatrace Managed، ولذلك لا أؤكد شيئًا بشأنه.
- ActiveGate بإصدار 1.310 أو أحدث، قادر على تشغيل Extensions 2.0 والوصول إلى واجهة GitHub البرمجية.
- رمز بنطاق
openpipeline.events_securityللاستيعاب. - لسياق وقت التشغيل: رمز منصة بالنطاقات
storage:smartscape:readوstorage:buckets:readوstorage:security.events:read. - اختياري لكنه مفيد: RVA لمعرفة الانكشاف للإنترنت والوصول إلى البيانات.
على جانب GitHub توصي الوثائق بتطبيق GitHub App بدل الرمز الشخصي: صلاحيات دقيقة، وسجلات تدقيق على مستوى المؤسسة، وحدود أعلى لواجهة API. يصلح الرمز الشخصي (الكلاسيكي بنطاقي repo وaudit_log) لتجربة سريعة، لكن انتهاء صلاحيته عليك متابعته يدويًا.
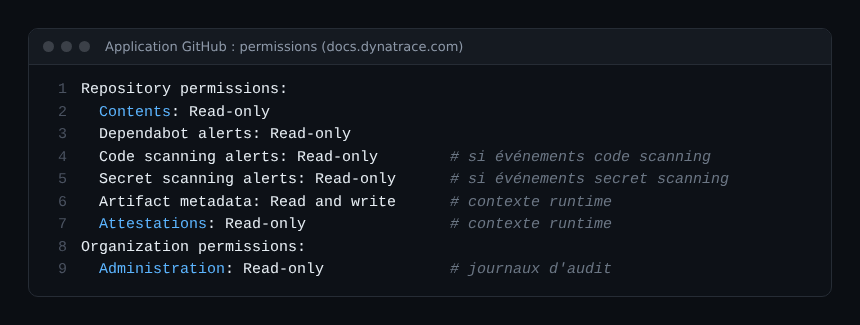
صلاحيتان تخصّان سياق وقت التشغيل: Artifact metadata بالقراءة والكتابة (وهي التي تتيح كتابة سجلات النشر)، وAttestations بالقراءة فقط. ثبّت التطبيق في كل مؤسسة تريد مراقبتها.
ربط الصورة بمستودعها: الشهادات أو الاسم
هذه النقطة هي التي تحدد جودة النتيجة. يستعلم Dynatrace من Grail عن صور أحمال Kubernetes، ثم يبحث عن المستودع المقابل بين المستودعات التي يستطيع المستخدم المضبوط قراءتها.
- شهادة الأثر (artifact attestation)، الطريقة الموصى بها: خطوة شهادة في مسار البناء تربط الصورة بمستودعها وتثبت مصدرها. وهي تعمل مع أي سجل صور.
- اسم الصورة، الحل البديل: دون شهادة، يقارن Dynatrace اسم الصورة بالمستودعات المتاحة. وتوضح الوثائق أن هذا البديل يعمل فقط مع الصور المستضافة على
ghcr.io.
والنتيجة العملية: إن كانت صورك في سجل آخر ولا توجد شهادة، فلن تُربط. أضف الشهادة إلى مسارات البناء قبل أن تنتظر مرشّحًا مفيدًا.
كيف تتحقق من أن كل شيء يعمل
بعد التثبيت من Hub (ابحث عن «GitHub Advanced Security» ثم اضغط Install) تحقق من أمرين.
الأول هو الاستيعاب، في Notebooks. والاستعلامات التالية من الوثائق.
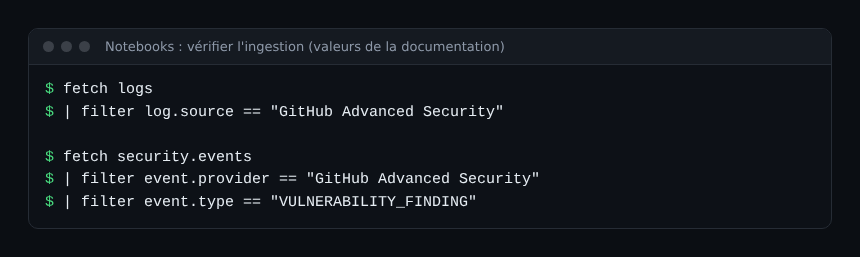
fetch logs
| filter log.source == "GitHub Advanced Security"

fetch security.events
| filter event.provider == "GitHub Advanced Security"
| filter event.type == "VULNERABILITY_FINDING"
والثاني هو سياق وقت التشغيل في GitHub: افتح في المؤسسة Packages > Linked artifacts. وجود سجل نشر يعني أن الإرسال نجح. قيم الانكشاف الممكنة هي PUBLIC_NETWORK وADJACENT_NETWORK وNOT_DETECTED وNOT_AVAILABLE، وقيم الوصول إلى البيانات هي REACHABLE وNOT_DETECTED وNOT_AVAILABLE.
ترتيب الأولويات في GitHub بمرشّحات وقت التشغيل
في قائمة تنبيهات Dependabot أو فحص الشيفرة للمؤسسة، ابدأ بالمستودعات التي لها نشر، ثم ضيّق النطاق تدريجيًا.
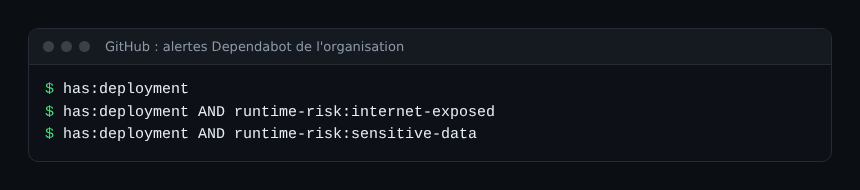
يستبعد المرشّح الأول كل ما لا يعمل. ويعزل الثاني ثغرات الصور المكشوفة للإنترنت. ويستهدف الثالث ما يصل إلى بيانات حساسة. وبعد تقليص القائمة يمكنك استخدامها لإنشاء حملة أمنية في GitHub ومعالجتها دفعة واحدة.
الفائدة لمهندس SRE مباشرة: ضجيج أقل، ووقت إصلاح (MTTR) مركّز على ما يمسّ الإنتاج، وجهد يدوي أقل في الفرز. ولاستثمار البيانات نفسها داخل Dynatrace، يساعدك مقال DQL وطوبولوجيا Smartscape.
حدود ينبغي معرفتها
- لا تُستوعب أي نتيجة ما لم يُنفَّذ فحص واحد على الأقل، حتى لو كان في المشروع تذاكر مفتوحة.
- في أثر الشيفرة قد لا يحمل الحقل
component.versionسوى حدّ (مثل<1.4)، فتتعذر المطابقة مع مكوّنات وقت التشغيل. - البديل القائم على اسم الصورة يغطي
ghcr.ioفقط. - تنبيهات الأسرار تأخذ افتراضيًا مستوى الخطورة HIGH، ويمكن تعديله من الخيارات المتقدمة.
- يذكر إعلان الشركة التصفية بحسب مساحات الأسماء، بينما يشير مثال الاستعلام في الوثائق إلى أنها تطوير مخطط له. لذلك لا أعدّه متاحًا.
ممارسات مقترحة
- ابدأ بمؤسسة تجريبية واحدة وتطبيق GitHub مثبّت على المستودعات اللازمة فقط.
- أضف شهادة البناء أولًا: فبدونها يعتمد الربط على اسم الصورة وعلى
ghcr.io. - اجعل الخطورة معيارًا ثانيًا: مرشّح وقت التشغيل لا يغني عن تقديرك لثغرة حرجة لم تُنشر بعد، فهي تُصلح قبل أول نشر.
- خطّط لتجديد الرمز إن كنت لا تستخدم تطبيق GitHub.
الأسئلة الشائعة
هل أحتاج RVA لإرسال السياق إلى GitHub؟
يعتمد إرسال سجلات النشر على الصور المرصودة. RVA اختياري، لكنه يضيف الانكشاف والوصول إلى البيانات الحساسة، أي مرشّحات runtime-risk.
صوري في سجل غير ghcr.io، فهل ضاع كل شيء؟
لا، بشرط إضافة شهادة بناء، فهي تعمل مع أي سجل. أما دونها فالربط بالاسم لا يعمل إلا مع ghcr.io.
هل يعمل ذلك مع Dynatrace Managed؟
لا توضح الوثائق التي قرأتها ذلك. الآلية المشروحة تعتمد على Grail ورمز منصة، فتحقق من التوافق في الوثائق قبل أي نشر على Managed.
الخلاصة
يحوّل سياق وقت التشغيل قائمة التنبيهات إلى قائمة مرتّبة: منشور، مكشوف، قريب من بيانات حساسة. ابدأ بالشهادات، ثم ثبّت تطبيق GitHub بالصلاحيات الصحيحة، ثم أجرِ الفحصين، ثم رشّح. المصادر: إعلان الشركة المزوّدة ووثائق Dynatrace.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC (ولا لشركة GitHub). Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.