Un escáner anuncia 400 CVE, pero ¿cuáles importan de verdad? Las vulnerabilidades runtime responden a esa pregunta: en lugar de listar todo lo instalado, Dynatrace informa solo de lo que cargan y ejecutan tus procesos supervisados. El 23 de octubre de 2026 el proveedor anunció un panel «Vulnerability Risk Exposure» en la app Dashboards. Este artículo no describe ese panel, porque no encontré una página de documentación específica: se basa en la documentación oficial de Runtime Vulnerability Analytics (RVA), para Dynatrace SaaS.
El objetivo: entender qué criterios de exposición evalúa la plataforma, leerlos en DQL y construir una cola de prioridades defendible ante un equipo SRE. Para poner en marcha Application Security, mira antes nuestro tutorial de Application Security.
Qué cambia «runtime» en la detección
Según la página «Vulnerability evaluation» (actualizada el 7 de octubre de 2026), OneAgent informa de una biblioteca cuando un proceso la carga. Solo se notifican las vulnerabilidades de bibliotecas en uso, lo que reduce el ruido. La FAQ confirma que las bibliotecas sin uso no se notifican. Dynatrace compara el nombre y la versión del componente con sus fuentes de vulnerabilidades; no comprueba configuraciones, información de runtime ni sistemas operativos.
El ciclo de vida sigue al proceso. Una vulnerabilidad pasa a «Resolved» cuando ningún grupo de procesos informa del componente durante más de dos horas. Si el proceso se detiene, deja de considerarse relevante; al reiniciarse, Dynatrace lo revisa de inmediato y la reabre si procede.
Requisitos que conviene verificar: el deep monitoring debe estar activado en los ajustes de supervisión de los grupos de procesos y las tecnologías deben estar soportadas. Un proceso excluido por las reglas de supervisión sigue invisible: un resultado vacío no prueba la ausencia de riesgo.
Los criterios de exposición evaluados
La documentación describe varias señales de exposición, evaluadas a nivel de la entidad afectada.
Exposición a Internet
Para las vulnerabilidades de terceros, Dynatrace comprueba si las solicitudes web entrantes y las llamadas de servicio del último día proceden de una dirección IP pública. La FAQ detalla el método en modo Full-Stack: se evalúan las IP vistas durante la última hora, se descartan los rangos privados, el resto se agrupa por subred y la exposición se activa al alcanzar un umbral (bajo). En Linux el estado también puede venir de eBPF («Public network» o «Not detected»). En otros sistemas operativos el estado es «Not available».
Bases de datos alcanzables
Dynatrace examina los servicios relacionados y los que estos llaman directamente. Si uno es una base de datos, se considera afectado un activo de datos alcanzable. La página indica que la lista de bases de datos ya no se muestra en los detalles, pero el cálculo sigue alimentando el Davis Security Score.
Función vulnerable, exploit y modo de evaluación
El diccionario semántico de eventos de seguridad (actualizado el 19 de octubre de 2026) documenta también el uso de la función vulnerable, la existencia de un exploit público y el modo de evaluación. La puntuación Davis va de 1 a 10. En Java, el seguimiento de funciones vulnerables es una opción de OneAgent; sin ella el valor queda en «Not available».
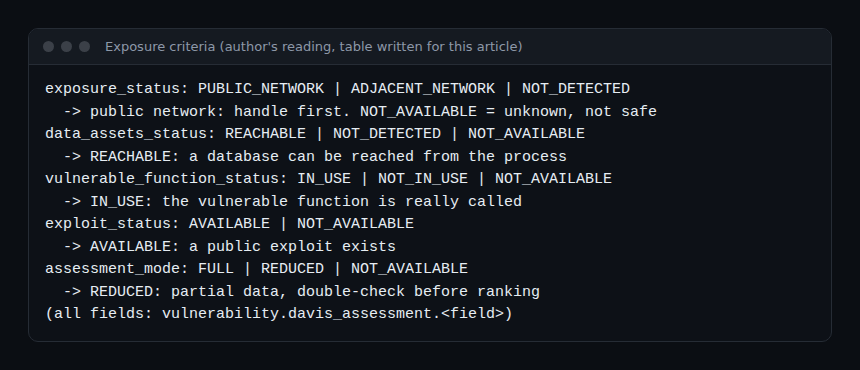
Esta tabla es mi lectura de los valores documentados, no una regla oficial de priorización: la documentación no dice cómo se ponderan los criterios.
Comprobar la cobertura antes de leer los resultados
Un host se considera cubierto si al menos uno de sus procesos está supervisado; un proceso excluido por las reglas reduce la cobertura. La página «Assess coverage» (18 de diciembre de 2025) describe el panel listo para usar «Vulnerability coverage»: procesos no cubiertos, hosts más afectados, evolución de los hallazgos. Por ahora cubre vulnerabilidades de bibliotecas; el código y Kubernetes se anuncian sin fecha.
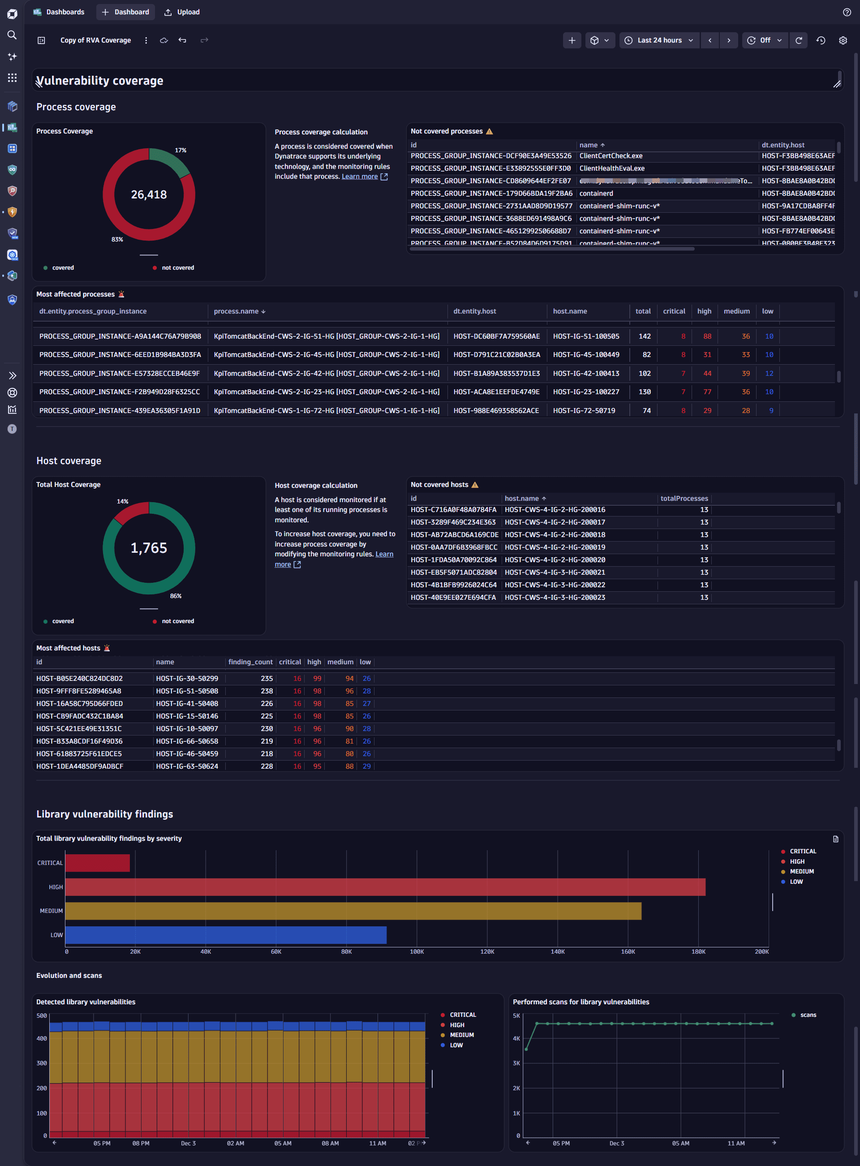
La captura procede de la documentación (datos de demostración) y es solo ilustrativa; no dice nada de tu entorno.
En la práctica: consultar las vulnerabilidades runtime en DQL
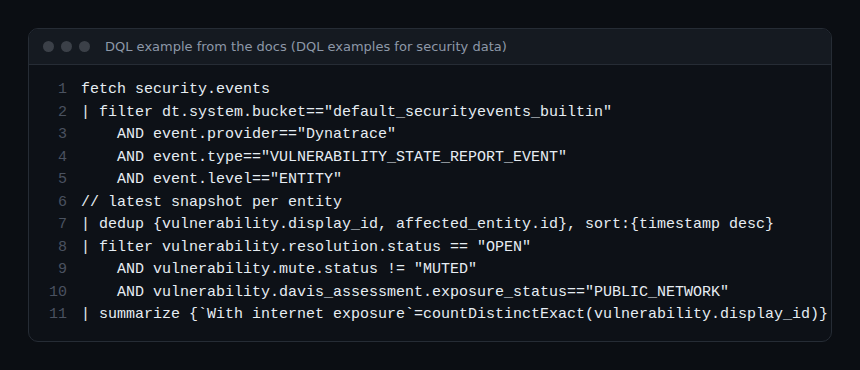
Las notas de versión de Dynatrace SaaS 1.348 (despliegue desde el 12 de octubre de 2026) indican que los datos de vulnerabilidades se pueden consultar con DQL. La página de ejemplos DQL (9 de abril de 2026) ofrece la consulta base que aparece abajo.
Paso 1: contar las vulnerabilidades abiertas y expuestas
La consulta conserva la última instantánea por entidad (dedup), retiene solo las vulnerabilidades abiertas y no silenciadas, y filtra por PUBLIC_NETWORK.
Paso 2: cambiar el campo filtrado
Los demás criterios siguen el mismo patrón: sustituye el campo filtrado por vulnerability.davis_assessment.data_assets_status (valor REACHABLE) o vulnerable_function_status (IN_USE). No he ejecutado estas variantes; pruébalas en un Notebook.
Paso 3: definir el orden de tratamiento
- Expuestas a la red pública, con exploit público disponible.
- Expuestas, con base de datos alcanzable.
- No expuestas, pero con función vulnerable en uso.
- El resto, en el ciclo normal de actualización.
Este orden es una propuesta del autor. Vincula la prioridad a un objetivo de fiabilidad: un plazo de corrección medido, como con un SLO. Para un ejemplo de seguimiento de parches, mira la falla de PHP en SUSE.
Cómo comprobar que funciona
- El resultado de la consulta no está vacío para un proceso que sabes expuesto.
- El panel «Vulnerability coverage» muestra tus procesos críticos como cubiertos.
- Tras corregir y reiniciar, la vulnerabilidad pasa a «Resolved» (cuenta más de dos horas).
Buenas prácticas
- Trata «Not available» como «desconocido», nunca como «seguro».
- Comprueba la cobertura antes de sacar conclusiones de un resultado vacío.
- Limita al mínimo el acceso de lectura a los eventos de seguridad; mira también el control de skills de agentes para la misma lógica de mínimo privilegio.
- Anota la fecha de la documentación: la función evoluciona rápido.
Preguntas frecuentes
¿Puede un proceso no expuesto seguir siendo prioritario?
Sí. Una base de datos alcanzable o una función vulnerable en uso sigue siendo una señal. La exposición a Internet es solo un criterio más.
¿Por qué no aparece mi proceso?
Revisa el deep monitoring, la tecnología soportada y las reglas de supervisión. Un proceso excluido no hace que su host quede cubierto.
¿Vale para Dynatrace Managed?
Este artículo se basa en las páginas de SaaS. Managed tiene su propia documentación: comprueba allí la disponibilidad.
Conclusión
Las vulnerabilidades runtime no sustituyen la corrección: ordenan el trabajo. Lee la cobertura, consulta los campos de exposición en DQL y fija un plazo por nivel. Fuentes: Runtime Vulnerability Analytics, Vulnerability evaluation y Assess coverage. Para seguir, mira el tutorial de Application Security.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.