Son las tres de la madrugada y llega un aviso: una librería que nadie eligió, arrastrada tres niveles más abajo en el árbol de dependencias, acaba de marcarse como manipulada. La pregunta de guardia es inmediata: ¿corre en nuestros sistemas y dónde? Desde Dynatrace SaaS 1.344, los paquetes maliciosos Dynatrace se muestran en Runtime Vulnerability Analytics (RVA), en la misma lista que tus CVE. Aquí tienes cómo prepararte y qué hacer cuando aparece una fila.
La diferencia con un escáner de repositorio es clara: el escáner describe lo que se va a desplegar, mientras que RVA describe lo que los procesos supervisados han cargado de verdad. Para quien está de guardia, esa es la única respuesta que importa al principio.
Marco de lectura. Las notas de versión de Dynatrace SaaS 1.344 (despliegue desde el 29 de julio de 2026) anuncian la función. Nada de lo que he leído la confirma para Dynatrace Managed, así que no lo afirmo y no mezclo nunca las dos ofertas. Tampoco he recorrido este escenario en un entorno real: todo lo que sigue se apoya en la documentación oficial, y los pasajes de práctica van señalados como tales.
Paquetes maliciosos Dynatrace: cómo reconocer el hallazgo de un vistazo
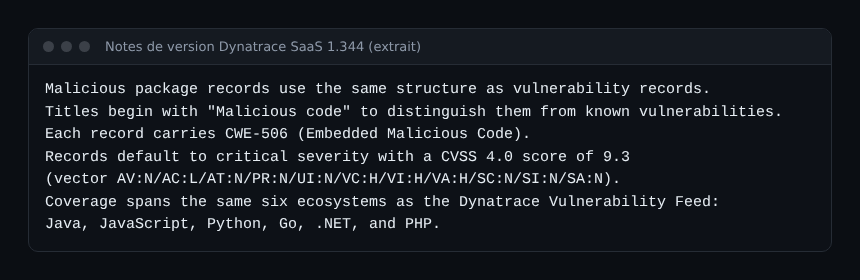
Un paquete malicioso no es un fallo que se parchea: es código hostil que ya está dentro. Dynatrace lo registra con el molde de una vulnerabilidad, y eso resulta cómodo, porque tus filtros, dashboards y circuitos de remediación actuales funcionan sin rehacer nada. Lo que lo distingue:
- un título que empieza por
Malicious code; - la etiqueta
CWE-506(Embedded Malicious Code); - gravedad crítica de oficio, con CVSS 4.0 de 9,3;
- seis ecosistemas: Java, JavaScript, Python, Go, .NET y PHP;
- reevaluación continua: la documentación habla de una comprobación cada minuto.
Antes del incidente: tus puntos ciegos
Una detección que no ve el proceso no avisará de nada, y ese silencio se confundirá con una buena noticia. Por eso empezaría haciendo inventario de los huecos, antes incluso de buscar ningún paquete.
Lo que exige la página de RVA
- Supervisión profunda de los grupos de procesos. En .NET, Go y Python no se activa sola: hay que hacerlo host por host, a mano.
- Un OneAgent suficientemente reciente para detectar componentes de terceros: Java 1.221, Node.js 1.231, PHP 1.231, .NET 1.233, Go 1.245 y Python 1.309. En Python, activa «Monitor Python» y «Python software component reporting» y reinicia los procesos.
- Permisos de lectura en la aplicación Vulnerabilities: las políticas IAM Read Entities y Read Security Events, más una política de usuario Admin, Pro o Standard para el grupo que accede a
vulnerability-service.
Huecos de cobertura que conviene cazar
- Un host sin OneAgent nunca reportará nada.
- Un grupo de procesos configurado como «Do not monitor» es invisible, también para un paquete manipulado: revisa esas excepciones.
- Webpack y otros empaquetadores pueden confundir la detección automática: solo se detectan los paquetes desplegados de forma externa.
- Java en z/OS no es compatible.
Activar la supervisión de componentes de terceros
Una aclaración honesta: no he encontrado ningún interruptor específico para los paquetes maliciosos. La documentación los presenta como una ampliación del flujo del Dynatrace Vulnerability Feed, así que siguen el ajuste de RVA para componentes de terceros.
- En la aplicación Vulnerabilities, busca el banner «Vulnerability analytics enabled». Si no está, activa Third-party Vulnerability Analytics en los ajustes de Application Security.
- Elige el comportamiento por defecto, Monitor o Do not monitor, y añade si hace falta reglas basadas en atributos de recurso o en etiquetas de Kubernetes.
- Reinicia los procesos cuando la página lo pida (Python, funciones vulnerables de Java).
Ojo: la página de RVA sigue describiendo la interfaz antigua, ya en desuso en favor de la aplicación Vulnerabilities. Contrasta los nombres con lo que ves en pantalla antes de citarlos a tu equipo.
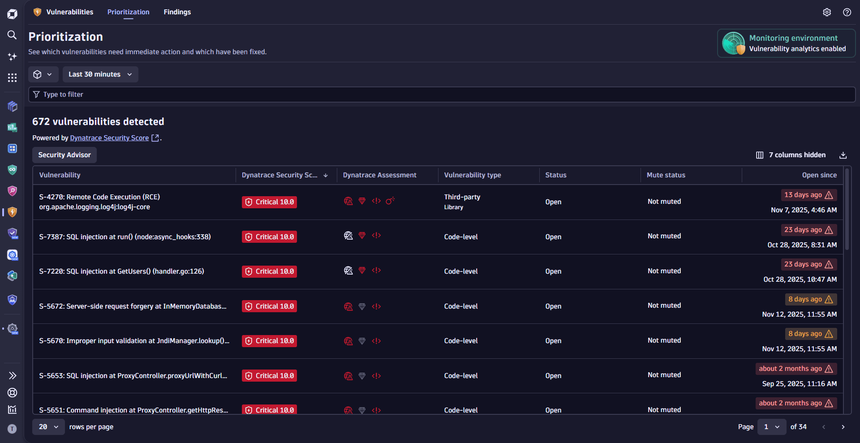
La captura procede de docs.dynatrace.com (página Vulnerabilities); las filas que se ven son datos de ejemplo de la documentación.
Cuando salta la alerta: leer antes de actuar
Filtra por Malicious code o CWE-506. Para cada fila, cuatro preguntas, por este orden:
- ¿Qué paquete, qué versión, qué ecosistema? Cruza el dato con el archivo de bloqueo del repositorio para saber quién lo introdujo.
- ¿Quién lo ejecuta? La ficha de un componente de terceros enumera las aplicaciones, servicios, hosts, bases de datos y cargas de Kubernetes relacionados, con el número de procesos. Es tu mapa de responsables a los que avisar.
- ¿Desde cuándo? La pestaña de evolución guarda 365 días de cambios de estado, de riesgo y de puntuación.
- ¿En qué estado está? Open, Resolved (se cierra solo cuando desaparece la causa) o Muted. No silencies nunca un hallazgo así sin un motivo por escrito y la revisión del equipo de seguridad.
Sobre la gravedad: es crítica de oficio, y nada de lo que he leído indica que se ajuste según la exposición. No la rebajes porque el servicio sea interno. Para la lógica de priorización de los CVE habituales, consulta vulnerabilidades en tiempo de ejecución y exposición de los procesos; aquí nos salimos de ese marco.
El plan de respuesta que yo aplicaría
Lo que sigue es práctica de operador, no un procedimiento de Dynatrace; adáptalo a tu proceso de seguridad.
- Contener. Saca las cargas del tráfico o corta su salida de red, y rota los secretos que esos procesos pudieran leer. Avisa a seguridad antes de borrar nada: los rastros sirven para investigar.
- Reemplazar. Elimina el paquete o fija una versión sana, reconstruye la imagen y vuelve a desplegar. Subir de versión a ciegas no demuestra nada: lee qué contiene la nueva.
- Confirmar. Reinicia los procesos (la documentación lo pide tras cambiar una biblioteca), espera a la reevaluación y comprueba el paso a Resolved.
- Registrar. Hora de detección, hora de corrección y servicios afectados: esas dos duraciones alimentan tu MTTR.
Para saber qué llevaba la imagen antes de desplegarse, ayuda un inventario SBOM: Syft y los SBOM de imágenes, y después Trivy para Kubernetes como control previo a producción.
Lo que la documentación no dice
- Según las preguntas frecuentes, el código malicioso procede exclusivamente del Dynatrace Vulnerability Feed. No se publica ninguna tasa de cobertura ni de falsos positivos, y no me la voy a inventar.
- No he encontrado ninguna consulta DQL ni API documentada para estos hallazgos concretos, así que no propongo ninguna.
- No hay confirmación para Managed.
Hábitos que compensan
- Un canal de alertas dedicado a
Malicious code, con un responsable de guardia con nombre, en lugar de la cola común de CVE. - El análisis del repositorio como complemento: uno ve lo que corre, el otro lo que está a punto de salir.
- Versiones fijadas y sumas de verificación comprobadas en la integración continua.
- Una revisión trimestral de las reglas «Do not monitor».
- El panorama general, en Dynatrace Application Security.
Preguntas frecuentes
¿Hace falta una licencia o un ajuste especial para los paquetes maliciosos?
Las páginas que he leído no describen ninguno: la función amplía RVA. La facturación de RVA está en la página de licencias (GiB-horas con la Dynatrace Platform Subscription, Application Security units en la licencia clásica). Revisa tu contrato.
¿Un hallazgo «Malicious code» es siempre un compromiso real?
No hay ninguna tasa de falsos positivos documentada. Actúa como ante un incidente y confirma después analizando el paquete.
¿Detecta Dynatrace Managed también los paquetes maliciosos?
No está confirmado: el anuncio que he leído se refiere a Dynatrace SaaS 1.344.
Conclusión
El valor real está en responder rápido a «¿quién lo ejecuta?». Para eso hay que haber reparado los puntos ciegos de supervisión antes del día D y después seguir la secuencia contener, reemplazar, confirmar. Fuente de referencia: las notas de versión 1.344.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. La información procede de la documentación pública y puede cambiar; compruébala siempre en tu entorno.