Al final de una reunión de auditoría llega la pregunta: «¿La clave que cifra vuestros datos de observabilidad la custodiáis vosotros?». Con BYOK AWS Dynatrace la respuesta puede ser que sí: tu entorno SaaS cifra sus datos con una clave AWS KMS que sigue viviendo en tu cuenta de AWS. Pero ese sí tiene un coste, y se paga el día que alguien toca esa clave.
Por eso empiezo por el riesgo y no por el procedimiento: cuando sabes qué se rompe, los cuatro pasos de configuración se leen de otra manera. Una aclaración más: span.observer no ha podido probar la función en un entorno real. Los hechos de abajo salen de la página de documentación de Dynatrace (con fecha del 14 de junio de 2026) y de la documentación de AWS KMS. Lo que no aparece en ellas se marca como «no verificado».
BYOK AWS Dynatrace: qué recuperas bajo tu control
Sin BYOK, cada entorno tiene un espacio de almacenamiento propio, cifrado con una clave específica que administra Dynatrace. Con BYOK esa clave se sustituye por la tuya, creada y gobernada en AWS. Protege los datos de Grail y también los documentos de la plataforma: Notebooks, Dashboards y Workflows.
El alcance es limitado. Hace falta un entorno Dynatrace SaaS alojado en AWS y una suscripción DPS activa; las cuentas de prueba quedan fuera. Azure y Google Cloud están anunciados sin fecha. Nada de esto afecta a Dynatrace Managed.
Antes de seguir, una pregunta sincera: ¿tu requisito nace de una obligación real (contrato, regulador, política interna) o de un reflejo? Si la clave gestionada por Dynatrace cumple tu marco normativo, BYOK te añade sobre todo una dependencia más que operar.
Qué se rompe si la clave desaparece
Dynatrace necesita poder alcanzar en todo momento cada clave que le has confiado, incluidas las antiguas. Si se corta el acceso a la clave activa, la documentación anuncia tres consecuencias:
- no se escribe nada más en el almacenamiento permanente;
- no se pueden abrir ni guardar Dashboards, Notebooks ni Workflows;
- fallan todas las consultas de Grail.
Una caché retiene los datos entrantes durante unas horas antes de grabarlos de forma definitiva, así que un corte breve puede pasar sin pérdidas. Pasado ese margen, la página no dice qué ocurre con los datos pendientes: no verificado, asume que se pierden.
Lo más grave es que una clave eliminada o revocada deja irrecuperable todo lo que cifró. En AWS la eliminación pasa por un plazo de espera de 7 a 30 días (30 por defecto). Durante ese tiempo la clave queda en «Pending deletion», inutilizable, pero la eliminación todavía se puede cancelar. Ese plazo es tu red de seguridad. Ante la duda, AWS recomienda desactivar en lugar de eliminar.
La conclusión de esta sección: el acceso de Dynatrace a la clave es una dependencia de producción, igual que el token de API del que depende una integración. Merece un responsable, una alerta y una línea en el runbook.
Puesta en marcha, en el orden que evita idas y vueltas
En Dynatrace necesitas el permiso de administrador «View and manage account and billing information» (consulta usuarios, grupos y permisos). En AWS tienes que poder crear una clave KMS; los permisos IAM exactos no se detallan, no verificado. Comprueba también que la cuenta tenga un contacto de seguridad y al menos un contacto de emergencia: son quienes reciben el aviso si el acceso se degrada.
Obtener la política de clave
En Account Management ve a Settings, Environments, la fila de tu entorno, pestaña Encryption keys y Add encryption key. Anota la Region, porque la clave de AWS tiene que estar en ella. En Copy Snippet copia la política propuesta.
Contiene dos instrucciones. Una permite a una cuenta de AWS de Dynatrace gestionar grants (kms:CreateGrant, kms:ListGrants, kms:RevokeGrant), siempre que kms:GrantIsForAWSResource valga true. La otra abre las operaciones de cifrado habituales: kms:Encrypt, kms:Decrypt, kms:ReEncrypt*, kms:GenerateDataKey* y kms:DescribeKey. En la documentación, el identificador de cuenta es un marcador, <dynatrace_account_id>.
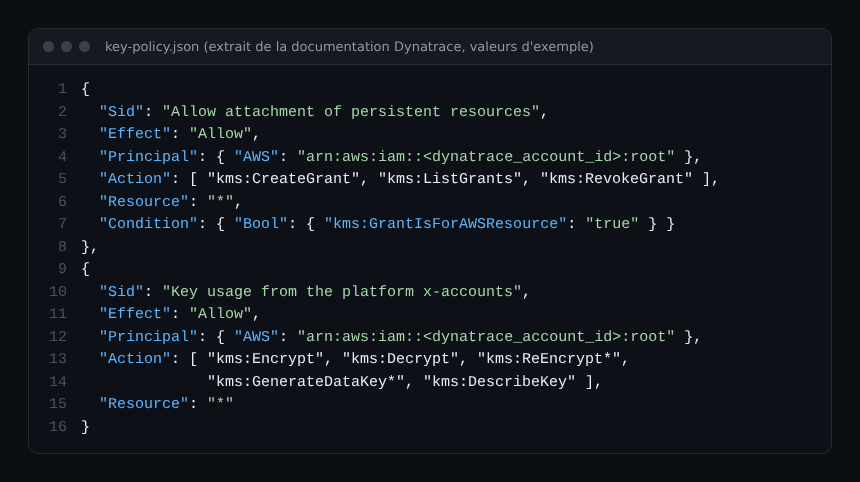
La captura muestra el ejemplo público. El asistente genera los valores reales: usa siempre su bloque.
Crear la clave en KMS
En la consola de AWS KMS los ajustes no admiten variaciones: la misma región que el entorno, clave simétrica, uso «Encrypt and decrypt», material de origen KMS y clave de una sola región.
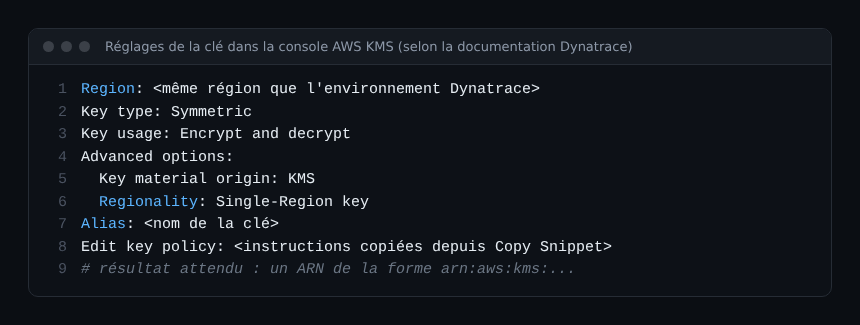
Pega la política en Edit key policy, separando con una coma tus instrucciones actuales de las de Dynatrace. Según AWS, un principal del tipo arn:aws:iam::ID:root delega el acceso en las políticas IAM de la cuenta, así que pide a tu equipo cloud que revise el conjunto. Por último, copia el ARN, que empieza por arn:aws:kms:.
Registrar y activar
De vuelta en el asistente, pulsa Next, ponle un nombre a la clave, pega el ARN y pulsa Save. Dynatrace prueba la clave con una escritura y una lectura temporales. Si falla, revisa la región, la política y el formato del ARN (arn:aws:kms…).
Registrar no basta. En el menú de la fila elige Activate y confirma. Desde ese momento los datos nuevos se cifran con tu clave. La página no menciona ningún recifrado de lo que ya existe.
Cómo comprobar que funciona
- La clave aparece en Encryption keys tras la validación.
- Abre un Dashboard existente y lanza una consulta de Grail: son las acciones que fallarían si el acceso se cayera.
- Pide al contacto de seguridad que confirme que recibe los correos de Dynatrace.
Aparte de esas notificaciones, no se describe ningún indicador del estado del acceso a la clave: no verificado, no construyas un SLI sobre ello.
Rotación y vuelta atrás
La vía recomendada es la rotación automática de AWS KMS, que no exige ninguna acción en Dynatrace. En una clave simétrica con material generado por KMS el periodo por defecto es de 365 días; KMS descifra con la versión del material que cifró, y no se recifra nada.
La rotación manual consiste en crear una clave nueva y repetir los pasos. Los datos antiguos siguen ligados a la clave anterior, que por tanto debe seguir disponible.
Para renunciar a BYOK, activa la clave DYNATRACE DEFAULT KEY. Los datos nuevos vuelven a la clave de Dynatrace, pero los antiguos siguen dependiendo de la tuya: no la elimines.
El runbook mínimo
- Un responsable con nombre para la clave y su política, y pocas personas autorizadas a modificarla.
- Una regla por escrito: se desactiva, nunca se elimina una clave que ha cifrado datos.
- Un contacto de seguridad y dos contactos de emergencia localizables fuera del horario laboral.
- Rotación automática de KMS activada.
- Un procedimiento de incidente «acceso a la clave perdido», cuyo primer paso sea cancelar la eliminación programada.
Preguntas frecuentes
¿Funciona BYOK en una cuenta de prueba?
No. Se necesita una suscripción DPS activa y un entorno SaaS en AWS.
¿Qué se pierde si se revoca la clave en AWS?
Se detienen la escritura permanente, el acceso a los documentos y las consultas de Grail. Si la clave se elimina o se revoca de forma definitiva, los datos que cifró se pierden.
¿Hay que reconfigurar Dynatrace en cada rotación?
No con la rotación automática de KMS. Una clave nueva, en cambio, obliga a repetir el registro y la activación.
Conclusión
BYOK AWS Dynatrace responde a una exigencia de control y traslada a tu equipo la responsabilidad de que la clave esté siempre disponible. La configuración son cuatro pasos; lo que cuenta es la disciplina posterior. Antes de lanzarte, relee la página oficial: Manage AWS encryption keys.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a AWS. Las marcas citadas pertenecen a sus propietarios. Las funciones evolucionan: comprueba siempre cada ajuste en la documentación oficial correspondiente a tu versión antes de aplicarlo en producción.