
Lundi matin, l’onglet sécurité de votre organisation GitHub affiche des milliers d’alertes Dependabot et de code scanning. Personne ne peut tout corriger cette semaine. La vraie décision d’exploitation est donc : lesquelles traiter d’abord ? Les alertes GitHub Advanced Security disent ce qui est vulnérable dans le code, mais pas si l’image concernée tourne quelque part ni si elle est joignable depuis Internet.
Dynatrace sait combler ce manque pour les charges de travail Kubernetes. Cet article suit la question dans l’ordre où vous la posez : de quoi avez-vous besoin, comment l’image est reliée au dépôt, comment vérifier que tout circule, puis comment filtrer dans GitHub. Pour une vue d’ensemble de la fonction, lisez d’abord Dynatrace Application Security. Les faits viennent de la documentation Dynatrace et du billet de l’éditeur, lus le 12 novembre 2026. Je n’ai pas installé l’extension : ce qui n’est pas vérifié est signalé.
Pour la mécanique de l’analyse côté Dynatrace, voyez l’article sur les vulnérabilités runtime et l’exposition des processus. Ici, on s’intéresse au chemin inverse : renvoyer ce contexte vers GitHub.
Le problème : un backlog sans contexte
Une alerte de dépendance sur une bibliothèque jamais déployée n’a pas la même urgence qu’une alerte sur un service exposé en production. Sans information de déploiement, tout se ressemble, et les équipes trient au hasard ou par sévérité seule. Le coût se mesure en temps perdu : chaque correctif inutile retarde un correctif utile.
L’idée de l’intégration est simple. Dynatrace repère les images de conteneurs qui tournent réellement, les rattache à leur dépôt GitHub, puis écrit un enregistrement de déploiement côté GitHub. Si l’analyse Runtime Vulnerability Analytics (RVA) est active, l’enregistrement porte aussi l’exposition et l’accès à des données sensibles.
Alertes GitHub Advanced Security : ce qu’il faut avant de commencer
Ce contenu vaut pour Dynatrace SaaS : le contexte runtime s’appuie sur Grail et sur un jeton de plateforme. La documentation consultée ne traite pas Dynatrace Managed ; je ne l’affirme donc pas pour Managed.
- Un ActiveGate en version 1.310 ou plus récente, capable d’exécuter Extensions 2.0 et de joindre l’API GitHub.
- Un jeton avec le scope
openpipeline.events_securitypour l’ingestion. - Pour le contexte runtime : un jeton de plateforme avec
storage:smartscape:read,storage:buckets:readetstorage:security.events:read. - Facultatif mais utile : RVA, pour l’exposition Internet et l’accès aux données.
Côté GitHub, la documentation recommande une application GitHub plutôt qu’un jeton personnel : permissions fines, journaux d’audit au niveau de l’organisation, limites d’API plus hautes. Le jeton personnel (classique, scopes repo et audit_log) convient pour un test rapide, mais son expiration est à gérer à la main.
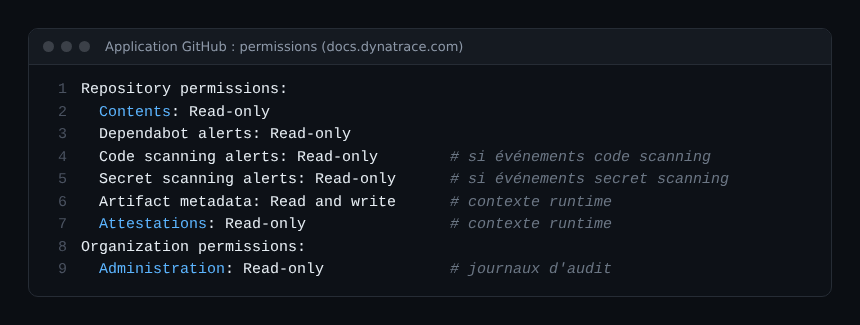
Deux permissions concernent le contexte runtime : Artifact metadata en lecture et écriture (c’est elle qui permet d’écrire les enregistrements de déploiement) et Attestations en lecture seule. Installez l’application sur chaque organisation à surveiller.
Relier une image à son dépôt : attestations ou nom
C’est le point qui décide de la qualité du résultat. Dynatrace interroge Grail pour lister les images des charges Kubernetes, puis cherche le dépôt correspondant parmi ceux que l’utilisateur configuré peut lire.
- Artefact attestation (méthode recommandée) : une étape d’attestation dans le workflow de build lie l’image à son dépôt et prouve sa provenance. Elle fonctionne quel que soit le registre.
- Nom de l’image (repli) : sans attestation, Dynatrace compare le nom de l’image aux dépôts accessibles. La documentation précise que ce repli ne marche que pour les images hébergées sur
ghcr.io.
Conséquence pratique : si vos images vivent dans un autre registre, sans attestation elles ne seront pas rattachées. Ajoutez l’attestation à vos workflows avant d’espérer un filtre utile.
Comment vérifier que ça fonctionne
Après l’installation depuis le Hub (rechercher « GitHub Advanced Security » puis Installer), contrôlez deux choses.
D’abord l’ingestion, dans Notebooks. Les valeurs ci-dessous sont celles de la documentation.
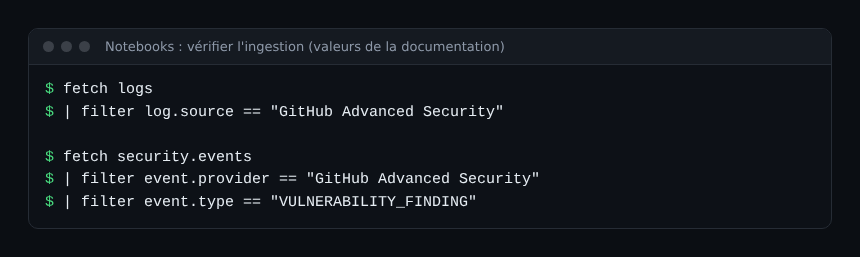
fetch logs
| filter log.source == "GitHub Advanced Security"

fetch security.events
| filter event.provider == "GitHub Advanced Security"
| filter event.type == "VULNERABILITY_FINDING"
Ensuite le contexte runtime, côté GitHub : dans l’organisation, ouvrez Packages > Linked artifacts. Un enregistrement de déploiement indique que l’envoi a réussi. Les valeurs d’exposition possibles sont PUBLIC_NETWORK, ADJACENT_NETWORK, NOT_DETECTED et NOT_AVAILABLE ; pour les données, REACHABLE, NOT_DETECTED et NOT_AVAILABLE.
Prioriser dans GitHub avec les filtres runtime
Dans la liste des alertes Dependabot ou code scanning de l’organisation, partez des dépôts qui ont un déploiement, puis resserrez.
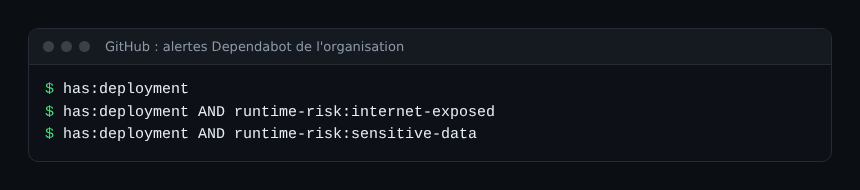
Le premier filtre écarte tout ce qui ne tourne pas. Le deuxième isole les vulnérabilités d’images exposées à Internet. Le troisième cible celles qui atteignent des données sensibles. Une fois la liste réduite, vous pouvez l’utiliser pour créer une campagne de sécurité GitHub et corriger en série.
Côté SRE, l’intérêt est direct : moins de bruit, un temps de correction (MTTR) concentré sur ce qui touche la production, et moins de toil à trier à la main. Pour exploiter les mêmes données dans Dynatrace, un article sur DQL et la topologie Smartscape aide à lire les charges concernées.
Limites à connaître
- Aucun résultat n’est ingéré tant qu’aucun scan n’a tourné, même si le projet a des tickets ouverts.
- Pour les artefacts de code,
component.versionpeut ne contenir qu’une borne (par exemple<1.4), ce qui empêche la correspondance avec les composants runtime. - Le repli par nom d’image ne couvre que
ghcr.io. - Les alertes de secrets reçoivent par défaut le niveau de risque HIGH, modifiable dans les options avancées.
- Le billet de l’éditeur évoque un filtrage par espaces de noms ; l’exemple de requête de la documentation indique que ce filtre est une évolution prévue. Je ne le tiens donc pas pour acquis.
Bonnes pratiques
- Commencez par une organisation pilote et une application GitHub installée sur ses seuls dépôts utiles.
- Ajoutez l’attestation de build avant tout : sans elle, le rattachement dépend du nom d’image et de
ghcr.io. - Gardez la sévérité comme second critère : un filtre runtime ne remplace pas le jugement sur une faille critique non déployée, qui reste à corriger avant son premier déploiement.
- Planifiez le renouvellement du jeton si vous n’utilisez pas l’application GitHub.
Questions fréquentes
Faut-il RVA pour envoyer le contexte à GitHub ?
L’envoi des enregistrements de déploiement repose sur les images détectées. RVA est facultatif, mais il ajoute l’exposition et l’accès aux données sensibles, c’est-à-dire les filtres runtime-risk.
Mes images sont dans un autre registre que ghcr.io : est-ce perdu ?
Non, à condition d’ajouter une attestation de build : elle fonctionne quel que soit le registre. Sans attestation, le rattachement par le nom ne fonctionne que pour ghcr.io.
Cela fonctionne-t-il avec Dynatrace Managed ?
La documentation lue ne le précise pas. Le mécanisme décrit s’appuie sur Grail et un jeton de plateforme ; vérifiez la compatibilité dans la documentation avant tout déploiement sur Managed.
Conclusion
Le contexte runtime transforme un backlog d’alertes en liste ordonnée : déployé, exposé, proche de données sensibles. Posez d’abord les attestations, installez l’application GitHub avec les bonnes permissions, vérifiez les deux contrôles, puis filtrez. Sources : le billet de l’éditeur et la documentation Dynatrace.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni à GitHub. Les marques citées appartiennent à leurs propriétaires. Les fonctions évoluent vite : vérifiez les options dans la documentation officielle.