EDOT Kubernetes designa el despliegue de la distribución de OpenTelemetry de Elastic (EDOT) en un clúster, gestionado por el OpenTelemetry Operator. Según la documentación de Elastic, la instalación pasa por el chart de Helm opentelemetry-kube-stack y un archivo de valores publicado en el repositorio elastic/elastic-agent. Este tutorial sigue ese procedimiento y después explica qué despliega el Operator por ti y qué deja a tu cargo.
El problema, desde el lado del SRE o de la plataforma: instrumentar veinte servicios a mano, un SDK cada vez, no escala. El objetivo aquí es conseguir, con unos pocos comandos, colectores en cada nodo y una auto-instrumentación que se active mediante una anotación. Este contenido trata sobre Elastic; no depende de Dynatrace SaaS ni de Dynatrace Managed, pero la lógica del Operator es la misma que en nuestra guía sobre el OpenTelemetry Operator y la auto-instrumentación.
En resumen
- La instalación se resume en cuatro comandos: repositorio de Helm, namespace, secret,
helm install. - El archivo de valores de Elastic declara tres colectores: un daemon (DaemonSet), un cluster y un gateway.
- La auto-instrumentación se apoya en un recurso
Instrumentationllamadoelastic-instrumentationy en una anotación de namespace. - El Operator no elige tus recursos, tus cuotas ni tu estrategia de muestreo: esos ajustes siguen siendo tuyos.
Requisitos previos para desplegar EDOT Kubernetes
Según la página de inicio rápido de Elastic para Kubernetes autogestionado, se necesita Helm 3.9 o superior, hasta la versión 4.3.0 incluida. La página no enumera otros requisitos. Prevé también acceso kubectl al clúster, la URL de tu endpoint de Elasticsearch y una clave de API de Elastic. Estos dos valores van en un secret: no los escribas nunca en un archivo versionado.
Versiones citadas por la documentación en el momento de la lectura: chart opentelemetry-kube-stack 0.16.0, archivo de valores de la etiqueta v9.5.5 de Elastic Agent. Comprueba la página antes de instalar: estos números cambian.
Instalar el OpenTelemetry Operator con el chart de Helm
Esta es la secuencia de la documentación de Elastic, con valores de ejemplo que debes sustituir.
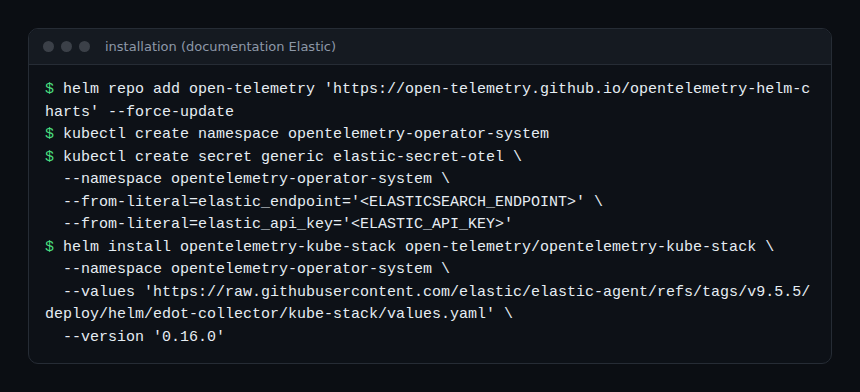
- Añadir el repositorio de Helm de OpenTelemetry con
helm repo add. - Crear el namespace
opentelemetry-operator-system. - Crear el secret
elastic-secret-otelcon las claveselastic_endpointyelastic_api_key. El archivo de valores lee estas dos claves mediantesecretKeyRef. - Ejecutar
helm installcon--valuesapuntando al archivo de Elastic y--version 0.16.0.
En OpenShift, la página indica añadir un segundo archivo de valores después del primero. No incluyo ese caso aquí: lee la sección «Deploy on OpenShift» de la documentación.
Paso final del lado de Elastic: instalar en Kibana las integraciones «Kubernetes OpenTelemetry Assets» y «System OpenTelemetry Assets» y abrir después los paneles. Es la única verificación que describe la página.
Qué despliega el Operator: daemon, cluster, gateway
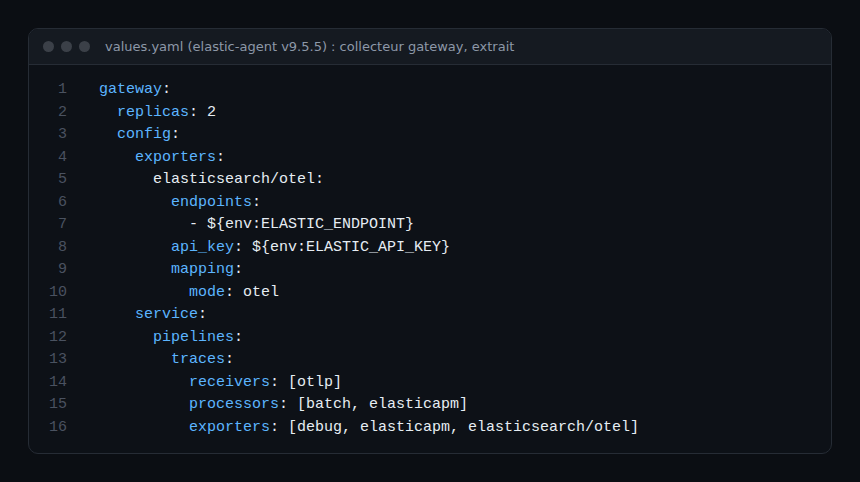
El archivo de valores (leído en el repositorio de GitHub de Elastic) activa los CRD del Operator, desactiva el Target Allocator y define tres colectores basados en la imagen docker.elastic.co/elastic-agent/elastic-agent. La documentación de los modos de despliegue describe un esquema de dos niveles.
| Colector | Forma | Función según la documentación de Elastic |
|---|---|---|
| daemon | DaemonSet, un pod por nodo | Logs y métricas del nodo, recepción OTLP de las aplicaciones, enriquecimiento, envío al gateway |
| cluster | Deployment | Eventos y métricas a nivel de clúster, mediante la API de Kubernetes |
| gateway | Deployment, 2 réplicas en el archivo | Recibe todo en OTLP, lo procesa y lo exporta a Elasticsearch |
La página de configuración por defecto precisa los receptores: filelog, hostmetrics, kubeletstats y OTLP para el daemon, k8s_cluster y k8sobjects para el colector de clúster. En el archivo de valores, el daemon activa la recogida de logs y hostNetwork, y se ejecuta como root para recoger las métricas. Revisa esta restricción con tu equipo de seguridad.
En cuanto a la salida, el gateway usa el exportador elasticsearch/otel en modo de mapping otel. Las trazas pasan además por el procesador y el conector elasticapm.
Para entender cada componente, nuestro artículo sobre los componentes del Collector contrib sirve de referencia. Si tu destino es Dynatrace en lugar de Elasticsearch, la estructura agente y luego gateway sigue siendo válida; consulta nuestra guía del Collector en Kubernetes.
Activar la auto-instrumentación mediante anotación
El archivo crea un recurso Instrumentation llamado elastic-instrumentation. Su exportador apunta al servicio del colector daemon, en el puerto 4318 (OTLP HTTP). El propagador por defecto incluye tracecontext, baggage y b3, y el muestreador parentbased_traceidratio está fijado en 1.0, es decir, el 100 % de las trazas.
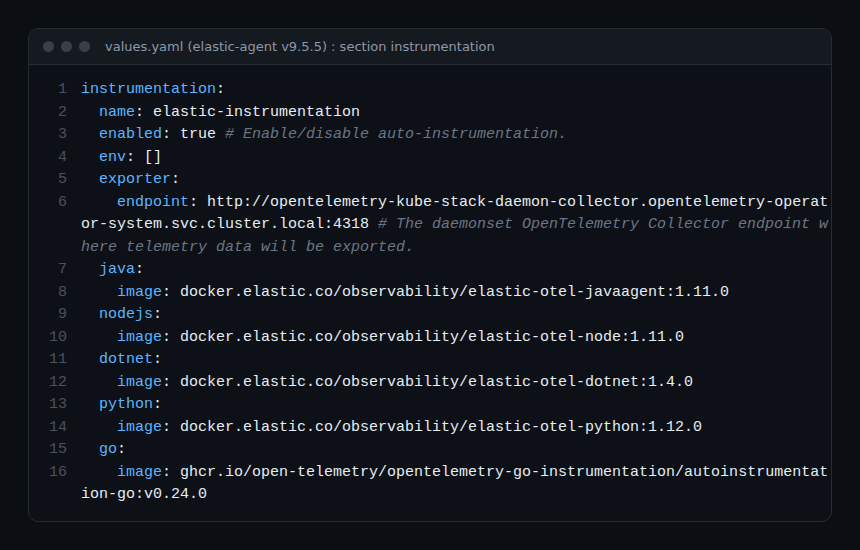
Las imágenes referenciadas son los agentes EDOT para Java, Node.js, .NET y Python, y el agente de auto-instrumentación de OpenTelemetry para Go. Para activar un namespace, la documentación de Elastic da este comando, donde <LANGUAGE> vale nodejs, java, python, dotnet o go:
kubectl annotate namespace MON_NAMESPACE \
  instrumentation.opentelemetry.io/inject-<LANGUAGE>="opentelemetry-operator-system/elastic-instrumentation"
Después hay que reiniciar el despliegue. La página de Elastic no da el comando; la documentación de OpenTelemetry explica el motivo: la inyección se evalúa al arrancar el pod, así que los pods existentes deben recrearse. Basta con un kubectl rollout restart deployment/mon-app. El recurso Instrumentation debe existir antes que el pod; de lo contrario, el init container opentelemetry-auto-instrumentation no se crea.
El caso particular de Go
Según la documentación de OpenTelemetry, Go pasa por un sidecar eBPF, tras el feature gate enable-go-instrumentation, que se ejecuta en modo privilegiado. El archivo de Elastic activa esta bandera en los argumentos del manager. Sopesa esta decisión antes de activarla en producción.
Cómo comprobar que funciona
kubectl get pods -n opentelemetry-operator-system: el Operator, el daemon, el colector de clúster y el gateway deben estar en ejecución. Son comandos estándar de Kubernetes, no un paso de la página de Elastic.- Tras reiniciar una aplicación anotada,
kubectl describe poddebe mostrar el init container de auto-instrumentación. Si falta, comprueba la anotación, el lenguaje y la existencia del recurso. - En Kibana, los paneles de las integraciones deben empezar a llenarse.
En cuanto a la fiabilidad, una comprobación rápida protege tu MTTR: si faltan las trazas durante un incidente, lo descubres demasiado tarde. Para el método general, consulta observabilidad y monitorización.
Buenas prácticas
- No mantengas el 100 % de muestreo por inercia en producción: el archivo fija 1.0, es un punto de partida. Nuestra guía del tail sampling ayuda a decidir.
- Versiona tus valores y fija la versión del chart y de la etiqueta del archivo.
- Dimensiona el gateway: el archivo prevé 2 réplicas, un límite de CPU de 1500m y 1500Mi de memoria. Son valores de ejemplo de Elastic, no recomendaciones para tu carga.
- Activa cert-manager en producción: el archivo lo recomienda en un comentario, en lugar del certificado autogenerado.
- Anota por namespace, de forma progresiva, empezando por un servicio poco crítico.
Preguntas frecuentes
¿Qué es EDOT Kubernetes?
Es el conjunto formado por el Collector EDOT de Elastic, desplegado como daemon, cluster y gateway, y los agentes EDOT de auto-instrumentación, todo instalado por el OpenTelemetry Operator. Los datos salen en OTLP hacia Elasticsearch.
¿El Operator gestiona la instrumentación de todas mis aplicaciones?
No. Inyecta la instrumentación solo en los pods anotados, para los lenguajes admitidos: Java, Node.js, .NET, Python y Go. Para los demás lenguajes, la documentación de Elastic remite a la configuración manual de los SDK de EDOT.
¿Puedo enviar estos datos a otro destino que no sea Elastic?
El archivo de Elastic configura el exportador de Elasticsearch. Cambiar de destino implica modificar la configuración del gateway; Elastic no documenta esa variante en las páginas leídas, por lo que no está verificada aquí. Consulta nuestros artículos sobre la elección entre APM Server y EDOT Collector.
Conclusión
El Operator reduce el despliegue de EDOT Kubernetes a un helm install y una anotación, pero no sustituye tus decisiones: muestreo, recursos, seguridad, destino de los datos. Prueba en un namespace piloto, comprueba los init containers y los paneles, y después amplía.
Fuentes
- Inicio rápido de Kubernetes autogestionado, documentación de Elastic
- Modos de despliegue del EDOT Collector, documentación de Elastic
- Configuración de Kubernetes por defecto, documentación de Elastic
- Inyección automática de auto-instrumentación, documentación de OpenTelemetry
- values.yaml del chart kube-stack, repositorio elastic/elastic-agent
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a Elastic N.V. Dynatrace es una marca de Dynatrace LLC. Elastic, Elasticsearch y Kibana son marcas de sus propietarios; los extractos proceden de la documentación y del repositorio oficiales, los valores entre corchetes angulares son ejemplos. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.