«Pasamos a la nueva plataforma, ¿qué se rompe?». Es la pregunta que se hace todo equipo que ha construido años de configuración de Dynatrace Classic: reglas de auto-tagging, Management zones, tokens de API, dashboards. Comparar Grail vs Classic es sobre todo entender tres cambios de fondo: la arquitectura de los datos, los permisos y los tags.
Estos cambios no son cosméticos. Una Management zone que servía a la vez de filtro y de control de acceso no tiene un único equivalente: se descompone en buckets, policies IAM y segmentos. Si no se anticipa bien, la migración deja a equipos sin acceso a sus logs, o al contrario con demasiado acceso, en pleno incidente.
Este artículo hace balance con fuentes oficiales. Se refiere a Dynatrace SaaS en transición hacia la plataforma reciente («Latest Dynatrace»). Dynatrace Managed sigue en el modelo Classic: Management zones, auto-tagging y tokens clásicos siguen siendo la norma allí, y nuestro artículo migrar de Managed a SaaS trata el paso completo.
Grail vs Classic: la arquitectura en una tabla
En Classic se parte de una entidad (un host, un servicio) encontrada por su tag, y después se miran sus datos. La documentación califica este modelo de «entity-first». Con Grail, el modelo pasa a ser «data-first»: los campos y los tags se colocan en cada señal (log, métrica, span, evento), y se consulta directamente el dato en DQL.
| Tema | Dynatrace Classic | Latest Dynatrace (Grail) |
|---|---|---|
| Almacenamiento y consulta | API y consultas por tipo de dato (metric selector, USQL) | Grail, data lakehouse único, consultado en DQL |
| Particionado | Management zones (lógico) | Buckets: retención, rendimiento, licencia, cumplimiento |
| Control de acceso | Permisos por Management zone | IAM basado en atributos (ABAC), aplicado en la consulta |
| Filtrado global | Management zones | Segmentos, construidos por dimensiones |
| Contexto organizativo | Reglas de auto-tagging sobre las entidades | Primary Grail fields y primary Grail tags colocados en el origen |
| Exploración | Data Explorer, Multidimensional analysis | Notebooks (DQL) |
| Tokens de API | Access tokens, cabecera Api-Token |
Platform tokens, cabecera Bearer |
La documentación resume el fin de las Management zones así: se sustituyen por tres conceptos, el particionado de datos (buckets), el control de acceso (IAM) y la segmentación (segmentos). Para los fundamentos de Grail, consulta el módulo 1 de la formación SaaS.
Qué cambia en los tags: primary Grail tags y primary Grail fields
Lo que no pasa a las apps recientes
Tres mecanismos de Classic no se recogen en las apps de la plataforma reciente:
- Reglas de auto-tagging basadas en entidades: sin efecto en Smartscape on Grail, no las usa ninguna app reciente; permanecen en las páginas Classic por compatibilidad.
- Management zones: ninguna funcionalidad de la plataforma las admite; también permanecen solo en las páginas Classic.
- Naming rules de servicios, hosts y process groups (
builtin:naming.services): se retirarán; los dashboards, SLO y alertas existentes siguen funcionando durante la transición.
Lo que las sustituye
Muchos valores que se extraían mediante auto-tagging ya son primary Grail fields, añadidos a cada señal sin configuración: dt.host_group.id, k8s.namespace.name, k8s.cluster.name, aws.account.id, azure.subscription. Para el resto (equipo, aplicación, centro de coste), se colocan primary Grail tags primary_tags.<clave> en el despliegue. Según la documentación, la configuración central de los primary Grail tags cubre aproximadamente el 80 % de los casos de uso de auto-tagging y de Management zones de Classic.
La propagación pasa a ser automática: un primary_tags.* definido a nivel de host aparece en los logs, métricas, spans y eventos de los nodos de Smartscape afectados, y en los problemas que desencadenan. A nivel de proceso, se coloca con la variable DT_TAGS. Las reglas de propagación de Classic, propensas a errores, desaparecen. Si tu organización se apoya hoy en Management zones y auto-tagging, este es el trabajo que más tiempo lleva.
Qué cambia en los permisos
En Classic, los permisos de un grupo se conceden por entorno y por Management zone, como describe nuestro artículo sobre usuarios, grupos y permisos. Con Grail, el acceso se describe en policies IAM creadas en Account Management, en varios niveles:
- Bucket: todo permiso empieza por
storage:buckets:read, restringido opcionalmente conWHERE storage:bucket-name. - Tabla: un permiso por tipo de dato, por ejemplo
storage:logs:read,storage:spans:read,storage:metrics:read,storage:events:read,storage:entities:read,storage:smartscape:read. - Registro: una condición sobre un campo, como
storage:k8s.namespace.name,storage:dt.host_group.idostorage:dt.security_context.
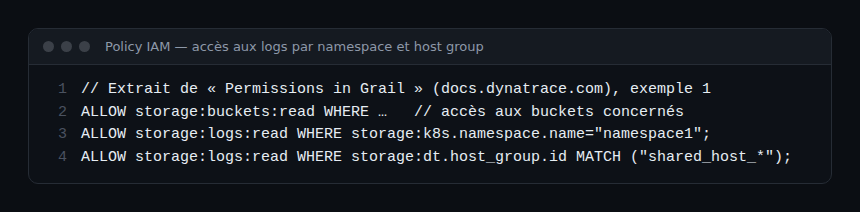
Punto de atención: si el campo puede contener un array (varios contextos de seguridad), solo funciona la condición MATCH; =, IN o STARTSWITH devuelven siempre falso. Y los segmentos no sustituyen la parte de control de acceso de las Management zones: la documentación lo señala como un cambio que rompe la compatibilidad. El filtrado y la seguridad son ahora dos asuntos separados.
El caso de los tokens de API
Los access tokens de Classic dan paso a los platform tokens, vinculados a un usuario o a un service user y gestionados en Account Management. Tres consecuencias prácticas: la cabecera pasa de Authorization: Api-Token <token> a Authorization: Bearer <platform-token>; el endpoint v2/apiTokens ya no existe en un entorno totalmente «latest»; los límites son de 50 tokens por usuario y 100 por service user, por cuenta. Asocia las integraciones a service users.
En la práctica: preparar el cambio
Paso 1: descomponer las Management zones
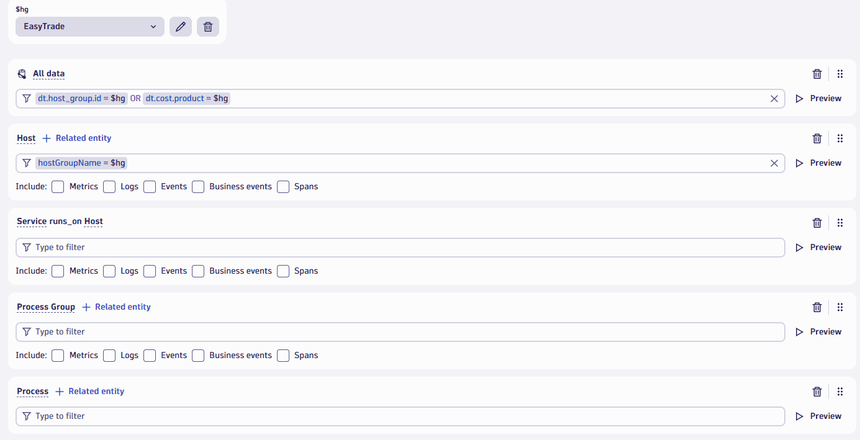
Una zona easytrade_prod codifica dos dimensiones, app y stage. Lista tus zonas y extrae esas dimensiones: cada una se convertirá en una dimensión de segmento y, si hace falta, en una condición de policy.
Paso 2: enriquecer en el origen
En un host dedicado a una aplicación, el host group suele bastar, complementado con propiedades de host como dt.security_context, dt.cost.costcenter, dt.cost.product o primary_tags.<clave>. Se colocan en masa desde Deployment Status > OneAgents, acción modify host properties, o host por host:
sudo /opt/dynatrace/oneagent/agent/tools/oneagentctl \
  --set-host-tag=dt.security_context=team-payments
Los logs se enriquecen tras reiniciar el módulo de logs de OneAgent; los spans requieren reiniciar la aplicación monitorizada. En un host compartido por varias aplicaciones, coloca los mismos campos por proceso con DT_TAGS y OTEL_RESOURCE_ATTRIBUTES.
Paso 3: escribir las policies y después los segmentos
Crea una policy por equipo (buckets, tablas, registros) y después los segmentos en Settings > Environment segmentation > Segments.
Paso 4: migrar los usos
La documentación proporciona una tabla de equivalencias: Data Explorer y Multidimensional analysis a Notebooks, Logs a la app Logs on Grail, Problems a Problems on Grail, SLO Classic a Service-Level Objectives on Grail (consulta migrar tus SLO a Grail). Algunas capacidades aún no tienen un sustituto directo, como Method Hotspots o Profiling & Optimization: compruébalas antes de cortar el acceso a Classic.
Cómo verificar que el cambio funciona
- Para cada equipo, conéctate con un usuario de prueba y lanza
fetch logs | summarize count(), by: { k8s.namespace.name }: solo deben aparecer los namespaces autorizados. - Comprueba que un campo colocado en el origen está presente:
fetch logs | filter isNotNull(dt.security_context) | limit 10. - Aplica cada segmento en un Notebook y compara el volumen con el de la antigua Management zone.
Buenas prácticas
- Separa con claridad el filtrado (segmentos) y la seguridad (policies); no cuentes con un segmento para ocultar datos.
- Usa
MATCHen las policies siempre que un campo pueda llevar varios valores. - Enriquece en el origen en lugar de con reglas a posteriori: menos toil, menos reglas frágiles ligadas a convenciones de nomenclatura.
- Inventaría los tokens Classic por identificador, no por nombre: los nombres no son únicos.
Preguntas frecuentes
¿Desaparecen las Management zones de la noche a la mañana?
No. Siguen disponibles en las páginas Classic por compatibilidad, pero ninguna app de la plataforma reciente las usa. Los nuevos usos deben pasar por los segmentos y el IAM.
¿Hay que reescribir todas las reglas de auto-tagging?
No todas. Los valores de infraestructura (host group, namespace, clúster, cuenta cloud) ya son primary Grail fields. Recrea solo el contexto organizativo, en forma de primary Grail tags.
¿Afectan estos cambios a Dynatrace Managed?
No. Managed no tiene Grail: Management zones, auto-tagging, permisos por zona y access tokens siguen siendo el modelo vigente.
Conclusión
Grail vs Classic no es un cambio de pantalla: se pasa de un modelo centrado en las entidades a un modelo centrado en el dato, donde el acceso se describe en el IAM, el filtrado en los segmentos y el contexto en los tags colocados en el origen. Empieza por descomponer tus Management zones y enriquecer tus señales. La documentación Things to know before upgrading y la página Permissions in Grail detallan cada paso.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de su propietario. Las funcionalidades de SaaS evolucionan rápido: comprueba su disponibilidad en tu entorno y en la documentación oficial.