«ننتقل إلى المنصة الجديدة، فما الذي سينكسر؟» هذا هو السؤال الذي يطرحه كل فريق بنى سنوات من إعدادات Dynatrace Classic: قواعد الوسم التلقائي ومناطق الإدارة (Management zones) ورموز API المميّزة ولوحات المعلومات. مقارنة Grail مقابل Classic تعني قبل كل شيء فهم ثلاثة تغييرات جوهرية: معمارية البيانات والصلاحيات والوسوم.
هذه التغييرات ليست شكلية. فمنطقة الإدارة التي كانت تعمل مرشِّحًا وأداة للتحكم في الوصول معًا ليس لها معادل واحد: بل تتفكك إلى حاويات (buckets) وسياسات IAM وقطاعات (segments). وإذا لم تُتوقع جيدًا، يترك الترحيل فرقًا بلا وصول إلى سجلاتها، أو على العكس بوصول زائد، في قلب حادثة.
يعرض هذا المقال الصورة مستندًا إلى المصادر الرسمية. وهو يخص Dynatrace SaaS في طور الانتقال إلى المنصة الحديثة («Latest Dynatrace»). أما Dynatrace Managed فيبقى على نموذج Classic: تظل مناطق الإدارة والوسم التلقائي والرموز الكلاسيكية هي المعتمدة فيه، ويتناول مقالنا الترحيل من Managed إلى SaaS الانتقال الكامل.
Grail مقابل Classic: المعمارية في جدول
في Classic ننطلق من كيان (مضيف أو خدمة) نجده بوسمه، ثم ننظر في بياناته. وتصف الوثائق هذا النموذج بأنه «entity-first». أما مع Grail فيصبح النموذج «data-first»: توضع الحقول والوسوم على كل إشارة (سجل أو مقياس أو span أو حدث)، ونستعلم عن البيانات مباشرة بلغة DQL.
| الموضوع | Dynatrace Classic | Latest Dynatrace (Grail) |
|---|---|---|
| التخزين والاستعلام | واجهات API واستعلامات بحسب نوع البيانات (metric selector وUSQL) | Grail، بحيرة بيانات (data lakehouse) واحدة، يُستعلم عنها بلغة DQL |
| التقسيم | مناطق الإدارة (منطقي) | Buckets: الاحتفاظ والأداء والترخيص والامتثال |
| التحكم في الوصول | صلاحيات بحسب منطقة الإدارة | IAM قائم على السمات (ABAC)، يُطبَّق عند الاستعلام |
| التصفية الشاملة | مناطق الإدارة | Segments، تُبنى بالأبعاد |
| السياق التنظيمي | قواعد الوسم التلقائي على الكيانات | Primary Grail fields وprimary Grail tags توضع عند المصدر |
| الاستكشاف | Data Explorer وMultidimensional analysis | Notebooks (DQL) |
| رموز API المميّزة | Access tokens، الترويسة Api-Token |
Platform tokens، الترويسة Bearer |
تلخص الوثائق نهاية مناطق الإدارة هكذا: تحل محلها ثلاثة مفاهيم، هي تقسيم البيانات (buckets) والتحكم في الوصول (IAM) والتجزئة (segments). وللاطلاع على أساسيات Grail، راجع الوحدة 1 من تدريب SaaS.
ما يتغير في الوسوم: primary Grail tags وprimary Grail fields
ما لا ينتقل إلى التطبيقات الحديثة
ثلاث آليات في Classic لا تنقلها تطبيقات المنصة الحديثة:
- قواعد الوسم التلقائي المبنية على الكيانات: لا أثر لها على Smartscape on Grail، ولا يستخدمها أي تطبيق حديث؛ وتبقى في صفحات Classic للتوافق.
- مناطق الإدارة (Management zones): لا تدعمها أي ميزة من ميزات المنصة؛ وهي أيضًا لا تبقى إلا في صفحات Classic.
- Naming rules للخدمات والمضيفين ومجموعات العمليات (
builtin:naming.services): ستُسحب؛ وتواصل لوحات المعلومات وأهداف SLO والتنبيهات القائمة عملها خلال الانتقال.
ما يحل محلها
كثير من القيم التي كنا نستخرجها بالوسم التلقائي هي أصلًا primary Grail fields، تضاف إلى كل إشارة دون إعداد: dt.host_group.id وk8s.namespace.name وk8s.cluster.name وaws.account.id وazure.subscription. وللباقي (الفريق والتطبيق ومركز التكلفة) نضع primary Grail tags بالصيغة primary_tags.<clé> عند النشر. وبحسب الوثائق، يغطي الإعداد المركزي لـ primary Grail tags نحو 80% من حالات استخدام الوسم التلقائي ومناطق الإدارة في Classic.
يصبح الانتشار تلقائيًا: فالوسم primary_tags.* المعرَّف على مستوى المضيف يظهر في سجلات وعقد Smartscape المعنية ومقاييسها وspans وأحداثها، وفي المشكلات التي تطلقها. وعلى مستوى العملية نضعه بالمتغير DT_TAGS. وتختفي قواعد الانتشار في Classic، وهي عرضة للأخطاء. وإذا كانت مؤسستك تعتمد اليوم على مناطق الإدارة والوسم التلقائي، فهذا هو الورشة الأطول وقتًا.
ما يتغير في الصلاحيات
في Classic تُمنح صلاحيات المجموعة بحسب البيئة ومنطقة الإدارة، كما في مقالنا عن المستخدمين والمجموعات والصلاحيات. ومع Grail يوصَف الوصول في سياسات IAM تُنشأ في Account Management على عدة مستويات:
- Bucket: تبدأ كل صلاحية بـ
storage:buckets:read، ويمكن تقييدها بـWHERE storage:bucket-name. - الجدول: صلاحية لكل نوع من البيانات، مثل
storage:logs:readوstorage:spans:readوstorage:metrics:readوstorage:events:readوstorage:entities:readوstorage:smartscape:read. - السجل: شرط على حقل، مثل
storage:k8s.namespace.nameأوstorage:dt.host_group.idأوstorage:dt.security_context.
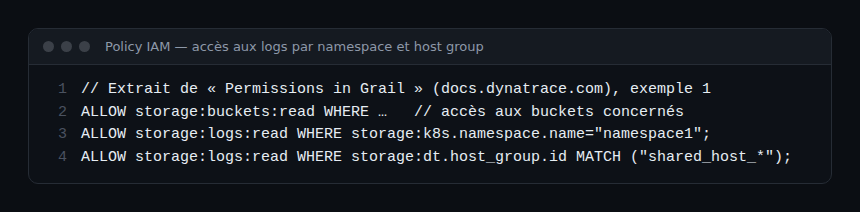
نقطة انتباه: إذا كان الحقل قد يحتوي مصفوفة (عدة سياقات أمان)، فلا يعمل إلا الشرط MATCH؛ أما = وIN وSTARTSWITH فتعيد حينئذ دائمًا القيمة false. كما أن الـ segments لا تحل محل جزء التحكم في الوصول من مناطق الإدارة: تشير الوثائق إلى ذلك على أنه تغيير كاسر. فالتصفية والأمان أصبحا موضوعين منفصلين.
حالة رموز API المميّزة
تترك access tokens الكلاسيكية مكانها لـ platform tokens، المرتبطة بمستخدم أو بمستخدم خدمة (service user) والمُدارة في Account Management. ثلاث نتائج عملية: تتحول الترويسة من Authorization: Api-Token <token> إلى Authorization: Bearer <platform-token>؛ ولا توجد نقطة النهاية v2/apiTokens في بيئة «latest» بالكامل؛ والحدود هي 50 رمزًا لكل مستخدم و100 لكل service user، لكل حساب. اربط التكاملات بـ service users.
عمليًا: التحضير للتحول
الخطوة 1: تفكيك مناطق الإدارة
المنطقة easytrade_prod تحمل بُعدين: app وstage. اسرد مناطقك واستخرج هذين البعدين: كل منهما سيصبح بُعدًا في segment، وعند الحاجة شرطًا في سياسة.
الخطوة 2: الإثراء عند المصدر
على مضيف مخصص لتطبيق، تكفي مجموعة المضيفين غالبًا، مستكملة بخصائص المضيف مثل dt.security_context أو dt.cost.costcenter أو dt.cost.product أو primary_tags.<clé>. وتُضبط جماعيًا من Deployment Status > OneAgents، بالإجراء modify host properties، أو مضيفًا بمضيف:
sudo /opt/dynatrace/oneagent/agent/tools/oneagentctl \
  --set-host-tag=dt.security_context=team-payments
تُثرى السجلات بعد إعادة تشغيل وحدة السجلات في OneAgent؛ وتتطلب الـ spans إعادة تشغيل التطبيق المراقَب. وعلى مضيف تتقاسمه عدة تطبيقات، ضع الحقول نفسها لكل عملية بالمتغيرين DT_TAGS وOTEL_RESOURCE_ATTRIBUTES.
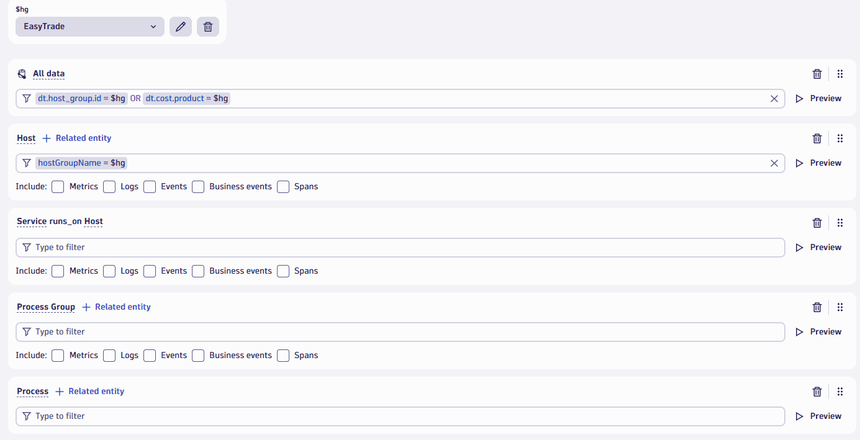
الخطوة 3: كتابة السياسات ثم الـ segments
أنشئ سياسة لكل فريق (buckets وجداول وسجلات)، ثم الـ segments في Settings > Environment segmentation > Segments.
الخطوة 4: ترحيل الاستخدامات
توفر الوثائق جدول مطابقة: Data Explorer وMultidimensional analysis إلى Notebooks، وLogs إلى تطبيق Logs على Grail، وProblems إلى Problems على Grail، وSLO الكلاسيكية إلى Service-Level Objectives على Grail (راجع ترحيل أهداف SLO إلى Grail). بعض القدرات ليس لها بعد بديل مباشر، مثل Method Hotspots أو Profiling & Optimization: تحقق منها قبل قطع وصول Classic.
كيف تتحقق من نجاح التحول
- لكل فريق، سجّل الدخول بمستخدم اختبار ونفّذ
fetch logs | summarize count(), by: { k8s.namespace.name }: يجب ألا تظهر إلا النطاقات المسموح بها. - تحقق من وجود حقل وُضع عند المصدر:
fetch logs | filter isNotNull(dt.security_context) | limit 10. - طبّق كل segment في Notebook وقارن الحجم بمنطقة الإدارة القديمة.
أفضل الممارسات
- افصل بوضوح بين التصفية (segments) والأمان (السياسات)؛ ولا تعتمد على segment لإخفاء البيانات.
- استخدم
MATCHفي السياسات متى كان الحقل قد يحمل عدة قيم. - أثرِ البيانات عند المصدر بدل القواعد اللاحقة: عمل روتيني أقل (toil)، وقواعد هشة أقل مرتبطة باصطلاحات التسمية.
- أحصِ الرموز الكلاسيكية بمعرّفها لا باسمها: فالأسماء ليست فريدة.
الأسئلة الشائعة
هل تختفي مناطق الإدارة بين ليلة وضحاها؟
لا. تبقى متاحة في صفحات Classic للتوافق، لكن لا يستخدمها أي تطبيق في المنصة الحديثة. ويجب أن تمر الاستخدامات الجديدة عبر الـ segments وIAM.
هل يجب إعادة كتابة جميع قواعد الوسم التلقائي؟
ليس جميعها. قيم البنية التحتية (مجموعة المضيفين والنطاق والعنقود وحساب السحابة) هي أصلًا primary Grail fields. أعد إنشاء السياق التنظيمي فقط، على شكل primary Grail tags.
هل تخص هذه التغييرات Dynatrace Managed؟
لا. لا يملك Managed ميزة Grail: تبقى مناطق الإدارة والوسم التلقائي والصلاحيات بحسب المنطقة وaccess tokens هي النموذج المعمول به.
الخلاصة
ليست مقارنة Grail مقابل Classic تغيير شاشة: بل انتقال من نموذج متمحور حول الكيانات إلى نموذج متمحور حول البيانات، حيث يوصَف الوصول في IAM، والتصفية في الـ segments، والسياق في الوسوم الموضوعة عند المصدر. ابدأ بتفكيك مناطق الإدارة وإثراء إشاراتك. وتفصّل وثائق Things to know before upgrading وصفحة Permissions in Grail كل خطوة.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية تعود إلى مالكها. ميزات SaaS تتطور بسرعة: تحقق من توفرها في بيئتك وفي الوثائق الرسمية.