Un log llega a Dynatrace con un nombre de pod y un namespace, pero sin el equipo propietario, sin centro de coste y sin contexto de seguridad. A las 3 de la madrugada, la guardia (on-call) pierde diez minutos buscando a quién pertenece el servicio. El enriquecimiento de metadatos Kubernetes de Dynatrace resuelve este problema en el origen: copia las etiquetas (labels) y anotaciones de tus namespaces en los logs, los spans, las métricas y los eventos.
Objetivo de esta guía: activar el enriquecimiento en la DynaKube, limitarlo con un namespaceSelector, transformar etiquetas existentes en campos de Dynatrace (dt.security_context, dt.cost.costcenter, dt.cost.product) y comprobar el resultado. El parámetro de la DynaKube vale para Dynatrace SaaS y Dynatrace Managed; las reglas de enriquecimiento centralizadas y los campos de Grail que se describen más abajo corresponden a Dynatrace SaaS (Latest Dynatrace).
Si el Operator aún no está instalado, empieza por el despliegue de Dynatrace Operator en Kubernetes o por el módulo de formación de SaaS sobre OneAgent y el Operator.
Qué hace el enriquecimiento de metadatos Kubernetes
El webhook de Dynatrace Operator interviene en la creación de cada pod de un namespace seleccionado. Coloca en el pod anotaciones metadata.dynatrace.com/… y proporciona archivos de enriquecimiento (en /var/lib/dynatrace/enrichment en Unix) que OneAgent y los SDK pueden leer. Las señales que emite ese pod llevan entonces los mismos atributos, sea cual sea el camino de ingesta.
La documentación de Dynatrace sobre el enriquecimiento de Kubernetes enumera los datos afectados: trazas distribuidas en Grail, métricas de OneAgent, métricas de la plataforma Kubernetes, spans, métricas y logs recopilados por el OpenTelemetry Collector, logs del módulo de logs de OneAgent, logs recopilados por Fluent Bit, entidades de Kubernetes de Smartscape y eventos de Kubernetes. El nivel de cobertura varía según el método elegido, como se verá en el paso 4.
Hay tres usos habituales:
- Seguridad:
dt.security_contextsirve de frontera en las políticas de acceso a los datos, más fina quek8s.namespace.nameok8s.cluster.name. - Costes:
dt.cost.costcenterydt.cost.productalimentan la Cost Allocation de la licencia DPS (consulta el consumo de la licencia DPS). - Enrutamiento y filtrado: los campos
k8s.namespace.label.<clave>ok8s.namespace.annotation.<clave>sirven para elegir el bucket, segmentar y enrutar los problemas.
Conviene señalar que Dynatrace ha introducido un nuevo modelo de etiquetado (tagging) para Latest Dynatrace, que con el tiempo sustituirá a este enfoque. Desde la versión 1.344 de la plataforma puedes optar por una configuración central a nivel de clúster o de tenant; el enfoque descrito aquí sigue siendo compatible.
Requisitos previos
- Dynatrace Operator instalado en el clúster y una DynaKube aplicada.
kubectlcon permisos para modificar la DynaKube y etiquetar namespaces.- Para las reglas centralizadas: un entorno de Dynatrace SaaS y acceso a los ajustes Settings.
- Etiquetas o anotaciones de namespace que ya tengan significado (equipo, departamento, dominio).
Activar el enriquecimiento de metadatos Kubernetes en la DynaKube
Paso 1: elegir los namespaces con namespaceSelector
Por defecto, el Operator inyecta en todos los namespaces, salvo los que empiezan por kube- u openshift- y aquel en el que está instalado. La documentación recomienda mantener el control con namespaceSelector. Etiqueta primero los namespaces objetivo:
kubectl label namespace paiement dt-monitoring=true
kubectl label namespace catalogue dt-monitoring=true
Después añade el selector en la DynaKube:
apiVersion: dynatrace.com/v1beta6
kind: DynaKube
metadata:
  name: dynakube
  namespace: dynatrace
spec:
  apiUrl: https://<env-id>.live.dynatrace.com/api
  metadataEnrichment:
    enabled: true
    namespaceSelector:
      matchLabels:
        dt-monitoring: "true"
Las líneas críticas:
apiVersion: dynatrace.com/v1beta6: versión de la API de la DynaKube para Dynatrace Operator 1.8.0 y posteriores. Conserva la que acepte tu Operator.metadataEnrichment.enabled:falsepor defecto en las versiones recientes de la API. Desde Dynatrace Operator 1.9.0, el enriquecimiento se activa de forma implícita en los namespaces donde está configurada la inyección de OneAgent o la configuración automática de los exportadores OTLP, aunqueenabledvalgafalse.namespaceSelector: unLabelSelectorestándar de Kubernetes. Solo actúa sobre la inyección que hace el webhook, no sobre la monitorización de la API de Kubernetes por el ActiveGate.
Para excluir en lugar de incluir, usa matchExpressions con el operador NotIn y la etiqueta que Kubernetes pone en cada namespace desde la versión 1.22:
spec:
  metadataEnrichment:
    namespaceSelector:
      matchExpressions:
        - key: kubernetes.io/metadata.name
          operator: NotIn
          values:
            - batch-legacy
Aplica con kubectl apply -f dynakube.yaml. El webhook solo actúa al crear los pods: reinicia los despliegues afectados (kubectl rollout restart deployment -n paiement).
Paso 2: transformar etiquetas en campos de Dynatrace (SaaS)
Es la opción que recomienda la documentación, porque es la única que enriquece todas las señales, incluidas las métricas de la plataforma Kubernetes, los eventos y las entidades. En Dynatrace SaaS, ve a Settings > Collect and capture > Kubernetes Telemetry Enrichment y después a Add rule:
- Elige Annotation o Label en Metadata type.
- Introduce la clave de la etiqueta o de la anotación del namespace en Source.
- Para conservar la clave tal cual, activa Enrich telemetry with label/annotation directly; para renombrarla, desactiva esa opción y elige un campo en Target, por ejemplo
dt.security_context. - Guarda con Save changes.
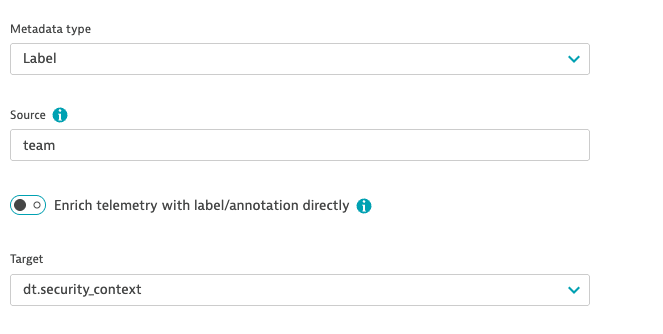
Las mismas reglas existen en forma de settings (esquema builtin:kubernetes.generic.metadata.enrichment), lo que permite versionarlas:
"rules": [
  { "type": "Annotation", "source": "metadata.example.com/team", "target": "dt.security_context" },
  { "type": "Label", "source": "department", "target": "dt.cost.costcenter" },
  { "type": "Label", "source": "app/name", "target": "dt.cost.product" }
]
Hay que conocer dos restricciones: como máximo 20 reglas por ámbito de configuración y hasta 45 minutos hasta que las reglas se tienen en cuenta. Pasado ese plazo, reinicia los pods. Si creas las reglas antes de desplegar la DynaKube, esa espera desaparece.
Paso 3: anotaciones de pod o de workload, como último recurso
Cuando un namespace no puede llevar una etiqueta, coloca anotaciones específicas en el pod o, desde Dynatrace Operator 1.11.0, en el workload (el Operator las propaga a cada pod creado):
apiVersion: apps/v1
kind: Deployment
metadata:
  annotations:
    metadata.dynatrace.com/dt.security_context: sre
    metadata.dynatrace.com/dt.cost.costcenter: it_services
    metadata.dynatrace.com/dt.cost.product: fin_app
Este método tiene límites documentados: las anotaciones de pod prevalecen sobre las del workload, que prevalecen sobre las reglas centralizadas; fuera de los tres campos dt.security_context, dt.cost.costcenter y dt.cost.product, no enriquece ni las métricas ni los eventos de Kubernetes. Sobre todo, no lo combines con las reglas del paso 2: la documentación advierte de posibles conflictos.
Paso 4: propagar el enriquecimiento en el OpenTelemetry Collector
Sin OneAgent, los datos OTLP suelen pasar por un Collector. El repositorio de la distribución de Dynatrace del Collector (licencia Apache 2.0) ofrece un ejemplo que lee las anotaciones colocadas por el Operator con el procesador k8sattributes y luego las despliega con transform:
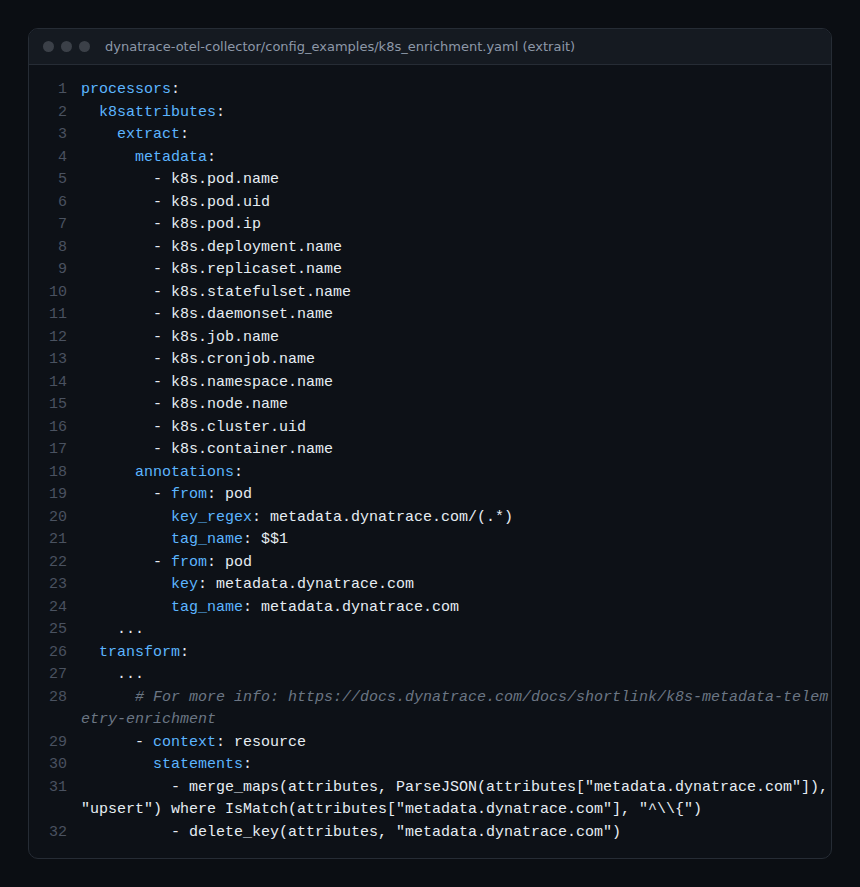
La anotación metadata.dynatrace.com contiene un objeto JSON; la instrucción merge_maps(…, ParseJSON(…), "upsert") lo transforma en atributos de recurso y después delete_key elimina la anotación en bruto. Para el resto de la configuración del Collector en el clúster, consulta el OpenTelemetry Collector en Kubernetes.
Cómo comprobar que funciona
- Comprueba que el namespace lleva la etiqueta esperada:
kubectl get namespace paiement -o yaml | grep -A5 labels - Comprueba que el webhook ha enriquecido un pod recreado:
kubectl -n paiement get pod <nom-du-pod> -o yaml | grep metadata.dynatrace.com¿Ninguna anotación? El
namespaceSelectorno coincide con el namespace, o el pod es anterior a la modificación. - En SaaS, abre un Notebook y ejecuta:
fetch logs, from: now() - 1h
| filter isNotNull(dt.security_context)
| summarize logs = count(), by: {k8s.namespace.name, dt.security_context}
| sort logs desc
Los namespaces enriquecidos deben aparecer con su contexto de seguridad.
- En Managed, controla las anotaciones a nivel de los pods (puntos 1 y 2); los campos de Grail y las reglas centralizadas no se aplican allí.
Buenas prácticas
- Una única fuente de verdad: reglas centralizadas o anotaciones específicas, nunca las dos en el mismo ámbito.
- Una etiqueta de seguridad dedicada por namespace, estable en el tiempo, en lugar de una etiqueta de aplicación que cambia con cada rediseño.
- namespaceSelector explícito: sabes exactamente dónde inyecta el Operator, y un namespace nuevo no recibe nada por sorpresa.
- Prever los reinicios: planifica el
rollout restartdespués del plazo de 45 minutos, fuera de las horas punta. - Alinear con el etiquetado existente: las mismas claves que en tus etiquetas y Management zones evitan dos vocabularios en competencia.
Preguntas frecuentes
¿Funciona el enriquecimiento de metadatos con Dynatrace Managed?
El parámetro .spec.metadataEnrichment y su namespaceSelector figuran en la documentación de la DynaKube de Managed. Las reglas de Kubernetes Telemetry Enrichment y los campos como dt.security_context para las políticas de Grail están documentados, en cambio, para Latest Dynatrace (SaaS).
¿Por qué mis campos nuevos no aparecen enseguida?
Las reglas tardan hasta 45 minutos en propagarse y el webhook solo actúa al crear los pods. Espera y reinicia después los workloads.
¿Qué diferencia hay con el procesador k8sattributes?
k8sattributes añade metadatos de Kubernetes a los datos que atraviesan un Collector. El enriquecimiento de metadatos de Dynatrace cubre además OneAgent, Fluent Bit y las métricas y eventos de la plataforma; ambos se complementan, como muestra el ejemplo del paso 4. Para el nombrado de atributos, consulta los atributos de OpenTelemetry en Dynatrace.
Conclusión
El enriquecimiento de metadatos Kubernetes convierte etiquetas que ya existen en tus namespaces en campos aprovechables para el acceso, los costes y el enrutamiento. Empieza por un namespace piloto con un namespaceSelector, añade una regla dt.security_context, compruébala con DQL y amplía después. Cada alerta llegará con su propietario, y el MTTR lo agradecerá.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Los parámetros de la DynaKube y los ajustes evolucionan con las versiones del Operator: compruébalos en la documentación oficial. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.