OpenClaw agente de IA: es el nombre de un asistente de código abierto que se instala en tu propio ordenador y responde en las aplicaciones de mensajería que ya usas (WhatsApp, Telegram, Slack, Discord, Teams, iMessage y más de veinte otras, según el README). El repositorio openclaw/openclaw mostraba unas 392 000 estrellas a mediados de octubre de 2026, lo que lo sitúa entre los proyectos más seguidos de GitHub. Su descripción cabe en una línea: «The AI that really does things. Any OS. Any Platform.»
«Que actúa» es la parte que nos interesa. Un agente que lee archivos, lanza comandos y escribe en aplicaciones de mensajería es un servicio de producción como cualquier otro: consume tokens, falla y tiene permisos. Este artículo presenta el proyecto con datos fechados, resume la instalación según el README y detalla lo que importa a un SRE: las trazas de OpenTelemetry, el registro de auditoría, el seguimiento de costes y los ajustes de seguridad que conviene aplicar antes de exponerlo.
Lo que sigue se basa en el README y en la documentación oficial del proyecto. span.observer no ha instalado el software: las imágenes proceden de la documentación del proyecto y de sus ejemplos, no de una prueba propia.
OpenClaw agente de IA: lo que dice el repositorio
- Licencia: MIT, con la mención «Copyright (c) 2026 OpenClaw Foundation» en el archivo LICENSE.
- Gobernanza: el README indica que el proyecto lo dirige la OpenClaw Foundation, una organización 501(c)(3), que emplea al equipo principal y firma las versiones. Precisa que no hay oferta de pago, ni servicio alojado, ni token, y que OpenAI es un donante, no un propietario.
- Tecnología: proyecto Node.js y TypeScript (espacio de trabajo pnpm), con Node 24.16 o posterior para la instalación con npm.
- Última versión: v2026.10.4, publicada el 16 de octubre de 2026 según la página de versiones. El ritmo de publicación es muy rápido.
- Arquitectura: un Gateway local actúa como plano de control (sesiones, herramientas, eventos, conexiones con las aplicaciones de mensajería). La interfaz web (Control UI), la línea de comandos y el TUI se conectan a él, igual que las aplicaciones complementarias para macOS, iOS, Android, Windows y Linux.
- Modelos: Claude, Codex y modelos locales son plugins intercambiables, según el README.
El README adopta una postura sobre la privacidad: el estado, la memoria y las credenciales se quedan en la máquina; los prompts salen hacia el proveedor de modelos y las plataformas de chat que configures; por defecto, OpenClaw solo emite una comprobación de versión al día, y update.checkOnStart: false la desactiva.
Instalar OpenClaw paso a paso
Los comandos siguientes son los del README. Lee el script antes de ejecutarlo: un «curl | bash» cede el control a su contenido.
Paso 1 — Instalar
# macOS / Linux / WSL2
curl -fsSL https://openclaw.ai/install.sh | bash

# Windows PowerShell
iwr -useb https://openclaw.ai/install.ps1 | iex

# Si Node.js ya está gestionado (Node 24.16+ o 26.1+)
npm install -g openclaw@latest --allow-scripts=openclaw
El README precisa que la opción --allow-scripts=openclaw vale para npm 12 o npm 11.16 y posteriores; con npm 11.15 y anteriores hay que omitirla.
Paso 2 — Hacer la incorporación y comprobar
openclaw onboard --install-daemon
openclaw gateway status
openclaw dashboard
La incorporación comprueba el acceso al modelo, crea el espacio de trabajo y configura el Gateway; openclaw dashboard abre la Control UI, donde un mensaje de prueba confirma que el asistente responde.
Seguridad: un agente con permisos sobre tu equipo
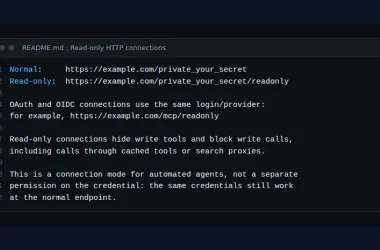
El README lo dice sin rodeos: los mensajes entrantes son entradas no fiables, y las herramientas se ejecutan en el host para la sesión principal, salvo que configures el aislamiento (sandboxing). Los mensajes directos emparejan por defecto a los remitentes desconocidos (openclaw pairing approve <channel> <code>). La documentación de seguridad añade que, en una instalación clásica en el host, el Gateway escucha en el bucle local, y que las imágenes de contenedor exponen el puerto por defecto: en ese caso hace falta autenticación.
- Lanza
openclaw security audit(opción--deeppara las comprobaciones del Gateway en ejecución): la documentación lo describe como una auditoría de los errores de configuración habituales. - El modelo de confianza es «un operador por Gateway». Para usuarios que no confían entre sí, la documentación pide Gateways, credenciales y, idealmente, cuentas de sistema separados.
- Aísla la ejecución: la documentación describe OpenShell como backend de sandbox gestionado, con requisitos de versión precisos; consulta nuestro artículo sobre NVIDIA OpenShell.
- Mantén los secretos fuera de la sesión: ni token personal ni clave de producción en el host que ejecuta el agente.
Observar OpenClaw: OpenTelemetry, auditoría y costes
Las barreras de seguridad (guardrails) se miden (consulta las barreras de seguridad de los agentes en producción) y el coste también (consulta el coste de un agente de IA). OpenClaw aporta lo necesario para hacer ambas cosas sin código adicional.
Trazas, métricas y logs OTLP
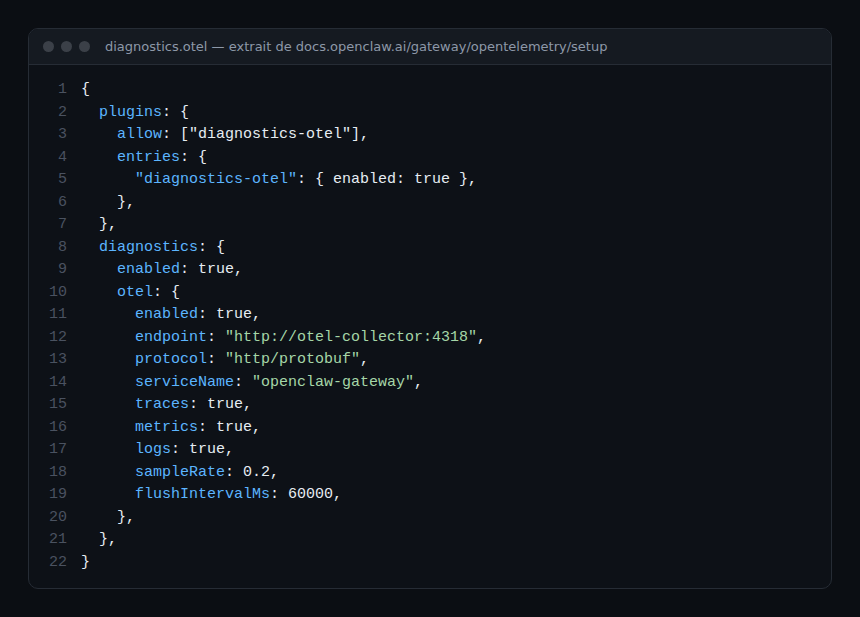
La exportación a OpenTelemetry pasa por un plugin, diagnostics-otel (openclaw plugins install clawhub:@openclaw/diagnostics-otel). La documentación da esta configuración de partida:
- Solo se acepta el protocolo
http/protobuf; gRPC se ha retirado. Las trazas y las métricas se activan en cuantodiagnostics.otel.enabledes verdadero; los logs siguen desactivados mientraslogsno se ponga explícitamente entrue. - Las métricas del catálogo incluyen
openclaw.tokens(contador por canal, proveedor, modelo y agente),openclaw.cost.usd(contador por canal, proveedor y modelo) yopenclaw.run.duration_ms(histograma). Las métricas estándargen_ai.client.token.usageygen_ai.client.operation.durationconservan su nombre. - Las trazas cubren el uso de los modelos, las llamadas a herramientas, la ejecución de comandos y los bucles de herramientas. El contenido en bruto (prompts, respuestas, argumentos de herramientas) no se exporta por defecto;
captureContentsolo debe pasar atruetras validar la retención en el colector. - Una ejecución
openclaw agent execno exporta ninguna telemetría; usa el Gateway oopenclaw agent --localpara obtener trazas.
El Collector y el destino (Dynatrace SaaS por OTLP, Grafana, Langfuse) se configuran como para cualquier servicio; consulta Langfuse y OpenLLMetry. En Dynatrace Managed no hay DQL: mantén la vía de Prometheus o un backend de código abierto.
Registro de auditoría: quién lanzó qué
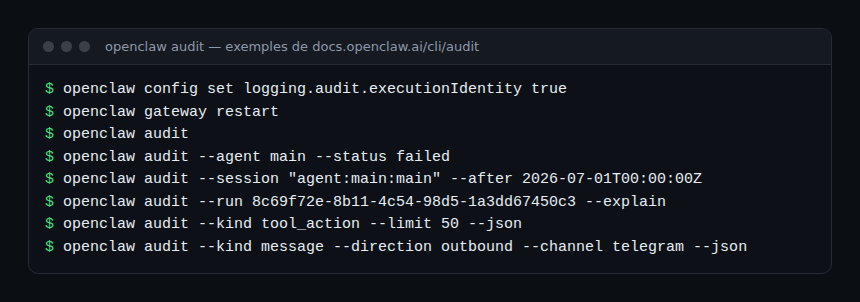
El Gateway mantiene un registro de auditoría activo por defecto, limitado a los metadatos: identidad, marca de tiempo, nombre de la herramienta, resultado normalizado, nunca los prompts, argumentos o resultados. Los registros caducan a los 30 días y el registro tiene un tope de 100 000 líneas; la documentación precisa que la escritura es «best-effort» y no un archivo de cumplimiento.
Cómo comprobar que funciona
openclaw doctoryopenclaw status --allmuestran un estado de exportación censurado para cada señal; no muestran ni el punto de conexión ni las cabeceras.- Tras un mensaje de prueba, aparece una traza en el backend con el nombre de servicio que has definido, y el contador
openclaw.tokensaumenta. openclaw audit --status failedlista las ejecuciones fallidas;openclaw gateway usage-cost --days 7resume el coste de los últimos siete días a partir de los logs de sesión (la documentación avisa de que los totales pueden estar incompletos si la caché se refresca).
Límites y puntos abiertos
- Crecimiento muy rápido. Un número de estrellas mide la atención, no la madurez ni la seguridad. Las versiones llevan fecha (v2026.10.4) y los ajustes cambian: varias páginas de la documentación describen claves «retiradas» o migradas por
openclaw doctor --fix. - Modelo de confianza personal. El proyecto no está pensado para usuarios hostiles entre sí dentro de un mismo Gateway.
- Extensiones. Los skills y plugins del mercado ClawHub añaden código y permisos: lee sus auditorías antes de instalarlos.
- Archivos de logs. Los archivos en bruto contienen los registros sin enmascarar en lectura directa; están en
0600, protégelos como las bases de datos de estado.
Buenas prácticas
- Instala en una cuenta o una máquina dedicada, nunca en el equipo que guarda tus claves de producción.
- Activa el sandboxing antes de conectar una aplicación de mensajería con varios interlocutores.
- Exporta trazas y métricas a un backend separado de la máquina del agente; fija
sampleRatesegún el volumen. - Crea alertas sobre
openclaw.cost.usdy sobre la duración de las ejecuciones, y trata una desviación como un incidente sin buscar culpables. - Desactiva
captureContentmientras ninguna política de retención lo autorice.
Preguntas frecuentes
¿Es gratis OpenClaw?
El código tiene licencia MIT y el README indica que no hay oferta de pago. Eso sí, pagas a tu proveedor de modelos, por token.
¿Envía OpenClaw datos a su editor?
Según el README, nada más que una comprobación de versión al día por defecto; las estadísticas de uso anónimas son opcionales. Tus prompts van al proveedor de modelos y a las plataformas que configures.
¿Se puede exponer en Internet?
La documentación ofrece una guía de comprobación previa antes de cualquier exposición más allá del bucle local. Síguela, activa la autenticación y el aislamiento, y lanza openclaw security audit.
Conclusión
OpenClaw une un gran ecosistema de aplicaciones de mensajería con un Gateway local, y entrega lo que pide la operación: exportación OpenTelemetry, métricas de coste, registro de auditoría. Su éxito no exime de tratarlo como un servicio con privilegios: aislamiento, secretos, alertas de coste. Para seguir con la serie, consulta Paperclip, que orquesta equipos de agentes de los que OpenClaw puede formar parte.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba los comandos y las opciones en su documentación oficial (docs.openclaw.ai).