ECC optimisation harnais agents : c’est le thème du dépôt affaan-m/ECC, un système open source qui se décrit comme un « système d’exploitation de harnais d’agents ». Il ajoute à votre agent de code (Claude Code en priorité) des agents spécialisés, des skills, des hooks, des règles, une mémoire et un scanner de sécurité, avec un cycle annoncé « planifier, tester, implémenter, relire, vérifier, mémoriser, s’améliorer ». Le dépôt affiche environ 286 000 étoiles à la mi-octobre 2026 : c’est l’un des plus suivis de GitHub.
Un harnais aussi riche a un coût d’exploitation : contexte injecté au démarrage, hooks qui s’exécutent à chaque outil, mémoire qui s’accumule, scripts installés sur votre poste. Cet article suit le README pour l’installation, puis détaille ce qu’il faut régler, mesurer et auditer avant de l’adopter en équipe.
span.observer n’a pas installé ni lancé ECC pour cet article. Les commandes viennent du README et les captures sont des extraits rendus à partir de ses passages.
ECC optimisation harnais agents : ce que dit le dépôt
- Auteur et licence : dépôt personnel de l’utilisateur affaan-m ; licence MIT « pour toujours » selon le README, qui présente aussi une offre hébergée payante (ECC Pro, une GitHub App pour dépôts privés) et du parrainage.
- Chiffres relus le 22 octobre 2026 sur la page du dépôt : environ 286 000 étoiles, environ 42 400 forks, 3 957 commits sur la branche principale. Le README indique comme version courante 2.2.3 (1er octobre 2026) ; la page du dépôt n’affiche pas de release GitHub.
- Contenu annoncé par le README : 71 agents, 311 skills et 97 « command shims » de compatibilité, plus hooks, règles, mémoire, apprentissage continu et scanner AgentShield. Ces nombres changent d’une version à l’autre : l’image d’accueil du dépôt en affichait d’autres à son dernier montage.
- Cibles : meilleur avec Claude Code ; chemins natifs pour Codex et Qoder ; adaptateurs « à capacités limitées » pour Cursor, OpenCode, Gemini, Zed, GitHub Copilot et d’autres. Le README invite à lire la matrice de support avant de supposer une parité de fonctions.
- Langages : le README affiche Shell, TypeScript, Python, Go, Java, Perl et Markdown.
ECC n’est pas un produit Dynatrace. Ses effets sur le contexte et les coûts se mesurent via OpenTelemetry, que vous utilisiez Dynatrace SaaS ou Dynatrace Managed.
Installation pas à pas
Le README insiste sur un point : n’installer ECC que depuis ses canaux officiels (le dépôt, les paquets npm ecc-universal et ecc-agentshield, le plugin ecc@ecc, le site ecc.tools), car les copies tierces peuvent contenir des logiciels malveillants.
Prérequis
Node.js 18 ou plus récent pour le paquet universel ; pour le plugin Claude, Git et Claude Code 2.1 ou plus récent dans le PATH.
Assistant guidé (recommandé par le README)
npx [email protected] setupLe README ajoute une marche à suivre pour Windows (PowerShell) : vérifier node --version, git --version et claude --version, lancer la commande, choisir « Global user » et des hooks « Standard », puis vérifier avec /plugin list que ecc@ecc est activé. L’assistant fait l’inventaire des portées Claude existantes avant d’écrire quoi que ce soit.
Commandes natives de Claude Code
Les deux commandes ci-dessous installent le même plugin. Le README demande de choisir une seule méthode par harnais et de ne pas empiler une installation manuelle complète.
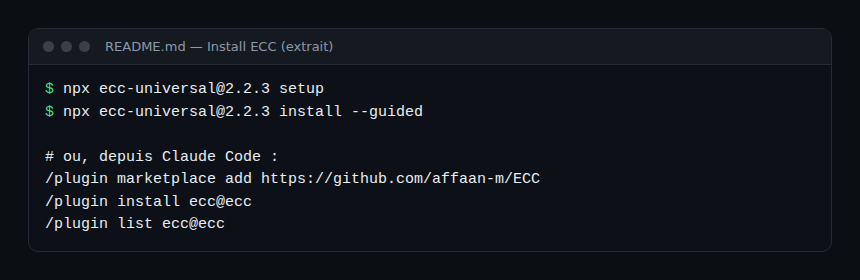
Le README note que la version épinglée (@2.2.3) n’est ni un audit de sécurité ni un contrôle d’intégrité : relisez la source et l’intégrité du paquet avant d’exécuter son code. Les règles ne passent pas par le plugin : le README explique de copier à la main rules/common et un paquet de langage dans ~/.claude/rules/ecc.
Désinstallation
Si vous avez empilé plusieurs installations, le README renvoie à sa section « Reset / Uninstall », et conseille node scripts/ecc.js doctor puis repair avant de réinstaller.
Utilisation : commencer par un workflow, pas le catalogue
Le README propose de partir du besoin : /ecc:plan puis le skill tdd-workflow pour une fonctionnalité, /code-review pour une relecture avec un contexte neuf, /build-fix pour réparer un build, /context-budget pour surveiller la pression sur le contexte, /save-session et /resume-session pour la mémoire, et /security-scan pour auditer la configuration de l’agent. Les skills sont la surface principale, les commandes restent des raccourcis de compatibilité.
Régler le coût : contexte, hooks et mémoire
Le point d’exploitation le plus concret du README est la liste des variables d’environnement qui bornent ce qu’ECC injecte dans le contexte. Ce sont des leviers directs sur la consommation de tokens, que nous traitons dans le coût d’un agent IA en tokens.
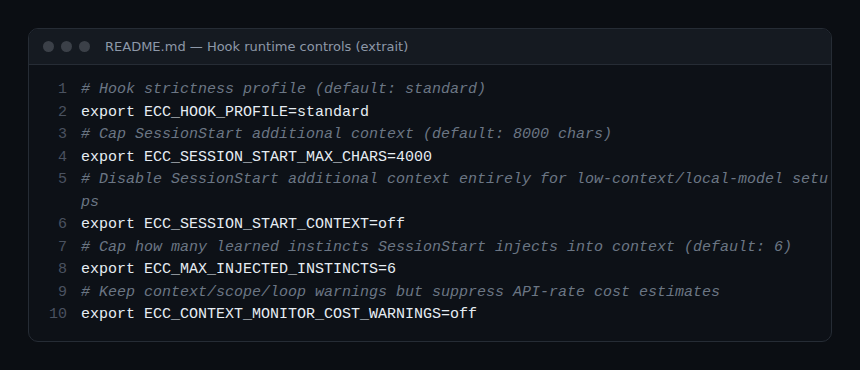
ECC_HOOK_PROFILE: intensité des hooks, « standard » par défaut.ECC_SESSION_START_MAX_CHARS: plafond du contexte ajouté au démarrage de session, 8 000 caractères par défaut selon le README.ECC_SESSION_START_CONTEXT=off: désactive ce contexte, prévu pour les configurations à petit contexte ou avec modèle local.ECC_MAX_INJECTED_INSTINCTS: nombre d’« instincts » appris injectés au démarrage, 6 par défaut.ECC_CONTEXT_MONITOR_COST_WARNINGS=off: garde les alertes de contexte mais retire les estimations de coût au tarif d’API.
Le README précise aussi une durée de rétention des sessions temporaires, 30 jours par défaut (ECC_SESSION_RETENTION_DAYS). Pour la mémoire et le contexte, deux autres projets de la série font des choix voisins : context-mode et Hindsight.
Sécurité : le harnais est une surface d’attaque
ECC fait de la sécurité un argument : le README dit que sa configuration d’agent n’est pas de confiance par défaut. Il fournit AgentShield, un scanner dont les commandes documentées sont agentshield scan --path ., --fix et agentshield init. Le README l’applique aux fichiers CLAUDE.md, settings.json, configurations MCP, hooks, définitions d’agents et skills. Il exige un binaire déjà installé et relu : il précise que la publication sur un registre ne vaut pas audit.
Le README décrit aussi un garde (GateGuard) qui contrôle des commandes shell destructrices avant leur exécution. Ce sont des affirmations du projet ; nous ne les avons pas éprouvées. Pour le cadre général, voir les garde-fous des agents IA en production.
Limites et points ouverts
- Surface très large : des centaines de fichiers de skills, d’agents et de hooks. Chaque ajout est du texte ou du code qui pilote votre agent : relisez avant d’activer.
- Parité entre harnais : seules certaines cibles ont des chemins natifs ; les autres sont limitées.
- Nombres changeants : agents, skills et commandes varient selon les versions ; ne les citez pas sans date.
- Modèle économique : un projet MIT avec une offre payante associée. Rien d’anormal, mais à savoir.
- Mainteneur unique annoncé : le README parle d’un seul mainteneur qui publie chaque semaine ; prévoyez un plan si le rythme change.
Observer ECC avec OpenTelemetry
Le README ne décrit pas d’export OpenTelemetry propre à ECC. Les signaux viennent du client :
- l’événement
claude_code.tool_result(nom d’outil, statut, durée) et les tokens par session, voir superviser un agent de code en entreprise ; - la comparaison des tokens par session avec et sans ECC, ou avec un contexte de démarrage plafonné, pour chiffrer l’effet réel sur vos dépôts ;
- les journaux de hooks et les alertes de contexte d’ECC, à conserver comme preuves de ce que l’agent a été empêché de faire.
Comment vérifier que ça fonctionne
/plugin list ecc@eccmontre le plugin activé, une seule fois.- Un nouveau démarrage de session injecte un contexte borné par les variables ci-dessus.
- Vos traces montrent les appels d’outils avec durée et statut, et la consommation de tokens de la session.
Bonnes pratiques
- Installez depuis les canaux officiels et épinglez la version.
- Activez peu de skills et un profil de hooks standard, puis élargissez.
- Mesurez les tokens avant et après l’installation.
- Passez AgentShield (ou un autre audit) sur votre configuration, pas seulement sur le code.
- Évitez d’empiler plugin et installation manuelle complète.
Questions fréquentes
ECC fonctionne-t-il seulement avec Claude Code ?
Non : le README décrit des chemins natifs pour Codex et Qoder et des adaptateurs plus limités pour d’autres outils, mais indique que Claude Code est le mieux pris en charge.
ECC augmente-t-il la consommation de tokens ?
Il injecte du contexte au démarrage et charge des skills ; le README fournit des variables pour le plafonner. L’effet net sur vos dépôts se mesure, il ne se suppose pas.
Faut-il l’offre payante ?
Le README affirme que le dépôt reste gratuit sous licence MIT ; l’offre hébergée concerne les dépôts privés via une GitHub App.
Conclusion
ECC est moins un outil qu’une pile de pratiques packagée pour agents de code. Son intérêt pour une équipe tient à ses leviers (profils de hooks, plafond de contexte, mémoire, audit de configuration) ; son risque, à sa taille. Adoptez-le par petites étapes, mesurez les tokens, auditez la configuration. Source : dépôt affaan-m/ECC.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni aux projets cités, ni à Anthropic. Les marques citées appartiennent à leurs propriétaires. Les outils évoluent vite : vérifiez les commandes et options dans leur documentation officielle.