ECC optimización arnés de agentes: ese es el tema del repositorio affaan-m/ECC, un sistema de código abierto que se describe como un «sistema operativo de harness de agentes». Añade a tu agente de código (Claude Code en primer lugar) agentes especializados, skills, hooks, reglas, una memoria y un escáner de seguridad, con un ciclo anunciado «planificar, probar, implementar, revisar, verificar, memorizar, mejorar». El repositorio muestra unas 286 000 estrellas a mediados de octubre de 2026: es uno de los más seguidos de GitHub.
Un harness tan rico tiene un coste de operación: contexto inyectado al arrancar, hooks que se ejecutan con cada herramienta, memoria que se acumula, scripts instalados en tu equipo. Este artículo sigue el README para la instalación y detalla después qué hay que ajustar, medir y auditar antes de adoptarlo en equipo.
span.observer no ha instalado ni ejecutado ECC para este artículo. Los comandos proceden del README y las capturas son extractos renderizados a partir de sus pasajes.
ECC optimización arnés de agentes: qué dice el repositorio
- Autor y licencia: repositorio personal del usuario affaan-m; licencia MIT «para siempre» según el README, que presenta también una oferta alojada de pago (ECC Pro, una GitHub App para repositorios privados) y patrocinio.
- Cifras revisadas el 22 de octubre de 2026 en la página del repositorio: unas 286 000 estrellas, unos 42 400 forks, 3 957 commits en la rama principal. El README indica como versión actual la 2.2.3 (1 de octubre de 2026); la página del repositorio no muestra ninguna release de GitHub.
- Contenido anunciado por el README: 71 agentes, 311 skills y 97 «command shims» de compatibilidad, además de hooks, reglas, memoria, aprendizaje continuo y el escáner AgentShield. Estos números cambian de una versión a otra: la imagen de portada del repositorio mostraba otros en su último montaje.
- Destinos: mejor con Claude Code; rutas nativas para Codex y Qoder; adaptadores de «capacidades limitadas» para Cursor, OpenCode, Gemini, Zed, GitHub Copilot y otros. El README invita a leer la matriz de soporte antes de suponer paridad de funciones.
- Lenguajes: el README muestra Shell, TypeScript, Python, Go, Java, Perl y Markdown.
ECC no es un producto de Dynatrace. Sus efectos sobre el contexto y los costes se miden mediante OpenTelemetry, uses Dynatrace SaaS o Dynatrace Managed.
Instalación paso a paso
El README insiste en un punto: instala ECC solo desde sus canales oficiales (el repositorio, los paquetes npm ecc-universal y ecc-agentshield, el plugin ecc@ecc, el sitio ecc.tools), porque las copias de terceros pueden contener software malicioso.
Requisitos
Node.js 18 o posterior para el paquete universal; para el plugin de Claude, Git y Claude Code 2.1 o posterior en el PATH.
Asistente guiado (recomendado por el README)
npx [email protected] setupEl README añade un procedimiento para Windows (PowerShell): comprobar node --version, git --version y claude --version, lanzar el comando, elegir «Global user» y hooks «Standard», y verificar con /plugin list que ecc@ecc está activado. El asistente hace el inventario de los ámbitos de Claude existentes antes de escribir nada.
Comandos nativos de Claude Code
Los dos comandos siguientes instalan el mismo plugin. El README pide elegir un solo método por harness y no apilar una instalación manual completa.
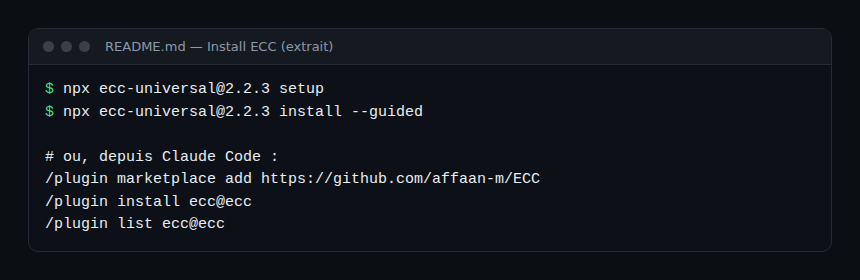
El README señala que la versión fijada (@2.2.3) no es una auditoría de seguridad ni un control de integridad: revisa la fuente y la integridad del paquete antes de ejecutar su código. Las reglas no pasan por el plugin: el README explica que hay que copiar a mano rules/common y un paquete de lenguaje en ~/.claude/rules/ecc.
Desinstalación
Si has apilado varias instalaciones, el README remite a su sección «Reset / Uninstall» y aconseja node scripts/ecc.js doctor y después repair antes de reinstalar.
Uso: empezar por un workflow, no por el catálogo
El README propone partir de la necesidad: /ecc:plan y después el skill tdd-workflow para una funcionalidad, /code-review para una revisión con un contexto limpio, /build-fix para reparar un build, /context-budget para vigilar la presión sobre el contexto, /save-session y /resume-session para la memoria, y /security-scan para auditar la configuración del agente. Los skills son la superficie principal; los comandos quedan como atajos de compatibilidad.
Ajustar el coste: contexto, hooks y memoria
El punto de operación más concreto del README es la lista de variables de entorno que acotan lo que ECC inyecta en el contexto. Son palancas directas sobre el consumo de tokens, que tratamos en el coste de un agente de IA en tokens.
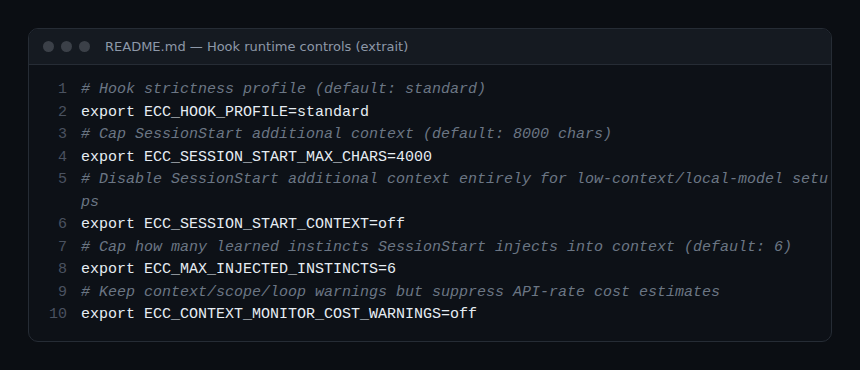
ECC_HOOK_PROFILE: intensidad de los hooks, «standard» por defecto.ECC_SESSION_START_MAX_CHARS: tope del contexto añadido al inicio de sesión, 8 000 caracteres por defecto según el README.ECC_SESSION_START_CONTEXT=off: desactiva ese contexto, previsto para configuraciones con poco contexto o con modelo local.ECC_MAX_INJECTED_INSTINCTS: número de «instintos» aprendidos que se inyectan al inicio, 6 por defecto.ECC_CONTEXT_MONITOR_COST_WARNINGS=off: mantiene las alertas de contexto pero elimina las estimaciones de coste a tarifa de API.
El README precisa también una duración de retención de las sesiones temporales, 30 días por defecto (ECC_SESSION_RETENTION_DAYS). Para la memoria y el contexto, otros dos proyectos de la serie toman decisiones cercanas: context-mode y Hindsight.
Seguridad: el harness es una superficie de ataque
ECC convierte la seguridad en un argumento: el README dice que la configuración de tu agente no es de confianza por defecto. Ofrece AgentShield, un escáner cuyos comandos documentados son agentshield scan --path ., --fix y agentshield init. El README lo aplica a los archivos CLAUDE.md, settings.json, configuraciones MCP, hooks, definiciones de agentes y skills. Exige un binario ya instalado y revisado: precisa que la publicación en un registro no equivale a una auditoría.
El README describe también un guardia (GateGuard) que controla comandos shell destructivos antes de ejecutarlos. Son afirmaciones del proyecto; no las hemos puesto a prueba. Para el marco general, consulta las barreras de seguridad de los agentes de IA en producción.
Límites y puntos abiertos
- Superficie muy amplia: cientos de archivos de skills, agentes y hooks. Cada adición es texto o código que dirige a tu agente: revisa antes de activar.
- Paridad entre harnesses: solo algunos destinos tienen rutas nativas; los demás son limitados.
- Números cambiantes: agentes, skills y comandos varían según las versiones; no los cites sin fecha.
- Modelo económico: un proyecto MIT con una oferta de pago asociada. Nada anormal, pero conviene saberlo.
- Mantenedor único anunciado: el README habla de un único mantenedor que publica cada semana; prevé un plan por si cambia el ritmo.
Observar ECC con OpenTelemetry
El README no describe ninguna exportación OpenTelemetry propia de ECC. Las señales proceden del cliente:
- el evento
claude_code.tool_result(nombre de herramienta, estado, duración) y los tokens por sesión, consulta monitorizar un agente de código en la empresa; - la comparación de los tokens por sesión con y sin ECC, o con un contexto de inicio acotado, para cuantificar el efecto real en tus repositorios;
- los logs de hooks y las alertas de contexto de ECC, que conviene conservar como prueba de lo que se impidió hacer al agente.
Cómo comprobar que funciona
/plugin list ecc@eccmuestra el plugin activado, una sola vez.- Un nuevo inicio de sesión inyecta un contexto acotado por las variables anteriores.
- Tus trazas muestran las llamadas a herramientas con duración y estado, y el consumo de tokens de la sesión.
Buenas prácticas
- Instala desde los canales oficiales y fija la versión.
- Activa pocos skills y un perfil de hooks estándar, y amplía después.
- Mide los tokens antes y después de la instalación.
- Pasa AgentShield (u otra auditoría) por tu configuración, no solo por el código.
- Evita apilar el plugin y una instalación manual completa.
Preguntas frecuentes
¿Funciona ECC solo con Claude Code?
No: el README describe rutas nativas para Codex y Qoder y adaptadores más limitados para otras herramientas, pero indica que Claude Code es el que mejor se soporta.
¿Aumenta ECC el consumo de tokens?
Inyecta contexto al inicio y carga skills; el README ofrece variables para acotarlo. El efecto neto en tus repositorios se mide, no se supone.
¿Hace falta la oferta de pago?
El README afirma que el repositorio sigue siendo gratuito con licencia MIT; la oferta alojada se refiere a los repositorios privados mediante una GitHub App.
Conclusión
ECC es menos una herramienta que una pila de prácticas empaquetada para agentes de código. Su interés para un equipo reside en sus palancas (perfiles de hooks, tope de contexto, memoria, auditoría de configuración); su riesgo, en su tamaño. Adóptalo por pequeños pasos, mide los tokens y audita la configuración. Fuente: repositorio affaan-m/ECC.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados, ni a Anthropic. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba los comandos y las opciones en su documentación oficial.