Shannon pentester IA : le dépôt KeygraphHQ/shannon se présente comme un pentester autonome pour applications web et API. Il lit le code source de l’application, en déduit des chemins d’attaque, puis tente de les exploiter réellement contre une instance en marche. Sa règle : « No exploit, no report », une hypothèse non prouvée n’entre pas dans le rapport. La page du dépôt affiche environ 50 600 étoiles et 5 800 forks le 30 octobre 2026 (valeurs arrondies par GitHub), sous licence AGPL-3.0, et la dernière release est la v3.5.0 du 27 octobre 2026.
Pour un SRE, l’intérêt est double : rejouer une campagne d’exploitation sur un staging à chaque release, et savoir où l’outil s’arrête par rapport à la détection runtime de Dynatrace Application Security ou à un SBOM Syft.
Précision d’honnêteté : span.observer n’a pas lancé Shannon ; commandes, extraits et captures viennent du README, de docs/ et de benchmark/. Rappel de responsabilité : le projet exige une autorisation écrite du propriétaire de la cible, interdit la production et prévient que ses agents créent des comptes, modifient des données et émettent du trafic sortant. Cet article n’est pas un mode d’emploi offensif.
Shannon pentester IA : ce que dit le dépôt
- Éditeur : Keygraph, qui vend aussi des éditions Pro et Enterprise motorisées par une version « enrichie » du même moteur. Pas de contribution externe de code acceptée pour le moment.
- Licence : GNU AGPL-3.0, vérifiée dans le fichier LICENSE le 30 octobre 2026 ; copyleft fort, une licence commerciale est proposée pour ceux qui ne peuvent pas l’accepter.
- Langage et distribution : monorepo TypeScript (pnpm), publié sur npm sous
@keygraph/shannon(3.5.0 le 27 octobre 2026) ; le moteur tourne dans un conteneur Docker orchestré par Temporal. - Ce qu’il teste : cinq classes, toujours toutes activées : injection, XSS, SSRF, authentification et autorisation cassées. Une analyse statique « agentique » optionnelle (
agentic_sast.enabled: "true") enrichit la file d’exploitation. - Ce qu’il ne teste pas : selon la page « Coverage », les dépendances vulnérables, les erreurs de configuration et les constats de politique sont hors périmètre, faute de se prouver par exploitation. SCA, secrets et boîte noire sont réservés aux éditions payantes.
- Ce qui l’a fait monter : un comparatif publié par le projet face à une étude Doyensec (sponsorisée par Aikido) sur Photoview 2.4.0 : 23 vraies vulnérabilités pour 115 dollars de jetons avec Claude Opus 5, la même injection SQL critique pour 6,10 dollars avec DeepSeek v4 Flash. Chiffres du projet, mesurés par lui, rapportés sans garantie.
Visite : ce que produit un run
Le livrable est un « Security Assessment Report » en PDF et Markdown à la racine de l’espace de travail, plus un fichier SARIF 2.1.0 en mode exploitation. Le dossier benchmark/ publie les rapports du comparatif Photoview ; voici le résumé exécutif de celui obtenu avec Claude Opus 5.
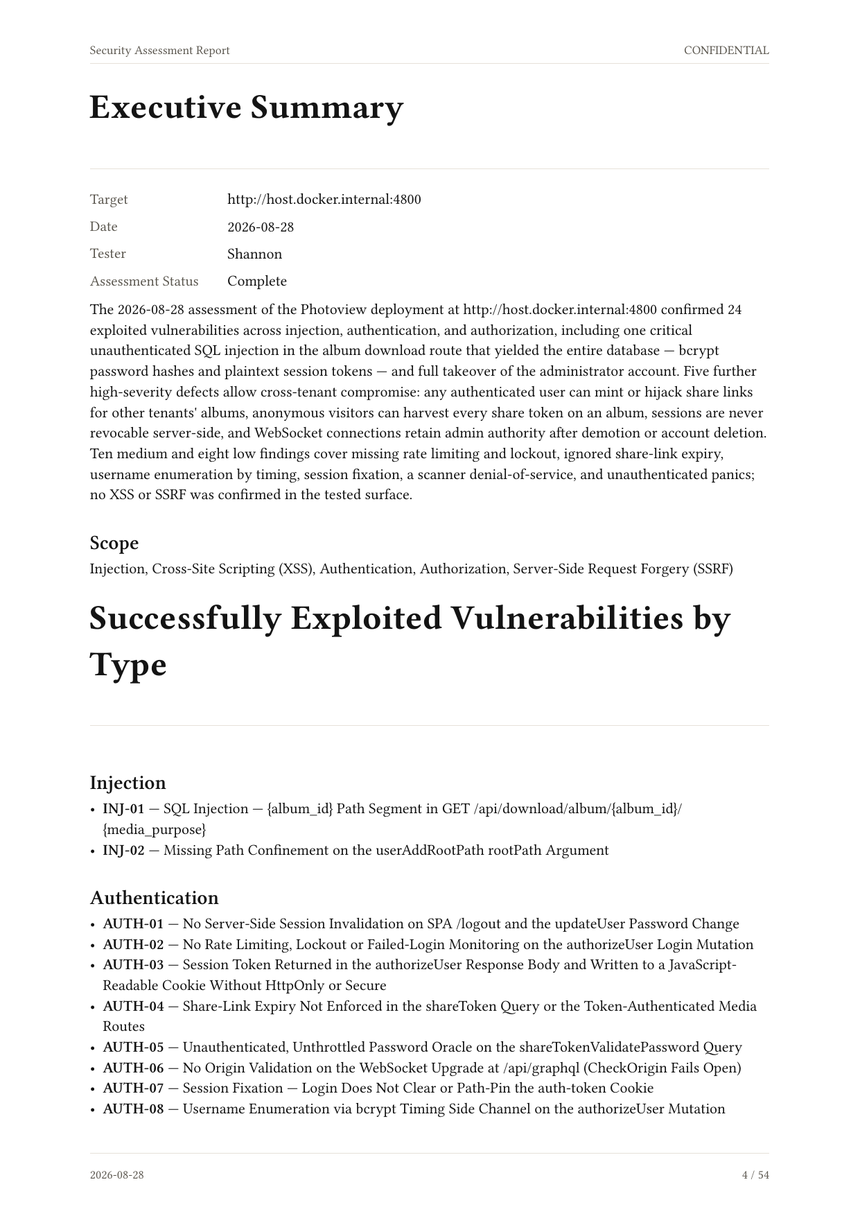
À lire sur cette page : « Assessment Status : Complete » distingue un scan terminé d’un scan partiel, et « no XSS or SSRF was confirmed in the tested surface » traduit la règle du projet : non prouvé ne veut pas dire absent.
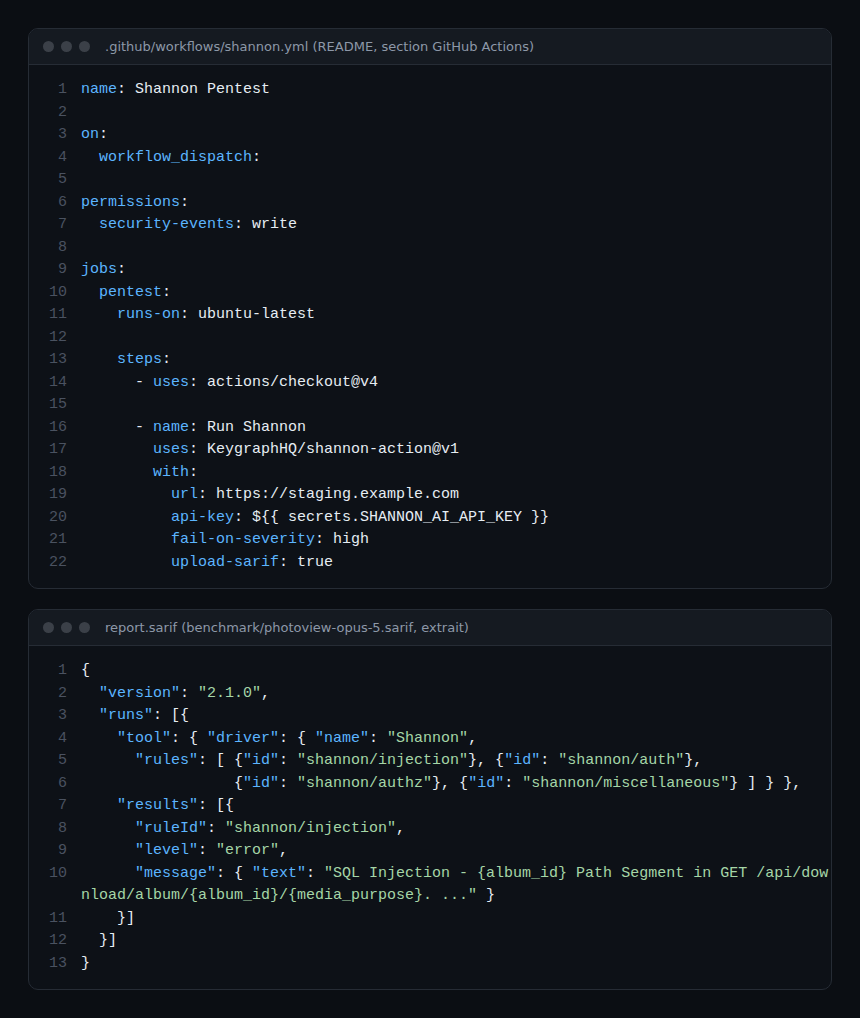
Le SARIF classe chaque constat sous une règle par classe (shannon/injection, shannon/xss, shannon/auth, shannon/authz, shannon/ssrf, shannon/miscellaneous) ; critical et high deviennent error, medium devient warning, le reste note.
Installation pas à pas (selon la documentation)
Étape 1 — Prérequis
Docker, Node.js 18 ou plus, et une clé de fournisseur de modèle : Anthropic, OpenAI, xAI et AWS Bedrock sont intégrés, tout autre fournisseur du catalogue Pi passe par SHANNON_AI_MODEL=<provider>:<model-id>, avec SHANNON_AI_BASE_URL pour une passerelle LLM. Le modèle par défaut est anthropic:claude-sonnet-4-6 ; le README affirme que Keygraph ne relaie jamais le trafic vers les modèles. Sous Windows, seul WSL2 est pris en charge.
Anthropic et OpenAI appliquent des garde-fous temps réel aux charges de cybersécurité : la documentation demande de suivre leur procédure pour testeurs légitimes avant le premier scan, et --validate-model le vérifie sans lancer de pentest.
Étape 2 — Configurer puis valider l’authentification
npx @keygraph/shannon@latest setup
npx @keygraph/shannon@latest start -u https://staging.example.com -r ./repo \
  -c ./my-app-config.yaml --validate-auth
Le fichier de configuration porte la description de la cible, les règles d’engagement en texte libre, les zones à éviter ou à privilégier (types url_path, subdomain, domain, method, header, parameter, code_path) et les filtres du rapport. C’est là que se joue l’usage responsable : débit plafonné, force brute interdite, /logout exclu.
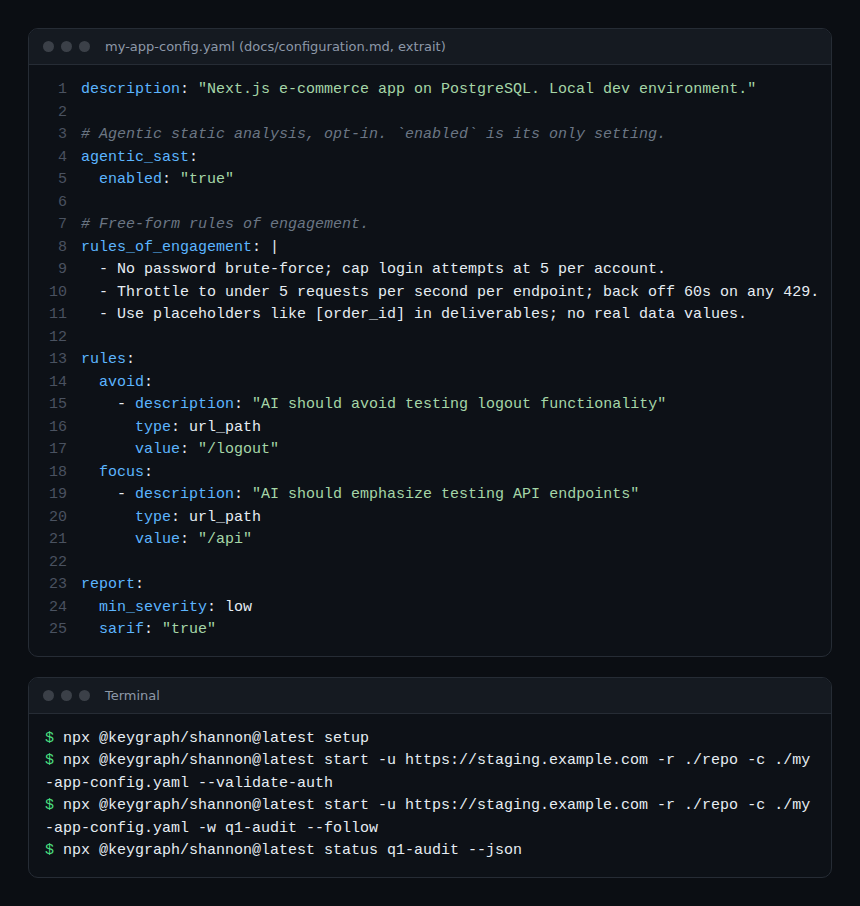
Étape 3 — Lancer et suivre
npx @keygraph/shannon@latest start -u https://staging.example.com -r ./repo \
  -c ./my-app-config.yaml -w q1-audit --follow
npx @keygraph/shannon@latest status q1-audit --json
npx @keygraph/shannon@latest logs q1-audit
Le dépôt est monté en lecture seule dans le conteneur ; les résultats vont dans ~/.shannon/workspaces/. Un run complet dure d’après la documentation entre 1 h et 1 h 30 et se reprend avec le même -w. En CI, la GitHub Action (dépôt privé et runner Docker requis) ne fait échouer le pipeline que sur des constats status: exploited ; un composant GitLab CI/CD existe aussi.
Pentest IA, détection runtime et SBOM : trois vues à croiser
Shannon répond à « peut-on exploiter cette application, ici, maintenant ? », pas à « quelles bibliothèques vulnérables tournent en production ? ». Cette seconde question est celle de Runtime Vulnerability Analytics dans Dynatrace SaaS : selon la page « Vulnerability evaluation » (mise à jour le 7 octobre 2026), OneAgent signale une bibliothèque quand un processus la charge et compare nom et version aux flux de vulnérabilités ; il ne vérifie ni les configurations, ni les informations runtime, ni le système d’exploitation. Voir l’exposition des vulnérabilités runtime.
Les deux outils se recoupent sur un point. Dynatrace détecte aussi des vulnérabilités de code à l’exécution (Java 8+, .NET, Go, backends avec ORM ; évaluation SSRF à activer séparément), et Runtime Application Protection détecte, puis bloque en mode « Block », les attaques par injection SQL, injection JNDI, injection de commande et SSRF. Scénario utile en staging : lancer Shannon sur une application instrumentée par OneAgent et vérifier que les exploits réussis remontent côté Dynatrace en attaques détectées ; sinon, la couverture technologique ou la règle de surveillance est en cause. En Dynatrace Managed, la détection des vulnérabilités tierces existe aussi ; les requêtes DQL sur security.events supposent Grail, donc SaaS.
Le SBOM complète le tableau : Syft inventorie tout ce qui est embarqué, Dynatrace ne signale que ce qui est chargé, Shannon ne garde que ce qu’il exploite : trois listes décroissantes, trois niveaux de preuve. L’approche multi-agents rejoint celle du skill d’audit de sécurité Cloudflare, revue humaine comprise.
Superviser l’outil lui-même
Shannon tourne chez vous, consomme des jetons facturés et manipule une cible : il mérite sa propre supervision, avec ce que le projet expose réellement :
- un journal
.shannon/workflow.logpar run et un fichier par agent dans.shannon/agents/, à ingérer comme tout fichier de log ; - l’interface Temporal sur
http://localhost:8233etstatus --jsonpour un instantané lisible par une machine ; - en CI, le rapport, le SARIF et un artefact de logs conservé même en cas d’échec.
Le projet ne documente aucun export OpenTelemetry ni métrique native : nous n’en inventons pas. Trois signaux suffisent : durée et état final de chaque run (complet ou partiel), coût en jetons lu dans les logs d’agents, et nombre de constats exploited par gravité dans le SARIF. Un run qui passe de 1 h 30 à 5 h, ou dont le coût double, signale un modèle qui boucle ou une cible devenue lente.
Limites et points ouverts
- Les constats restent à relire : la documentation reconnaît que les rapports générés par un LLM peuvent contenir des détails faibles ou faux ; le comparatif du projet compte lui-même un faux positif.
- Un dépôt adverse peut contenir des injections de prompt : ne scannez que du code maîtrisé. Et faites valider la licence AGPL-3.0 avant toute intégration dans un service exposé.
- Feuille de route tenue par un seul éditeur, qui réserve SCA, secrets et boîte noire à ses offres payantes ; la qualité dépend du modèle choisi, les modèles locaux sont à évaluer d’abord.
Bonnes pratiques
- Un environnement jetable par run, des comptes de test, des données synthétiques et l’autorisation écrite du propriétaire.
- Des règles d’engagement explicites dans la configuration, validées avec
--validate-authet--validate-modelavant le premier scan complet. - Épinglez la version npm plutôt que
@latesten CI ; clé de modèle dans un secret du pipeline. - Versionnez les SARIF et comparez-les d’une release à l’autre ; un constat « exploited » qui disparaît sans correctif mérite une enquête.
- Croisez avec la détection runtime : un exploit prouvé par Shannon et non vu par Dynatrace est une lacune de couverture ; une CVE vue par Dynatrace et non exploitée par Shannon reste à corriger.
Questions fréquentes
Shannon remplace-t-il un pentest humain ?
Non, et le projet le dit : il vise la longue traîne d’applications internes jamais testées et les releases fréquentes, et laisse aux experts les attaques enchaînées et la compréhension métier.
Peut-on l’utiliser sans envoyer son code à un tiers ?
Le code reste dans un conteneur local et les résultats sur votre disque, mais les requêtes vers le modèle emportent du contexte de code ; seul un modèle auto-hébergé (Ollama, vLLM, LM Studio, via --models-config) garde tout en interne.
Quelle différence avec les vulnérabilités que montre Dynatrace ?
Dynatrace observe la production et signale bibliothèques vulnérables chargées, certaines vulnérabilités de code et attaques en cours ; Shannon attaque un environnement de test et ne rapporte que ce qu’il a exploité. L’un mesure l’exposition, l’autre prouve l’exploitabilité.
Conclusion
Shannon rend crédible une idée simple : rejouer un pentest à chaque release, avec un rapport qui ne contient que des preuves. Ses limites sont claires : cinq classes, code source requis, dépendance au modèle, constats à relire. En staging, encadré par des règles d’engagement et croisé avec la détection runtime de Dynatrace et un SBOM, il complète la chaîne plutôt qu’il ne la remplace. Sources : dépôt KeygraphHQ/shannon (README, docs/safety.md, docs/configuration.md, docs/ai-providers.md), Vulnerability evaluation et Runtime Application Protection.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni à Keygraph. Les marques citées appartiennent à leurs propriétaires. N’utilisez un outil d’exploitation que sur des systèmes dont vous êtes propriétaire ou pour lesquels vous disposez d’une autorisation écrite ; les outils évoluent vite, vérifiez les commandes dans leur documentation officielle.