Module 3 du parcours Terraform Dynatrace Managed : le GitOps Dynatrace Managed consiste à faire de Git la seule source de vérité de la configuration, à la valider par revue, puis à la déployer par un pipeline Terraform.
Parcours : Terraform Dynatrace Managed · Module 3/3 · Durée : ~45 min · Niveau : Intermédiaire
Objectifs :
- Organiser un dépôt Git et un pipeline Terraform qui déploient la configuration
- Promouvoir une configuration de dev vers prod avec revue et approbation
- Choisir l’outil de pipeline pour votre équipe
- Préparer une éventuelle migration vers SaaS
Prérequis : modules 1 et 2 du parcours Terraform, un dépôt Git avec un système de CI, un environnement Managed de recette et un environnement de production.
Les modules précédents ont montré comment décrire la configuration en code et comment gérer l’état. Reste à décider comment un changement est relu et dans quel ordre il atteint les environnements. Ce module s’applique à Dynatrace Managed uniquement : jetons d’API, Settings 2.0 et API de configuration classiques, sans Grail ni OAuth.
GitOps Dynatrace Managed : le principe
La documentation Managed sur la configuration as code décrit les mécanismes que le GitOps exploite. La configuration peut vivre dans des fichiers organisés en dépôts Git. Elle peut servir de modèle pour plusieurs environnements. Elle peut être promue d’un environnement à l’autre après chaque étape de déploiement. Enfin, elle suit les pratiques Git habituelles : pull requests, fusion et approbations. La même page cite l’intégration aux pipelines CI/CD.
Pour un SRE, un changement de seuil laisse une trace et passe par une relecture avant la production, ce qui réduit le toil des corrections manuelles.
Le principe tient en trois règles : le dépôt est la référence, toute modification passe par une pull request relue, et les secrets restent dans le coffre de la CI.
Structurer le dépôt Terraform
Un dépôt simple contient les fichiers Terraform du module 1 (providers.tf, les ressources comme dynatrace_alerting), éventuellement les modules d’équipe du module 2, et un fichier de pipeline. Voici une suggestion d’organisation, à adapter :
- un jeu de fichiers Terraform commun, qui décrit la configuration ;
- des variables propres à chaque environnement (dev, prod), pour que le même code serve aux deux ;
- un état distinct par environnement, dans un backend distant (module 2), jamais dans Git ;
- un
.gitignorepour.terraform/, les fichiers d’état et les plans enregistrés.
Ce dernier point découle de la documentation de la CLI : un plan écrit avec -out contient la configuration complète et les valeurs des variables, et la documentation demande de le traiter comme un artefact potentiellement sensible.
Secrets et droits du pipeline
Avec le provider, les variables DYNATRACE_ENV_URL et DYNATRACE_API_TOKEN configurent l’accès, d’après le fichier docs/index.md du dépôt du provider. Pour un environnement Managed, l’URL contient l’identifiant d’environnement (https://<hôte>/e/<id>). Déclarez ces deux valeurs comme secrets de la CI : ni l’URL ni le jeton ne figurent dans Git ni dans les journaux.
Utilisez un jeton d’API distinct pour dev et pour prod, avec les seules portées nécessaires pour les ressources gérées (settings.read et settings.write pour la ressource de l’exercice du module 1) et une date d’expiration ; liez le jeton de production à un environnement protégé de la CI.
Un pipeline en trois temps
La CLI Terraform fournit les options d’automatisation. -input=false désactive les invites ; sans cette option, une CI interactive resterait bloquée. terraform plan -detailed-exitcode renvoie 0 sans changement, 1 en cas d’erreur et 2 si des changements sont présents. -out=tfplan écrit le plan dans un fichier, que terraform apply -input=false tfplan applique sans demander de confirmation : la documentation décrit ce mode comme destiné à l’automatisation. Elle recommande aussi de revérifier le plan final avant de l’appliquer.
- Pull request : validation.
terraform init,terraform validatepuisterraform plan. La commandevalidatecontrôle la syntaxe et la cohérence interne de la configuration ; elle ne valide ni l’état distant ni les API du provider, et elle exige un répertoire initialisé. Publiez le résultat deplandans la pull request pour montrer les différences aux relecteurs. - Fusion sur la branche principale : dev. Le pipeline calcule le plan, l’enregistre, puis l’applique sur l’environnement de recette, dans le même job.
- Approbation, puis prod. Un job de production dépend du job dev et attend une approbation manuelle avant de planifier et d’appliquer avec le jeton de production.
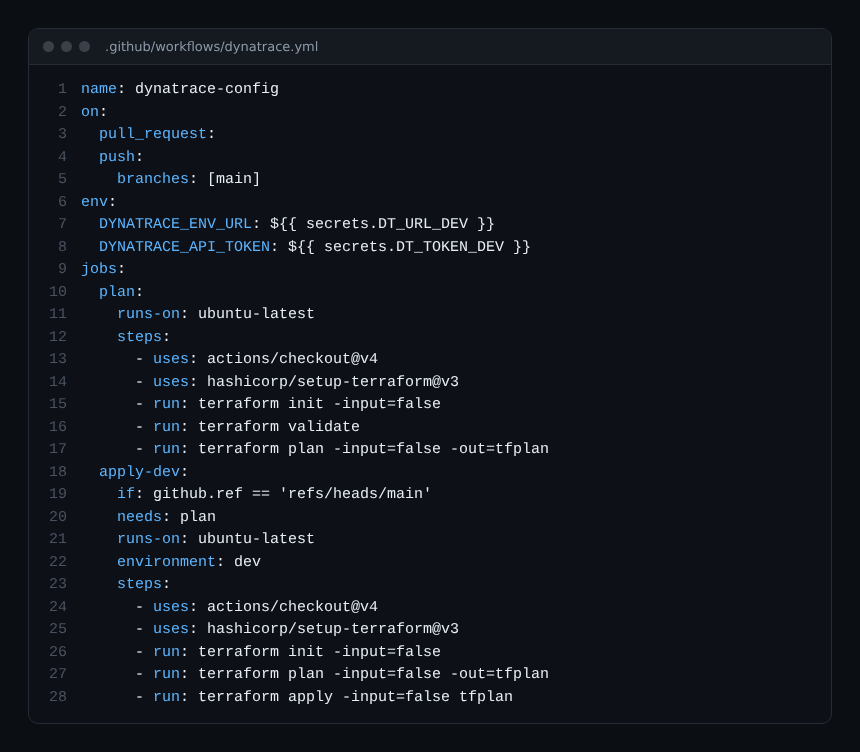
Ce fichier est un exemple écrit pour ce module ; il n’a pas été exécuté. Il illustre les deux premiers temps ; le troisième s’obtient en ajoutant un job apply-prod qui dépend de apply-dev et cible un environnement protégé exigeant une approbation.
Supprimer par le dépôt aussi
Avec Terraform, retirer une ressource du code la fait apparaître comme suppression dans le plan : c’est la pull request qui permet de la relire avant l’application. Examinez toujours les lignes de suppression du plan avant l’approbation, surtout en production.
Choisir l’outil de pipeline
Terraform ne dépend pas d’un moteur de CI particulier : tout système capable d’exécuter la CLI, de stocker des secrets et d’exiger une approbation convient. Pour décider, posez trois questions :
| Question | Pourquoi elle compte |
|---|---|
| Quel système de CI votre équipe utilise-t-elle déjà ? | Réutiliser l’existant évite un nouvel outil à opérer |
| Peut-il protéger un environnement de production par approbation ? | La promotion dev vers prod en dépend |
| Peut-il stocker des secrets sans les afficher dans les journaux ? | Le jeton d’API ne doit jamais apparaître en clair |
Si vous avez choisi Monaco plutôt que Terraform, suivez la formation séparée : parcours Monaco Managed. N’utilisez qu’un seul outil par objet : deux outils qui écrivent le même profil d’alerte se contredisent.
Préparer la migration vers SaaS
Une configuration versionnée facilite le passage à SaaS, mais ne le réalise pas seule. La page « Migrate configuration » de la documentation Managed précise que les outils de migration ne prennent en charge qu’une partie de la configuration. Les utilisateurs, groupes, politiques IAM et jetons, notamment, se refont à la main. Quelques habitudes à prendre dès maintenant :
- séparer le code des variables propres à chaque environnement : une cible SaaS ajoutera simplement un environnement de plus ;
- marquer dans le dépôt ce qui référence des identifiants d’entités, car ils n’existent pas sur un autre environnement.
Le détail est dans le guide global Migrer Managed vers SaaS.
Exercice pratique
Réalisez cet exercice sur un environnement de recette Managed, jamais directement en production. Les commandes ci-dessous n’ont pas été exécutées pour cet article : vérifiez-les sur votre version.
Étape 1 — Préparer le dépôt et les secrets
Créez un dépôt avec le code Terraform du module 1 et déclarez dans la CI les secrets DT_URL_DEV et DT_TOKEN_DEV. Ajoutez le .gitignore pour l’état et les plans. Résultat attendu : aucun jeton, aucune URL réelle ni fichier d’état dans Git ou dans les journaux.
Étape 2 — Valider une pull request
Modifiez un seuil dans la ressource dynatrace_alerting, ouvrez une pull request et laissez le job lancer terraform init, terraform validate et terraform plan -input=false -out=tfplan. Résultat attendu : le job réussit et le plan montre la modification ; en introduisant volontairement une erreur de syntaxe HCL, validate échoue.
Étape 3 — Appliquer sur dev
Fusionnez, puis vérifiez que le job de dev exécute terraform apply -input=false tfplan et que le seuil a changé dans l’environnement. Résultat attendu : la valeur de l’interface correspond au dépôt.
Étape 4 — Promouvoir vers prod
Ajoutez le job de production avec une étape d’approbation, en visant un second environnement de recette qui joue le rôle de prod, avec son propre jeton et son propre état. Résultat attendu : le déploiement attend l’approbation avant de s’exécuter.
Quiz
- Que renvoie
terraform plan -detailed-exitcodesi des changements sont présents ? a) 0 b) 1 c) 2 d) 3 - Pourquoi l’URL et le jeton sont-ils des secrets de la CI plutôt que des valeurs dans le dépôt ? a) Pour accélérer le plan b) Pour que les secrets restent hors de Git et des journaux c) Parce que Terraform refuse les URL d) Pour changer d’outil
- Que fait
terraform validate? a) Il applique la configuration b) Il contrôle la syntaxe et la cohérence interne, sans valider l’état distant ni les API du provider c) Il supprime les ressources absentes d) Il écrit le plan dans un fichier - Pourquoi ne faut-il pas versionner un plan écrit avec
-out? a) Il est trop volumineux b) Il contient la configuration complète et les valeurs des variables c) Il est chiffré d) Git le refuse
Corrigé
- c) 0 signifie aucun changement, 1 une erreur, 2 des changements présents.
- b) Les valeurs sont lues dans l’environnement de la CI.
- b) La commande ne valide ni l’état distant ni les API du provider : une erreur peut encore survenir au plan ou à l’application.
- b) La documentation demande de traiter un plan enregistré comme un artefact potentiellement sensible.
Pour aller plus loin
- Terraform et Dynatrace : alertes et dashboards
- Migrer Managed vers SaaS
- Configuration as Code, documentation Dynatrace Managed
- terraform plan, documentation HashiCorp
← Module 2 : import Terraform Dynatrace Managed · Sommaire du parcours
Questions fréquentes
Faut-il un dépôt par environnement ?
Non. Un seul dépôt suffit, avec des variables propres à chaque environnement ; la promotion se fait par l’ordre des jobs du pipeline, pas par la copie de fichiers.
Peut-on modifier la configuration dans l’interface après un déploiement ?
Techniquement oui, mais le prochain apply écrase la valeur gérée par le dépôt, et le contrôle de dérive du module 2 la signale : imposez la pull request comme seule voie.
Comment éviter d’appliquer par erreur en production ?
Liez le jeton de production à un environnement protégé de la CI, exigez une approbation et relisez le plan avant l’application. Un jeton limité aux portées utiles réduit aussi l’impact d’une erreur.
Vous savez désormais décrire, importer, déployer et promouvoir la configuration de Dynatrace Managed depuis Git avec Terraform.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC. Ce parcours ne remplace pas les formations et certifications officielles de Dynatrace University. Vérifiez les fonctionnalités dans la documentation officielle de votre version.