الوحدة 3 من مسار Terraform Dynatrace Managed: يعني GitOps Dynatrace Managed جعل Git المصدر الوحيد للحقيقة في الإعدادات، والتحقق منها بالمراجعة، ثم نشرها عبر pipeline خاص بـTerraform.
المسار: Terraform Dynatrace Managed · الوحدة 3/3 · المدة: نحو 45 دقيقة · المستوى: متوسط
الأهداف:
- تنظيم مستودع Git وpipeline خاص بـTerraform ينشران الإعدادات
- ترقية إعدادات من dev إلى prod بمراجعة وموافقة
- اختيار أداة الـpipeline المناسبة لفريقك
- الاستعداد لهجرة محتملة إلى SaaS
المتطلبات: الوحدتان 1 و2 من مسار Terraform، ومستودع Git مع نظام CI، وبيئة Managed للاختبار وبيئة إنتاج.
أوضحت الوحدتان السابقتان كيف توصف الإعدادات ككود وكيف تُدار الحالة (state). يبقى أن تحدد كيف يُراجَع التغيير وبأي ترتيب يصل إلى البيئات. تنطبق هذه الوحدة على Dynatrace Managed فقط: رموز API وSettings 2.0 وواجهات الإعدادات الكلاسيكية، من دون Grail ولا OAuth.
GitOps Dynatrace Managed: المبدأ
تصف وثائق Managed حول الإعدادات ككود (configuration as code) الآليات التي يستفيد منها GitOps. يمكن أن تعيش الإعدادات في ملفات منظمة في مستودعات Git. ويمكن أن تكون قالبًا لعدة بيئات. ويمكن ترقيتها من بيئة إلى أخرى بعد كل مرحلة نشر. كما أنها تتبع ممارسات Git المعتادة: pull requests والدمج والموافقات. وتذكر الصفحة نفسها التكامل مع pipelines الخاصة بـCI/CD.
بالنسبة إلى مهندس SRE، يترك تغيير العتبة أثرًا ويمر بمراجعة قبل الإنتاج، مما يقلل الـtoil الناتج عن التصحيحات اليدوية.
يقوم المبدأ على ثلاث قواعد: المستودع هو المرجع، وكل تعديل يمر عبر pull request تمت مراجعتها، وتبقى الأسرار في خزنة الـCI.
تنظيم مستودع Terraform
يضم المستودع البسيط ملفات Terraform من الوحدة 1 (providers.tf وموارد مثل dynatrace_alerting)، وربما وحدات الفريق من الوحدة 2، وملف pipeline. وهذا تنظيم مقترح للتكييف:
- مجموعة مشتركة من ملفات Terraform تصف الإعدادات؛
- متغيرات خاصة بكل بيئة (dev وprod) ليخدم الكود نفسه البيئتين؛
- حالة (state) منفصلة لكل بيئة في backend بعيد (الوحدة 2)، وليس في Git أبدًا؛
- ملف
.gitignoreللمجلد.terraform/وملفات الحالة والخطط المحفوظة.
تنبع النقطة الأخيرة من وثائق واجهة CLI: فالخطة المكتوبة بالخيار -out تحتوي على الإعدادات كاملة وقيم المتغيرات، وتطلب الوثائق التعامل معها كأثر قد يكون حساسًا.
أسرار الـpipeline وصلاحياته
مع المزوّد، يضبط المتغيران DYNATRACE_ENV_URL وDYNATRACE_API_TOKEN الوصول، وفق الملف docs/index.md في مستودع المزوّد. وفي بيئة Managed يحتوي العنوان على معرّف البيئة (https://<host>/e/<id>). صرّح بهاتين القيمتين كأسرار في الـCI: فلا يظهر العنوان ولا الرمز في Git ولا في السجلات.
استخدم رمز API مختلفًا لـdev ولـprod، بالنطاقات اللازمة فقط للموارد المُدارة (settings.read وsettings.write لمورد تمرين الوحدة 1) وبتاريخ انتهاء؛ واربط رمز الإنتاج ببيئة محمية في الـCI.
pipeline من ثلاث مراحل
توفر واجهة Terraform CLI خيارات الأتمتة. يعطّل -input=false المطالبات التفاعلية. ويُرجع terraform plan -detailed-exitcode القيمة 0 عند عدم وجود تغييرات، و1 عند الخطأ، و2 عند وجود تغييرات. ويكتب -out=tfplan الخطة في ملف يطبّقه terraform apply -input=false tfplan دون طلب تأكيد: وتصف الوثائق هذا النمط بأنه مخصص للأتمتة. كما توصي بإعادة فحص الخطة النهائية قبل تطبيقها.
- Pull request: التحقق.
terraform initثمterraform validateثمterraform plan. يفحص الأمرvalidateصياغة الإعدادات وتناسقها الداخلي؛ ولا يتحقق من الحالة البعيدة ولا من واجهات API الخاصة بالمزوّد، ويتطلب مجلدًا مهيأً. انشر ناتجplanفي الـpull request لتُظهر الفروق للمراجعين. - الدمج في الفرع الرئيسي: dev. يحسب الـpipeline الخطة ويحفظها ثم يطبّقها على بيئة الاختبار، في المهمة نفسها.
- الموافقة ثم prod. تعتمد مهمة الإنتاج على مهمة dev وتنتظر موافقة يدوية قبل التخطيط والتطبيق برمز الإنتاج.
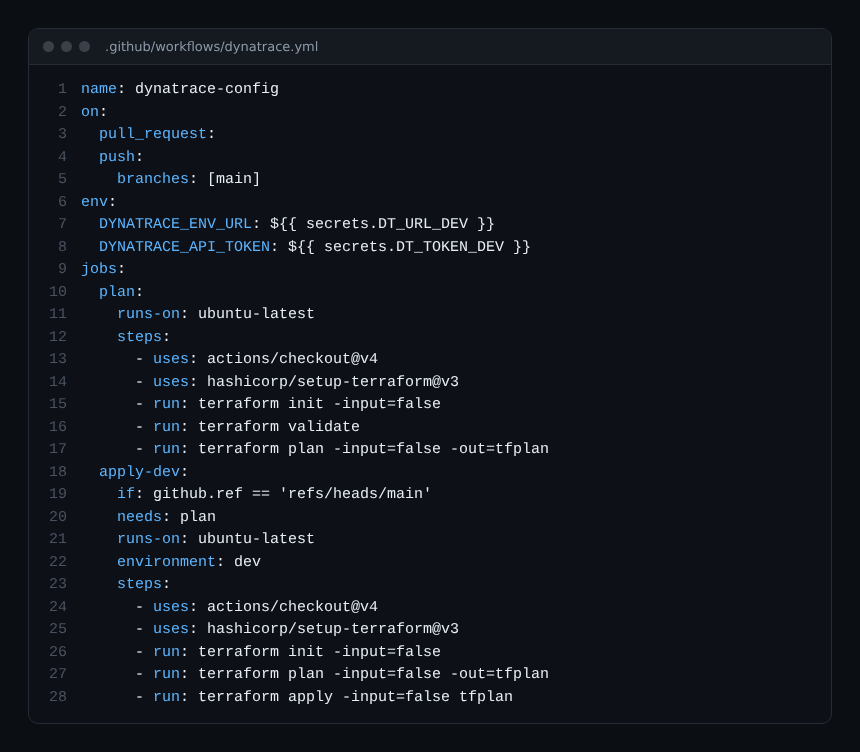
هذا الملف مثال كُتب لهذه الوحدة ولم يُنفَّذ. وهو يوضح المرحلتين الأوليين؛ وتُحصَّل الثالثة بإضافة مهمة apply-prod تعتمد على apply-dev وتستهدف بيئة محمية تشترط موافقة.
الحذف عبر المستودع أيضًا
مع Terraform، يؤدي حذف مورد من الكود إلى ظهوره كعملية حذف في الخطة: والـpull request هي ما يتيح مراجعته قبل التطبيق. افحص دائمًا أسطر الحذف في الخطة قبل الموافقة، خصوصًا في الإنتاج.
اختيار أداة الـpipeline
لا يعتمد Terraform على محرك CI بعينه: يصلح أي نظام قادر على تشغيل واجهة CLI وتخزين الأسرار واشتراط الموافقة. وللقرار اطرح ثلاثة أسئلة:
| السؤال | سبب أهميته |
|---|---|
| أي نظام CI يستخدمه فريقك بالفعل؟ | إعادة استخدامه تجنّبك أداة إضافية لتشغيلها |
| هل يستطيع حماية بيئة الإنتاج بموافقة؟ | تعتمد ترقية dev إلى prod على ذلك |
| هل يستطيع تخزين الأسرار دون عرضها في السجلات؟ | يجب ألا يظهر رمز API نصًا صريحًا أبدًا |
إذا اخترت Monaco بدل Terraform، فاتبع الدورة المنفصلة: مسار Monaco Managed. استخدم أداة واحدة فقط لكل كائن: أداتان تكتبان ملف التنبيهات نفسه تتناقضان.
الاستعداد للهجرة إلى SaaS
تسهّل الإعدادات المُدارة بالإصدارات الانتقال إلى SaaS، لكنها لا تنجزه وحدها. وتوضح صفحة «Migrate configuration» في وثائق Managed أن أدوات الهجرة لا تغطي إلا جزءًا من الإعدادات. فالمستخدمون والمجموعات وسياسات IAM والرموز، على وجه الخصوص، تُعاد يدويًا. وهذه عادات تُكتسب من الآن:
- فصل الكود عن المتغيرات الخاصة بكل بيئة: فهدف SaaS سيضيف بيئة أخرى فحسب؛
- وسم ما يشير في المستودع إلى معرّفات كيانات، لأنها غير موجودة في بيئة أخرى.
التفاصيل في الدليل العام الهجرة من Managed إلى SaaS.
تمرين عملي
نفّذ هذا التمرين في بيئة Managed للاختبار، وليس في الإنتاج مباشرة أبدًا. لم تُنفَّذ الأوامر الواردة أدناه من أجل هذه المقالة: تحقق منها في إصدارك.
الخطوة 1 — تحضير المستودع والأسرار
أنشئ مستودعًا فيه كود Terraform من الوحدة 1 وصرّح في الـCI بالسرّين DT_URL_DEV وDT_TOKEN_DEV. أضف .gitignore للحالة والخطط. النتيجة المتوقعة: لا رمز ولا عنوان حقيقي ولا ملف حالة في Git أو في السجلات.
الخطوة 2 — التحقق من pull request
عدّل عتبة في المورد dynatrace_alerting، وافتح pull request ودع المهمة تشغّل terraform init وterraform validate وterraform plan -input=false -out=tfplan. النتيجة المتوقعة: تنجح المهمة وتُظهر الخطة التعديل؛ وإذا أدخلت عمدًا خطأ في صياغة HCL فإن validate يفشل.
الخطوة 3 — التطبيق على dev
ادمج، ثم تحقق من أن مهمة dev تشغّل terraform apply -input=false tfplan وأن العتبة تغيّرت في البيئة. النتيجة المتوقعة: القيمة في الواجهة تطابق المستودع.
الخطوة 4 — الترقية إلى prod
أضف مهمة الإنتاج مع خطوة موافقة، مستهدفًا بيئة اختبار ثانية تؤدي دور prod، برمزها وحالتها الخاصتين. النتيجة المتوقعة: ينتظر النشر الموافقة قبل أن يعمل.
اختبار قصير
- ماذا يُرجع
terraform plan -detailed-exitcodeعند وجود تغييرات؟ أ) 0 ب) 1 ج) 2 د) 3 - لماذا يكون العنوان والرمز أسرارًا في الـCI لا قيمًا في المستودع؟ أ) لتسريع الخطة ب) لتبقى الأسرار خارج Git والسجلات ج) لأن Terraform يرفض العناوين د) لتغيير الأداة
- ماذا يفعل
terraform validate؟ أ) يطبّق الإعدادات ب) يفحص الصياغة والتناسق الداخلي دون التحقق من الحالة البعيدة ولا من واجهات API الخاصة بالمزوّد ج) يحذف الموارد الغائبة د) يكتب الخطة في ملف - لماذا لا ينبغي حفظ خطة مكتوبة بالخيار
-outفي Git؟ أ) حجمها كبير جدًا ب) تحتوي على الإعدادات كاملة وقيم المتغيرات ج) هي مشفّرة د) يرفضها Git
الإجابات
- ج) 0 تعني عدم وجود تغييرات، و1 خطأ، و2 وجود تغييرات.
- ب) تُقرأ القيم من بيئة الـCI.
- ب) لا يتحقق الأمر من الحالة البعيدة ولا من واجهات API الخاصة بالمزوّد: وقد يقع خطأ عند التخطيط أو التطبيق.
- ب) تطلب الوثائق التعامل مع الخطة المحفوظة كأثر قد يكون حساسًا.
للتعمق
- Terraform وDynatrace: التنبيهات ولوحات المعلومات
- الهجرة من Managed إلى SaaS
- Configuration as Code، وثائق Dynatrace Managed
- terraform plan، وثائق HashiCorp
→ الوحدة 2: استيراد Terraform في Dynatrace Managed · فهرس المسار
الأسئلة الشائعة
هل نحتاج إلى مستودع لكل بيئة؟
لا. يكفي مستودع واحد بمتغيرات خاصة بكل بيئة؛ وتتم الترقية بترتيب مهام الـpipeline، لا بنسخ الملفات.
هل يمكن تعديل الإعدادات في الواجهة بعد النشر؟
من الناحية التقنية نعم، لكن apply التالي يستبدل القيمة التي يديرها المستودع، ويشير إليها فحص الانجراف من الوحدة 2: اجعل الـpull request الطريق الوحيد.
كيف نتجنب التطبيق في الإنتاج عن طريق الخطأ؟
اربط رمز الإنتاج ببيئة محمية في الـCI، واشترط موافقة، وراجع الخطة قبل التطبيق. كما أن رمزًا محصورًا في النطاقات المفيدة يقلل أثر الخطأ.
أصبحت تعرف الآن كيف تصف إعدادات Dynatrace Managed وتستوردها وتنشرها وترقّيها انطلاقًا من Git باستخدام Terraform.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. لا يغني هذا المسار عن دورات Dynatrace University وشهاداتها الرسمية. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.