OpenCode agent de code open source : le dépôt anomalyco/opencode se présente comme « l’agent de code IA open source ». C’est un agent qui tourne dans votre terminal (avec une application de bureau en bêta), lit votre dépôt, propose des modifications et lance des commandes, avec le modèle de votre choix. Il compte environ 219 900 étoiles en octobre 2026, ce qui en fait l’un des dépôts les plus suivis de la série.
Un agent de code qui exécute des commandes et écrit des fichiers est un acteur de plus dans votre chaîne de livraison. Cet article suit le README et la documentation du projet : ce que c’est, l’installation, ce qu’on voit de l’interface, les limites de sécurité que le projet décrit lui-même, et comment suivre journaux, jetons et coûts. Pour la supervision côté entreprise, voir superviser un agent de code en entreprise.
Précision d’honnêteté : span.observer n’a pas installé ni testé OpenCode. Les commandes viennent du README et de la documentation. La première capture est publiée dans le dépôt ; les deux autres sont des extraits de ces documents, rendus par nos soins.
OpenCode agent de code open source : ce que dit le dépôt
- Qui : le dépôt appartient à l’organisation GitHub
anomalyco. Le fichier LICENSE porte « Copyright (c) 2025 opencode ». - Licence : MIT.
- Chiffres relus le 22 octobre 2026 sur la page du dépôt : environ 219 900 étoiles, environ 29 400 forks, 20 722 commits sur la branche
dev. - Version : à vérifier, voir plus bas. Le CHANGELOG du dépôt décrit « OpenCode V2 » et sa dernière entrée est la v2.1.2 du 21 octobre 2026, alors que la page des releases affichait la v1.19.3 du 16 octobre. Le projet a deux lignes de versions, V1 et V2, qui ne s’installent plus côte à côte par défaut.
- Agents intégrés :
build(accès complet, par défaut) etplan(lecture seule : refuse les modifications de fichiers et demande la permission avant les commandes shell), que l’on alterne avec la touche Tab. Un sous-agentgeneralsert aux recherches complexes. - Modèles : le projet est indépendant d’un fournisseur ; la documentation décrit la configuration des fournisseurs et des modèles. La capture ci-dessous montre un modèle de Claude et le service « OpenCode Zen ».
Visite de l’interface
Voici la capture du terminal publiée dans le dépôt (elle provient de la page d’accueil du projet et d’une version plus ancienne). L’en-tête de la session affiche le nombre de jetons, le pourcentage de contexte utilisé et le coût en dollars. Les appels d’outils (Grep, Glob, Read) sont listés au fil de la conversation, puis l’agent pose une question avant de modifier quoi que ce soit.
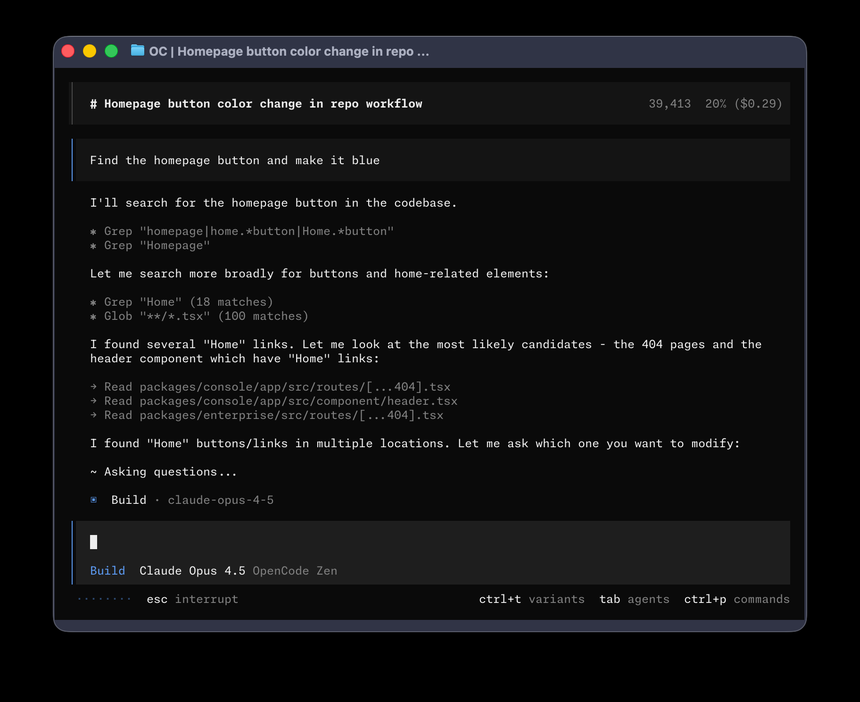
Ce compteur est utile pour la supervision : chaque session expose son coût en jetons à l’écran, avant même de brancher une métrique. Les raccourcis du bas rappellent les fonctions principales : Esc pour interrompre, Tab pour changer d’agent, Ctrl+T pour les variantes de modèle, Ctrl+P pour la palette de commandes.
Installation d’après le README
Étape 1 — Installer le CLI
Le README propose un script et plusieurs gestionnaires de paquets :
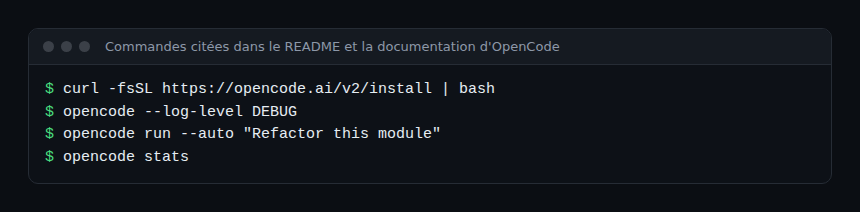
curl -fsSL https://opencode.ai/v2/install | bash
npm i -g @opencode/cli@latest
brew install anomalyco/tap/opencode-v2
brew install opencode
sudo pacman -S opencode
mise use -g opencode
nix run github:anomalyco/opencode
Piper un script distant dans un shell est une pratique à risque : préférez un gestionnaire de paquets, ou lisez le script avant de l’exécuter. Le script respecte l’ordre $OPENCODE_INSTALL_DIR, $XDG_BIN_DIR, $HOME/bin, puis $HOME/.opencode/bin. Le guide de migration précise qu’une installation V1 gérée par un paquet doit être retirée avant d’installer la V2.
Étape 2 — L’application de bureau (bêta)
Le README donne les paquets macOS (Apple Silicon et Intel), Windows et Linux (.deb, .rpm, .AppImage) et la commande brew install --cask opencode-desktop pour macOS.
Étape 3 — Encadrer les permissions
La documentation décrit une configuration permission où chaque action vaut allow, ask ou deny. La dernière règle qui correspond l’emporte ; on place donc la règle générale "*" en premier. L’exemple de la page :
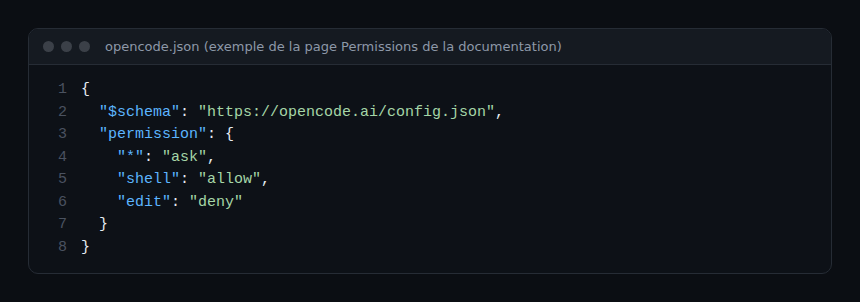
L’option --auto approuve automatiquement les demandes qui ne sont pas explicitement refusées ; les règles deny restent appliquées. Réservez-la à un environnement isolé.
Sécurité : ce que le projet dit de lui-même
- Le fichier SECURITY.md du dépôt est explicite : OpenCode ne met pas l’agent en bac à sable. Le système de permissions est une aide d’attention pour l’utilisateur, pas une isolation. Pour une vraie isolation, le projet recommande de lancer l’outil dans un conteneur Docker ou une machine virtuelle.
- Le mode serveur (
opencode serve,opencode web) est optionnel. La documentation demande de définirOPENCODE_SERVER_PASSWORDpour activer une authentification HTTP basique ; sans mot de passe, le serveur tourne sans authentification, avec un avertissement. - Les données envoyées au fournisseur de modèle relèvent de ses conditions ; les serveurs MCP que vous configurez sont hors du périmètre de confiance du projet.
Appliquez les mêmes précautions qu’à tout agent à privilèges : garde-fous des agents IA en production, et, si vous branchez des serveurs MCP, le guide du serveur MCP de GitHub.
Limites et points ouverts
- Deux lignes de versions : V1 et V2 coexistent. La V2 change l’API de plugins, les contrats du serveur et la configuration du client terminal ; des champs expérimentaux de la V1 (dont
openTelemetry) sont ignorés, d’après le guide de migration. Vérifiez la version affichée avant de suivre un tutoriel. - Cadence : plus de 20 000 commits ; fixez la version dans vos postes de développement.
- Modèles gratuits : le CHANGELOG mentionne des modèles à coût nul et une variable
OPENCODE_DISABLE_FREE_MODELSpour les masquer ; vérifiez ce qui est envoyé à quel fournisseur avant d’y mettre du code propriétaire. - Le projet précise qu’il n’accepte pas les rapports de sécurité générés par IA.
Observer OpenCode : journaux, jetons, coûts
OpenCode est un outil local, pas un service : la supervision part du poste ou du conteneur. Ces pistes valent pour Dynatrace SaaS comme pour Dynatrace Managed si vous collectez les données via un Collector OpenTelemetry.
- Journaux locaux : la page de dépannage indique
~/.local/share/opencode/log/sous macOS et Linux, des fichiers horodatés dont les dix plus récents sont conservés.opencode --log-level DEBUGdétaille la sortie, et--print-logsl’affiche dans le terminal. - Jetons et coûts :
opencode statsaffiche l’usage en jetons et le coût des sessions, avec les options--days,--tools,--modelset--project. Pour suivre ce coût dans un backend, voir le coût d’un agent IA en jetons avec OpenTelemetry. - Export OpenTelemetry (à vérifier) : dans le code source de la branche principale, le module
packages/util/src/observability.tslitOTEL_EXPORTER_OTLP_ENDPOINTetOTEL_EXPORTER_OTLP_HEADERSet, si un point d’accès est défini, envoie des journaux vers/v1/logset des traces vers/v1/traces. Cette fonction n’apparaît pas dans la documentation que nous avons lue : testez-la sur votre version avant de vous y fier. - Audit des commandes : la section
permissionest aussi un journal d’intentions ; exigezaskpourshelleteditsur les postes partagés.
Comment vérifier que ça fonctionne
opencodeouvre l’interface dans un dépôt de test.- Avec l’agent
plan, une demande de modification est refusée : c’est le mode lecture seule. - Après une session,
opencode statsmontre les jetons et le coût. - Un fichier de journal horodaté apparaît dans le répertoire de journaux.
Bonnes pratiques
- Lancez l’agent dans un conteneur ou une machine virtuelle pour les dépôts sensibles.
- Démarrez avec l’agent
planet des règlesask, puis assouplissez au besoin. - Définissez toujours
OPENCODE_SERVER_PASSWORDavant d’ouvrir le mode serveur ou web. - Gardez les clés de fournisseurs hors des dépôts et des journaux.
- Suivez le coût par session et relisez les écarts sans chercher de coupable.
Questions fréquentes
OpenCode est-il vraiment gratuit ?
Le logiciel est sous licence MIT. Les modèles ont un coût selon le fournisseur choisi, et le CHANGELOG évoque des modèles gratuits dont les limites changent ; le projet ne vend pas les jetons de vos autres fournisseurs.
Mon code part-il chez un tiers ?
Le contexte envoyé va au fournisseur de modèle que vous configurez, et SECURITY.md précise que sa gestion des données dépend de lui. Choisissez-le selon votre politique de données.
OpenCode isole-t-il les commandes qu’il lance ?
Non, d’après SECURITY.md : les permissions ne sont pas un bac à sable. Utilisez un conteneur ou une machine virtuelle.
Conclusion
OpenCode mérite sa popularité pour ceux qui veulent un agent de code open source, libre du choix du modèle et configurable par fichier. Il faut l’adopter en connaissance de cause : version V1 ou V2 à vérifier, permissions strictes, isolation par conteneur, et suivi des jetons et des journaux. Pour un autre agent open source de la même série, voir OpenClaw. Sources : dépôt anomalyco/opencode.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni aux projets cités. Les marques citées appartiennent à leurs propriétaires. Les outils évoluent vite : vérifiez les commandes et options dans leur documentation officielle.