OpenCode agente de código de código abierto: el repositorio anomalyco/opencode se presenta como «el agente de código de IA de código abierto». Es un agente que corre en tu terminal (con una aplicación de escritorio en beta), lee tu repositorio, propone modificaciones y lanza comandos, con el modelo que elijas. Tiene unas 219 900 estrellas en octubre de 2026, lo que lo convierte en uno de los repositorios más seguidos de la serie.
Un agente de código que ejecuta comandos y escribe archivos es un actor más en tu cadena de entrega. Este artículo sigue el README y la documentación del proyecto: qué es, la instalación, qué se ve de la interfaz, los límites de seguridad que describe el propio proyecto y cómo seguir logs, tokens y costes. Para la monitorización en la empresa, consulta monitorizar un agente de código en la empresa.
Una precisión de honestidad: span.observer no ha instalado ni probado OpenCode. Los comandos proceden del README y de la documentación. La primera captura está publicada en el repositorio; las otras dos son extractos de esos documentos, renderizados por nosotros.
OpenCode agente de código de código abierto: qué dice el repositorio
- Quién: el repositorio pertenece a la organización de GitHub
anomalyco. El archivo LICENSE lleva «Copyright (c) 2025 opencode». - Licencia: MIT.
- Cifras consultadas el 22 de octubre de 2026 en la página del repositorio: unas 219 900 estrellas, unos 29 400 forks, 20 722 commits en la rama
dev. - Versión: por comprobar, consulta más abajo. El CHANGELOG del repositorio describe «OpenCode V2» y su última entrada es la v2.1.2 del 21 de octubre de 2026, mientras que la página de releases mostraba la v1.19.3 del 16 de octubre. El proyecto tiene dos líneas de versiones, V1 y V2, que ya no se instalan en paralelo por defecto.
- Agentes integrados:
build(acceso completo, por defecto) yplan(solo lectura: rechaza las modificaciones de archivos y pide permiso antes de los comandos de shell), que se alternan con la tecla Tab. Un subagentegeneralsirve para las búsquedas complejas. - Modelos: el proyecto es independiente de cualquier proveedor; la documentación describe la configuración de proveedores y modelos. La captura de abajo muestra un modelo de Claude y el servicio «OpenCode Zen».
Recorrido por la interfaz
Esta es la captura del terminal publicada en el repositorio (procede de la página de inicio del proyecto y de una versión más antigua). La cabecera de la sesión muestra el número de tokens, el porcentaje de contexto usado y el coste en dólares. Las llamadas a herramientas (Grep, Glob, Read) se enumeran a lo largo de la conversación, y después el agente hace una pregunta antes de modificar nada.
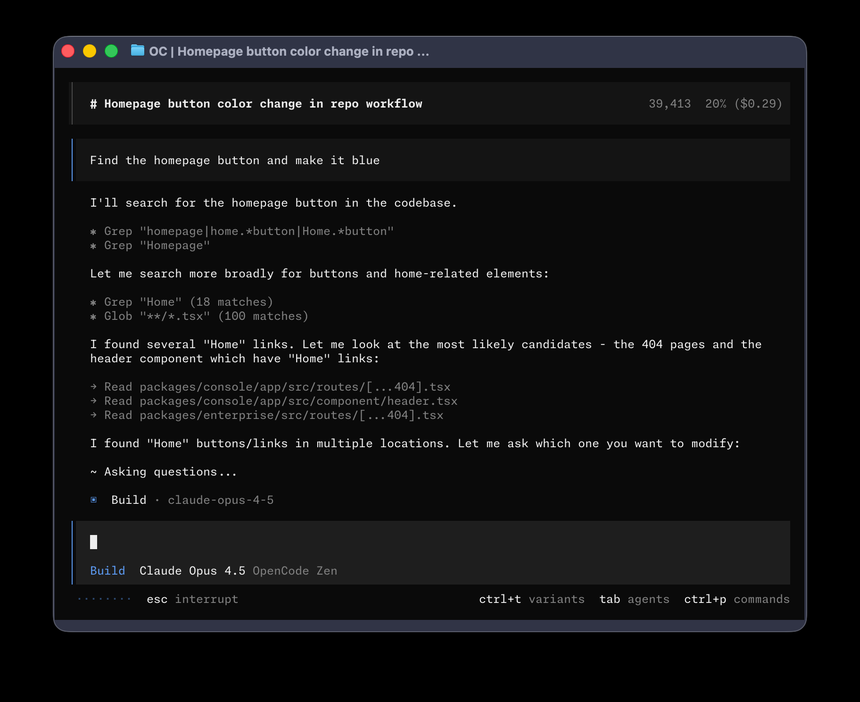
Este contador es útil para la monitorización: cada sesión expone su coste en tokens en pantalla, incluso antes de conectar una métrica. Los atajos de abajo recuerdan las funciones principales: Esc para interrumpir, Tab para cambiar de agente, Ctrl+T para las variantes de modelo, Ctrl+P para la paleta de comandos.
Instalación según el README
Paso 1: instalar el CLI
El README propone un script y varios gestores de paquetes:
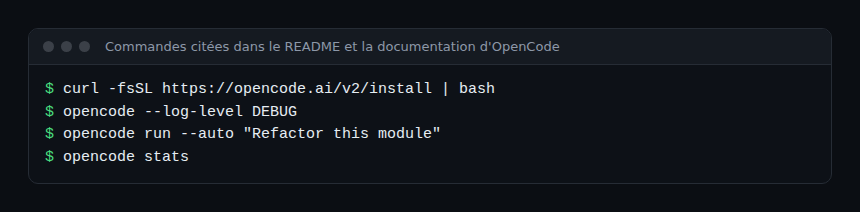
curl -fsSL https://opencode.ai/v2/install | bash
npm i -g @opencode/cli@latest
brew install anomalyco/tap/opencode-v2
brew install opencode
sudo pacman -S opencode
mise use -g opencode
nix run github:anomalyco/opencode
Pasar un script remoto a un shell es una práctica de riesgo: prefiere un gestor de paquetes, o lee el script antes de ejecutarlo. El script respeta el orden $OPENCODE_INSTALL_DIR, $XDG_BIN_DIR, $HOME/bin y, por último, $HOME/.opencode/bin. La guía de migración precisa que una instalación V1 gestionada por un paquete debe retirarse antes de instalar la V2.
Paso 2: la aplicación de escritorio (beta)
El README da los paquetes de macOS (Apple Silicon e Intel), Windows y Linux (.deb, .rpm, .AppImage) y el comando brew install --cask opencode-desktop para macOS.
Paso 3: acotar los permisos
La documentación describe una configuración permission donde cada acción vale allow, ask o deny. Gana la última regla que coincide; por eso se coloca primero la regla general "*". El ejemplo de la página:
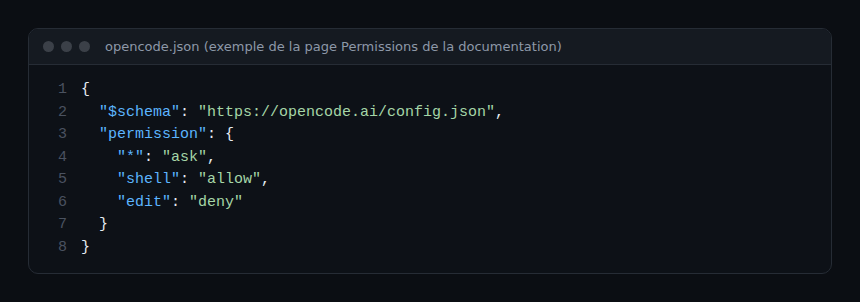
La opción --auto aprueba automáticamente las peticiones que no se rechazan de forma explícita; las reglas deny siguen aplicándose. Resérvala para un entorno aislado.
Seguridad: lo que dice el proyecto de sí mismo
- El archivo SECURITY.md del repositorio es explícito: OpenCode no pone al agente en un sandbox. El sistema de permisos es una ayuda de atención para el usuario, no un aislamiento. Para un aislamiento real, el proyecto recomienda lanzar la herramienta en un contenedor Docker o en una máquina virtual.
- El modo servidor (
opencode serve,opencode web) es opcional. La documentación pide definirOPENCODE_SERVER_PASSWORDpara activar una autenticación HTTP básica; sin contraseña, el servidor corre sin autenticación, con una advertencia. - Los datos enviados al proveedor de modelo dependen de sus condiciones; los servidores MCP que configures quedan fuera del perímetro de confianza del proyecto.
Aplica las mismas precauciones que con cualquier agente con privilegios: barreras de seguridad de los agentes de IA en producción y, si conectas servidores MCP, la guía del servidor MCP de GitHub.
Límites y puntos abiertos
- Dos líneas de versiones: V1 y V2 coexisten. La V2 cambia la API de plugins, los contratos del servidor y la configuración del cliente de terminal; campos experimentales de la V1 (entre ellos
openTelemetry) se ignoran, según la guía de migración. Comprueba la versión mostrada antes de seguir un tutorial. - Cadencia: más de 20 000 commits; fija la versión en tus puestos de desarrollo.
- Modelos gratuitos: el CHANGELOG menciona modelos de coste cero y una variable
OPENCODE_DISABLE_FREE_MODELSpara ocultarlos; comprueba qué se envía a qué proveedor antes de poner en ellos código propietario. - El proyecto precisa que no acepta informes de seguridad generados por IA.
Observar OpenCode: logs, tokens, costes
OpenCode es una herramienta local, no un servicio: la monitorización parte del puesto o del contenedor. Estas pistas valen tanto para Dynatrace SaaS como para Dynatrace Managed si recoges los datos mediante un Collector de OpenTelemetry.
- Logs locales: la página de resolución de problemas indica
~/.local/share/opencode/log/en macOS y Linux, con archivos fechados de los que se conservan los diez más recientes.opencode --log-level DEBUGdetalla la salida, y--print-logsla muestra en el terminal. - Tokens y costes:
opencode statsmuestra el uso en tokens y el coste de las sesiones, con las opciones--days,--tools,--modelsy--project. Para seguir ese coste en un backend, consulta el coste de un agente de IA en tokens con OpenTelemetry. - Exportación de OpenTelemetry (por comprobar): en el código fuente de la rama principal, el módulo
packages/util/src/observability.tsleeOTEL_EXPORTER_OTLP_ENDPOINTyOTEL_EXPORTER_OTLP_HEADERSy, si se define un punto de acceso, envía logs a/v1/logsy trazas a/v1/traces. Esta función no aparece en la documentación que hemos leído: pruébala en tu versión antes de fiarte de ella. - Auditoría de comandos: la sección
permissiones también un registro de intenciones; exigeaskparashellyediten los puestos compartidos.
Cómo comprobar que funciona
opencodeabre la interfaz en un repositorio de prueba.- Con el agente
plan, se rechaza una petición de modificación: es el modo de solo lectura. - Tras una sesión,
opencode statsmuestra los tokens y el coste. - Aparece un archivo de log fechado en el directorio de logs.
Buenas prácticas
- Lanza el agente en un contenedor o una máquina virtual para los repositorios sensibles.
- Empieza con el agente
plany reglasask, y flexibiliza después si hace falta. - Define siempre
OPENCODE_SERVER_PASSWORDantes de abrir el modo servidor o web. - Mantén las claves de proveedores fuera de los repositorios y de los logs.
- Sigue el coste por sesión y revisa las desviaciones sin buscar culpables.
Preguntas frecuentes
¿OpenCode es realmente gratuito?
El software tiene licencia MIT. Los modelos tienen un coste según el proveedor elegido, y el CHANGELOG menciona modelos gratuitos cuyos límites cambian; el proyecto no vende los tokens de tus otros proveedores.
¿Mi código va a parar a un tercero?
El contexto enviado va al proveedor de modelo que configures, y SECURITY.md precisa que su tratamiento de los datos depende de él. Elígelo según tu política de datos.
¿OpenCode aísla los comandos que lanza?
No, según SECURITY.md: los permisos no son un sandbox. Usa un contenedor o una máquina virtual.
Conclusión
OpenCode merece su popularidad entre quienes quieren un agente de código de código abierto, con libertad de elección del modelo y configurable por archivo. Hay que adoptarlo con conocimiento de causa: versión V1 o V2 por comprobar, permisos estrictos, aislamiento por contenedor y seguimiento de tokens y logs. Para otro agente de código abierto de la misma serie, consulta OpenClaw. Fuentes: repositorio anomalyco/opencode.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba los comandos y las opciones en su documentación oficial.