REA ingénierie inverse : le dépôt morluto/rea (« Reverse Engineer Anything ») est un serveur MCP et une ligne de commande qui branchent un agent IA sur des outils d’analyse de binaires natifs, d’applications JavaScript et Electron, d’assemblages .NET, d’APK Android ou de sites web. Le projet affiche environ 361 200 étoiles et 90 600 forks à la date de relecture, le 22 octobre 2026, sous licence MIT. Ce guide présente l’outil, son installation d’après le README et, surtout, le cadre d’usage que le projet impose : analyser uniquement des logiciels qui vous appartiennent ou que vous êtes autorisé à examiner.
L’ingénierie inverse est légale dans de nombreux cas (sécurité, interopérabilité, audit, préservation) et restreinte dans d’autres, selon votre juridiction et la licence du logiciel visé. Le projet le rappelle lui-même dans un fichier DISCLAIMER.md ; nous reprenons ses mises en garde plus bas.
Précision d’honnêteté : span.observer n’a pas installé ni lancé REA. Les commandes viennent du README et de la documentation du dépôt ; les images sont une figure du dépôt et des extraits rendus à partir de son README.
REA ingénierie inverse : ce que dit le dépôt
- Licence : MIT. Le README précise que le code écrit par REA est sous MIT et que les composants tiers gardent leurs propres licences (fichier
THIRD_PARTY_NOTICES.md). - Langage et distribution : projet Node.js/TypeScript publié sur npm sous le nom
rea-agents. La version dupackage.jsonde la branche principale est la 6.7.0, avec une entrée de journal des changements datée du 18 octobre 2026. Le journal précise que la 6.6.0 a été étiquetée mais pas publiée sur npm. - Chiffres relus le 22 octobre 2026 : environ 361 200 étoiles et 90 600 forks. Ces chiffres sont très élevés pour un projet récent ; nous les rapportons tels que la page les affiche, sans les expliquer ni les garantir. Le README signale lui-même que seuls
morluto/rea, rea.tools et le paquet npmrea-agentssont officiels : un nom de dépôt voisin ou un README copié ne prouve rien. - Prérequis : Node.js 22.x (≥ 22.19), 24.x (≥ 24.11) ou 26 et plus, avec npm ; des outils supplémentaires selon la cible.
- Agents pris en charge : le README cite Claude Code, Codex, Cursor, Gemini CLI, Grok Build et d’autres agents compatibles avec un serveur MCP local.
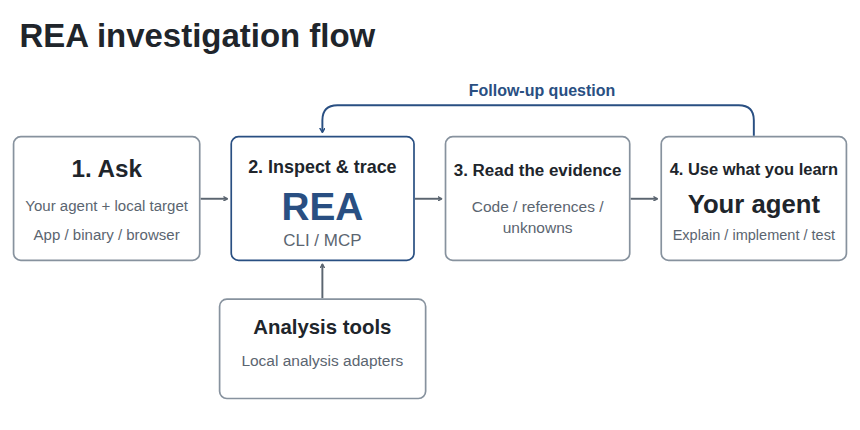
Le principe : votre agent appelle REA par MCP, REA inspecte la cible et trace le code pertinent, puis renvoie ses constats avec les preuves et les inconnues ; l’agent s’en sert pour expliquer, implémenter ou tester. Les mêmes flux existent en ligne de commande.
Ce que REA peut analyser
Le tableau du README est long : bureau et installations d’applications, binaires natifs (pseudo-code, assembleur, chaînes, symboles via Hopper, Ghidra ou IDA), applications JavaScript et Electron, assemblages .NET, APK via JADX, appareils Android via adb, micrologiciels, captures réseau enregistrées, fichiers modèle GGUF et safetensors, bases SQLite, sites web avec un navigateur de la famille Chrome, et bien d’autres. Les inspections statiques de JavaScript et de .NET lisent les fichiers fournis sans exécuter l’application. Les captures d’exécution, elles, lancent ou pilotent la cible avec vos droits d’utilisateur.
Pour l’analyse native, REA s’appuie sur un moteur externe que vous installez : le README cite Hopper, Ghidra et IDA, ainsi que GNU objdump et Rizin pour l’inspection hors ligne. Pour comprendre ce que Ghidra et MCP apportent à un agent, voir notre article sur Ghidra MCP et les outils locaux pour agents IA.
Les mises en garde du projet
Elles font partie de l’outil ; les ignorer revient à mal l’utiliser. Résumé du README et de DISCLAIMER.md :
- Usage légal : recherche en sécurité, analyse de malwares et d’incidents, CTF et enseignement, interopérabilité, préservation de logiciels, débogage ou audit de logiciels que vous possédez ou êtes autorisé à examiner.
- Ce que le projet ne soutient pas : contourner des DRM, des contrôles de licence ou des anti-triche, créer des triches de jeu, contourner une authentification sur des systèmes non autorisés, copier un logiciel propriétaire ou reproduire ses ressources protégées.
- Exécution de cibles : certains flux exécutent ou observent des programmes, se connectent à des points d’accès d’exécution ou de navigateur, capturent du trafic ou agissent sur des appareils connectés. L’autorisation d’examiner un fichier n’autorise pas forcément à l’exécuter, à intercepter ou à interagir avec le système d’un tiers. Utilisez un environnement approprié pour les cibles non fiables.
- Responsabilité : vous répondez des commandes et des scripts que vous demandez à un agent d’exécuter, y compris ceux qu’il génère. Avoir un fichier ou voir un logiciel publié ne vaut pas permission pour toute opération.
- Résultats : décompilation, reconstruction et analyse assistée par IA peuvent être incomplètes ou fausses ; vérifiez les preuves avant de vous y fier.
Le README ajoute une règle sur les outils du commerce :
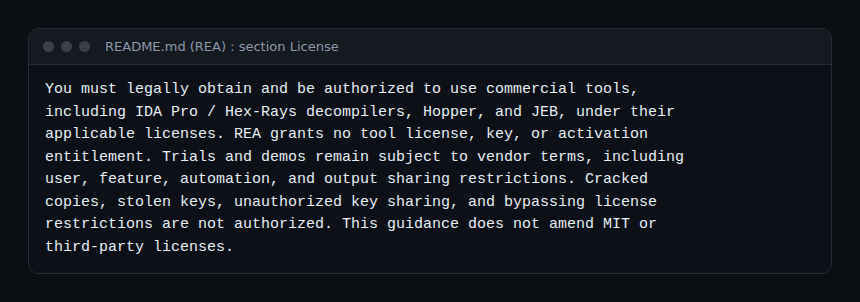
Autrement dit : Hopper, IDA, JEB et leurs décompileurs sont des produits payants, avec leurs propres conditions, et REA ne fournit ni licence ni clé. Les périodes d’essai restent soumises aux règles de l’éditeur. span.observer n’est lié à aucun de ces éditeurs.
Installation pas à pas
- Installer Node.js et npm aux versions ci-dessus. Sur Linux, le README demande un
pscompatible procps dans lePATHde REA pour certains contrôles de propriété de processus. - Lancer l’assistant :
npx rea-agents setupChoisissez vos agents, relisez les modifications proposées, approuvez-les, puis redémarrez l’agent. Le README indique que l’assistant ajoute le serveur MCP de REA et des instructions de travail, avec sauvegarde de la configuration existante.
- Pour la ligne de commande seule, deux commandes du README :
npx -y rea-agents@latest analyze-javascript-application /absolute/path/to/app --json
npm install --global rea-agents
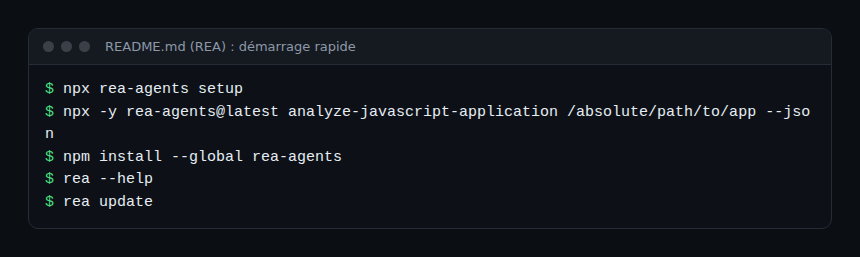
Pour un client qui demande une configuration manuelle, la documentation d’installation donne une entrée mcpServers.rea qui lance npx avec -y [email protected] mcp : elle recommande de figer une version exacte pour une inscription durable. Pour la mise à jour, rea update ; le README rappelle que REA change vite et que les versions récentes corrigent souvent des bogues.
Limites et points ouverts
- Chiffres à prendre avec recul : un nombre d’étoiles aussi élevé ne remplace pas une relecture du code et de la licence des outils tiers. Installez uniquement depuis les sources officielles citées par le README.
- Outils tiers payants pour l’analyse native avancée (Hopper, IDA, JEB) : coût et conditions à vérifier.
- Exécution sur votre machine : l’agent peut demander des captures d’exécution ; travaillez dans une machine virtuelle ou un conteneur jetable pour les cibles non fiables.
- Fiabilité : les résultats d’un agent restent des hypothèses ; le projet le dit.
- Données : REA analyse en local, mais votre agent reçoit les résultats des outils, et son fournisseur de modèle applique sa propre politique de données (README).
Observer et superviser l’usage
Le README ne décrit pas d’export de traces OpenTelemetry. Ce que le dépôt documente : la commande rea doctor, qui lit les prérequis de l’hôte et la configuration des agents sans les modifier et rend un rapport JSON avec une valeur healthy ; des variables comme REA_LOG_LEVEL pour le niveau de journalisation et REA_MCP_MAX_RESPONSE_BYTES pour borner la taille des réponses MCP ; des délais de démarrage réglables (REA_GHIDRA_STARTUP_TIMEOUT_MS, REA_HOPPER_STARTUP_TIMEOUT_MS).
Pour tracer ce que fait l’agent, Dynatrace SaaS et Dynatrace Managed peuvent recevoir côté client les événements d’appel d’outil MCP via OpenTelemetry, comme expliqué dans observer les agents MCP avec OpenTelemetry : nom d’outil, durée, succès. Gardez les paramètres des outils hors des logs si les chemins ou les fichiers analysés sont sensibles. Avant de brancher REA à un agent, cadrez ce qu’il peut faire avec les garde-fous des agents IA en production et la sécurisation d’un serveur MCP.
Comment vérifier que ça fonctionne
rea doctor --jsonrend un rapport ;rea doctor --client codex --json(ou l’identifiant de votre agent) vérifie une inscription précise.- Après redémarrage de l’agent, l’outil REA apparaît dans la liste de ses serveurs MCP.
- Sur une application JavaScript dont vous avez les droits, la commande
analyze-javascript-applicationrenvoie des modules et leurs imports.
Bonnes pratiques
- Documentez l’autorisation avant chaque analyse : cible, périmètre, propriétaire.
- Isolez les cibles non fiables dans une machine jetable, sans identifiants réels.
- Figez la version de
rea-agentsdans la configuration MCP. - Limitez REA au projet ou au profil d’agent qui en a besoin (la documentation d’installation décrit comment).
- Ne publiez pas de code reconstruit sans avoir vérifié les droits sur le logiciel d’origine.
Questions fréquentes
REA est-il légal ?
Le logiciel est sous MIT. Son usage dépend de ce que vous analysez : le projet le limite aux logiciels possédés ou autorisés, et le droit applicable dépend de votre pays et des licences en jeu. En cas de doute, demandez un avis juridique.
Faut-il acheter Hopper ou IDA ?
Pas pour l’analyse JavaScript ou .NET statique ; pour le natif, le README cite aussi Ghidra, GNU objdump et Rizin. Si vous utilisez un produit payant, obtenez-le légalement.
Mes fichiers sont-ils envoyés à un tiers ?
Selon le README, REA analyse en local. Votre agent reçoit toutefois les résultats, qui partent chez son fournisseur de modèle.
Conclusion
REA est un outil puissant pour comprendre un logiciel que vous avez le droit d’examiner, et le projet a eu la franchise de poser le cadre d’usage. Installez depuis les sources officielles, isolez, tracez les appels, et gardez l’autorisation écrite. Pour un autre outil de la série, voir le serveur MCP officiel de GitHub. Sources : dépôt morluto/rea.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC ni aux projets cités. Les marques citées appartiennent à leurs propriétaires. Cet article ne constitue pas un avis juridique. Les outils évoluent vite : vérifiez les commandes et options dans leur documentation officielle.