Syft générateur SBOM : le dépôt anchore/syft se présente comme un outil en ligne de commande et une bibliothèque qui produisent un Software Bill of Materials (SBOM) à partir d’images de conteneurs et de systèmes de fichiers. La page du dépôt affiche environ 9 800 étoiles et environ 1 000 forks le 29 octobre 2026 (valeurs arrondies par GitHub), sous licence Apache 2.0, et la dernière release lisible est la v1.55.0 du 19 octobre.
Pour un SRE ou une équipe plateforme, l’intérêt tient en une question : savez-vous ce qu’il y a dans les images que vos clusters Kubernetes exécutent ? Un SBOM répond avant l’incident, pas pendant. Il complète ce que les vulnérabilités runtime de Dynatrace montrent à l’exécution : l’un inventorie tout ce qui est embarqué, l’autre ne signale que ce qui est chargé.
Précision d’honnêteté : span.observer n’a pas exécuté Syft. Les commandes viennent du README et de la documentation oss.anchore.com ; la première capture est une image fixe tirée de la démonstration animée du README, les deux autres reproduisent des commandes documentées.
Syft générateur SBOM : ce que dit le dépôt
- Éditeur : Anchore, qui maintient aussi Grype, le scanner de vulnérabilités compagnon.
- Licence : Apache 2.0, vérifiée dans le fichier LICENSE du dépôt le 29 octobre 2026. Le logo (une chouette rose) est, lui, sous CC BY 4.0 : nous ne le reprenons pas.
- Langage : Go ; le fichier
go.modde la branche principale déclarego 1.26.8. - Cibles : d’après le README, images de conteneurs, systèmes de fichiers et archives, avec des dizaines d’écosystèmes de paquets (apk, dpkg, RPM, Go, Python, Java, JavaScript, Ruby, Rust, PHP, .NET et d’autres).
- Formats de sortie : CycloneDX, SPDX, Syft JSON et d’autres, avec conversion entre formats.
- Release v1.55.0 : les notes citent la prise en charge des paquets IPK par le cataloger d’archives deb, trois corrections et 49 changements de dépendances, dont cinq vulnérabilités corrigées.
Visite : ce que Syft affiche
La démonstration du README montre l’enchaînement de base : l’image est tirée, chargée, analysée, puis cataloguée, et un tableau liste chaque paquet avec son nom, sa version et son type.
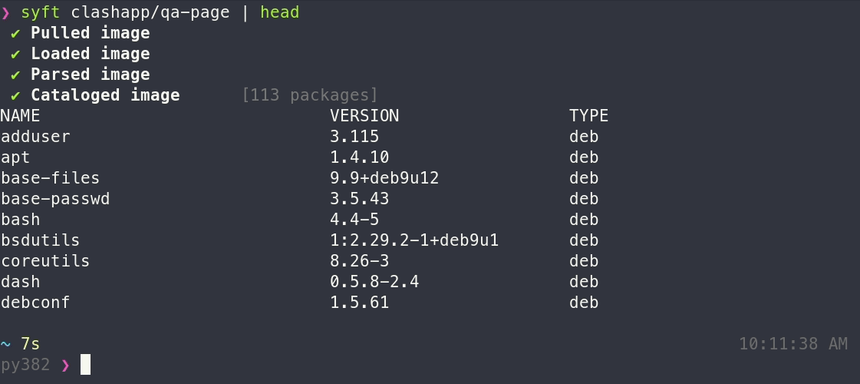
Le guide « Getting started » reproduit la même sortie pour syft alpine:latest : colonnes NAME, VERSION, TYPE, et des lignes comme busybox 1.37.0-r12 apk. Ce tableau est le format par défaut. Pour une exploitation automatisée, on demande un format structuré, voir plus bas.
Installation pas à pas
Étape 1 — Installer le binaire
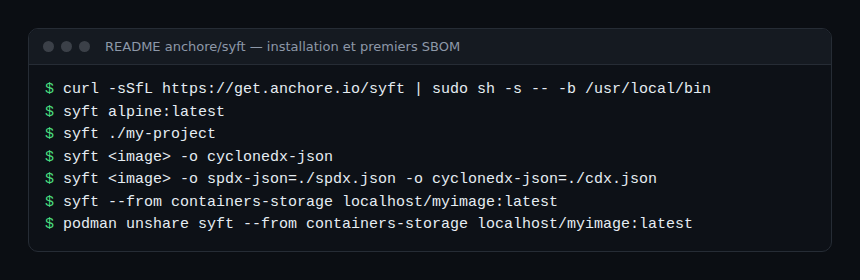
Le README donne une commande d’installation unique pour Linux et macOS ; la documentation d’installation cite aussi Homebrew, Docker, Scoop, Chocolatey et Nix.
curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/binRelisez un script avant de l’envoyer à sudo sh : téléchargez-le d’abord, lisez-le, puis exécutez-le. Sur un poste géré, préférez le gestionnaire de paquets de votre plateforme.
Étape 2 — Produire un premier SBOM
# image de conteneur ou répertoire
syft alpine:latest
syft ./my-project

# SBOM structuré sur la sortie standard
syft <image> -o cyclonedx-json

# deux SBOM dans deux fichiers
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json
La syntaxe -o format=chemin écrit dans un fichier ; sans chemin, la sortie va sur stdout. La documentation des formats permet aussi de fixer une version de schéma, par exemple -o [email protected]. Elle liste CycloneDX JSON 1.2 à 1.7, CycloneDX XML 1.0 à 1.7, SPDX JSON 2.2, 2.3 et 3.0, SPDX tag-value 2.1 à 2.3 ; sans version, Syft prend la plus récente prise en charge.
Étape 3 — Choisir la source
Sans indication, Syft détecte la source. Pour une référence d’image, la documentation décrit l’ordre d’essai : démon Docker, puis Podman, puis containerd, puis accès direct au registre ; l’option de configuration default-image-pull-source change cet ordre. L’option --from force un type : docker, podman, containerd, docker-archive, oci-archive, oci-dir, singularity, dir, file ou registry.
Sur Linux, le README précise que les images d’un dépôt containers-storage (Buildah, Podman) ne sont lues que sur demande explicite, syft --from containers-storage localhost/myimage:latest, et depuis l’espace de noms utilisateur du constructeur pour un dépôt rootless (podman unshare syft …).
Étape 4 — Régler la profondeur
La référence CLI décrit --scope avec trois valeurs : squashed (par défaut, le système de fichiers final de l’image), all-layers et deep-squashed. Un paquet supprimé dans une couche supérieure n’apparaît qu’avec all-layers : c’est le réglage à discuter avec l’équipe sécurité. --platform choisit l’architecture (linux/arm64), --exclude écarte des chemins par glob, --select-catalogers ajoute ou retire des catalogers, et syft cataloger list les énumère.
Du SBOM à la vulnérabilité : Grype, cosign, Dynatrace
Un SBOM n’a de valeur que s’il est consommé. Trois usages documentés :
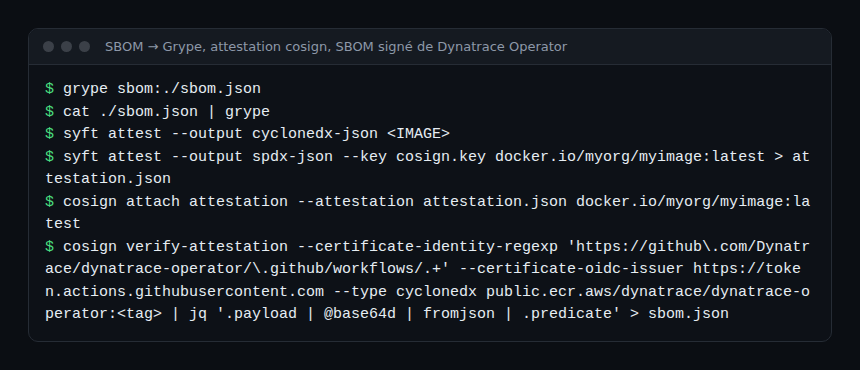
- Grype (Apache 2.0, même éditeur) lit le SBOM à la place de l’image :
grype sbom:./sbom.jsonoucat ./sbom.json | grype. Le scan d’une image ne se refait qu’une fois ; les rescans suivants, quand la base de vulnérabilités change, partent du SBOM. - Attestation :
syft attest --output cyclonedx-json <IMAGE>signe le SBOM au format in-toto et le publie dans le registre à côté de l’image, en mode keyless (connexion OIDC) ou avec une clé (--key cosign.key, puiscosign attach attestation). La documentation exige cosign v1.12.0 ou plus, un accès en écriture au registre, et marque la fonction comme expérimentale. - Dynatrace : le centre de confiance de l’éditeur publie des SBOM CycloneDX signés, sous forme d’attestation in-toto, pour les images Operator, ActiveGate et EdgeConnect. La page de vérification des signatures donne la commande
cosign verify-attestation … --type cyclonedx public.ecr.aws/dynatrace/dynatrace-operator:<tag>, puis extrait le SBOM avecjq '.payload | @base64d | fromjson | .predicate'. Utile avant une mise à jour de Dynatrace Operator : vous pouvez passer ce SBOM à Grype comme n’importe quel autre.
SBOM et observabilité runtime : deux vues à croiser
Un SBOM dit ce qui est embarqué. La documentation Dynatrace indique que l’app Vulnerabilities détecte si les applications utilisent des bibliothèques vulnérables à l’exécution, avec pour prérequis la mise en place de Dynatrace Runtime Vulnerability Analytics (Dynatrace SaaS). Cette page ne mentionne ni import ni export de SBOM : les deux vues ne se fusionnent pas en un clic, elles se croisent.
Une méthode simple, côté SRE :
- produire un SBOM par image à la construction (CI), le versionner avec le digest de l’image ;
- passer Grype sur le SBOM à chaque mise à jour de la base de vulnérabilités, sans reconstruire ;
- quand une CVE sort, chercher d’abord dans les SBOM (« qui embarque la bibliothèque ? »), puis dans Dynatrace (« qui la charge vraiment, et avec quelle exposition ? »), comme décrit dans notre tutoriel Application Security ;
- traiter en priorité l’intersection : embarqué, chargé, exposé.
Le bénéfice se mesure en MTTR : la liste des images concernées existe avant la question, et l’équipe de garde ne parcourt pas tous les clusters à la main.
Limites et points ouverts
- Syft est un outil en ligne de commande, sans agent ni serveur : rien ne tourne en continu dans le cluster. L’intégration à un pipeline ou à un contrôleur d’admission est à construire.
- La page GitHub n’affiche que des valeurs arrondies d’étoiles et de forks, et le jour de la release sans année : nous citons ce qui est lisible.
- L’attestation et la commande
convertsont marquées expérimentales dans la documentation. - Avec le scope
squashedpar défaut, un paquet retiré dans une couche supérieure n’est pas listé ; c’est cohérent avec ce qui s’exécute, mais pas avec ce qui a transité par l’image. - Comme pour tout scanner, la qualité dépend des métadonnées de paquets : un binaire copié à la main sans gestionnaire de paquets peut échapper au catalogage.
Bonnes pratiques
- Fixez le format et sa version (
-o [email protected]par exemple) pour que vos outils aval lisent toujours le même schéma. - Nommez les fichiers avec le digest de l’image, pas le tag : un tag bouge, un digest non.
- Décidez du
--scopeavec l’équipe sécurité et notez-le dans le pipeline. - Épinglez la version de Syft dans la CI et suivez les notes de release : la v1.55.0 corrige par exemple des dépendances vulnérables.
- Reliez le SBOM à vos SLO de sécurité : délai entre publication d’une CVE et liste des images concernées, puis délai de correction.
Questions fréquentes
Syft détecte-t-il les vulnérabilités ?
Non. D’après le README, Syft produit l’inventaire ; la détection revient à Grype, qui lit le SBOM (grype sbom:./sbom.json), ou à un autre scanner compatible SPDX ou CycloneDX.
Quel format choisir, SPDX ou CycloneDX ?
Les deux sont produits par Syft et convertibles. Choisissez celui qu’attendent vos consommateurs : Grype lit le JSON Syft directement, et Dynatrace publie ses propres SBOM en CycloneDX.
Peut-on scanner une image sans Docker ?
Oui. La documentation liste les sources registry (accès direct au registre), oci-archive, oci-dir, docker-archive, podman et containerd, sélectionnables avec --from.
Conclusion
Syft rend l’inventaire des images reproductible et le met au format que vos outils de sécurité attendent. Croisé avec les vulnérabilités runtime, il transforme « est-on concerné ? » en une requête plutôt qu’en une enquête. Dans la même rubrique, KEDA montre un autre composant Kubernetes à observer de près. Sources : dépôt anchore/syft, documentation des formats et vérification des signatures d’images Dynatrace.
span.observer est un blog communautaire indépendant, non affilié à Dynatrace LLC ni à Anchore. Les chiffres du dépôt ont été relus le 29 octobre 2026 ; les commandes viennent du README et de la documentation officielle du projet, sans test de notre part.