Shannon pentester IA: el repositorio KeygraphHQ/shannon se presenta como un pentester autónomo para aplicaciones web y API. Lee el código fuente de la aplicación, deduce de él rutas de ataque y después intenta explotarlas de verdad contra una instancia en ejecución. Su regla: «No exploit, no report», una hipótesis no probada no entra en el informe. La página del repositorio muestra unas 50 600 estrellas y 5800 forks el 30 de octubre de 2026 (valores redondeados por GitHub), con licencia AGPL-3.0, y la última release es la v3.5.0 del 27 de octubre de 2026.
Para un SRE, el interés es doble: repetir una campaña de explotación sobre un staging en cada release, y saber dónde se detiene la herramienta frente a la detección runtime de Dynatrace Application Security o a un SBOM de Syft.
Una precisión de honestidad: span.observer no ha ejecutado Shannon; los comandos, extractos y capturas proceden del README, de docs/ y de benchmark/. Recordatorio de responsabilidad: el proyecto exige una autorización escrita del propietario del objetivo, prohíbe la producción y advierte de que sus agentes crean cuentas, modifican datos y emiten tráfico saliente. Este artículo no es un manual ofensivo.
Shannon pentester IA: qué dice el repositorio
- Editor: Keygraph, que también vende ediciones Pro y Enterprise impulsadas por una versión «enriquecida» del mismo motor. Por ahora no se aceptan contribuciones externas de código.
- Licencia: GNU AGPL-3.0, verificada en el archivo LICENSE el 30 de octubre de 2026; copyleft fuerte, con una licencia comercial para quienes no puedan aceptarla.
- Lenguaje y distribución: monorepo TypeScript (pnpm), publicado en npm como
@keygraph/shannon(3.5.0 el 27 de octubre de 2026); el motor se ejecuta en un contenedor Docker orquestado por Temporal. - Qué prueba: cinco clases, siempre todas activadas: inyección, XSS, SSRF, autenticación y autorización rotas. Un análisis estático «agéntico» opcional (
agentic_sast.enabled: "true") enriquece la cola de explotación. - Qué no prueba: según la página «Coverage», las dependencias vulnerables, los errores de configuración y los hallazgos de política quedan fuera del alcance, porque no se demuestran por explotación. SCA, secretos y caja negra están reservados a las ediciones de pago.
- Qué lo hizo despegar: una comparativa publicada por el proyecto frente a un estudio de Doyensec (patrocinado por Aikido) sobre Photoview 2.4.0: 23 vulnerabilidades reales por 115 dólares de tokens con Claude Opus 5, y la misma inyección SQL crítica por 6,10 dólares con DeepSeek v4 Flash. Cifras del proyecto, medidas por él mismo, reproducidas sin garantía.
Visita: qué produce una ejecución
El entregable es un «Security Assessment Report» en PDF y Markdown en la raíz del espacio de trabajo, más un archivo SARIF 2.1.0 en modo explotación. La carpeta benchmark/ publica los informes de la comparativa Photoview; este es el resumen ejecutivo del obtenido con Claude Opus 5.
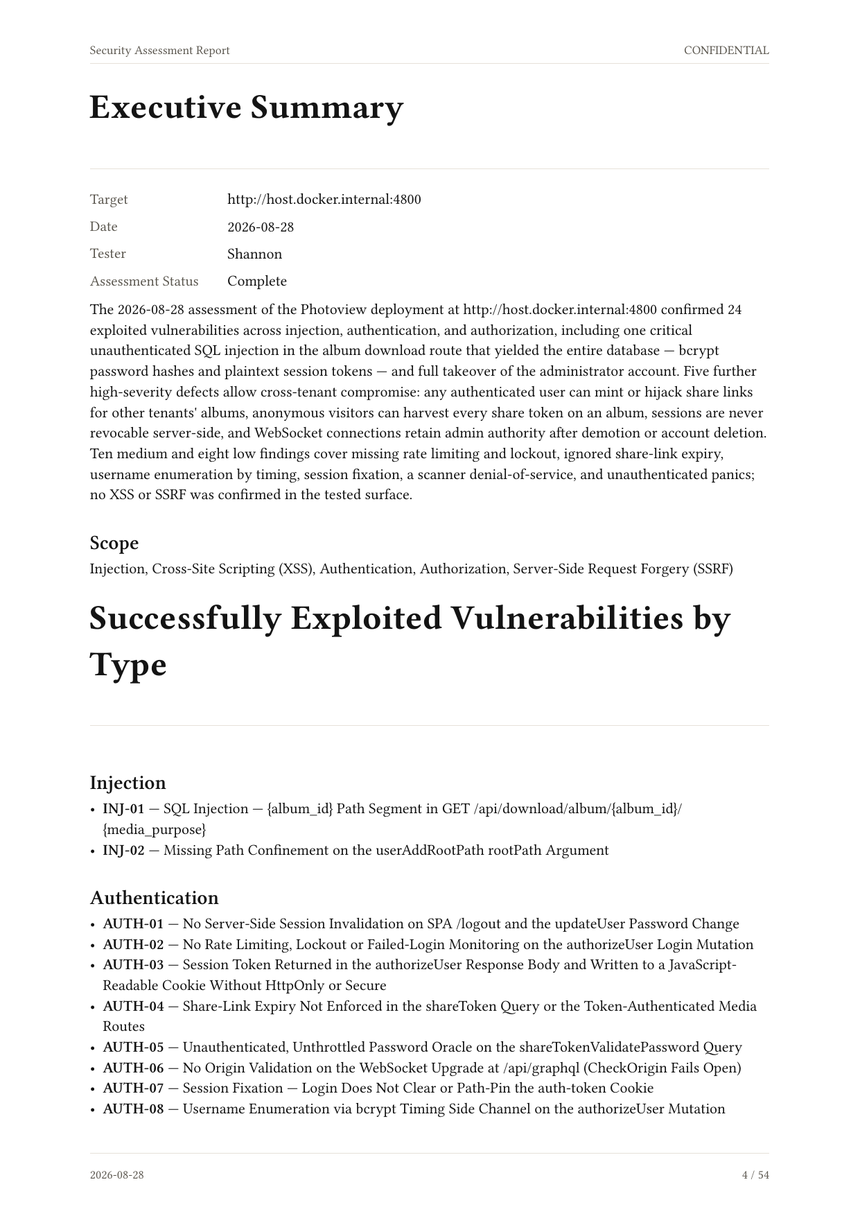
Qué leer en esta página: «Assessment Status: Complete» distingue un escaneo terminado de uno parcial, y «no XSS or SSRF was confirmed in the tested surface» traduce la regla del proyecto: no probado no significa ausente.
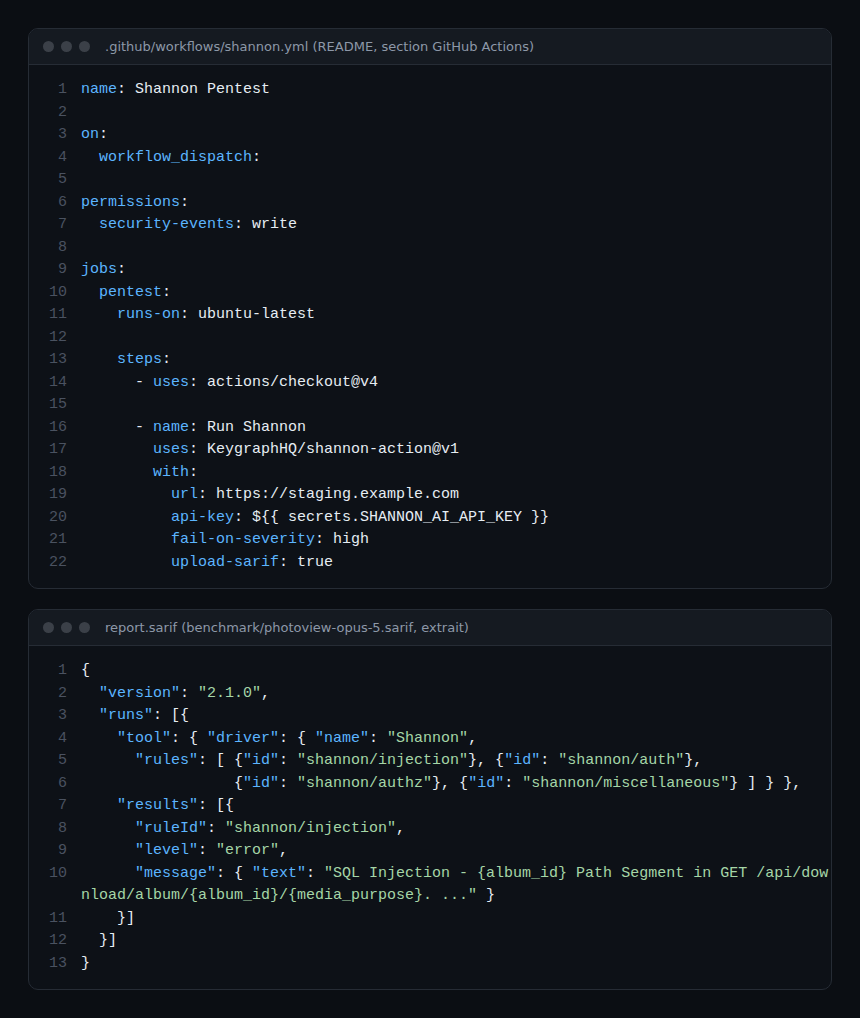
El SARIF clasifica cada hallazgo bajo una regla por clase (shannon/injection, shannon/xss, shannon/auth, shannon/authz, shannon/ssrf, shannon/miscellaneous); critical y high se convierten en error, medium en warning y el resto en note.
Instalación paso a paso (según la documentación)
Paso 1 — Requisitos
Docker, Node.js 18 o superior y una clave de proveedor de modelo: Anthropic, OpenAI, xAI y AWS Bedrock vienen integrados; cualquier otro proveedor del catálogo Pi pasa por SHANNON_AI_MODEL=<provider>:<model-id>, con SHANNON_AI_BASE_URL para una pasarela LLM. El modelo por defecto es anthropic:claude-sonnet-4-6; el README afirma que Keygraph nunca reenvía el tráfico hacia los modelos. En Windows solo se admite WSL2.
Anthropic y OpenAI aplican barreras de seguridad en tiempo real a las cargas de ciberseguridad: la documentación pide seguir su procedimiento para testers legítimos antes del primer escaneo, y --validate-model lo comprueba sin lanzar ningún pentest.
Paso 2 — Configurar y validar la autenticación
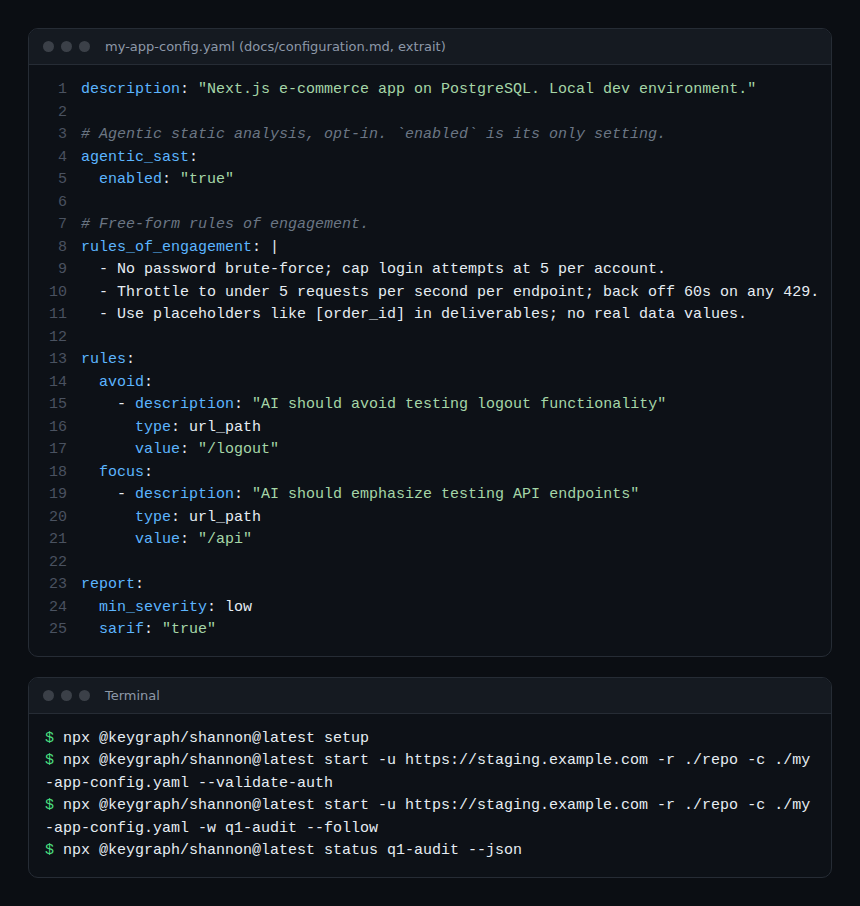
npx @keygraph/shannon@latest setup
npx @keygraph/shannon@latest start -u https://staging.example.com -r ./repo \
  -c ./my-app-config.yaml --validate-auth
El archivo de configuración contiene la descripción del objetivo, las reglas de compromiso en texto libre, las zonas que evitar o priorizar (tipos url_path, subdomain, domain, method, header, parameter, code_path) y los filtros del informe. Ahí se juega el uso responsable: caudal limitado, fuerza bruta prohibida, /logout excluido.
Paso 3 — Lanzar y seguir
npx @keygraph/shannon@latest start -u https://staging.example.com -r ./repo \
  -c ./my-app-config.yaml -w q1-audit --follow
npx @keygraph/shannon@latest status q1-audit --json
npx @keygraph/shannon@latest logs q1-audit
El repositorio se monta en solo lectura dentro del contenedor; los resultados van a ~/.shannon/workspaces/. Según la documentación, una ejecución completa dura entre 1 h y 1 h 30 y se reanuda con el mismo -w. En CI, la GitHub Action (repositorio privado y runner con Docker requeridos) solo hace fallar el pipeline con hallazgos status: exploited; también existe un componente para GitLab CI/CD.
Pentest IA, detección runtime y SBOM: tres vistas que cruzar
Shannon responde a «¿se puede explotar esta aplicación, aquí y ahora?», no a «¿qué bibliotecas vulnerables se ejecutan en producción?». Esta segunda pregunta es la de Runtime Vulnerability Analytics en Dynatrace SaaS: según la página «Vulnerability evaluation» (actualizada el 7 de octubre de 2026), OneAgent señala una biblioteca cuando un proceso la carga y compara nombre y versión con los feeds de vulnerabilidades; no comprueba ni las configuraciones, ni la información de runtime, ni el sistema operativo. Consulta la exposición de las vulnerabilidades runtime.
Las dos herramientas se solapan en un punto. Dynatrace también detecta vulnerabilidades de código en ejecución (Java 8+, .NET, Go, backends con ORM; evaluación SSRF que se activa por separado), y Runtime Application Protection detecta, y en modo «Block» bloquea, los ataques por inyección SQL, inyección JNDI, inyección de comandos y SSRF. Escenario útil en staging: lanzar Shannon contra una aplicación instrumentada por OneAgent y comprobar que los exploits conseguidos aparecen en Dynatrace como ataques detectados; si no, la cobertura tecnológica o la regla de supervisión es la causa. En Dynatrace Managed también existe la detección de vulnerabilidades de terceros; las consultas DQL sobre security.events presuponen Grail, es decir, SaaS.
El SBOM completa el cuadro: Syft inventaría todo lo que va embarcado, Dynatrace solo señala lo que se carga, Shannon solo conserva lo que explota: tres listas decrecientes, tres niveles de prueba. El enfoque multiagente coincide con el del skill de auditoría de seguridad de Cloudflare, revisión humana incluida.
Supervisar la propia herramienta
Shannon se ejecuta en tu infraestructura, consume tokens facturados y manipula un objetivo: merece su propia supervisión, con lo que el proyecto expone realmente:
- un registro
.shannon/workflow.logpor ejecución y un archivo por agente en.shannon/agents/, que se ingieren como cualquier archivo de log; - la interfaz de Temporal en
http://localhost:8233ystatus --jsonpara una instantánea legible por máquina; - en CI, el informe, el SARIF y un artefacto de logs conservado incluso si falla.
El proyecto no documenta ninguna exportación OpenTelemetry ni métrica nativa: no nos la inventamos. Bastan tres señales: duración y estado final de cada ejecución (completa o parcial), coste en tokens leído en los logs de los agentes, y número de hallazgos exploited por gravedad en el SARIF. Una ejecución que pasa de 1 h 30 a 5 h, o cuyo coste se duplica, delata un modelo que entra en bucle o un objetivo que se ha vuelto lento.
Límites y puntos abiertos
- Los hallazgos hay que revisarlos: la documentación reconoce que los informes generados por un LLM pueden contener detalles débiles o falsos; la propia comparativa del proyecto cuenta un falso positivo.
- Un repositorio hostil puede contener inyecciones de prompt: escanea solo código que controles. Y haz validar la licencia AGPL-3.0 antes de integrarlo en un servicio expuesto.
- Hoja de ruta en manos de un solo editor, que reserva SCA, secretos y caja negra a sus ofertas de pago; la calidad depende del modelo elegido, y los modelos locales hay que evaluarlos primero.
Buenas prácticas
- Un entorno desechable por ejecución, cuentas de prueba, datos sintéticos y la autorización escrita del propietario.
- Reglas de compromiso explícitas en la configuración, validadas con
--validate-authy--validate-modelantes del primer escaneo completo. - Fija la versión de npm en lugar de
@latesten CI; clave del modelo en un secreto del pipeline. - Versiona los SARIF y compáralos de una release a otra; un hallazgo «exploited» que desaparece sin corrección merece una investigación.
- Crúzalo con la detección runtime: un exploit probado por Shannon y no visto por Dynatrace es una laguna de cobertura; una CVE vista por Dynatrace y no explotada por Shannon sigue pendiente de corregir.
Preguntas frecuentes
¿Shannon sustituye a un pentest humano?
No, y el proyecto lo dice: apunta a la larga cola de aplicaciones internas nunca probadas y a las releases frecuentes, y deja a los expertos los ataques encadenados y la comprensión del negocio.
¿Se puede usar sin enviar el código a un tercero?
El código permanece en un contenedor local y los resultados en tu disco, pero las peticiones al modelo llevan contexto de código; solo un modelo autoalojado (Ollama, vLLM, LM Studio, vía --models-config) lo mantiene todo dentro.
¿Qué diferencia hay con las vulnerabilidades que muestra Dynatrace?
Dynatrace observa la producción y señala bibliotecas vulnerables cargadas, algunas vulnerabilidades de código y ataques en curso; Shannon ataca un entorno de pruebas y solo informa de lo que ha explotado. Uno mide la exposición, el otro prueba la explotabilidad.
Conclusión
Shannon hace creíble una idea sencilla: repetir un pentest en cada release, con un informe que solo contiene pruebas. Sus límites están claros: cinco clases, código fuente requerido, dependencia del modelo, hallazgos que revisar. En staging, encuadrado por reglas de compromiso y cruzado con la detección runtime de Dynatrace y un SBOM, completa la cadena en lugar de sustituirla. Fuentes: repositorio KeygraphHQ/shannon (README, docs/safety.md, docs/configuration.md, docs/ai-providers.md), Vulnerability evaluation y Runtime Application Protection.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a Keygraph. Dynatrace es una marca de Dynatrace LLC. Las marcas citadas pertenecen a sus propietarios. Usa una herramienta de explotación solo en sistemas de tu propiedad o para los que dispongas de una autorización escrita; las herramientas evolucionan rápido, comprueba los comandos en su documentación oficial.