Shannon اختبار الاختراق بالذكاء الاصطناعي: يقدّم مستودع KeygraphHQ/shannon نفسه على أنه أداة اختبار اختراق (pentester) مستقلة لتطبيقات الويب وواجهات API. يقرأ الشيفرة المصدرية للتطبيق، ويستنتج منها مسارات هجوم، ثم يحاول استغلالها فعليًا ضد نسخة قيد التشغيل. قاعدته: «No exploit, no report»، أي أن الفرضية غير المثبتة لا تدخل التقرير. تعرض صفحة المستودع نحو 50 600 نجمة و5800 فرع (fork) في 30 أكتوبر 2026 (قيم مقرّبة من GitHub)، بترخيص AGPL-3.0، وآخر إصدار هو v3.5.0 الصادر في 27 أكتوبر 2026.
بالنسبة لمهندس SRE، الفائدة مزدوجة: إعادة تشغيل حملة استغلال على بيئة staging مع كل إصدار، ومعرفة أين تتوقف الأداة مقارنة بكشف وقت التشغيل في Dynatrace Application Security أو بقائمة SBOM من Syft.
توضيح للأمانة: لم تشغّل span.observer أداة Shannon؛ الأوامر والمقاطع واللقطات مأخوذة من README ومن docs/ ومن benchmark/. تذكير بالمسؤولية: يشترط المشروع إذنًا كتابيًا من مالك الهدف، ويمنع استخدامه على بيئة الإنتاج، ويحذّر من أن وكلاءه ينشئون حسابات ويعدّلون بيانات ويصدرون حركة مرور خارجية. هذا المقال ليس دليلًا هجوميًا.
Shannon اختبار الاختراق بالذكاء الاصطناعي: ماذا يقول المستودع
- الناشر: Keygraph، التي تبيع أيضًا نسختي Pro وEnterprise المبنيتين على نسخة «معزّزة» من المحرك نفسه. لا تُقبل مساهمات خارجية في الشيفرة حاليًا.
- الترخيص: GNU AGPL-3.0، تم التحقق منه في ملف LICENSE في 30 أكتوبر 2026؛ copyleft قوي، مع ترخيص تجاري لمن لا يستطيع قبوله.
- اللغة والتوزيع: monorepo بلغة TypeScript (pnpm)، منشور على npm باسم
@keygraph/shannon(الإصدار 3.5.0 في 27 أكتوبر 2026)؛ يعمل المحرك داخل حاوية Docker تنسّقها Temporal. - ما يختبره: خمس فئات، كلها مفعّلة دائمًا: الحقن (injection)، وXSS، وSSRF، والمصادقة والتفويض المعطوبان. ويثري تحليل ساكن «وكالي» اختياري (
agentic_sast.enabled: "true") طابور الاستغلال. - ما لا يختبره: بحسب صفحة «Coverage»، تبقى التبعيات المصابة بثغرات وأخطاء الضبط ونتائج السياسات خارج النطاق، لأنها لا تُثبت بالاستغلال. أما SCA والأسرار (secrets) والصندوق الأسود فمحجوزة للنسخ المدفوعة.
- ما جعله يصعد: مقارنة نشرها المشروع مقابل دراسة من Doyensec (برعاية Aikido) على Photoview 2.4.0: 23 ثغرة حقيقية مقابل 115 دولارًا من الرموز (tokens) مع Claude Opus 5، وحقن SQL الحرج نفسه مقابل 6.10 دولارات مع DeepSeek v4 Flash. أرقام المشروع، قاسها بنفسه، ننقلها دون ضمان.
جولة: ماذا ينتج عن تشغيل واحد
المخرَج هو «Security Assessment Report» بصيغتي PDF وMarkdown في جذر مساحة العمل، إضافة إلى ملف SARIF 2.1.0 في وضع الاستغلال. ينشر مجلد benchmark/ تقارير مقارنة Photoview؛ وهذا هو الملخص التنفيذي للتقرير الذي حُصل عليه مع Claude Opus 5.
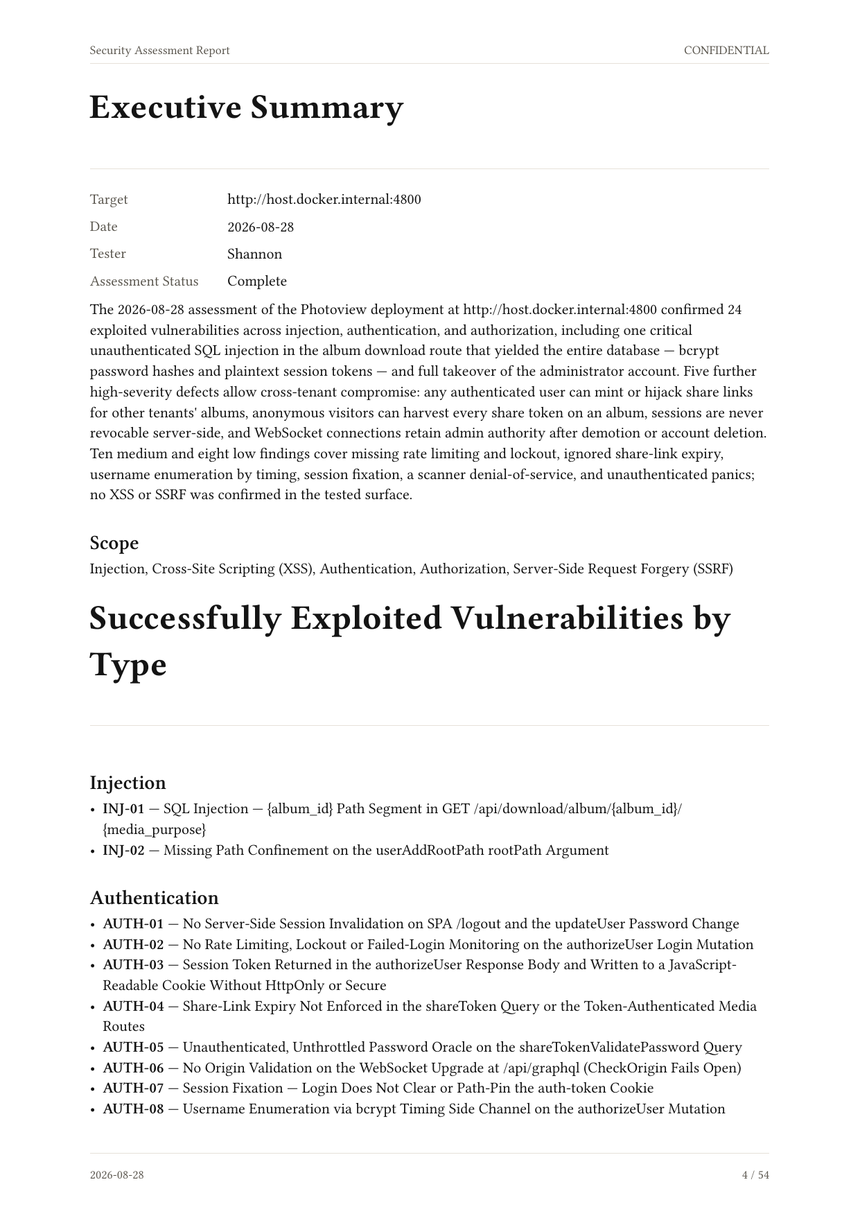
ما يُقرأ في هذه الصفحة: تميّز عبارة «Assessment Status: Complete» الفحص المكتمل من الفحص الجزئي، وتعبّر عبارة «no XSS or SSRF was confirmed in the tested surface» عن قاعدة المشروع: غير مثبت لا يعني غير موجود.
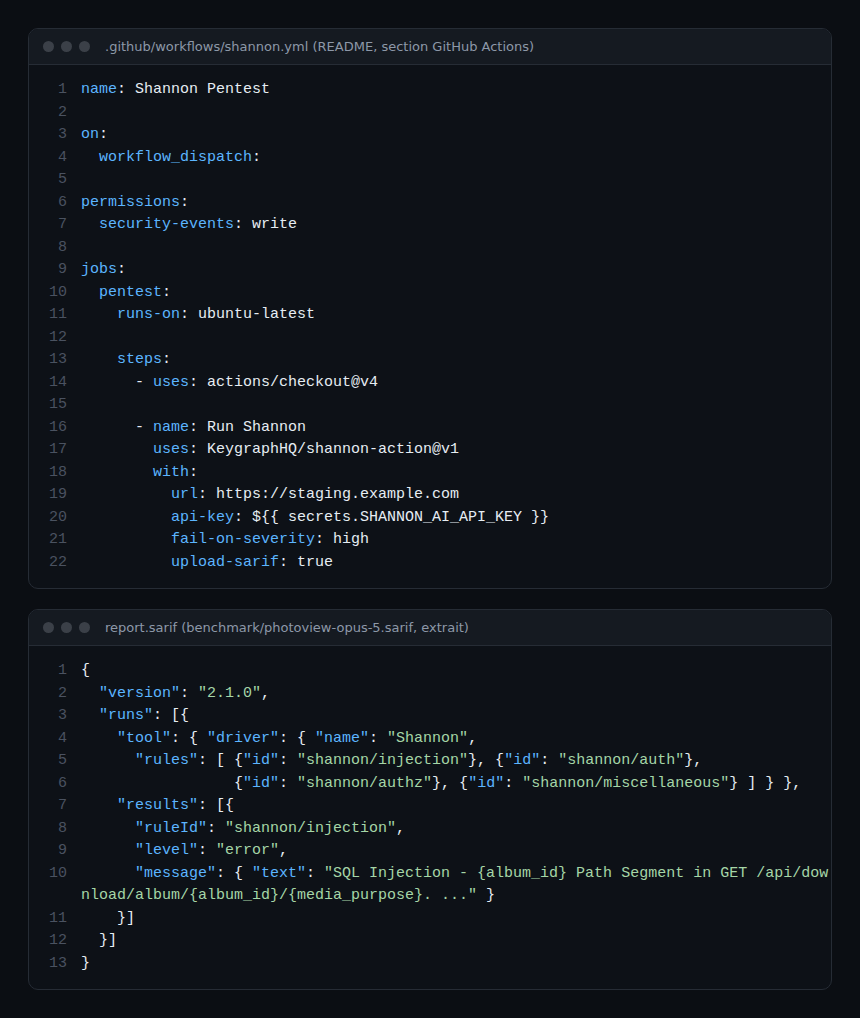
يصنّف ملف SARIF كل نتيجة تحت قاعدة لكل فئة (shannon/injection وshannon/xss وshannon/auth وshannon/authz وshannon/ssrf وshannon/miscellaneous)؛ وتتحول critical وhigh إلى error، وmedium إلى warning، والباقي إلى note.
التثبيت خطوة بخطوة (بحسب الوثائق)
الخطوة 1 — المتطلبات
Docker، وNode.js 18 أو أحدث، ومفتاح لدى مزوّد نماذج: Anthropic وOpenAI وxAI وAWS Bedrock مدمجة، وأي مزوّد آخر من كتالوج Pi يمرّ عبر SHANNON_AI_MODEL=<provider>:<model-id>، مع SHANNON_AI_BASE_URL لبوابة LLM. النموذج الافتراضي هو anthropic:claude-sonnet-4-6؛ ويؤكد README أن Keygraph لا تمرّر حركة المرور إلى النماذج أبدًا. على Windows، لا يُدعم سوى WSL2.
تطبّق Anthropic وOpenAI حواجز حماية (guardrails) فورية على أحمال الأمن السيبراني: تطلب الوثائق اتباع إجراءاتهما الخاصة بالمختبرين الشرعيين قبل أول فحص، ويتحقق الخيار --validate-model من ذلك دون تشغيل أي اختبار اختراق.
الخطوة 2 — الضبط ثم التحقق من المصادقة
npx @keygraph/shannon@latest setup
npx @keygraph/shannon@latest start -u https://staging.example.com -r ./repo \
  -c ./my-app-config.yaml --validate-auth
يحمل ملف الضبط وصف الهدف، وقواعد الاشتباك (rules of engagement) بنص حر، والمناطق التي يجب تجنبها أو التركيز عليها (الأنواع url_path وsubdomain وdomain وmethod وheader وparameter وcode_path) ومرشحات التقرير. هنا يتقرر الاستخدام المسؤول: سقف لمعدل الطلبات، ومنع القوة الغاشمة، واستبعاد /logout.
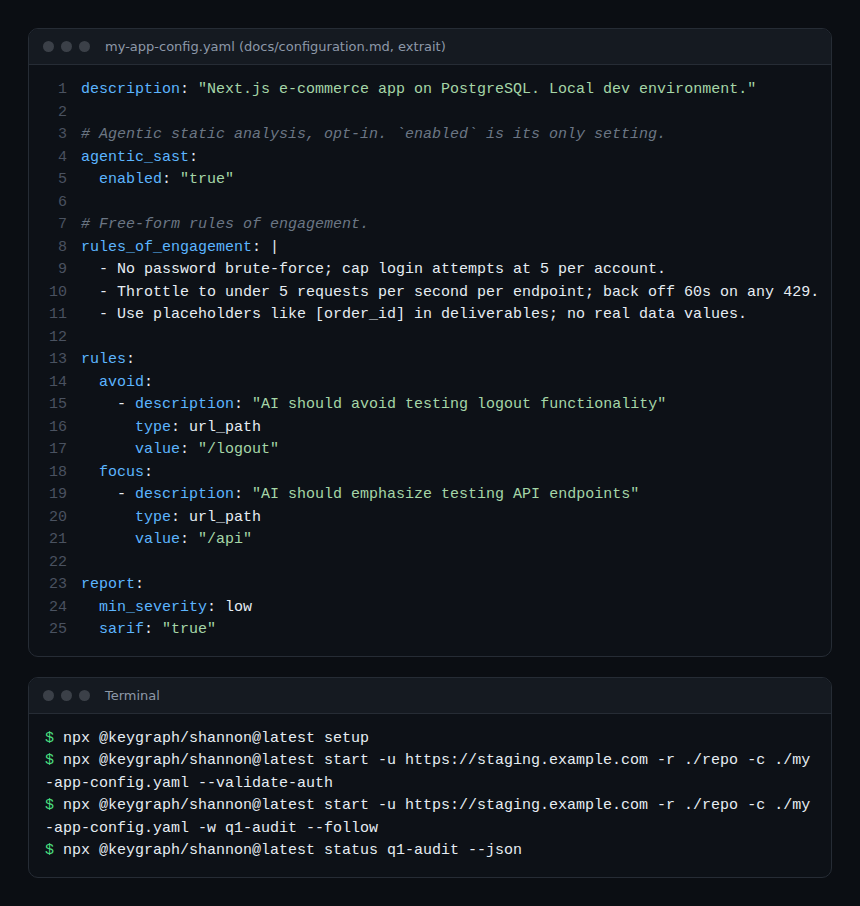
الخطوة 3 — التشغيل والمتابعة
npx @keygraph/shannon@latest start -u https://staging.example.com -r ./repo \
  -c ./my-app-config.yaml -w q1-audit --follow
npx @keygraph/shannon@latest status q1-audit --json
npx @keygraph/shannon@latest logs q1-audit
يُركَّب المستودع للقراءة فقط داخل الحاوية؛ وتذهب النتائج إلى ~/.shannon/workspaces/. يستغرق التشغيل الكامل بحسب الوثائق بين ساعة وساعة ونصف، ويُستأنف بالخيار -w نفسه. في CI، لا تُفشل GitHub Action (تتطلب مستودعًا خاصًا وrunner يدعم Docker) خط الأنابيب إلا عند نتائج بحالة status: exploited؛ ويوجد أيضًا مكوّن لـ GitLab CI/CD.
اختبار الاختراق بالذكاء الاصطناعي وكشف وقت التشغيل وSBOM: ثلاث رؤى يجب مقاطعتها
يجيب Shannon عن سؤال «هل يمكن استغلال هذا التطبيق، هنا والآن؟»، لا عن سؤال «ما المكتبات المصابة بثغرات التي تعمل في الإنتاج؟». هذا السؤال الثاني هو سؤال Runtime Vulnerability Analytics في Dynatrace SaaS: بحسب صفحة «Vulnerability evaluation» (المحدّثة في 7 أكتوبر 2026)، يبلّغ OneAgent عن مكتبة عندما تحمّلها عملية ما ويقارن الاسم والإصدار بتغذيات الثغرات؛ ولا يتحقق من الضبط ولا من معلومات وقت التشغيل ولا من نظام التشغيل. راجع تعرّض الثغرات وقت التشغيل.
تتقاطع الأداتان في نقطة واحدة. تكشف Dynatrace أيضًا ثغرات الشيفرة أثناء التنفيذ (Java 8 فأحدث، و.NET، وGo، والخلفيات المعتمدة على ORM؛ مع تقييم SSRF يُفعَّل على حدة)، وتكشف Runtime Application Protection، ثم تحجب في وضع «Block»، هجمات حقن SQL وحقن JNDI وحقن الأوامر وSSRF. سيناريو مفيد في staging: تشغيل Shannon على تطبيق مرصود بواسطة OneAgent والتحقق من أن عمليات الاستغلال الناجحة تظهر في Dynatrace كهجمات مكتشفة؛ وإلا فالسبب في التغطية التقنية أو في قاعدة المراقبة. في Dynatrace Managed، يوجد كشف ثغرات الطرف الثالث أيضًا؛ أما استعلامات DQL على security.events فتفترض وجود Grail، أي SaaS.
تكمل SBOM الصورة: تجرد Syft كل ما هو مضمّن، ولا تبلّغ Dynatrace إلا عما يُحمَّل، ولا يحتفظ Shannon إلا بما يستغله: ثلاث قوائم متناقصة، وثلاثة مستويات من الإثبات. ويلتقي النهج متعدد الوكلاء مع نهج مهارة تدقيق الأمان من Cloudflare، بما فيها المراجعة البشرية.
مراقبة الأداة نفسها
يعمل Shannon لديك، ويستهلك رموزًا مدفوعة، ويتعامل مع هدف: لذا يستحق مراقبة خاصة به، بما يكشفه المشروع فعلًا:
- سجل
.shannon/workflow.logلكل تشغيل وملف لكل وكيل في.shannon/agents/، تُستوعب كأي ملف سجل؛ - واجهة Temporal على
http://localhost:8233والأمرstatus --jsonللحصول على لقطة مقروءة آليًا؛ - في CI، التقرير وملف SARIF وأرشيف سجلات يُحفظ حتى عند الفشل.
لا يوثّق المشروع أي تصدير OpenTelemetry ولا مقاييس أصلية: ولن نخترعها. تكفي ثلاث إشارات: مدة كل تشغيل وحالته النهائية (مكتمل أو جزئي)، وتكلفة الرموز المقروءة من سجلات الوكلاء، وعدد النتائج بحالة exploited حسب الخطورة في SARIF. تشغيل ينتقل من ساعة ونصف إلى 5 ساعات، أو تتضاعف تكلفته، يشير إلى نموذج يدور في حلقة أو هدف أصبح بطيئًا.
الحدود والنقاط المفتوحة
- النتائج تحتاج إلى مراجعة: تقرّ الوثائق بأن التقارير التي يولّدها LLM قد تحتوي على تفاصيل ضعيفة أو خاطئة؛ ومقارنة المشروع نفسها تتضمن نتيجة إيجابية كاذبة واحدة.
- قد يحتوي مستودع معادٍ على حقن للأوامر الموجّهة (prompt injection): لا تفحص إلا شيفرة تتحكم فيها. واطلب التحقق من ترخيص AGPL-3.0 قبل أي دمج في خدمة معروضة للعموم.
- خارطة طريق بيد ناشر واحد يحجز SCA والأسرار والصندوق الأسود لعروضه المدفوعة؛ وتعتمد الجودة على النموذج المختار، والنماذج المحلية يجب تقييمها أولًا.
أفضل الممارسات
- بيئة مؤقتة لكل تشغيل، وحسابات اختبار، وبيانات اصطناعية، وإذن كتابي من المالك.
- قواعد اشتباك صريحة في ملف الضبط، يتم التحقق منها بالخيارين
--validate-authو--validate-modelقبل أول فحص كامل. - ثبّت إصدار npm بدلًا من
@latestفي CI؛ وضع مفتاح النموذج في secret داخل خط الأنابيب. - احفظ ملفات SARIF في نظام الإصدارات وقارنها من إصدار إلى آخر؛ فالنتيجة «exploited» التي تختفي دون إصلاح تستحق تحقيقًا.
- قاطع النتائج مع كشف وقت التشغيل: استغلال أثبته Shannon ولم تره Dynatrace يعني فجوة في التغطية؛ وثغرة CVE رأتها Dynatrace ولم يستغلها Shannon تبقى بحاجة إلى إصلاح.
الأسئلة الشائعة
هل يحل Shannon محل اختبار الاختراق البشري؟
لا، والمشروع يقول ذلك: يستهدف الذيل الطويل من التطبيقات الداخلية التي لم تُختبر قط والإصدارات المتكررة، ويترك للخبراء الهجمات المتسلسلة وفهم سياق الأعمال.
هل يمكن استخدامه دون إرسال الشيفرة إلى طرف ثالث؟
تبقى الشيفرة في حاوية محلية والنتائج على قرصك، لكن الطلبات إلى النموذج تحمل سياقًا من الشيفرة؛ ولا يبقي كل شيء داخليًا إلا نموذج مستضاف ذاتيًا (Ollama أو vLLM أو LM Studio، عبر --models-config).
ما الفرق عن الثغرات التي تعرضها Dynatrace؟
تراقب Dynatrace الإنتاج وتبلّغ عن المكتبات المصابة المحمّلة وبعض ثغرات الشيفرة والهجمات الجارية؛ أما Shannon فيهاجم بيئة اختبار ولا يبلّغ إلا عما استغله. أحدهما يقيس التعرّض، والآخر يثبت قابلية الاستغلال.
الخلاصة
يجعل Shannon فكرة بسيطة قابلة للتصديق: إعادة اختبار الاختراق مع كل إصدار، بتقرير لا يحتوي إلا على أدلة. حدوده واضحة: خمس فئات، وشيفرة مصدرية مطلوبة، واعتماد على النموذج، ونتائج تحتاج إلى مراجعة. في staging، ومع قواعد اشتباك، ومقاطعةً مع كشف Dynatrace وقت التشغيل وقائمة SBOM، يكمّل السلسلة بدلًا من أن يحل محلها. المصادر: مستودع KeygraphHQ/shannon (README وdocs/safety.md وdocs/configuration.md وdocs/ai-providers.md)، وVulnerability evaluation، وRuntime Application Protection.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لشركة Keygraph. Dynatrace علامة تجارية لشركة Dynatrace LLC. العلامات المذكورة تعود إلى مالكيها. لا تستخدم أداة استغلال إلا على أنظمة تملكها أو تملك إذنًا كتابيًا بشأنها؛ الأدوات تتطور بسرعة، فتحقق من الأوامر في وثائقها الرسمية.