نافذة سياق الوكلاء مع context-mode: مشروع يعالج نافذة سياق وكلاء البرمجة؛ فهو يُبقي الخرج الخام للأدوات خارج المحادثة، ويحفظ حالة الجلسة في قاعدة بيانات محلية، ويوجّه الاستدعاءات عبر MCP وhooks. يضم مستودع mksglu/context-mode نحو 30 200 نجمة في منتصف أكتوبر 2026، ويعلن وصفه دعم 17 منصة.
الوعد، وهو سياق يمتلئ ببطء أكبر، وعدٌ تشغيلي أيضًا: رموز إدخال (tokens) أقل في كل دورة، وتكلفة أقل، وعمليات ضغط (compaction) أقل. لكن أرقام README هي أرقام المؤلف. يعرض هذا المقال المشروع، ويشرح بدقة ترخيصه (وهو ليس ترخيصًا مفتوح المصدر)، ثم يقترح بروتوكولًا لقياس الرموز الموفَّرة بنفسك عبر OpenTelemetry. توضيح للأمانة: لم تثبّت span.observer هذا البرنامج؛ الأوامر مأخوذة من README واللقطات مقتطفات معروضة انطلاقًا من هذا الملف.
نافذة سياق الوكلاء مع context-mode: ما يقوله المستودع
- الترخيص: Elastic License 2.0 (ELv2)، مفصّل أدناه؛ وحقوق النشر لعام 2026 باسم القائم على صيانة المستودع.
- أرقام قُرئت في 16 أكتوبر 2026: نحو 30 200 نجمة، ونحو 2 100 تفرّع (fork)، و2 235 إيداعًا (commit)؛ ويشير
package.jsonفي الفرع الرئيسي إلى الإصدار 1.0.169 ويتطلب Node.js 22.5 أو أحدث. وتعرض صفحة الإصدارات v1.0.169 بتاريخ 29 يونيو (دون سنة). - الآلية: خادم MCP يعرض 11 أداة (ست أدوات للعزل وخمس أدوات وصفية)، وبالنسبة إلى Claude Code هناك hooks (PreToolUse وPostToolUse وUserPromptSubmit وPreCompact وSessionStart وStop).
إنها أداة محلية مستقلة عن Dynatrace تُراقَب من جهة الوكيل: ويصح المنطق على Dynatrace SaaS وعلى Dynatrace Managed معًا، لأنه يعتمد على مقاييس OpenTelemetry.
ترخيص ELv2: المصدر متاح، وليس مفتوح المصدر
يقولها README بنفسه: الترخيص «source-available». ويمنح نص ELv2 ترخيصًا عالميًا مجانيًا غير حصري لاستخدام البرنامج ونسخه وتوزيعه وإتاحته وإنشاء أعمال مشتقة منه، بثلاثة حدود:
- عدم تقديم البرنامج إلى أطراف ثالثة كخدمة مستضافة أو مُدارة تتيح الوصول إلى جزء جوهري من وظائفه؛
- عدم الالتفاف على أي وظيفة محمية بمفتاح ترخيص أو تعطيلها؛
- عدم إزالة إشعارات الترخيص وحقوق النشر أو إخفائها.
كما يتضمن الترخيص ترخيص براءة اختراع ينتهي إذا ادعيت كتابةً أن البرنامج ينتهك براءة اختراع، وإنهاءً تلقائيًا عند المخالفة. ولا شيء في هذه الحدود يمنع الاستخدام الداخلي في شركتك. لكن الترخيص الذي يقيّد مجال استخدام (هنا، العرض كخدمة مستضافة) لا يندرج ضمن تعريف المصدر المفتوح لدى OSI: فلا تقدّمه على هذا النحو في جرد التبعيات. وإن كنت تنوي تضمين البرنامج في منتج أو خدمة تُقدَّم إلى العملاء، فاطلب من الإدارة القانونية لديك مراجعة الترخيص. هذا ليس استشارة قانونية.
كيف يعمل context-mode
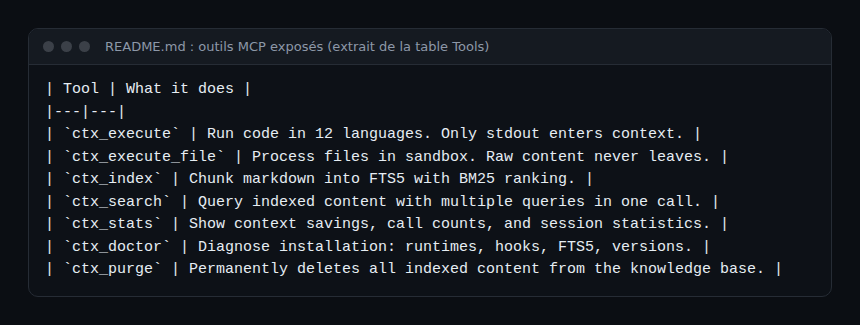
يصف README أربع أفكار. أولًا العزل (sandbox): تشغّل الأداة ctx_execute الشيفرة في عملية فرعية معزولة ولا يدخل السياق إلا الخرج القياسي؛ أما البيانات الخام (السجلات وردود API واللقطات) فلا تخرج منها. ثم قاعدة المعرفة: يقطّع ctx_index نص markdown في جدول SQLite FTS5 ويستعلم عنه ctx_search بترتيب BM25. ثم استمرارية الجلسة: أحداث مخزّنة في قاعدة SQLite لكل مشروع وتُستعاد بعد الضغط. وأخيرًا التوجيه عبر hooks الذي يحوّل إلى العزل الاستدعاءات التي ستغمر السياق.
ويقدّم المشروع نفسه أيضًا على أنه «لا يُخرج شيئًا من الجهاز»: لا قياس عن بُعد ولا مزامنة سحابية. ومع ذلك يصف README نفسه أمرًا ctx insight يفتح لوحة معلومات (dashboard) مستضافة: تحقق مما يمرّ فعليًا قبل أي استخدام في المؤسسة.
التثبيت خطوة بخطوة
الخطوة 1 — التثبيت على Claude Code
يطلب README الإصدار 1.0.33 من Claude Code أو أحدث، ثم يعطي أمرَي إضافة وأمر تشخيص. ويقترح أيضًا تثبيت MCP وحده، دون hooks ولا توجيه تلقائي:
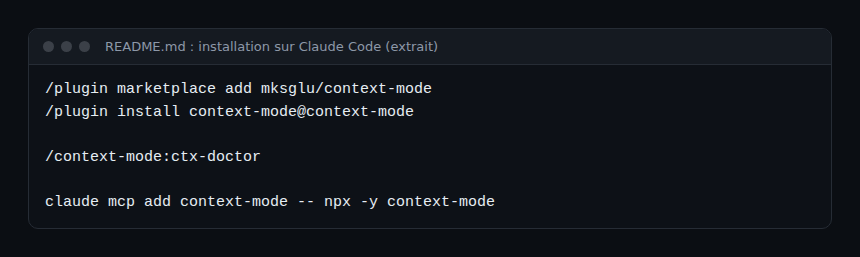
يتحقق التشخيص /context-mode:ctx-doctor من بيئات التشغيل وhooks وFTS5 وتسجيل الإضافة. وبالنسبة إلى العملاء الآخرين (Gemini CLI وCursor وCodex CLI…)، يعطي README تثبيتًا عامًا بالأمر npm install -g context-mode ثم ملف إعداد خاصًا بكل عميل.
الخطوة 2 — تفعيل القياس عن بُعد للوكيل
أرقام ctx_stats تأتي من الأداة نفسها. وللحصول على رقم مستقل، قس عند المصدر، من جهة الوكيل. يصدّر Claude Code عبر OpenTelemetry المقياس claude_code.token.usage موزعًا بحسب type: input وoutput وcacheRead وcacheCreation. ويستثني input الرموز المقروءة من ذاكرة المُوجّه المؤقتة أو المكتوبة فيها. ولاختبار محلي دون واجهة خلفية يكفي مُصدِّر console:
export CLAUDE_CODE_ENABLE_TELEMETRY=1
export OTEL_METRICS_EXPORTER=console
export OTEL_METRIC_EXPORT_INTERVAL=10000
claude
وللإرسال إلى Dynatrace، استعن بإعداد OTLP في مراقبة وكيل برمجة في المؤسسة (OTLP عبر HTTP، ومقاييس بزمنية delta). وقد يُضاف لاحق إلى مفتاح المقياس عند الاستيعاب: تحقق منه قبل بناء بلاطة (tile).
الخطوة 3 — مقارنة جلستين
اختر مهمة مرجعية تنتج خرجًا كثيرًا (تحليل سجل كبير، أو استعراض تاريخ Git). شغّلها في جلسة جديدة والإضافة معطّلة، ثم في جلسة جديدة والإضافة مفعّلة، بالمستودع والنموذج والمُوجّه أنفسها. كرّر عدة مرات: فنموذج LLM ليس حتميًا.
timeseries tokens = sum(claude_code.token.usage), by:{type}, interval:5mاجمع الأنواع الأربعة، لا input وحده، وإلا بدا انتقال الرموز إلى الذاكرة المؤقتة توفيرًا. أسس هذه الصياغة: بطاقتنا عن DQL: filter وsummarize وtimeseries (Dynatrace SaaS؛ وفي Dynatrace Managed استخدم metric selector).
الخطوة 4 — النظر في حجم نتائج الأدوات
يحمل الحدث claude_code.tool_result الحقول tool_name وduration_ms وtool_result_size_bytes. قارن حجم النتائج بين الجلستين: مع العزل، يجب أن تعيد الاستدعاءات التي كانت تعيد عشرات الكيلوبايتات بضع مئات من البايتات.
ما لا تثبته أرقام README
يعلن README وفورات من 94 إلى 100% بحسب السيناريو، وهذا متسق مع الآلية الموصوفة، لكنها قياسات المؤلف على سيناريوهاته.
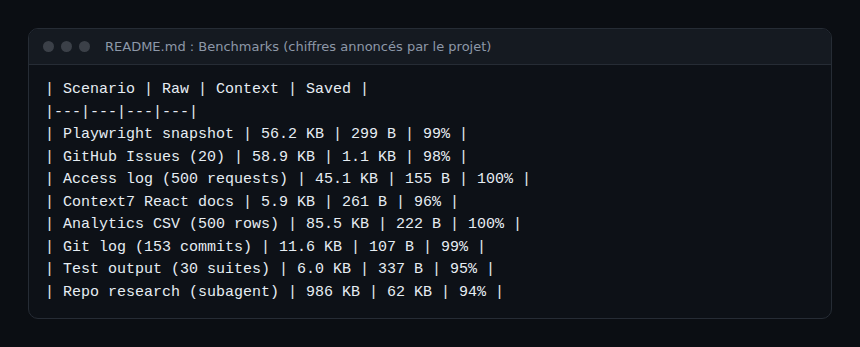
تتوقف حصيلتك الصافية على حمل عملك. ويجب أن تطرح منها التكلفة الثابتة: 11 تعريفًا لأدوات MCP وتعليمات تحقنها hooks، حاضرة في كل دورة. وقد لا تربح المهمة التي تنتج خرجًا قليلًا شيئًا. وهذا هو سبب القياس: تُقرأ تكلفة الوكيل بالرموز لكل مهمة، كما في مقالنا عن تكلفة وكيل الذكاء الاصطناعي، وحجم النافذة معيار لاختيار النموذج، راجع اختيار نموذج LLM. وإن لم يكن وكيلك Claude Code، فإن السمات gen_ai.usage.* ومنصة مثل Langfuse تؤديان الدور نفسه.
الحدود والنقاط المفتوحة
- ترخيص ELv2: لا عرض كخدمة مستضافة، ولا وصف «مفتوح المصدر».
- يدخل البرنامج في حلقة استدعاءات الأدوات عبر hooks: إنه مكوّن حرج ينبغي مراقبته مثل خادم MCP (راجع تأمين خادم MCP).
- تعيش حالة الجلسة والفهرس في SQLite داخل مجلد المستخدم لديك: أدرجهما في تفكيرك بشأن البيانات (
ctx_purgeيحذفها). - ذاكرة الوكيل موضوع أوسع، راجع Hindsight، ويذكر المشروع منظومة OpenClaw بين العملاء المدعومين.
كيف تتحقق من أنه يعمل
- يعرض
/context-mode:ctx-doctorكل الفحوص معلَّمة بنجاح. - يمرّ تحليل ملف كبير عبر
ctx_executeأوctx_execute_fileولا يعيد إلا الخرج المفيد. - في مقاييسك ينخفض مجموع الرموز لكل مهمة في المهمة المرجعية، دون تدهور في النتيجة.
أفضل الممارسات
- قس قبل أن تعتمد: من ثلاث إلى خمس مرات تكرار لكل إعداد.
- قارن عند جودة متساوية: سياق أصغر لا قيمة له إن أخطأ الوكيل أكثر.
- وثّق الترخيص في جرد تبعياتك وثبّت الإصدار.
الأسئلة الشائعة
هل context-mode مفتوح المصدر؟
لا، بمعنى OSI. الشيفرة مقروءة وقابلة للتعديل بموجب ELv2، لكن الترخيص يمنع عرضها كخدمة مستضافة.
هل يمكن استخدام context-mode في المؤسسة؟
يسمح نص الترخيص بالاستخدام الداخلي. اطلب من الإدارة القانونية التحقق من حالة منتج أو خدمة للعملاء.
كيف أعرف كم رمزًا يوفّر؟
قارن جلسات بالإضافة وبدونها باستخدام claude_code.token.usage، مع جمع كل أنواع الرموز، بدل الاكتفاء بـ ctx_stats.
الخلاصة
يقترح context-mode فكرة بسيطة، هي إبقاء البيانات الخام خارج السياق، وينفّذها بأدوات MCP وhooks. أرقامه هي أرقام المؤلف؛ والقياس عبر OpenTelemetry يحوّلها إلى أرقام خاصة بك. المصادر: مستودع mksglu/context-mode.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة. العلامات التجارية المذكورة ملك لأصحابها. الأدوات تتطور بسرعة: تحقق من الأوامر والخيارات في وثائقها الرسمية.