skill تدقيق الأمان من Cloudflare (Cloudflare security audit skill) هو skill لوكلاء البرمجة يحوّل الوكيل إلى مدقق أمان: ينسّق وكلاء معزولين عبر ست مراحل، من استطلاع الشيفرة إلى التقرير. يضم مستودع cloudflare/security-audit-skill نحو 30 200 نجمة في منتصف أكتوبر 2026. ويقدّمه README نقطةَ انطلاق، لمستودع واحد، لنظام أوسع لاكتشاف الثغرات موصوف في تدوينة على مدونة Cloudflare.
تهمّ أداة كهذه مهندس SRE لسبب عملي: فالتدقيق متعدد الوكلاء حمل عمل كأي حمل آخر، فيه رموز (tokens) ووقت تنفيذ وشيفرة تُنفَّذ. يشرح هذا المقال ما يوثّقه المستودع، وكيف يُثبَّت skill، وحدوده (الإيجابيات الكاذبة والنطاق)، وما لا يعوّضه التدقيق الآلي. توضيح للأمانة: لم تشغّل span.observer هذا التدقيق؛ الأوامر مأخوذة من README واللقطات مقتطفات معروضة انطلاقًا من ملفات المستودع. ولا يُقدَّم هنا أي وعد بالكشف.
skill تدقيق الأمان من Cloudflare: ما يوثّقه المستودع
- الناشر والترخيص: Cloudflare، بترخيص MIT (ملف LICENSE، حقوق النشر 2025-2026 لـ Cloudflare, Inc.).
- أرقام قُرئت في 16 أكتوبر 2026: نحو 30 200 نجمة، ونحو 1 900 تفرّع (fork)، و14 إيداعًا (commit) على الفرع الرئيسي، دون أي إصدار منشور.
- المحتوى: مجلد
skills/security-audit/يضم ملفSKILL.mdوملفات تعليمات لكل مرحلة ولكل عائلة أهداف (الذكاء الاصطناعي وLLM، وبروتوكولات الويب، وسلسلة التوريد، والسحابة…)، ومخطط JSON، ومدققَي صحة بلغة Node.js دون تبعيات.
المستودع قليل الإصدارات (14 إيداعًا ولا إصدار) ويتحدث README عن «نقطة انطلاق» تطور نظامها الداخلي. تعامل معه كأساس عمل ينبغي مراجعته لا كمنتج مجرَّب. ولا يعتمد على أي منتج من Dynatrace؛ وينطبق جزء المراقبة على Dynatrace SaaS وعلى Dynatrace Managed لأنه يعتمد على OpenTelemetry من جهة الوكيل.
المراحل الست للتدقيق الآلي
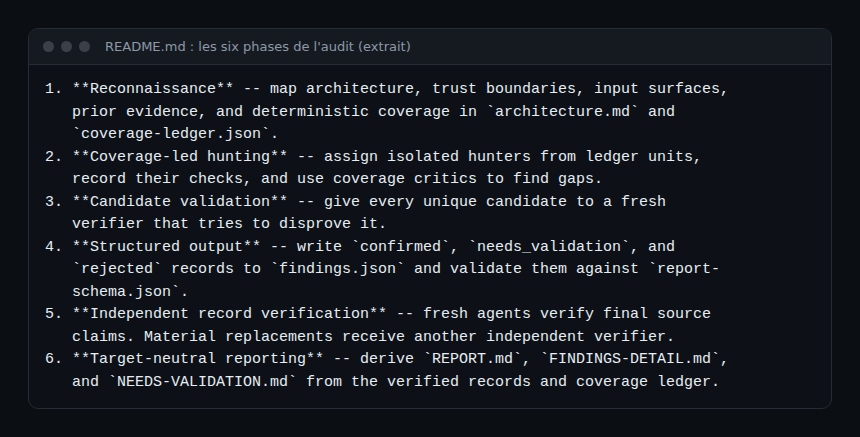
تبني ثلاث أفكار سير العمل (workflow). يُسند كل مرشح إلى مدقق جديد يحاول دحضه: فالوكيل الذي يتحقق ليس أبدًا من وجده. وتحمل النتائج حكمًا متمايزًا: confirmed (تتبع كامل من المصدر وأثر مرصود محدود) أو needs_validation (تبقى واقعة دقيقة يجب إثباتها، دون درجة خطورة) أو rejected. وأخيرًا يُظهر سجل التغطية (coverage-ledger.json) ما فُحص وما لم يُفحص.
تثبيت skill: خطوة بخطوة
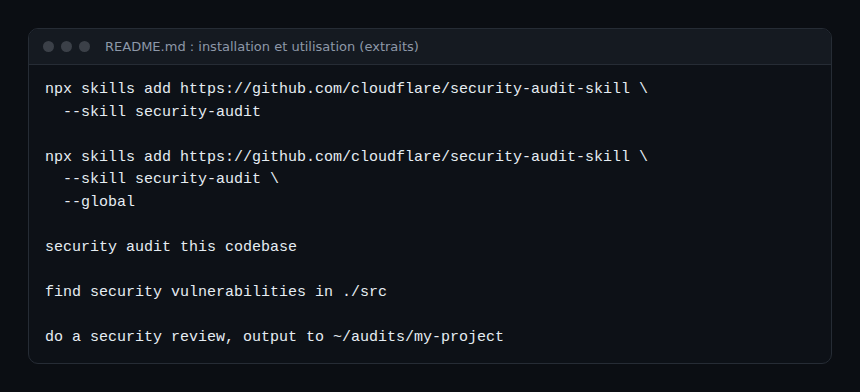
الـ skill مجلد يحمل ملفه SKILL.md اسمًا ووصفًا. ويحمّله الوكيل عندما يطابقه الطلب. ويثبّت README هذا الـ skill بأداة Skills CLI (skills.sh):
الخطوة 1 — التحقق من المتطلبات
يلزم وكيل يتعامل نموذجه مع الأدوات والوكلاء الفرعيين بالتوازي، وNode.js للمدققين، وخصوصًا بيئة عزل (sandbox) يطبّقها نظام التشغيل لأي بناء أو اختبار أو عملية قادمة من الهدف. ويحدد README متطلباتها: لا شبكة خارجية، وبيئة منقّاة، وحدود للموارد، وكتابة مقتصرة على مجلد عمل. وبدون هذه الضوابط يُبقي سير العمل المسار في الحالة needs_validation بدل تنفيذ الشيفرة. ويُتناول عزل الوكيل في ضوابط حماية وكلاء الذكاء الاصطناعي في الإنتاج وبيئة تشغيل المشروع NVIDIA OpenShell.
الخطوة 2 — التثبيت
شغّل أمر اللقطة أعلاه: npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit. يثبّت الخيار --global على مستوى المستخدم. ويسرد npx skills --help خيارات الوكلاء والخيارات غير التفاعلية. ولبنية مستودع skills في سياق آخر، راجع Dynatrace for AI: مهارات (skills) لوكلاء البرمجة.
الخطوة 3 — التشغيل
شغّل الوكيل داخل الشيفرة المراد تدقيقها واطلب مثلًا «security audit this codebase». يميّز الـ skill بين وضعين: وضع guidance الافتراضي لأسئلة الأمان، ووضع التدقيق الكامل لطلب صريح بتدقيق أو تقرير. وفي التدقيق الكامل يكون مجلد الخرج الافتراضي ~/security-audit-skill/<repo-name>/run-<N>، خارج المستودع المستهدف.
الحدود: الإيجابيات الكاذبة والنطاق وقابلية التكرار
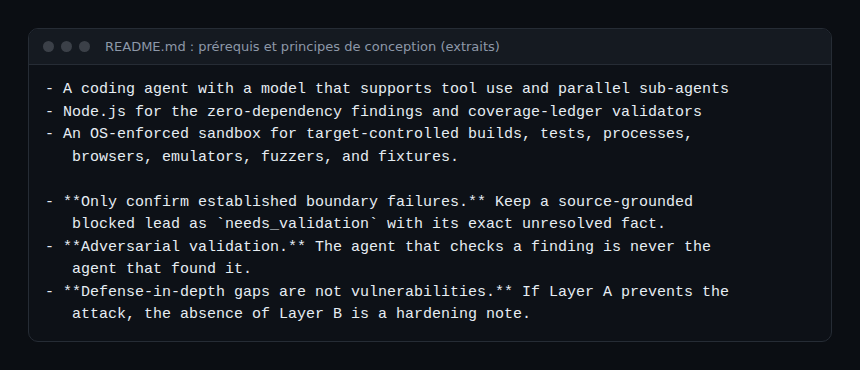
- الإيجابيات الكاذبة. يحدّ المستودع من الخطر بحكم البناء (مدقق خصامي، وحكم
needs_validation، و«ثغرات الدفاع المتعمق ليست ثغرات أمنية»)، لكن README لا ينشر أي نسبة إيجابيات كاذبة ولا اختبار أداء (benchmark). وعليك أن تقيس على شيفرتك. - السلبيات الكاذبة. يذكر README أن مرورًا واحدًا وجد، في تجارب الفريق، نحو نصف ما وجدته المرورات المتكررة في المجموع. والتدقيق «النظيف» ليس دليلًا على غياب الثغرات؛ بل يطلب الـ skill ألا يُترك الانطباع بأن مرورًا واحدًا يستنفد الهدف.
- النطاق. نهج يبدأ من المصدر: لا مسح لنقاط وصول منشورة، ولا اختبار على خدمة مشتركة. وأي واقعة تتوقف على إعداد الإنتاج أو وكيل وسيط (proxy) أو سياسة هوية غائبة عن المستودع تبقى في
needs_validation. - الملفات الشخصية والتكلفة. يعرّف الـ skill ملفات
quickوstandardوdeepوميزانية مُعبَّرًا عنها بحد أقصى لاستدعاءات الوكلاء، تُدوَّن فيrun-metadata.json.
مراقبة تدقيق متعدد الوكلاء
تحسب ميزانية الـ skill استدعاءات الوكلاء، لا الرموز ولا العملة: وعليك أن تربط بينهما. ومع Claude Code، يتيح المقياس claude_code.token.usage المصدَّر عبر OpenTelemetry حساب مجموع رموز جلسة؛ وتشير الوثائق إلى أن العدّاد يحمل أيضًا نسبًا بحسب الوكيل والـ skill والإضافة وMCP (تحقق من أسماء السمات الدقيقة في الوثائق قبل بناء لوحة معلومات). ويوجد الإعداد في مراقبة وكيل برمجة في المؤسسة، والمنطق المتعلق بالرموز في تكلفة وكيل الذكاء الاصطناعي، واختيار نموذج قادر على التعامل مع الأدوات والوكلاء الفرعيين في اختيار نموذج LLM. وإن كان يجب ألا تغادر الشيفرة بنيتك التحتية، فراجع حزمة الذكاء الاصطناعي المفتوحة المصدر المستضافة ذاتيًا.
وثمة خطر آخر خاص بهذه الممارسة: يقرأ الوكيل شيفرة غير موثوقة. فقد يحاول تعليق مفخّخ في الهدف أن يعطيه تعليمات، وهذا يلتقي مع تسميم أدوات MCP. ومن هنا اشتراط README لبيئة العزل، وأهمية تتبع استدعاءات أدوات الجلسة.
ما لا يعوّضه التدقيق الآلي
- المراجعة البشرية للنتائج: السجل
confirmedوحده له درجة خطورة، ويجب أن يتحقق منه مالك الشيفرة. - الاختبارات على البيئة المنشورة (الإعداد والشبكة والهوية)، التي يمنعها الـ skill على نفسه من حيث المبدأ.
- تحليل التبعيات ومتابعة الإصلاحات، وهما من أدوات أخرى.
- نمذجة التهديدات والتشغيل: يبقى الكشف والمراقبة والاستجابة للحوادث ضرورية.
كيف تتحقق من أنه يعمل
- بعد التثبيت، يُظهر الوكيل الـ skill باسم
security-auditفي قائمة skills لديه. - ينشئ طلب التدقيق مجلدًا
run-1يضمrun-metadata.jsonوarchitecture.mdوcoverage-ledger.json. - يكتب تشغيل مكتمل
findings.jsonوREPORT.mdوFINDINGS-DETAIL.mdوNEEDS-VALIDATION.md، أو يدوّنrun_status: "incomplete"مع سببه.
أفضل الممارسات
- ابدأ بنطاق محدود وبالملف
quickعلى مستودع اختبار. - شغّل عدة مرورات قبل الاستنتاج، واحتفظ بالتشغيلات السابقة.
- عامل كل نتيجة كفرضية يجب التحقق منها، دون البحث عن مُلام.
- أبقِ التقارير خارج المستودع، بصلاحيات وصول مقيّدة.
الأسئلة الشائعة
هل يحل هذا الـ skill محل اختبار الاختراق؟
لا. فهو يعمل على الشيفرة المصدرية دون مسح الأنظمة المنشورة، وتتطلب نتائجه تحققًا بشريًا.
هل يلزم اشتراك في Cloudflare؟
لا يذكر README أي اشتراك: بل يطلب وكيل برمجة وNode.js وبيئة عزل. والـ skill بترخيص MIT.
كيف أحدّ من تكلفة التدقيق؟
اختر ملفًا ونطاقًا، وحدّد في الطلب ميزانية لاستدعاءات الوكلاء، وقس الرموز المستهلكة عبر OpenTelemetry.
الخلاصة
يضفي Cloudflare security audit skill طابعًا رسميًا على تدقيق مقسّم إلى مراحل، مع تحقق مستقل وأحكام متمايزة. إنه أساس عمل مثير للاهتمام ومثال جيد على ما هو الـ skill، بشرط معرفة حدوده: لا نسبة إيجابيات كاذبة منشورة، ونطاق مصدري، وبيئة عزل لا غنى عنها. قِسه كأي حمل عمل. المصادر: مستودع cloudflare/security-audit-skill.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة. العلامات التجارية المذكورة ملك لأصحابها. الأدوات تتطور بسرعة: تحقق من الأوامر والخيارات في وثائقها الرسمية.