اقترب موعد الإغلاق الأسبوعي، ومطلوب منك التحقق من تعديل في إعداد Collector أو من استعلام DQL جديد قبل بداية الأسبوع. ربطه بالإنتاج مجازفة، وتوليد الطلبات يدويًا يستهلك يومًا كاملًا. هنا يأتي دور عرض OpenTelemetry التجريبي على Kubernetes: ينشر المشروع متجرًا وهميًا من الخدمات المصغّرة باسم «Astronomy Shop»، معه مخطط Helm ومولّد حمل مدمج. تتبع هذه المقالة صفحة النشر على Kubernetes في وثائق المشروع للتثبيت، ثم تحوّل جزءًا من تتبعاته إلى Dynatrace SaaS.
الفائدة أن العرض يفصل سؤالين يختلطان عادةً: هل ينقل مسارك التتبعات نقلًا سليمًا، وهل تطبيقاتك مجهّزة بالقياس جيدًا؟ هنا القياس جاهز في اثنتي عشرة لغة بحسب الوثائق (.NET وC++ وElixir وGo وJava وJavaScript وTypeScript وKotlin وPHP وPython وRuby وRust). فيبقى عليك اختبار النقل وحده.
للأمانة: لم أنشر العرض أثناء كتابة هذه المقالة. الأوامر والقيم مأخوذة من وثائق OpenTelemetry وDynatrace (قُرئت في 8 نوفمبر 2026) ومن ملف values.yaml الخاص بالمخطط، وكل ما لم أتحقق منه أذكره صراحةً.
متى يناسبك عرض OpenTelemetry التجريبي على Kubernetes
يفيد في ثلاثة أمور: اختبار Collector أو مصدّر أو واجهة خلفية دون مخاطرة، وتعلّم قراءة التتبعات على نظام مجهّز مسبقًا، والتدرّب على التشخيص عبر أعلام الميزات التي تُحدث أعطالًا معدّة سلفًا. أما تعلّم تجهيز شيفرتك أنت بالقياس فلا يناسبه؛ لذلك راجع مقالة Operator والتجهيز التلقائي بالقياس.
وله كلفة أيضًا. تشترط الوثائق Kubernetes بإصدار 1.24 فأحدث، و6 GB من الذاكرة الحرة، وHelm بإصدار 3.14 فأحدث. كما أن ملف values.yaml الذي قرأته ينشر معه Kafka وOpenSearch وJaeger. فخصّص عنقودًا (cluster) للتجارب، أو على الأقل فضاء أسماء (namespace) مستقلًا.
ما تحتاجه جاهزًا في Dynatrace
كل ما يلي موجّه إلى Dynatrace SaaS. لم أقرأ صفحة مماثلة خاصة بـ Dynatrace Managed، فلا أستنتج شيئًا بشأنه. تحتاج إلى رمز منصة (platform token) بنطاق openpipeline:traces:ingest، يُرسَل بصيغة Bearer في ترويسة Authorization كما تذكر صفحة تصدير OTLP. أنشئه لهذه التجربة وحدها، فستحذفه في النهاية.
تشغيل المتجر بأمرين
التثبيت الأساسي لا يتطلب شيئًا يُذكر: تضيف مستودع المخططات ثم تنشئ الإصدار (release).
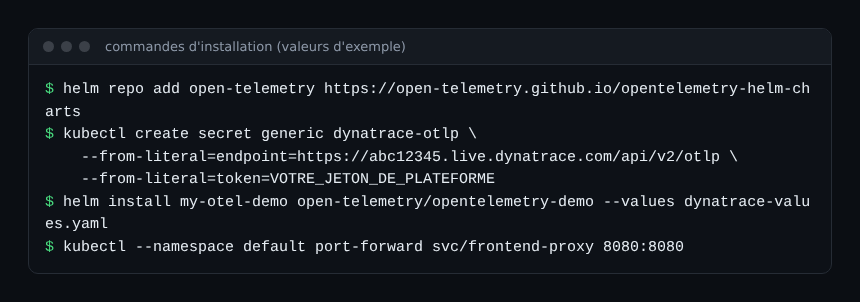
helm repo add open-telemetry https://open-telemetry.github.io/opentelemetry-helm-charts
helm install my-otel-demo open-telemetry/opentelemetry-demo
لا شيء يُعرَض خارج العنقود. ولفتح المتجر من جهازك، حوّل المنفذ الخاص بالخدمة frontend-proxy (غيّر فضاء الأسماء إن لم يكن default):
kubectl --namespace default port-forward svc/frontend-proxy 8080:8080تذكر الوثائق أن المتجر يظهر على هذا المنفذ عند الجذر، ومولّد الحمل عند /loadgen/، وJaeger عند /jaeger/ui/، وواجهة الأعلام عند /feature. احتفظ بـ Jaeger في بالك، فسيكون مرجع المقارنة لاحقًا.
فخ المصفوفات في Helm قبل إضافة مصدّر
يمكن ضبط Collector المرفق من ملف القيم الخاص بك، تحت opentelemetry-collector ثم config. إضافة مصدّر هناك سهلة؛ والمشكلة في طريقة الدمج. يدمج Helm الكائنات، لكنه يستبدل المصفوفات كاملةً. فبمجرد أن تكتب قائمة exporters لمسار traces، تحلّ محل قائمة المخطط: وإن لم تنسخ المصدّرين الأصليين فقد قطعت Jaeger والمقاييس المشتقة من الـ spans دون أي تنبيه.
تشير صفحة العرض إلى ضرورة إبقاء spanmetrics. غير أن values.yaml الذي قرأته (المخطط 0.42.6، والتطبيق 3.1.0، من الفرع الرئيسي) يسمّي في هذا المسار otlp_grpc/jaeger وdebug وspan_metrics. والأسماء تتغير من إصدار إلى آخر، فقبل أن تكتب أي شيء نفّذ helm show values open-telemetry/opentelemetry-demo وانسخ القائمة من إصدارك.
ربط Dynatrace دون كشف الرمز
ثلاث تفاصيل في العنونة تضيّع الوقت. عنوان SaaS الأساسي هو https://{id-environnement}.live.dynatrace.com/api/v2/otlp؛ وإن نسخت المعرّف من شريط العنوان فاحذف .apps، لأن الوثائق تنبّه إلى أن العنوان الذي يحوي .apps يفشل. ويضيف المصدّر otlphttp المسار /v1/traces بنفسه، فأعطه العنوان الأساسي فقط. وأخيرًا النقل عبر HTTP بصيغة Protobuf؛ فـ Dynatrace لا يستقبل gRPC مباشرةً.
حتى لا يبقى الرمز في ملف القيم أو في Git، أحفظه في Secret داخل Kubernetes يقرؤه Collector عبر متغيرات البيئة (extraEnvs التي يوفرها مخطط Collector). وصيغة ${env:...} وترويسة Bearer مأخوذتان من مثال صفحة Dynatrace عن نشر Collector. وهذا التسلسل كاملًا بقيم توضيحية:
وهذا ملف dynatrace-values.yaml الذي يربط كل شيء:
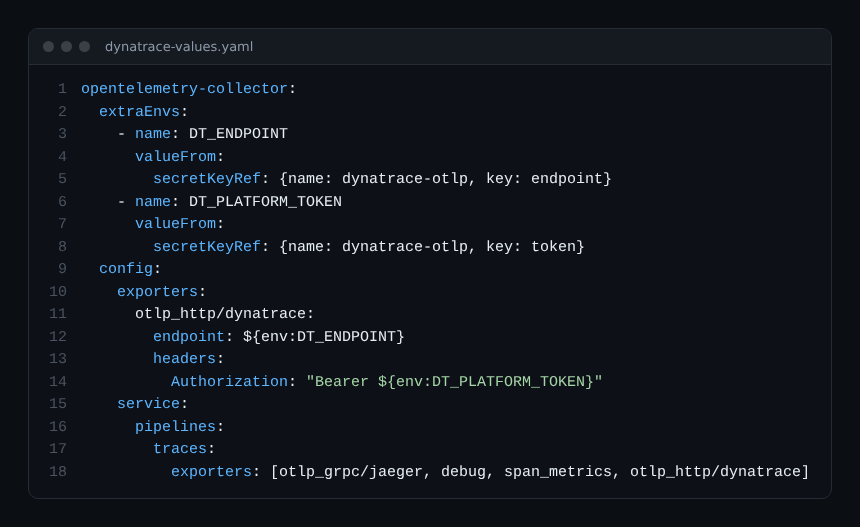
هذه النقاط أراجعها دائمًا في الملف:
- القائمة
[otlp_grpc/jaeger, debug, span_metrics, otlp_http/dynatrace]هي القائمة الأصلية مع إضافة واحدة، فيستمر Jaeger في استقبال التتبعات؛ - نقطة الدخول
${env:DT_ENDPOINT}تنتهي عند/api/v2/otlp؛ - يكتب المخطط
otlp_http/...حيث تكتب صفحة العرضotlphttp/...: التزم بأسلوب إصدار Collector لديك. لم أتحقق من تكافؤ الصيغتين.
إذا كان العرض يعمل أصلًا، فالأمر helm upgrade my-otel-demo open-telemetry/opentelemetry-demo --values dynatrace-values.yaml يطبّق التغيير (أمر Helm معتاد غير مذكور في تلك الصفحة). تُرسَل التتبعات وحدها إلى Dynatrace، أما المقاييس والسجلات فتبقى في واجهاتها الأصلية.
التأكد من وصول التتبعات
انتظر حتى تصبح الحاويات (pods) جاهزة، وافتح المتجر، ودع الحمل الاصطناعي يعمل بضع دقائق. وإن لم تظهر أي تتبعات في Dynatrace فابدأ بسجلات حاوية Collector (kubectl logs): الخطأ 401 أو 403 يشير إلى الرمز أو نطاقه، أما 404 فيشير عادةً إلى العنوان.
بعد ذلك نفّذ استعلام DQL في Notebook. توضح الوثائق أن fetch spans يتيح الوصول إلى كل الـ spans وأن summarize يجمّعها. القالب التالي مستوحى من أمثلتها، ولم أنفّذه:
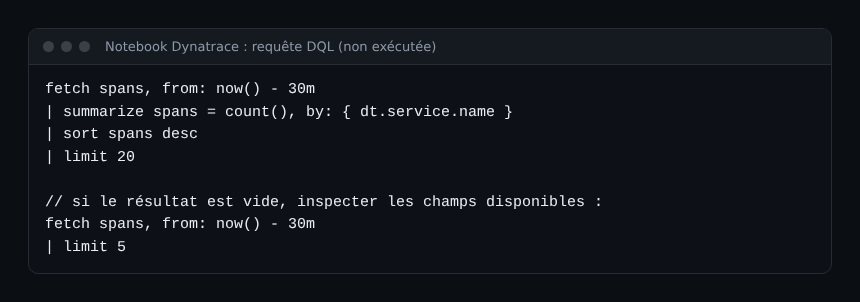
يظهر الحقل dt.service.name في الأمثلة الرسمية، لكنني لا أعرف كيف يُملأ في spans واردة عبر OTLP. إن كانت النتيجة فارغة، فاعرض خمس spans خامًا وافحص حقولها، ثم اختر الحقل الذي يصلح للتجميع. ولمزيد من التعمق في الاستعلامات: DQL المتقدم.
تفكيك بيئة الاختبار
لا تفصّل صفحة العرض طريقة إزالته. مع Helm، يزيل helm uninstall my-otel-demo الإصدار، ويحذف kubectl delete secret dynatrace-otlp الـ Secret. ثم ألغِ الرمز الذي أنشأته للتجربة؛ فهو الأثر الدائم الوحيد لها.
ما لا يثبته هذا العرض
- RUM: بحسب Dynatrace، فإن بيانات الواجهة الأمامية من OpenTelemetry الواردة عبر OTLP لا تفعّل ميزات RUM (جلسات المستخدمين وCore Web Vitals وSession Replay). فلا تحكم على هذه الميزات بهذه البيئة.
- التعايش مع OneAgent: في عنقود تراقبه أصلًا قد تتكرر الـ spans؛ راجع الـ spans المكررة.
- لم يُتحقق منه هنا: النشر الفعلي، والاستهلاك المقيس، وتكافؤ صيغتي اسم المصدّر، وكيفية ملء
dt.service.name.
أفضل الممارسات
- عنقود للتجارب أو فضاء أسماء مخصص، يُحذف بعد الاستخدام.
- العنوان والرمز في Secret، وليس في Git أبدًا.
- رمز مقصور على
openpipeline:traces:ingestويُلغى بعد التجربة. - إبقاء Jaeger في المسار للمقارنة مع Dynatrace.
- الخطوة التالية الواقعية: Collector على Kubernetes نحو Dynatrace بأحمال حقيقية.
الأسئلة الشائعة
ما الحد الأدنى لتشغيل عرض OpenTelemetry التجريبي على Kubernetes؟
بحسب وثائق المشروع: Kubernetes بإصدار 1.24 فأحدث، و6 GB من الذاكرة الحرة، وHelm بإصدار 3.14 فأحدث.
هل يمكن التصدير إلى Dynatrace عبر gRPC؟
ليس مباشرةً: يتوقع Dynatrace صيغة Protobuf عبر HTTP، لا JSON. وإن كانت مصادرك تتحدث gRPC فيمكن لـ Collector إجراء التحويل قبل الإرسال.
وماذا عن Dynatrace Managed؟
لم أتحقق من ذلك: تعتمد هذه المقالة على صفحة SaaS ورمز منصة. وبالنسبة إلى Managed، راجع صفحات /managed/ في الوثائق.
الخلاصة
يكفي بحسب الوثائق ملف قيم وSecret ومصدّر واحد لتغذية Dynatrace SaaS بحركة متجر تجريبي دون خسارة Jaeger. تحقق من قائمة المصدّرين في إصدار المخطط لديك قبل أن تكتب أي شيء، ففي هذه النقطة بالذات ينكسر كل شيء بصمت.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لمشروع OpenTelemetry. Dynatrace علامة تجارية لشركة Dynatrace LLC، والعلامات الأخرى المذكورة تعود إلى مالكيها. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) ومن الأوامر في الوثائق الرسمية الخاصة بإصدارك.