تخيّل ليلة جمعة: حاوية في فضاء الأسماء recette تبدأ بالاتصال بقاعدة بيانات prod لا لشيء إلا لأن أحدًا لم يمنعها. هذا هو السلوك الافتراضي في Kubernetes. وتأتي سياسات الشبكة NetworkPolicy في Kubernetes لتقيم الحواجز حيث لا يقيم العنقود (cluster) أي حاجز. تتبع هذه المقالة الطريقة التي أوصي بها: أُغلق فضاء الأسماء أولًا، ثم أفتح الممرات الضرورية وحدها، ثم أثبت أن كل حاجز يصمد.
للحاجز الجيد فائدة أخرى: إذا فشل اتصال ما، تقرأ القاعدة المسؤولة في ملف بدل أن تخمّنها. ولمراقبة التدفقات بصورة مستمرة بعد ذلك، راجع Cilium وHubble؛ أما هنا فنبقى مع الواجهة البرمجية القياسية.
شفافية: لم ينشر span.observer هذه السياسات على عنقود فعلي. المانيفستات والأوامر مأخوذة من وثائق Kubernetes التي اطُّلع عليها في 8 نوفمبر 2026، واللقطات تعيد عرض هذه المقتطفات بما فيها مخرجات الاختبار، وهي المخرجات التي تذكرها الوثائق وليست قياسات أجريناها نحن.
ماذا يعني «معزول» بالنسبة إلى pod
الموضوع كله قائم على مفتاح تبديل. الـ pod الذي لا تحدده أي سياسة مفتوح في الاتجاهين. وبمجرد أن تحدده سياسة للدخول، لا يمرّ إلا ما تسرده هذه السياسة، والأمر نفسه ينطبق على الخروج. أربع نتائج يجب استحضارها قبل كتابة أي سطر YAML:
- لا توجد قاعدة «امنع». كل ما نفعله هو إطالة قائمة الأذونات، وتتراكم السياسات المتعددة على الـ pod نفسه دون ترتيب أولوية.
- يتطلب الاتصال موافقة الطرفين: خروج مسموح عند المصدر ودخول مسموح عند الهدف. وتعود الردود على اتصال مقبول دون قاعدة إضافية.
- الكائن مجرد تصريح. من يمنع فعليًا هو إضافة الشبكة (CNI)؛ فإن لم تدعمه، يبقى الكائن موجودًا دون أي أثر.
- يحدد
podSelector: {}جميع الـ pods في فضاء الأسماء؛ وتوصف الأطراف المسموح بها بالـ pods أو بفضاءات الأسماء أو بنطاقات IP، مع منافذ اختيارية.
قبل البدء: أين نجرّب
اختر عنقودًا للتجارب. تشترط صفحة المهمة في الوثائق وجود kubectl مهيّأ، وخادمًا بإصدار 1.8 أو أحدث، ومزوّد شبكة متوافقًا (تذكر Antrea وCalico وCilium وKube-router)، ويُفضَّل أن يكون هناك عقدتا عمل. لا تجرّب هذا أول مرة في الإنتاج، فقفل غير مدروس يقطع أيضًا خدمات كنت قد نسيتها.
سياسات الشبكة NetworkPolicy في Kubernetes: إغلاق فضاء الأسماء
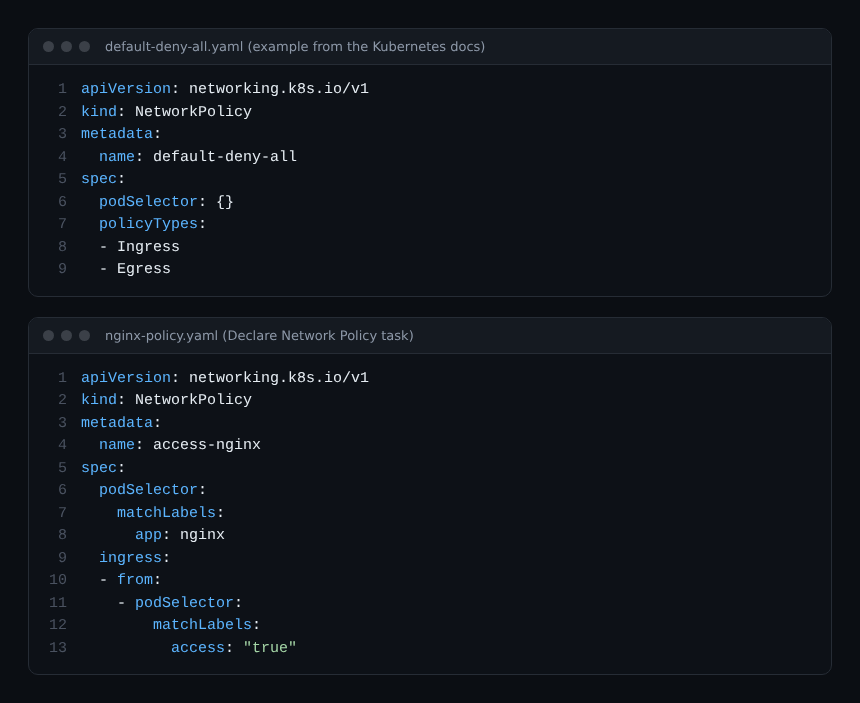
القطعة الأولى سياسة تحدد كل الـ pods ولا تمنح أي إذن. بعد تطبيقها لا يكلّم فضاء الأسماء أحدًا ولا يكلّمه أحد.
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default-deny-all
spec:
  podSelector: {}
  policyTypes:
  - Ingress
  - Egress
إن حذفت Egress من القائمة بقيت الـ pods تخرج بحرية، وهذه طريقة شائعة للاعتقاد بأنك محميّ بينما أنت محميّ بنصف الحماية فقط. وتقترح الوثائق أيضًا صيغًا مقتصرة على الدخول أو على الخروج، تفيد في الانتقال التدريجي. نبّه الفريق كله إلى نقطة: إغلاق الخروج يقطع أيضًا تحليل الأسماء، وسنعود إلى ذلك لاحقًا.
إعادة فتح ممر واحد
في المثال، تنشر الوثائق خادم nginx مكشوفًا كخدمة، ثم لا تسمح بالوصول إلا للـ pods الموسومة بـ access: "true".
kubectl create deployment nginx --image=nginx
kubectl expose deployment nginx --port=80
kubectl apply -f https://k8s.io/examples/service/networking/nginx-policy.yaml
تستهدف السياسة access-nginx الـ pods ذات الوسم app: nginx وتقبل دخول الـ pods من فضاء الأسماء نفسه التي تحمل هذا الوسم. فيما يلي المانيفستان معًا: القفل ثم الباب الموارب.
إثبات أن الحاجز يصمد
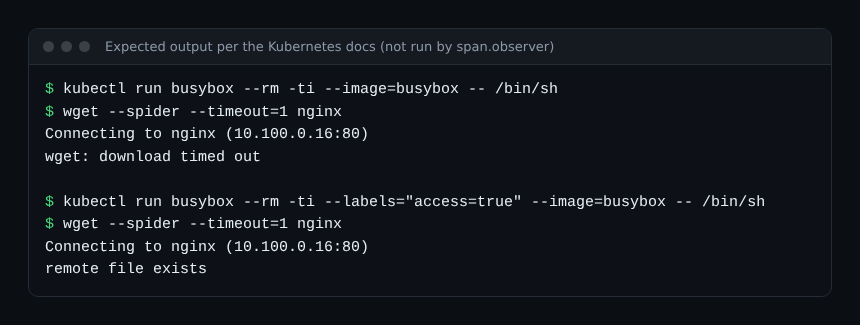
قاعدة لم تشاهدها تفشل هي قاعدة لم تُختبر. الخطوة العملية أن تفتح pod مؤقتًا، مرة بلا الوسم ومرة به، وتحاول الاتصال:
kubectl run busybox --rm -ti --image=busybox -- /bin/sh
wget --spider --timeout=1 nginx

kubectl run busybox --rm -ti --labels="access=true" --image=busybox -- /bin/sh
wget --spider --timeout=1 nginx
يجب أن ينتهي الـ pod بلا وسم عند «wget: download timed out»، والآخر عند «remote file exists». لاحظ أن المنع يظهر في صورة صمت، لا رسالة «connection refused» صريحة. وبدون --timeout قصير يبدو الاختبار معلّقًا فحسب.
وللتحقق أيضًا ثلاثة أوامر: kubectl get networkpolicy -n NAMESPACE للجرد، وkubectl describe networkpolicy NAME لمعرفة كيف قُرئت المحددات، وkubectl get pods --show-labels للتأكد من أن الوسوم المستهدفة موجودة فعلًا.
لا تعتمد على الواجهة البرمجية لمعرفة ما رُفض: تضع الوثائق تسجيل أحداث الشبكة ضمن ما لا تفعله NetworkPolicy. تحتاج إلى أداة الـ CNI، أو إلى مراقبة للشبكة دون sidecar.
أربع طرق للوقوع في الخطأ
الـ CNI الصامت
يردّ kubectl apply بكلمة «created»، ومع ذلك يبقى كل شيء يمرّ. لا يوجد متحكّم يطبّق الكائن. بعد التثبيت مباشرة أجرِ اختبارًا يجب أن يفشل؛ فهذا هو الدليل الوحيد المعتبر.
شرطة زائدة أو ناقصة
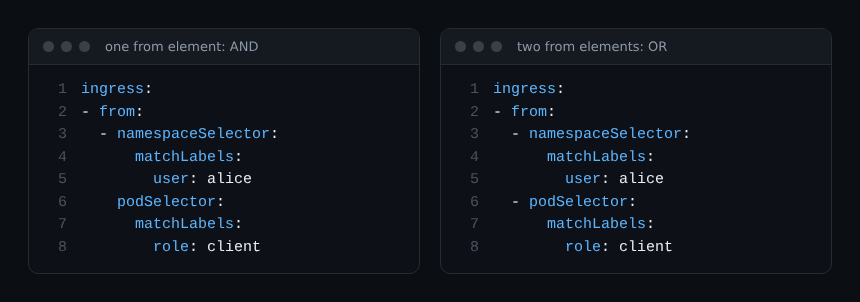
داخل كتلة from، عنصر واحد يضم namespaceSelector وpodSelector معًا يعبّر عن «و»: هذه الـ pods في هذه الفضاءات. أما عنصران تفصل بينهما شرطة فيعبّران عن «أو» الأوسع بكثير: الـ pods المحلية المحددة، أو كل الـ pods في الفضاءات المحددة. يبقى YAML صحيحًا في الحالتين، وهنا مكمن الخطر.
pods لم تعد تحلّ الأسماء
المنع الكلي للخروج يحجب أيضًا استعلامات DNS. فتبدأ التطبيقات بالفشل عند الأسماء ويُتَّهم التطبيق. جهّز سياسة ثانية تسمح بالخروج نحو DNS العنقود؛ ويتوقف محتواها على وسومك، مثلًا kubernetes.io/metadata.name لتحديد فضاء الأسماء الذي يستضيف DNS. لا أقدّم مانيفستًا جاهزًا للنسخ لأنني لم أختبره على عنقود.
أن تطلب من الواجهة ما لا تستطيعه
لا يوجد TLS، ولا بوابة مشتركة، ولا استهداف لخدمة باسمها، ولا منع صريح، ولا سياسة افتراضية لكل فضاءات الأسماء. وتوجّه الوثائق إلى شبكة الخدمات (service mesh) أو إلى متحكمات القبول. كذلك لا يستطيع الـ pod عزل نفسه عن عقدته، ويتوقف مصير الاتصالات المفتوحة عند تغيير السياسة على الإضافة المستعملة.
ترتيب النشر الذي أتبعه
- سياسة
default-deny-allواحدة لكل فضاء أسماء، تُطبَّق أولًا وخارج أوقات الذروة. - قاعدة DNS مباشرة بعدها، قبل أن يشتكي أحد.
- سياسة لكل تدفق، تحمل اسمه (
allow-frontend-to-api) وتُحفظ في Git. - لكل قاعدة اختبار ينجح وآخر يفشل.
- لا تستعمل
ipBlockلاستهداف pods: تخصّصه الوثائق للعناوين الخارجية لأن عناوين IP الخاصة بالـ pods تتغيّر. - بعد كل تعديل، راقب أخطاء الشبكة عبر تنبيهات Kubernetes.
الأسئلة الشائعة
هل تعمل NetworkPolicy دون إضافة CNI متوافقة؟
لا. يمكن إنشاء الكائن، لكنه دون إضافة تنفّذه لا يُحدث أي أثر، بحسب وثائق Kubernetes.
ماذا يحدث حين تستهدف عدة سياسات الـ pod نفسه؟
تتراكم. لا تعارض ولا ترتيب: يمرّ الاتصال إذا سمحت به سياسة واحدة على الأقل في ذلك الاتجاه وقبله الطرف الآخر أيضًا.
هل أحتاج إلى قاعدة egress للردود؟
لا، فالردود على اتصال مقبول تعود من تلقاء نفسها. أما أي اتصال خارج جديد فيتطلب قاعدة egress متى أصبح الـ pod معزولًا في الخروج.
الخلاصة
أغلق، ثم افتح ممرًا واحدًا في كل مرة، ثم تحقق في الاتجاهين: هذه هي الصنعة كلها، وفخاخها تُعدّ على أصابع اليد (CNI صامت، شرطة زائدة، DNS منسيّ). جرّب على عنقود اختبار، ثم وسّع فضاء أسماء بعد آخر. المرجع: وثائق Kubernetes حول NetworkPolicy.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لـ Kubernetes ولا لمؤسسة CNCF. العلامات التجارية المذكورة ملك لأصحابها. الأدوات تتطور بسرعة: تحقق دائمًا من الأوامر والخيارات في وثائقها الرسمية.