ينتهي نشر Kubernetes بنجاح، لكن المضيفات لا تظهر في Dynatrace، أو يبقى جزء من حاويات (pods) التطبيق بلا OneAgent. من أجل تشخيص DynaKube لا بد من ترتيب عمل دقيق: بدونه تُقرأ السجلات عشوائيًا بينما تبقى تغطية المراقبة ناقصة ويطول MTTR.
يصف هذا الدليل العملي المنهج الذي تقترحه وثائق Dynatrace لـ Dynatrace Operator: حالة DynaKube، ثم الأمر الفرعي troubleshoot، ثم السجلات، ثم قراءة تعليقات الحقن (annotations)، وأخيرًا الأمر الفرعي support-archive لإعداد تذكرة دعم. الخطة مختلفة عمدًا عن مقال ربط Operator بعنقود Managed: هنا نبدأ من عنقود مثبّت أصلًا ويتصرف بشكل سيئ.
النطاق: الصفحات التي قرأناها هي من وثائق Dynatrace SaaS (docs.dynatrace.com/docs). صفحة وثائق Managed المقابلة تتضمن القسم نفسه support-archive وقت القراءة، لكن تحقق منها لإصدارك.
متطلبات تشخيص DynaKube
- وصول عبر
kubectl(أوocعلى OpenShift) إلى مساحة الأسماءdynatrace، وهي المساحة الافتراضية لـ Operator. - الإصدار 0.9.0 أو أحدث من Dynatrace Operator لـ
troubleshoot، و0.11.0 أو أحدث لـsupport-archive، بحسب الوثائق. - صلاحية إنشاء pod في هذه المساحة، إن أردت الطريقة الموصى بها للأرشيف.
الخطوة 1: قراءة حالة DynaKube والحاويات
تحدد الوثائق الخطوات الأولى: فحص DynaKube، وتشغيل الأمر الفرعي للتشخيص، ثم النظر في الحاويات، ثم سجلاتها ووصفها.
kubectl get dynakubes -n dynatrace
kubectl -n dynatrace get pods
kubectl logs <nom-du-pod> -n dynatrace
kubectl describe pod <nom-du-pod> -n dynatrace
يختلف عدد الحاويات بحسب نمط النشر: Operator أو OneAgent أو مشغّل CSI. تُقرأ الحاوية الموجودة في حالة CrashLoopBackOff أو Pending أولًا بالأمر describe: فالأحداث تشير غالبًا إلى السبب (الصورة أو الموارد أو الوحدة التخزينية).
الخطوة 2: تشغيل الأمر الفرعي troubleshoot
منذ الإصدار 0.9.0، يتضمن Operator أمرًا فرعيًا يفحص الإعداد الأساسي. بحسب الوثائق، يتحقق من وجود مساحة الأسماء، ومن وجود تعريف المورد (CRD) وDynaKube، ومن أن عنوان API ينتهي بـ /api، ومن أن السر (secret) يحمل اسم DynaKube نفسه (أو قيمة .spec.tokens) مع رموز Operator ورمز إدخال البيانات، ومن تعريف customPullSecret، ومن إمكانية الوصول إلى البيئة من pod الخاص بـ Operator بالمعلمات نفسها (الوكيل والشهادة)، ومن إمكانية الوصول إلى سجلات صور OneAgent وActiveGate.
kubectl exec deploy/dynatrace-operator -n dynatrace -- dynatrace-operator troubleshootإذا كان اسم DynaKube لديك مختلفًا عن الافتراضي، فأضف الوسيط --dynakube <nom>. تعيد اللقطة التالية مثال المخرجات الخالية من الأخطاء الوارد في الوثائق.
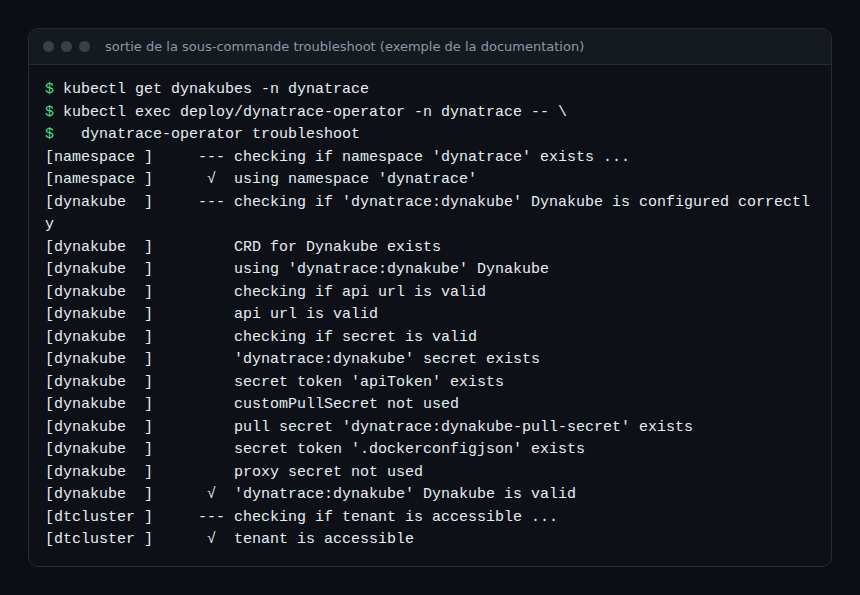
اقرأ المخرجات من الأعلى إلى الأسفل: أول سطر معلَّم بالفشل يعطيك الأثر. رمز مفقود أو عنوان API غير سليم أو مستأجر لا يمكن الوصول إليه تُصلَح في DynaKube أو في أسراره. وإذا تعذّر الوصول إلى المستأجر رغم أن الشبكة تبدو سليمة، فانظر في الوكيل والشهادة: فالأمر يأخذهما في الحسبان كما يفعل Operator.
الخطوة 3: قراءة سجلات Operator وOneAgent
لمتابعة Operator مباشرة:
kubectl -n dynatrace logs -f deployment/dynatrace-operatorعلى OpenShift، تعطي الوثائق الأمر نفسه باستخدام oc. وتُقرأ حاويات OneAgent التي ينشرها Operator بالأمر kubectl logs <pod-oneagent> -n dynatrace. وعلى المضيفات، توجد سجلات OneAgent افتراضيًا في /var/log/dynatrace/oneagent.
نصيحة منهجية لا علاقة لها بأي اشتراط من الشركة المصنِّعة: دوّن وقت أول عَرَض وصفِّ السجلات ابتداءً من تلك اللحظة. وفي منهج SRE لا يبحث عن مذنب، يصلح هذا التسلسل الزمني أيضًا أساسًا لتقرير الحادثة.
الخطوة 4: فهم سبب تجاهل الحقن
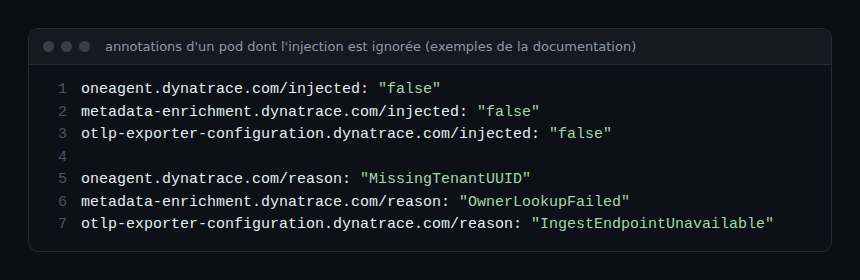
عندما لا تكون حاوية التطبيق مزوّدة بالأدوات، فلا تبحث أولًا في سجلات Operator: اقرأ تعليقات الحاوية (annotations). تذكر الوثائق وجود التعليق injected: "false" لـ OneAgent ولإثراء البيانات الوصفية ولإعداد مُصدِّر OTLP، يرافق كلًّا منها تعليق reason.
قيمة reason |
المعنى بحسب الوثائق |
|---|---|
NoBootstrapperConfig |
لا يجد webhook سر إعداد bootstrapper في مساحة أسماء الحاوية أو لا ينشئه؛ وغالبًا لم تنتهِ مطابقة (reconciliation) DynaKube بعد. |
NoMutationNeeded |
الحقن معطَّل، وغالبًا بسبب تعليقات (annotations). |
OwnerLookupFailed |
تعذّر تحديد مالك الحاوية، وغالبًا لأن واجهة Kubernetes API كانت بطيئة أو لا يمكن الوصول إليها. |
MissingTenantUUID |
معرّف البيئة غير متحقَّق منه، وعادةً أثناء التثبيت الأولي أو بسبب مشكلة في المطابقة. |
DynaKubeStatusNotReady |
حالة CodeModules غير جاهزة، ولا يستطيع webhook اختيار واحدة منها. |
NoOTLPExporterConfigSecret، NoOTLPExporterActiveGateCertSecret |
سر إعداد مُصدِّر OTLP مفقود، أو شهادة ActiveGate مفقودة (مفيدة فقط إذا كان تصدير OTLP يمر عبر TLS إلى ActiveGate). |
IngestEndpointUnavailable |
تعذّر بناء أي عنوان إدخال صالح. |
تربط هذه القيم العَرَض بالسبب مباشرة: ويزول عدد منها من تلقاء نفسه عند انتهاء المطابقة، لذلك من المفيد إعادة قراءة حالة DynaKube قبل إعادة تشغيل أي شيء.
حالة خاصة: ImagePullBackOff مع سجل خاص
تشغّل الحاويات المحقونة init container من Dynatrace يجب على العقدة تنزيله. لا يغطي customPullSecret في DynaKube سوى مكوّنات Operator في مساحة الأسماء dynatrace: فهو لا يُمرَّر إلى حاويات التطبيق. بحسب الوثائق، تظهر هذه المشكلة كثيرًا بعد الانتقال إلى Kubernetes 1.35، حيث تكون الميزة KubeletEnsureSecretPulledImages مفعّلة افتراضيًا؛ والحل هو توزيع سر سحب (pull secret) على مساحات الأسماء أو العقد أو حاويات التطبيق لديك.
الخطوة 5: إنتاج support-archive للدعم
عندما لا يكفي التشخيص المحلي، يجمع support-archive (الإصدار 0.11.0 أو أحدث من Operator) في ملف ZIP واحد ما يحتاجه الدعم. بحسب الوثائق، يحتوي الأرشيف على:
kubernetes-version.txtوoperator-version.txt؛- مجلد
logsيضم سجلات جميع حاويات Operator والمكوّنات المنشورة في مساحة أسمائه، بما فيها الحاويات السابقة إن توفرت (ActiveGate وOneAgent وwebhook ومشغّل CSI بحسب ما هو منشور)؛ - مجلد
manifestsيضم بيانات المكوّنات وبيانات DynaKube؛ troubleshoot.txt، وهو مخرجات أمر الخطوة 2 الذي يُشغَّل تلقائيًا؛supportarchive_console.logوملفات تشخيص Extension Controller إن كانت الإضافات مفعّلة.
تشغّل الطريقة الموصى بها pod مستقلًا يعيد استخدام صورة Operator. المعلمة --delay=10 مهمة: فبدونها يفقد kubectl run الأسطر الأولى من المخرجات وقد يُتلف الأرشيف. ويجب أن يكون serviceAccountName هو dynatrace-operator للوصول إلى السجلات والبيانات (manifests). ويخرج محتوى ZIP على الخرج القياسي، وما سواه على stderr.
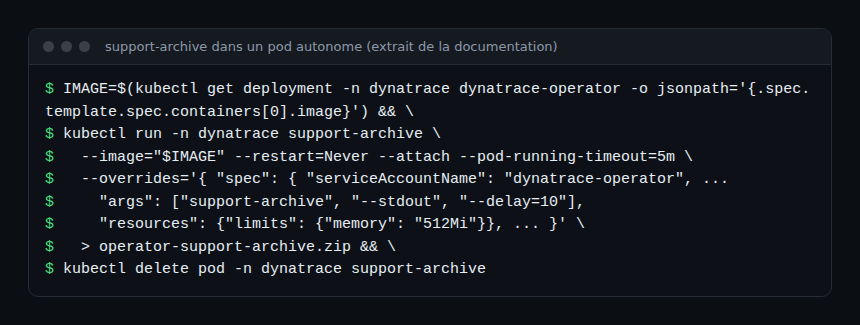
اللقطة مقتطف: فالأمر الكامل، بكتلة securityContext الخاصة به، موجود في الوثائق، وهو الذي ينبغي نسخه. تفترض هذه الطريقة أن موارد Operator لا تزال مثبّتة على العنقود.
إذا كانت قواعد العنقود تمنع هذا الـ pod، فإن الوثائق تقبل، كحل أخير، تشغيل الأمر داخل pod الخاص بـ Operator:
kubectl exec -n dynatrace deployment/dynatrace-operator -- dynatrace-operator support-archive --stdout > operator-support-archive.zipفي عنقود كبير، قد يجعل حجم البيانات المجمَّعة Operator يتجاوز حد ذاكرته فيتوقف بسبب نفاد الذاكرة (OOM kill)، خصوصًا إذا كانت موارده أقل من اللازم. وعلى Windows، استخدم موجه الأوامر cmd.exe: فـ PowerShell غير مدعوم.
كيف تتحقق من أن الأمر يعمل
- يعرض
kubectl get dynakubes -n dynatraceالكائن DynaKube بلا أخطاء، ولا يشيرtroubleshootإلى أي فشل. - حاويات مساحة الأسماء
dynatraceجاهزة. - بعد إعادة تشغيل أحمال العمل المعنية، لا يعود في الحاويات الجديدة التعليق
injected: "false". - يُفتح الملف
operator-support-archive.zip: فـ ZIP غير المقروء يدل في الغالب على مخرجات مختلطة أو مقتطعة، ومن هنا أهمية--delay.
أفضل الممارسات
- اتبع دائمًا الترتيب نفسه: DynaKube ثم
troubleshootثم الحاويات ثم السجلات ثم التعليقات، وأخيرًا الأرشيف. قائمة تحقق مشتركة تقلل MTTR وtoil. - أرفق
troubleshootوالأرشيف بالتذاكر بدل مقتطفات سجلات معزولة. - قبل إنتاج الأرشيف، راجع البيانات (manifests) كي لا تُرسِل أسرارًا: فالأرشيف يحتوي على manifests (تحقق مما يحتويه في حالتك، فالوثائق لا تفصّل كيفية إخفاء القيم).
- أبقِ Operator محدَّثًا: راجع تحديث Dynatrace Operator.
- وللمتابعة، يشرح إثراء بيانات Kubernetes الوصفية ونشر OneAgent بواسطة Operator المكوّنات التي تُقرأ هنا تعليقاتها.
الأسئلة الشائعة
ما الأمر الذي يُشغَّل أولًا لتشخيص DynaKube؟
kubectl get dynakubes -n dynatrace، ثم dynatrace-operator troubleshoot في pod الخاص بـ Operator. هاتان هما الخطوتان الأوليان في الوثائق.
هل يجب تشغيل support-archive داخل pod الخاص بـ Operator؟
لا، توصي الوثائق بـ pod مستقل. التشغيل داخل pod الخاص بـ Operator حل أخير، مع خطر التوقف بسبب نفاد الذاكرة في عنقود كبير.
حاوية تطبيقي غير مزوّدة بالأدوات، أين أنظر؟
في تعليقاتها: oneagent.dynatrace.com/injected وoneagent.dynatrace.com/reason. تدل قيمة reason على السبب، مثل مطابقة DynaKube التي لم تنتهِ.
الخلاصة
لتشخيص DynaKube، احتفظ بسلسلة قصيرة: الحالة، ثم troubleshoot، ثم السجلات، ثم التعليقات، ثم support-archive. يبقى التشخيص من جانب Kubernetes؛ ولا يقول شيئًا عن جودة البيانات بعد جمعها. المصادر: وثائق Kubernetes troubleshooting وGeneral troubleshooting، التي اطُّلع عليها في أكتوبر 2026.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. الأوامر والإصدارات تتطور: تحقق منها في الوثائق الرسمية الخاصة بإصدارك.