El servidor MCP de Dynatrace Managed conecta un asistente de IA (VS Code, Claude, Cursor, Kiro, Gemini CLI…) con uno o varios clústeres de Dynatrace Managed autoalojados. El asistente puede entonces listar los problemas, explorar las entidades, leer los SLO o buscar en los logs, sin que tengas que pegar capturas de pantalla en la conversación.
La necesidad es concreta para un equipo SRE: durante un incidente, cada ida y vuelta entre el editor y la consola alarga el MTTR. Y si tu organización migró a SaaS sin traspasar el histórico, los datos antiguos siguen en Managed: el repositorio prevé justamente ese caso, con un servidor Managed para el histórico y el servidor SaaS para los datos recientes.
Esta guía cubre lo que el servidor sabe y no sabe hacer, su instalación, el token de API, la configuración multientorno, los clientes MCP, el modo HTTP y los puntos de seguridad. Vale únicamente para Dynatrace Managed; para SaaS, consulta nuestro artículo sobre el servidor MCP de Dynatrace SaaS.
MCP de Dynatrace Managed: qué hace el servidor y qué no
El proyecto dynatrace-oss/dynatrace-managed-mcp es un servidor de código abierto (licencia Apache 2.0) publicado en npm con el nombre @dynatrace-oss/dynatrace-managed-mcp-server. Lo mantiene la comunidad: el soporte se hace a través de las issues de GitHub del repositorio. Traduce las llamadas a herramientas del asistente en peticiones a la Environment API de cada entorno, esencialmente en v2, más una llamada v1 para la versión del clúster.
Las herramientas expuestas
| Dominio | Herramientas (prefijo dynatrace_managed_) |
Endpoint | Scope |
|---|---|---|---|
| Entornos | get_environments_info |
/api/v1/config/clusterversion |
DataExport |
| Entidades | list_entity_types, get_entity_type_details, discover_entities, get_entity_details, get_entity_relationships |
/api/v2/entityTypes, /api/v2/entities |
entities.read |
| Problemas | list_problems, get_problem_details |
/api/v2/problems |
problems.read |
| Seguridad | list_security_problems, get_security_problem_details |
/api/v2/securityProblems |
securityProblems.read |
| Eventos | list_events, get_event_details |
/api/v2/events |
events.read |
| Logs | query_logs |
/api/v2/logs/search |
logs.read |
| Métricas | list_available_metrics, get_metric_details, query_metrics_data |
/api/v2/metrics, /api/v2/metrics/query |
metrics.read |
| SLO | list_slos, get_slo_details |
/api/v2/slo |
slo.read |
Las diferencias con el servidor SaaS
Grail y DQL no existen en Managed: ninguna herramienta ejecuta consultas DQL. La búsqueda de logs pasa por la API clásica de búsqueda, y las métricas por los selectores y la Metrics API v2. Todo es de lectura: la lista no contiene ninguna herramienta que escriba en el entorno. Si conoces el flujo de trabajo del síntoma a la solución con el servidor SaaS, conserva el método, pero cuenta con consultas más dirigidas, entidad por entidad.
Requisitos previos
- Un clúster Dynatrace Managed accesible desde la máquina que lanza el servidor, y el ID de cada entorno objetivo.
- Node.js y
npx(la versión mínima figura en el campoenginesdelpackage.jsondel repositorio). - Un cliente MCP. Si el protocolo te resulta nuevo, lee antes nuestra guía del Model Context Protocol.
Instalar el servidor paso a paso
Paso 1: crear el token de API
En cada entorno, crea un token de API con los ocho scopes de la tabla: DataExport, entities.read, events.read, logs.read, metrics.read, problems.read, securityProblems.read y slo.read. Un scope que falte no impide el arranque: solo falla la herramienta afectada. Para las familias de tokens y las URL, nuestra referencia de la API de Dynatrace Managed detalla la diferencia entre token de clúster y token de entorno.
Paso 2: describir los entornos
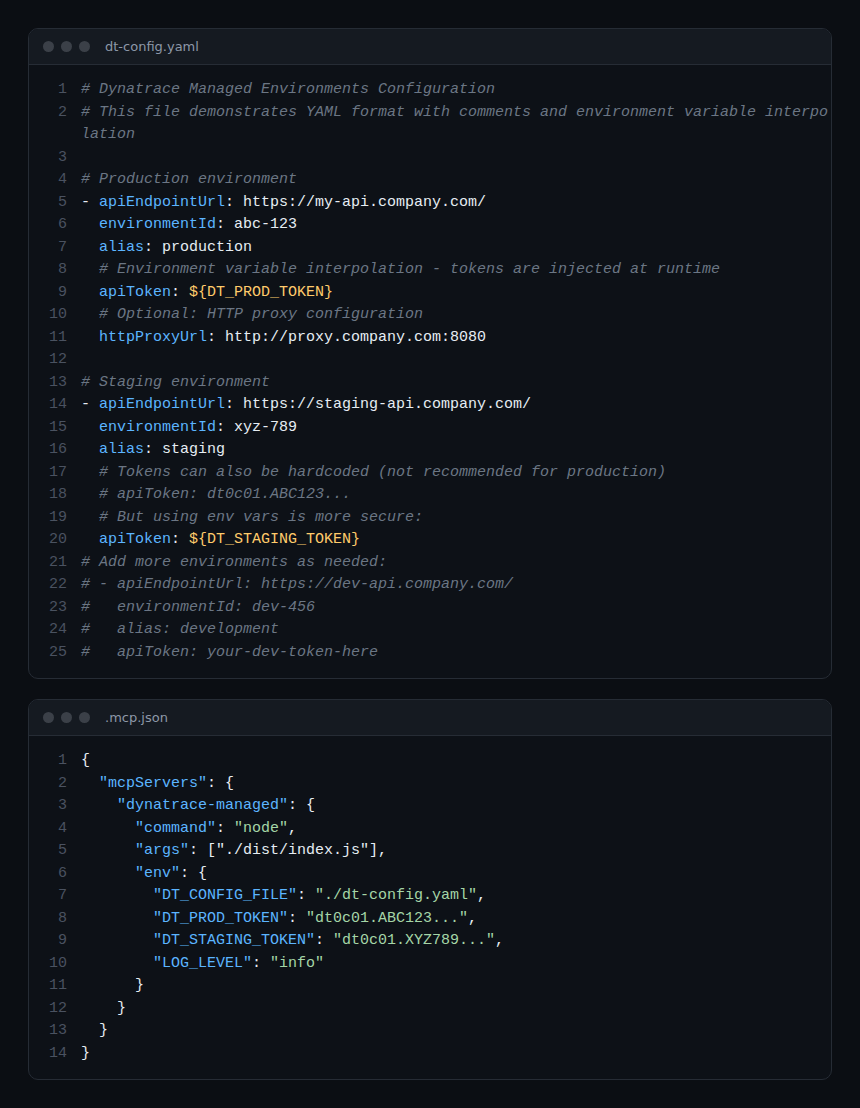
El servidor lee una lista de entornos. Cada entrada lleva cuatro campos: apiEndpointUrl (URL base del clúster), environmentId, alias y apiToken. Ejemplo de dt-config.yaml con dos entornos:
# dt-config.yaml
- apiEndpointUrl: https://managed.example.internal/
  environmentId: abc-123
  alias: production
  apiToken: ${DT_PROD_TOKEN}     # injecté depuis une variable d'environnement
- apiEndpointUrl: https://managed.example.internal/
  environmentId: xyz-789
  alias: staging
  apiToken: ${DT_STAGING_TOKEN}
Tres líneas críticas. apiEndpointUrl es la URL base del clúster, sin /e/<id>/api: el servidor añade por sí mismo /e/<environmentId>, y una ruta duplicada hace fallar todas las peticiones. Los alias deben ser únicos; de lo contrario el servidor se niega a arrancar. Por último, una variable ${...} ausente también bloquea el arranque, en lugar de pasar una cadena vacía. Atención: estos dos controles figuran en la sección «Unreleased» del CHANGELOG. Con la versión npm 1.1.1, un alias duplicado todavía no bloquea el arranque, y una variable ausente se sustituye por una cadena vacía.
Apunta después DT_CONFIG_FILE a este archivo (ruta relativa, absoluta o con ~). En un contenedor, pasa mejor el mismo array en JSON en DT_ENVIRONMENT_CONFIGS; si existen las dos variables, prevalece el archivo.
Paso 3: declarar el servidor en el cliente MCP
En modo local (stdio), el cliente lanza el servidor con npx. El formato siguiente vale para Claude Desktop, el archivo .mcp.json de Claude Code y Kiro; VS Code usa una clave servers en lugar de mcpServers.
{
  "mcpServers": {
    "dynatrace-managed-mcp": {
      "command": "npx",
      "args": ["-y", "@dynatrace-oss/dynatrace-managed-mcp-server@latest"],
      "env": {
        "DT_CONFIG_FILE": "dt-config.yaml",
        "DT_PROD_TOKEN": "<token-production>",
        "DT_STAGING_TOKEN": "<token-staging>"
      }
    }
  }
}
El repositorio ofrece también una extensión de Gemini CLI y, en su próxima versión (ya en el repositorio, todavía no en npm), un plugin de Claude Code que pide la configuración de los entornos al instalarse. Incluye además un skill dynatrace-managed que guía al asistente en la elección del entorno y en la escritura de los selectores de entidades.
El modo HTTP para un equipo
Por defecto, el transporte es stdio: un proceso por puesto. La opción --http lanza un servicio HTTP (puerto 3000 por defecto, --port para cambiarlo, --host para la interfaz de escucha). En este modo, los tokens ya no viven en la configuración del servidor: cada cliente los envía en la cabecera X-Dynatrace-Tokens, con el formato alias1=token1;alias2=token2.
npx -y @dynatrace-oss/dynatrace-managed-mcp-server@latest --http --host 127.0.0.1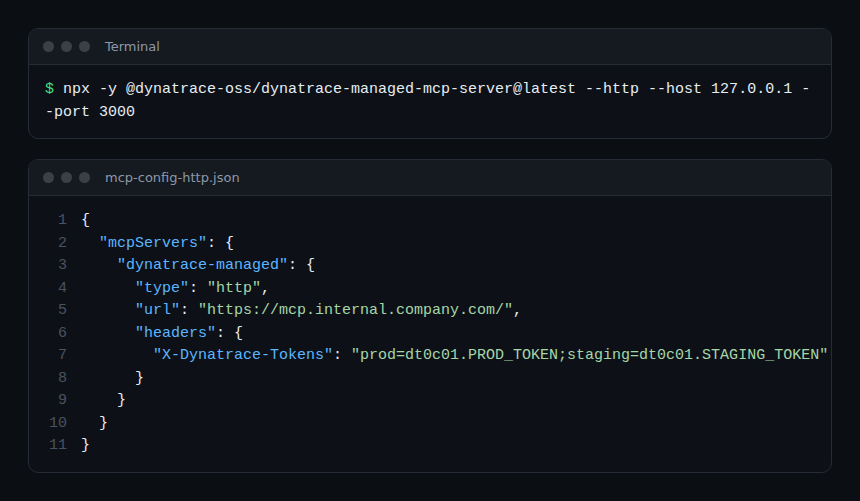
Seguridad: red, proxy y protecciones
- DNS rebinding: en HTTP, el servidor valida siempre la cabecera
Host(yOrigin). Si está ligado a0.0.0.0, solo acepta nombres de loopback; lista los nombres legítimos enDT_MCP_ALLOWED_HOSTS, que sustituye la lista por defecto. - Proxy: cada entorno acepta
httpProxyUrlohttpsProxyUrl, nunca los dos. - Carga del clúster: un limitador permite por defecto 20 llamadas a herramientas por ventana de 20 segundos (
DT_MCP_RATE_LIMIT_MAX_CALLS,DT_MCP_RATE_LIMIT_WINDOW_MS). - Telemetría: desactivada por defecto y activable con
DT_MCP_ENABLE_TELEMETRY=truea partir de la próxima versión; en la 1.1.1 está activa por defecto y se desactiva conDT_MCP_DISABLE_TELEMETRY=true. - Certificados: la documentación del repositorio no describe ninguna opción específica para autoridades de certificación internas; prueba la conexión TLS con tu clúster antes de sacar conclusiones.
Para el modelo de amenazas general de un servidor MCP (mínimo privilegio, secretos, registro), consulta proteger un servidor MCP.
Cómo comprobar que funciona
- Lanza el servidor a mano (
npx @dynatrace-oss/dynatrace-managed-mcp-server@latest): un error de configuración aparece al arrancar. - Para ver los logs en VS Code con stdio, establece
LOG_OUTPUT=stderr-all; si no, leedynatrace-managed-mcp.logen el directorio actual. - Pide al asistente que llame a
get_environments_info: cada alias debe responder con la versión de su clúster. - Pide los problemas abiertos de la última hora en un solo alias. Un error de autorización indica casi siempre un scope que falta.
Buenas prácticas
- Un token por entorno, limitado a los ocho scopes de lectura, inyectado por variable y nunca escrito en el repositorio.
- Ventanas de tiempo cortas (1 a 2 horas) y selectores de entidades precisos: el clúster Managed también sirve a producción.
- Nombra el entorno en la pregunta: 10 problemas en 10 entornos son 100 respuestas que el modelo tiene que leer.
- En HTTP, escucha en
127.0.0.1en local e informaDT_MCP_ALLOWED_HOSTSen un contenedor.
Preguntas frecuentes
¿Puedo usar el servidor MCP de SaaS en un clúster Managed?
No. El repositorio Managed remite al servidor dynatrace-mcp para SaaS. Tras una migración, puedes declarar los dos servidores en el mismo cliente: Managed para el histórico, SaaS para el presente.
¿Puede el servidor modificar mi configuración de Dynatrace?
Las herramientas listadas en el repositorio son todas de lectura, y los scopes pedidos son scopes de lectura (más DataExport). Nada en las herramientas actuales escribe en el entorno.
¿Cuántos entornos puedo declarar en modo HTTP?
El límite lo marca el tamaño de la cabecera X-Dynatrace-Tokens: unos 140 a 150 entornos con el límite por defecto de Node.js de 16 KB, menos detrás de un nginx (8 KB por defecto). Ambos límites se pueden aumentar.
Conclusión
El servidor MCP de Dynatrace Managed da a un asistente de IA acceso de lectura a los problemas, entidades, logs, métricas, eventos y SLO de tus clústeres autoalojados, a través de la Environment API. Bastan un archivo de configuración, un token con ocho scopes y unas líneas en el cliente. Sin DQL, la calidad de las respuestas depende de preguntas dirigidas: un alias, una ventana corta, una entidad precisa. Eso es también lo que protege tu clúster y tu presupuesto de error (error budget).
Fuentes: repositorio dynatrace-managed-mcp y creación de un token de API (documentación de Managed).
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.