عندما يصل إصدار جديد إلى بيئتك، فالسؤال العملي ليس «ماذا يجب أن أقرأ؟» بل «من عليه أن يتحرك هذا الأسبوع، وعلى ماذا؟». بدأ طرح Dynatrace SaaS 1.350 في 4 نوفمبر 2026 وفق صفحة ملاحظات الإصدار الرسمية (آخر تحديث لها في 6 نوفمبر 2026). تسرد الصفحة 32 ميزة جديدة وثلاثة تغييرات كاسرة و26 إصلاحًا.
ينطلق هذا المقال من سؤال يواجهه فريق المناوبة: أي لوحات واستعلامات وتنبيهات عند فريقك قد تسلك سلوكًا مختلفًا يوم الاثنين؟ ينطبق الكلام على Dynatrace SaaS؛ أما Managed فله جدول زمني آخر ولا يتناوله المقال. وتجد الإصدار السابق في مقال الإصدار 1.349.
توضيح للأمانة: لم تجرّب span.observer الإصدار 1.350 على أي بيئة. الوقائع كلها مأخوذة من صفحة الملاحظات، وما يرد لاحقًا من فحوص هو اقتراحات وليس نتائج مقاسة.
Dynatrace SaaS 1.350: ثلاثة تغييرات كاسرة وثلاثة مسؤولين
أسند كل تغيير إلى شخص محدد الاسم مع موعد. وهذا ملخص لما تقوله الصفحة.
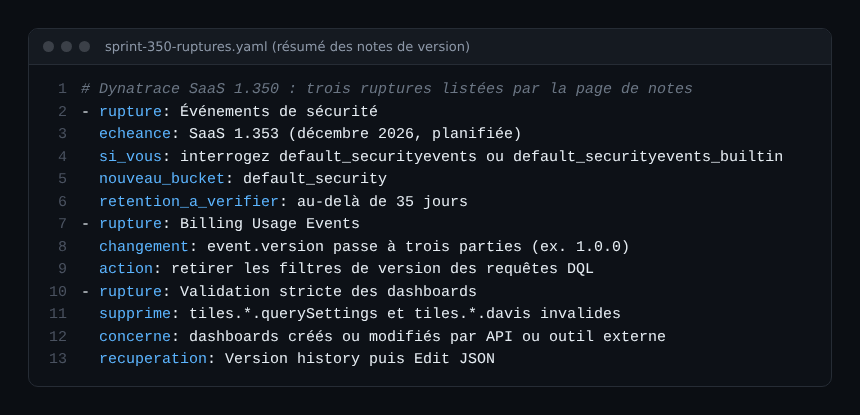
التغييران الأولان يمسّان استعلاماتك. فصيغة الإصدار في Billing Usage Events تتغير: يصبح event.version رقمًا من ثلاثة أجزاء، مثل 1.0.0. وأي استعلام DQL يرشّح بالقيمة القديمة يجب أن يُزال منه هذا الشرط، وإلا فلن يعيد ما تتوقعه.
أما التغيير الخاص بأحداث الأمان فهو الأبعد زمنيًا لكنه الأجدر بالتحضير. فقد أُعلن عنه للإصدار SaaS 1.353 المقرر في ديسمبر 2026. ستصبح هذه الأحداث قابلة للضبط في OpenPipeline، وسيُنقل تخزينها إلى bucket جديد اسمه default_security بمدة احتفاظ افتراضية جديدة. تحرّك إذا كنت تستعلم عن default_securityevents أو default_securityevents_builtin، أو إذا احتجت إلى الاحتفاظ بالبيانات أكثر من 35 يومًا.
اللوحات: تحقق أكثر صرامة
التغيير الثالث يظهر على الشاشة. فالإعدادات غير الصالحة في tiles.*.querySettings (حدود الاستعلام) وفي tiles.*.davis (التحليل والتنبيه) ستُحذف. واللوحات الأكثر عرضة لذلك هي ما أُنشئ أو عُدّل عبر API أو بأداة خارجية.
إذا كنت تدير لوحاتك كشيفرة، مثلًا باستخدام Terraform، فراجعها قبل أن يلاحظ أحد بطاقة بلا حد. ولاسترجاع إعداد فُقد، توصي الصفحة بفتح سجل الإصدارات ثم تعديل JSON. وللاطلاع على أمثلة استعلامات داخل البطاقات، راجع أمثلتنا للوحات SaaS بلغة DQL.
وهناك فخ ثانٍ بين الإصلاحات: بطاقات السلاسل الزمنية ذات المقياسين صارت تحدد المحور الأيسر والأيمن بحسب ترتيب الحقول. فقد يظهر رسم قائم بمحوريه مقلوبين. هذا ليس عطلًا، لكن اللوحة المعروضة في غرفة الأزمات يجب أن تبقى مقروءة.
كيف تتحقق من أن كل شيء يعمل
إليك فحصين يمكن إنجازهما في عشر دقائق. لم أنفّذ أيًّا منهما؛ فكيّفهما مع بيئتك.
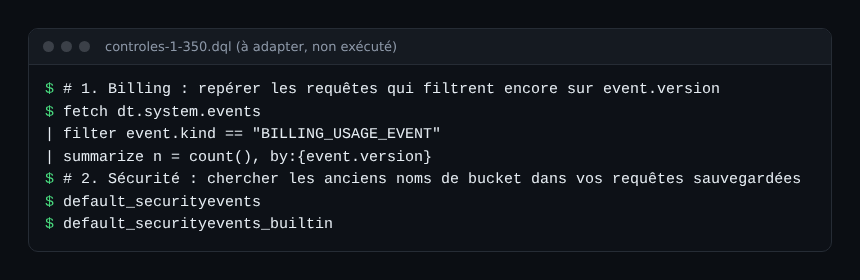
- الفوترة: اعرض قيم
event.versionوحدّد الاستعلامات المحفوظة التي ترشّح بها. - الأمان: ابحث عن اسمي الـ bucket القديمين في لوحاتك ودفاترك (notebooks) وسير عملك (workflows). كل ظهور هو مهمة لشهر ديسمبر.
- اللوحات: افتح اللوحات المغذّاة عبر API وقارن حدود الاستعلام قبل التحديث وبعده.
- مقاييس OTLP: إذا فعّلت Advanced OTLP Metrics Dimensions، فاعلم أن المقاييس التي تبدأ بالبادئة
dt.والمرسلة عبر OTLP صارت تُهمَل، بحسب إصلاحات الصفحة.
ما الذي يضيفه الإصدار إلى التشغيل اليومي
من بين الميزات الاثنتين والثلاثين، قلة منها تغيّر عمل المناوبة أكثر من غيرها.
- نوافذ الصيانة: تستطيع منع إنشاء المشكلات ضمن نطاقها. وهذا مفيد ضد ضجيج الترحيل، بشرط تحديد النطاق بدقة. وتُستوعب أيضًا أحداث بداية النافذة ونهايتها في Grail.
- اللوحات: استعلامات أساسية مشتركة بين البطاقات، وصفوف مسمّاة قابلة للطي (الصفوف المطوية لا تنفّذ استعلاماتها)، وتصدير PDF من عرض الطباعة، في المتصفحات المبنية على Chromium فقط. راجع أيضًا DQL وSmartscape، فقد أُضيفت السمة
ipإلى عقدK8S_SERVICE. - Workflows: إجراءات لإرسال حدث إلى PagerDuty وحدث ITOM إلى ServiceNow مع قوالب جاهزة، وإجراءات لإنشاء المستندات وقراءتها وتحديثها وحذفها. وللاطلاع على حدود السكربتات ومزالقها: أمثلة Workflows.
- Go: لم تعد المراقبة الساكنة تتطلب ptrace على Linux، وستحل محل الميزة الاختيارية «Go improved static monitoring».
- الصلاحيات: يمكن تقييد الصلاحية
storage:smartscape:readبواسطةstorage:type. - OpenPipeline: صار التحويل إلى تخزين الكائنات يشمل أنواع أحداث أكثر (الأمان وbizevents وأحداث Davis ومشكلاته).
ميزتان تمسّان واجهة API: واجهة التحديث التلقائي لـ OneAgent على مضيف تردّ بالرمز 400 إذا لم يكن الإصدار المطلوب أعلى من الإصدار المثبّت. لذلك سيفشل أي سكربت رجوع يستهدف إصدارًا أقدم.
ممارسات جيدة
- ميّز بين ما يكسر (التغييرات الكاسرة الثلاثة) وما يتغير شكله (المحاور والبطاقات) وما هو اختياري (الباقي).
- جرّب إجراءات Workflows الجديدة على حالة منخفضة الأهمية قبل أي إرسال إلى PagerDuty أو ServiceNow في الإنتاج.
- أعد قراءة صفحة الملاحظات قبل كل موجة طرح: فهي تُحدَّث بعد النشر.
- خطّط من الآن للانتقال إلى
default_securityبدل تركه إلى ليلة الإصدار 1.353.
الأسئلة الشائعة
متى صدر Dynatrace SaaS 1.350؟
تذكر الصفحة أن الطرح بدأ في 4 نوفمبر 2026، ولا تحدد تاريخًا لكل ميزة ولا لكل بيئة.
هل التغيير الخاص بأحداث الأمان فعّال الآن؟
لا، بحسب الصفحة: فقد أُعلن للإصدار 1.353 المقرر في ديسمبر 2026. والإصدار 1.350 بمثابة تنبيه لتجهيز استعلاماتك ومدة الاحتفاظ.
هل لوحاتي المنشأة عبر API في خطر؟
فقط إذا كانت إعدادات الحدود أو تحليل Davis فيها غير صالحة. حينها تُحذف هذه الإعدادات، ويتيح سجل الإصدارات استرجاعها.
الخلاصة
ثلاث خطوات تكفي للإصدار 1.350: إزالة شروط الإصدار من استعلامات الفوترة، وحصر أسماء الـ buckets الأمنية القديمة قبل ديسمبر، ومراجعة اللوحات المدفوعة عبر API. أما الباقي فيمكن أن ينتظر اختبارًا. المصادر: ملاحظات إصدار Dynatrace SaaS 1.350 وتدوينة الشركة المزوّدة.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.