Cuando llega una versión nueva a tu tenant, la pregunta útil no es «¿qué tengo que leer?», sino «¿quién debe actuar esta semana y sobre qué?». Dynatrace SaaS 1.350 empezó a desplegarse el 4 de noviembre de 2026, según la página oficial de notas de versión (actualizada por última vez el 6 de noviembre de 2026). Enumera 32 novedades, tres cambios incompatibles y 26 correcciones.
Este artículo parte de una duda de guardia: ¿qué paneles, consultas y alertas de tu equipo pueden comportarse de otra forma el lunes? Vale para Dynatrace SaaS; Managed sigue otro calendario y no se trata aquí. La versión anterior está en el artículo sobre la 1.349.
Una aclaración de método: span.observer no ha probado la 1.350 en ningún tenant. Los hechos salen de la página de notas; las comprobaciones de más abajo son propuestas, no resultados medidos.
Dynatrace SaaS 1.350: tres cambios incompatibles, tres responsables
Asigna cada cambio a una persona concreta y con fecha. Este es el resumen de lo que dice la página.
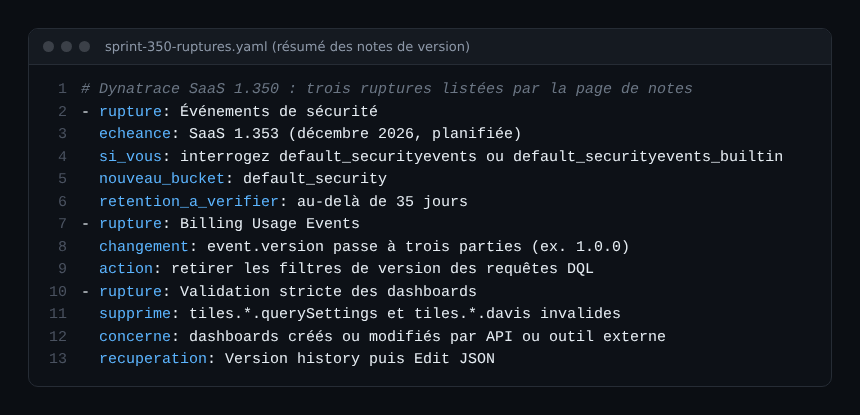
Los dos primeros afectan a tus consultas. Los Billing Usage Events cambian el formato de versión: event.version pasa a ser un número de tres partes, por ejemplo 1.0.0. Toda consulta DQL que filtre por el valor antiguo debe quitar ese filtro; si no, dejará de devolver lo que esperas.
El cambio en los eventos de seguridad es el más lejano, pero el que más conviene preparar. Está anunciado para SaaS 1.353, prevista para diciembre de 2026. Esos eventos pasan a ser configurables en OpenPipeline y se almacenarán en un bucket nuevo, default_security, con un periodo de retención por defecto distinto. Actúa si consultas default_securityevents o default_securityevents_builtin, o si necesitas conservar más de 35 días.
Los dashboards: una validación más estricta
El tercer cambio se nota en pantalla. Se eliminan los ajustes no válidos de tiles.*.querySettings (límites de consulta) y de tiles.*.davis (análisis y alertas). Los paneles más expuestos son los creados o modificados por API o con herramientas externas.
Si gestionas tus dashboards como código, por ejemplo con Terraform, revísalos antes de que alguien note una tarjeta sin límite. Para recuperar un ajuste perdido, la página recomienda abrir el historial de versiones y después editar el JSON. Para ver ejemplos de consultas en las tarjetas, consulta nuestros ejemplos de dashboards SaaS en DQL.
Hay una segunda trampa entre las correcciones: las tarjetas de series temporales con dos métricas asignan ahora los ejes izquierdo y derecho según el orden de los campos. Un gráfico existente puede mostrarse con los ejes cambiados. No es un fallo, pero un panel proyectado en una sala de crisis tiene que seguir siendo legible.
Cómo comprobar que funciona
Estas son dos comprobaciones que caben en diez minutos. No he ejecutado ninguna; adáptalas a tu entorno.
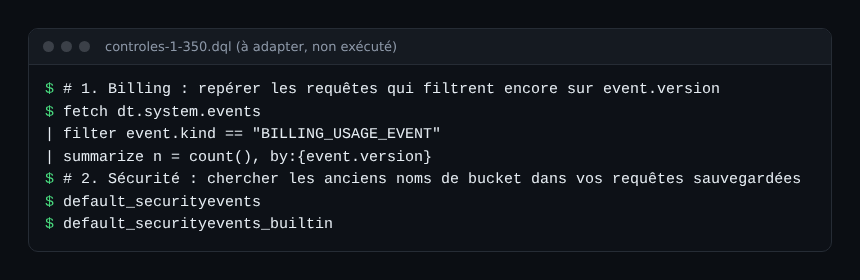
- Facturación: lista los valores de
event.versiony localiza las consultas guardadas que filtran por él. - Seguridad: busca los dos nombres antiguos de bucket en tus dashboards, notebooks y workflows. Cada coincidencia es una tarea para diciembre.
- Dashboards: abre los paneles alimentados por API y compara los límites de consulta antes y después.
- Métricas OTLP: si activaste Advanced OTLP Metrics Dimensions, ten en cuenta que las métricas con prefijo
dt.enviadas por OTLP ahora se descartan, según las correcciones de la página.
Qué aporta la versión a la operación diaria
De las 32 novedades, unas pocas cambian el trabajo de la guardia más que las demás.
- Ventanas de mantenimiento: pueden suprimir la creación de problemas dentro de su ámbito. Sirve contra el ruido de una migración, siempre que acotes bien el ámbito. Los eventos de inicio y fin de la ventana también se ingieren en Grail.
- Dashboards: consultas base compartidas entre tarjetas, filas con nombre y plegables (las filas plegadas no ejecutan sus consultas) y exportación a PDF desde la vista de impresión, solo en navegadores basados en Chromium. Mira también DQL y Smartscape, porque se añade el atributo
ipa los nodosK8S_SERVICE. - Workflows: acciones para enviar un evento a PagerDuty y un evento ITOM a ServiceNow, con plantillas, además de acciones para crear, leer, actualizar y borrar documentos. Límites y trampas de los scripts: ejemplos de Workflows.
- Go: la monitorización estática ya no exige ptrace en Linux y sustituirá a la función opcional «Go improved static monitoring».
- Permisos: el permiso
storage:smartscape:readse puede restringir constorage:type. - OpenPipeline: el reenvío al almacenamiento de objetos cubre más tipos de eventos (seguridad, bizevents, eventos y problemas de Davis).
Dos novedades tocan la API: la API de actualización automática de OneAgent en un host responde 400 si la versión pedida no es superior a la instalada. Un script de vuelta atrás que apuntara a una versión anterior fallará.
Buenas prácticas
- Separa lo que rompe (los tres cambios incompatibles), lo que cambia de aspecto (ejes, tarjetas) y lo que es opcional (el resto).
- Prueba las nuevas acciones de Workflows en un caso de poco riesgo antes de enviar nada a PagerDuty o ServiceNow en producción.
- Vuelve a leer la página de notas antes de cada oleada: se actualiza después de la publicación.
- Planifica ya la migración a
default_securityen lugar de dejarla para la víspera de la 1.353.
Preguntas frecuentes
¿Cuándo se publicó Dynatrace SaaS 1.350?
La página indica que el despliegue empezó el 4 de noviembre de 2026. No da una fecha por función ni por tenant.
¿Ya está activo el cambio de los eventos de seguridad?
No, según la página: está anunciado para la 1.353, prevista para diciembre de 2026. La 1.350 funciona como aviso para preparar tus consultas y tu retención.
¿Están en riesgo mis dashboards creados por API?
Solo si sus límites de consulta o su análisis de Davis no son válidos. En ese caso se eliminan, y el historial de versiones permite recuperarlos.
Conclusión
Para la 1.350 bastan tres acciones: quitar los filtros de versión de las consultas de facturación, inventariar los buckets de seguridad antiguos antes de diciembre y revisar los dashboards enviados por API. Lo demás puede esperar a una prueba. Fuentes: notas de versión de Dynatrace SaaS 1.350 y la entrada del fabricante.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.