قد يصل إصدار Dynatrace SaaS 1.349 إلى بيئتك دون أن يطلبه أحد، فقد بدأ نشره في 27 أكتوبر 2026 بحسب صفحة ملاحظات الإصدار الرسمية (آخر تحديث لها في 5 نوفمبر 2026). والسؤال الأجدى من «ما الجديد؟» هو: ما الذي قد يتعطل بصمت صباح الاثنين؟
لا يتبع هذا الدليل ترتيب الصفحة الرسمية، بل يبدأ بمن يتأثر أولًا: مسؤول الصلاحيات، ثم من يدير مسارات السجلات والإعدادات، ثم من يريد تجربة الميزات الجديدة. الكلام هنا عن Dynatrace SaaS فقط، أما Managed فجدوله مختلف ولم أتناوله.
تنبيه صريح: لم تجرّب span.observer الإصدار 1.349 على أي بيئة. المعلومات كلها من صفحة الملاحظات، وهي تذكر تاريخ بدء النشر دون تاريخ لكل ميزة. أما ترتيب الأولويات فاجتهاد شخصي.
Dynatrace SaaS 1.349 والصلاحيات: ابدأ من هنا
أخطر تغيير هو نطاقات كائنات Settings، وهو خاص ببيئات Group 3 فقط. تقول الصفحة إن شروط management zones داخل سياسات IAM لن تتطابق بعد الآن، وإن شروط سياق الأمان المشتقة من المناطق تتوقف عن العمل. وتُكتب معرّفات host groups نصًّا (mygroup) لا معرّف كيان.
الأثر العملي مزعج: قد تتوقف قاعدة ALLOW عن منح صلاحية، وقد تتوقف قاعدة DENY عن المنع، دون أي رسالة خطأ. فاجرد سياساتك وافصل ما يعتمد على management zones عمّا لا يعتمد عليها. وللخلفية راجع Grail مقابل Classic: الصلاحيات والوسوم والمعمارية.
وهناك قيد آخر: إثراء سياق الأمان يشمل في البداية القيم المعيّنة عند الحافة فقط، مثل ما يضعه OneAgent. فلا تعتمد عليه وحده لحماية إعدادات تُضبط في مكان آخر.
أما في واجهة API فالنداء /iam/v1/accounts/{accountUuid}/groups/{groupUuid}/permissions يقبل 250 صلاحية كحد أقصى في الطلب الواحد، وما زاد عن ذلك يردّ عليه POST وPUT بالرمز 400. وأي سكربت يدفع كل صلاحيات مجموعة دفعة واحدة عليه أن يقسّمها.
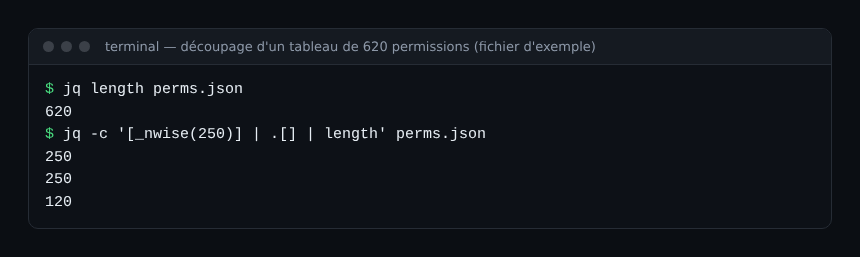
يستخدم المثال ملفًا افتراضيًا ودالة _nwise في jq. كيّفه مع الصيغة الفعلية لجسم طلباتك، فلم أتحقق منها. وإذا كان PUT يتجاوز الحد فاستبدله بـ PUT يتبعه عدة طلبات POST.
البيانات والإعدادات: ما قد يكسر المسارات
تسرد الصفحة سبعة تغييرات غير متوافقة، اثنان منها يمسّان البيانات مباشرة.
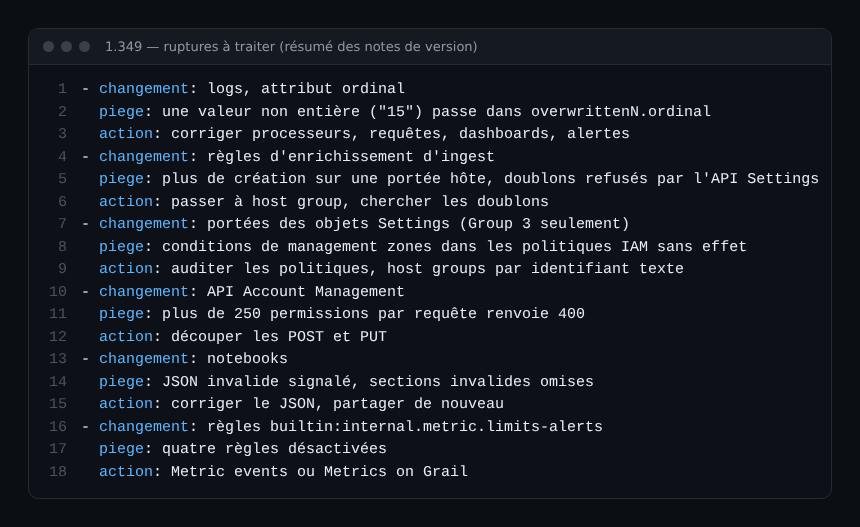
- خاصية
ordinalفي السجلات: لا ترتّب السجل إلا إذا كانت قيمتها عددًا صحيحًا. وقيمة مثل"15"تنتقل إلىoverwrittenN.ordinal. راجع الاستعلامات والمعالجات والتنبيهات التي تقرأ الحقل القديم، أو أعد تسميته قبل الاستيعاب. - قواعد الإثراء: لم يعد ممكنًا إنشاء قواعد بنطاق مضيف في
builtin:ingest.enrichment.config. القواعد الحالية تبقى قابلة للتعديل «حتى إشعار آخر» وستُزال لاحقًا. كما ترفض واجهة Settings التكرار داخل النطاق الواحد، فمسار إعدادات يدفع القاعدة نفسها مرتين سيفشل. - قواعد حدود المقاييس الكلاسيكية: عُطّلت القواعد الأربع المدمجة في
builtin:internal.metric.limits-alertsفي كل بيئات SaaS، وعُطّل النشط منها تلقائيًا. استبدلها بـ Metric events أو انتقل إلى Latest Dynatrace مع Metrics on Grail. - Request naming: صار الوصول يتبع سياسات IAM وسياق الأمان لا management zones. فإذا فعّلت الخيار فقد المستخدم الذي لا تنطبق عليه سياسة وصوله.
- Browser Monitor: في Group 3 يلزم ActiveGate بالإصدار 1.347 أو أحدث لجدولة المراقبات وتشغيلها. وتُحسب المقاييس
dt.synthetic.browser(.step).durationحينئذٍ من JavaScript الخاص بـ RUM. - Notebooks: يُبلَّغ عن JSON غير الصالح وتُحذف الأقسام غير الصالحة. واستيراد ملف مصحَّح ينشئ notebook جديدًا، فلا تنتقل المشاركة معه.
- ActiveGate متعدد البيئات: صار متقادمًا. تستمر التركيبات الحالية دون ميزات جديدة، وسيُعلن تاريخ انتهاء دعمه.
الميزات الجديدة: جرّبها قبل التفعيل
لا شيء منها يفرض إجراءً عاجلًا، فأمامك وقت للتجربة.
- الوكلاء في Workflows: ثلاثة إجراءات هي Run agent (يكتب وكيل SRE السبب الجذري والملاحظات والإصلاح المقترح على المشكلة) وPrompt agentic AI وPrompt generative AI. وبحسب الصفحة لا يستخدم الوكلاء إلا الأدوات المسموح بها، ويمكن اشتراط موافقة بشرية، ويسجّلون كل خطوة. ابدأ بسير عمل يكتفي بالتعليق على مشكلة. وللمزيد راجع أمثلتنا على Workflows وضوابط الوكلاء في الإنتاج.
- Causal AI لخدمات OpenTelemetry: تُجمع الشذوذات في السلسلة الواحدة في مشكلة واحدة تسمّي الخدمة الجذرية، دون وسوم أو قواعد ربط. وهو مفعّل افتراضيًا في Group 3 فقط، لا في Group 1 ولا Group 2.
- موصل Jira Service Management: ينشئ تنبيهات JSM ويحدّثها ويغلقها بحسب حالة المشكلات، مع اسم مستعار ثابت لتجنب التكرار.
ومن الإضافات الثانوية: استيراد تكاليف Azure بصيغة FOCUS 1.2 (حتى 12 شهرًا من السجل)، وحاويات buckets مخصصة للمقاييس (تحتفظ الحاوية الافتراضية default_metrics بالبيانات 462 يومًا)، ومعالج ربط مع Snowflake سيحل محل الامتداد المرشح للزوال. وللتطبيق راجع Snowflake مع Dynatrace.
كيف تتحقق أن كل شيء سليم
- الصلاحيات: اختبر بحساب خدمة وحساب مستخدم عاديين قبل التحديث وبعده. إن تغيّرت نتيجة وصول ما فثمة سياسة تحتاج إلى تصحيح.
- السجلات: ابحث عن السجلات التي امتلأ فيها الحقل
overwrittenN.ordinal، فهي تدل على قيم غير صحيحة. لم أنفّذ هذا الاستعلام. - الأتمتة: أعد تشغيل مسارات الإعدادات، فالفشل بسبب قاعدة إثراء مكررة يظهر فورًا.
- التنبيهات: أحصِ التنبيهات التي كانت تعتمد على القواعد الأربع المعطّلة.
ممارسات مفيدة
- اعرف هل بيئتك في Group 1 أو 2 أو 3، فعدة تغييرات تتوقف على ذلك.
- عيّن مسؤولًا باسمه وتاريخًا لكل تغيير غير متوافق.
- أعد قراءة صفحة الملاحظات قبل كل موجة، فهي تُحدَّث بعد النشر.
الأسئلة الشائعة
متى صدر Dynatrace SaaS 1.349؟
تذكر الصفحة أن النشر بدأ في 27 أكتوبر 2026، ولا تعطي تاريخًا لكل ميزة.
أي البيئات يمسّها تغيير النطاقات؟
بحسب الملاحظات، Group 3 فقط. تأكد من مجموعتك قبل تدقيق سياسات IAM.
هل أفعّل الوكلاء فورًا؟
لا. في البيئات القائمة لا تتغير الإعدادات، فجرّب أولًا على سير عمل منخفض الخطورة.
الخلاصة
أولوية الإصدار 1.349 هي تدقيق سياسات IAM وخاصية ordinal في السجلات وقواعد الإثراء. أما الوكلاء فيمكنها الانتظار. المصادر: ملاحظات إصدار Dynatrace SaaS 1.349 وتدوينة الشركة.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.