يعلن الماسح الضوئي عن 400 ثغرة CVE، لكن أيّها يهمّ فعلًا؟ تجيب «الثغرات وقت التشغيل» (runtime vulnerabilities) عن هذا السؤال: بدل سرد كل ما هو مثبّت، تبلّغ Dynatrace فقط عمّا تحمّله عملياتك المراقَبة وتنفّذه. في 23 أكتوبر 2026 أعلنت الشركة عن لوحة «Vulnerability Risk Exposure» في تطبيق Dashboards. لا يصف هذا المقال تلك اللوحة، لأنني لم أجد صفحة توثيق مخصصة لها. يعتمد على التوثيق الرسمي لـ Runtime Vulnerability Analytics (RVA)، وهو خاص بـ Dynatrace SaaS.
الهدف: فهم معايير التعرّض التي تقيّمها المنصة، وقراءتها بلغة DQL، وبناء قائمة أولويات يمكن الدفاع عنها أمام فريق SRE. لتشغيل Application Security أولًا، راجع الدرس الخاص بـ Application Security.
ما الذي تغيّره runtime vulnerabilities في الكشف
بحسب صفحة «Vulnerability evaluation» (حُدّثت في 7 أكتوبر 2026)، يبلّغ OneAgent عن المكتبة عندما تحمّلها عملية ما. لا تُرصد إلا ثغرات المكتبات المستخدمة، فيقلّ الضجيج. وتؤكد الأسئلة الشائعة أن المكتبات غير المستخدمة لا يُبلَّغ عنها. تطابق Dynatrace اسم المكوّن وإصداره مع مصادر الثغرات لديها، ولا تفحص الإعدادات ولا معلومات وقت التشغيل ولا أنظمة التشغيل.
دورة الحياة تتبع العملية. تصبح الثغرة «Resolved» عندما لا تبلّغ أي مجموعة عمليات عن المكوّن لأكثر من ساعتين. إذا توقفت العملية لم تعد الثغرة ذات صلة؛ وعند إعادة تشغيلها تتحقق Dynatrace فورًا وتعيد فتحها إن لزم.
متطلبات يجب التحقق منها: يجب تفعيل deep monitoring في إعدادات مراقبة مجموعات العمليات، ويجب أن تكون التقنيات مدعومة. العملية المستبعدة بقواعد المراقبة تبقى غير مرئية: النتيجة الفارغة لا تثبت غياب الخطر.
معايير التعرّض التي تُقيَّم
يصف التوثيق عدة إشارات للتعرّض تُقيَّم على مستوى الكيان المتأثر.
التعرّض للإنترنت العام
بالنسبة إلى ثغرات الأطراف الثالثة، تتحقق Dynatrace مما إذا كانت طلبات الويب الواردة واستدعاءات الخدمات خلال اليوم الأخير قادمة من عنوان IP عام. وتشرح الأسئلة الشائعة الطريقة في وضع Full-Stack: تُقيَّم عناوين IP المرصودة خلال الساعة الأخيرة، وتُستبعد النطاقات الخاصة، ويُجمَّع الباقي حسب الشبكة الفرعية، ويُفعَّل التعرّض عند بلوغ عتبة (منخفضة). على Linux قد تأتي الحالة أيضًا من eBPF («Public network» أو «Not detected»). وعلى أنظمة التشغيل الأخرى تكون الحالة «Not available».
قواعد البيانات الممكن الوصول إليها
تفحص Dynatrace الخدمات المرتبطة والخدمات التي تستدعيها مباشرة. إذا كانت إحداها قاعدة بيانات، يُعدّ أصل بيانات قابل للوصول متأثرًا. تذكر الصفحة أن قائمة قواعد البيانات لم تعد تُعرض في التفاصيل، لكن الحساب ما زال يغذّي Davis Security Score.
الدالة المعرّضة للثغرة والاستغلال ووضع التقييم
يوثّق القاموس الدلالي لأحداث الأمان (حُدّث في 19 أكتوبر 2026) أيضًا استخدام الدالة المعرّضة للثغرة، ووجود استغلال عام، ووضع التقييم. تتراوح درجة Davis من 1 إلى 10. في Java، تتبّع الدوال المعرّضة للثغرات خيار اختياري في OneAgent؛ وبدونه تبقى القيمة «Not available».
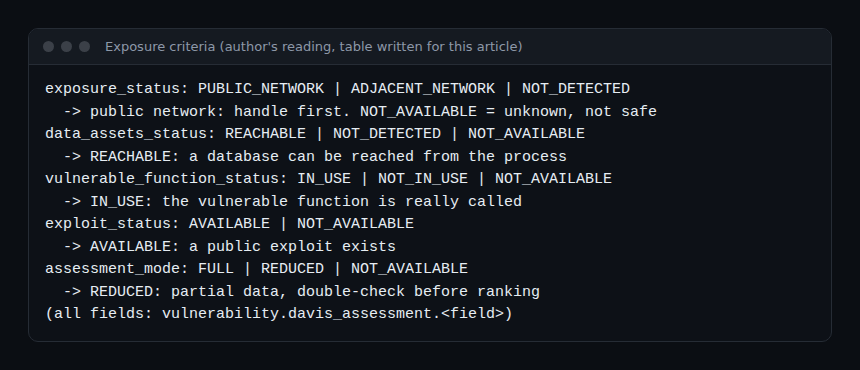
هذا الجدول قراءتي للقيم الموثّقة، وليس قاعدة رسمية لترتيب الأولويات: التوثيق لا يذكر كيف تُوزَن المعايير.
تحقق من التغطية قبل قراءة النتائج
يُعدّ المضيف مغطّى إذا كانت إحدى عملياته على الأقل مراقَبة؛ والعملية المستبعدة بالقواعد تخفض التغطية. تصف صفحة «Assess coverage» (18 ديسمبر 2025) اللوحة الجاهزة «Vulnerability coverage»: العمليات غير المغطّاة، والمضيفون الأكثر تأثرًا، وتطور النتائج. وهي تغطي حاليًا ثغرات المكتبات؛ أما ثغرات الشيفرة وKubernetes فمعلنة دون تاريخ.
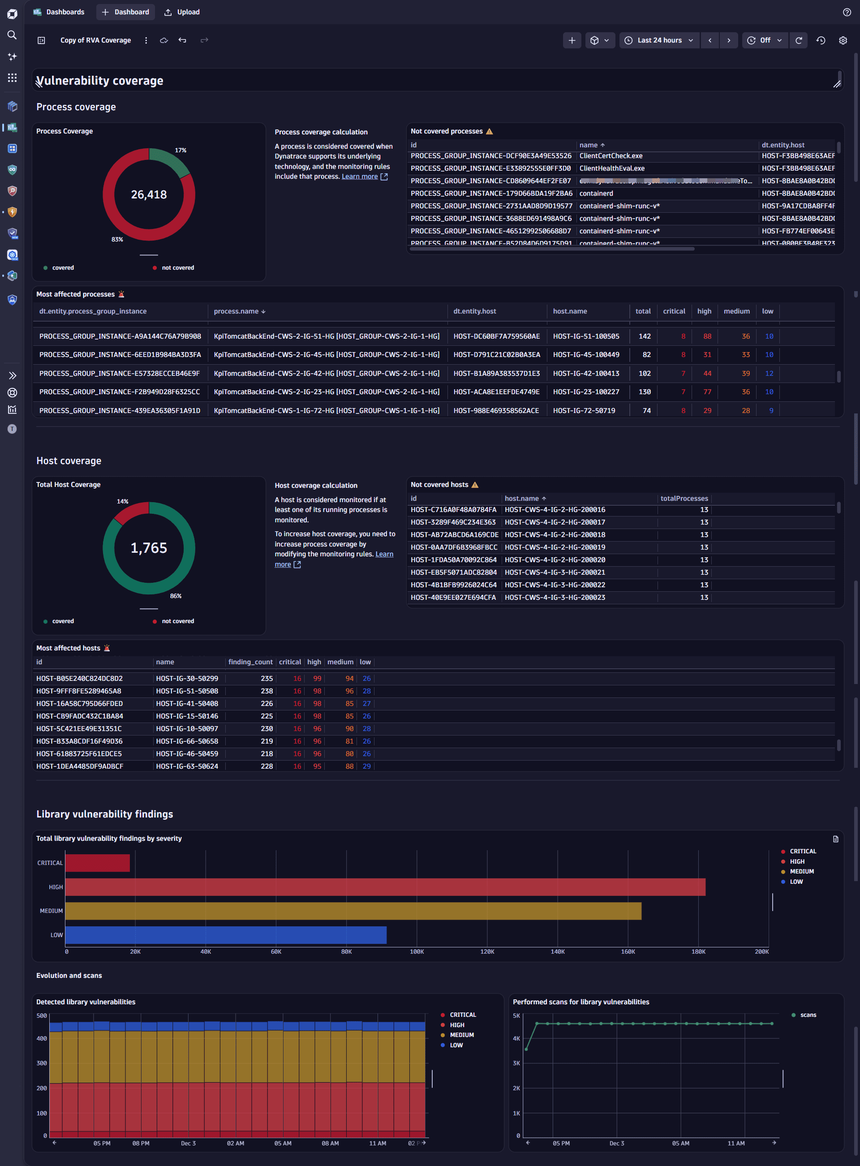
اللقطة مأخوذة من التوثيق (بيانات تجريبية) وللتوضيح فقط؛ لا تقول شيئًا عن بيئتك.
عمليًا: الاستعلام عن الثغرات وقت التشغيل بلغة DQL
تذكر ملاحظات إصدار Dynatrace SaaS 1.348 (بدء النشر في 12 أكتوبر 2026) أن بيانات الثغرات صارت قابلة للاستعلام بلغة DQL. وتقدّم صفحة أمثلة DQL (9 أبريل 2026) الاستعلام الأساسي أدناه.
الخطوة 1: عدّ الثغرات المفتوحة والمعرّضة
يحتفظ الاستعلام بآخر لقطة لكل كيان (dedup)، ويبقي الثغرات المفتوحة وغير المكتومة فقط، ثم يرشّح على PUBLIC_NETWORK.
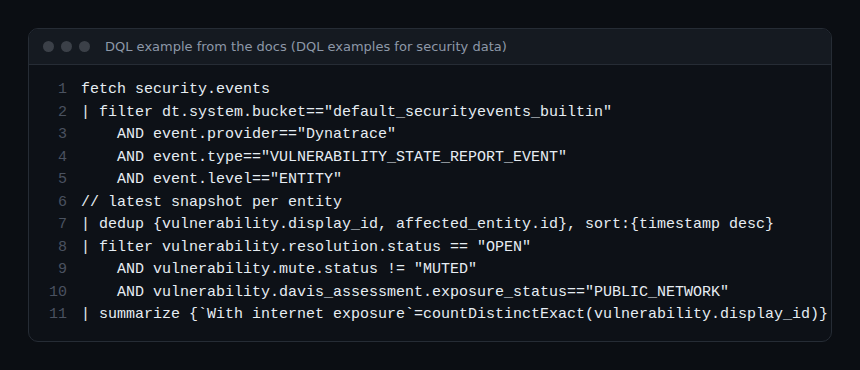
الخطوة 2: تغيير الحقل المرشَّح
تتبع المعايير الأخرى النمط نفسه: استبدل الحقل المرشَّح بـ vulnerability.davis_assessment.data_assets_status (القيمة REACHABLE) أو vulnerable_function_status (القيمة IN_USE). لم أشغّل هذه الصيغ؛ جرّبها في Notebook.
الخطوة 3: تحديد ترتيب المعالجة
- معرّضة للشبكة العامة مع استغلال عام متاح.
- معرّضة مع قاعدة بيانات يمكن الوصول إليها.
- غير معرّضة لكن الدالة المعرّضة للثغرة مستخدمة.
- الباقي ضمن دورة التحديث المعتادة.
هذا الترتيب اقتراح من الكاتب. يربط الأولوية بهدف موثوقية: مهلة إصلاح مقيسة كما في SLO. لمثال على تتبّع الإصلاحات، راجع ثغرة PHP في SUSE.
كيف تتحقق من أنه يعمل
- نتيجة الاستعلام ليست فارغة لعملية تعرف أنها معرّضة.
- تُظهر لوحة «Vulnerability coverage» عملياتك الحرجة مغطّاة.
- بعد الإصلاح وإعادة التشغيل تنتقل الثغرة إلى «Resolved» (انتظر أكثر من ساعتين).
أفضل الممارسات
- عامل «Not available» على أنها «مجهول»، لا «آمن».
- تحقق من التغطية قبل استخلاص نتيجة من استعلام فارغ.
- أبقِ صلاحية قراءة أحداث الأمان في حدّها الأدنى؛ وراجع أيضًا فحص مهارات الوكلاء للمنطق نفسه في أقل الصلاحيات.
- دوّن تاريخ التوثيق: الميزة تتطور بسرعة.
الأسئلة الشائعة
هل يمكن أن تبقى عملية غير معرّضة ذات أولوية؟
نعم. قاعدة بيانات قابلة للوصول أو دالة معرّضة للثغرة قيد الاستخدام تبقى إشارة. التعرّض للإنترنت معيار واحد من عدة معايير.
لماذا لا تظهر عمليتي؟
تحقق من deep monitoring والتقنية المدعومة وقواعد المراقبة. العملية المستبعدة لا تجعل مضيفها مغطّى.
هل ينطبق هذا على Dynatrace Managed؟
يعتمد المقال على صفحات SaaS. لدى Managed صفحات توثيق خاصة به: تحقق من التوفر هناك.
الخلاصة
الثغرات وقت التشغيل لا تغني عن الإصلاح: إنها ترتّب العمل. اقرأ التغطية، واستعلم عن حقول التعرّض بلغة DQL، ثم حدّد مهلة لكل مستوى. المصادر: Runtime Vulnerability Analytics وVulnerability evaluation وAssess coverage. وللمتابعة راجع الدرس الخاص بـ Application Security.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.