بيئة تشغيل NVIDIA OpenShell لوكلاء الذكاء الاصطناعي: يصف مستودع NVIDIA/OpenShell نفسه بأنه «بيئة التشغيل الآمنة والخاصة لوكلاء الذكاء الاصطناعي المستقلين». كُتب بلغة Rust وبترخيص Apache-2.0، وكان يعرض نحو 16 400 نجمة في منتصف أكتوبر 2026، وآخر إصدار له 0.1.4 بتاريخ 13 أكتوبر 2026. المبدأ: يعمل كل وكيل في بيئة معزولة (sandbox)، وتحدد سياسة تصريحية ما يمكنه المساس به (الملفات والشبكة والعمليات). وكل ما عدا ذلك مرفوض.
يضع مقالنا عن ضوابط حماية الوكلاء في الإنتاج OpenShell بين عناصر أخرى. أما هنا فنتناول المشروع لذاته: ما يقوله المستودع، والبدء بحسب README والوثائق، وخصوصًا السجلات التي تتيح إثبات ما حاول الوكيل فعله. الوكيل المعزول غير المراقَب لا يوفّر إلا نصف الأمان.
المعلومات مأخوذة من README والوثائق الرسمية. لم تثبّت span.observer برنامج OpenShell: الصور مقتطفات من وثائق المشروع.
بيئة تشغيل NVIDIA OpenShell لوكلاء الذكاء الاصطناعي: ما يقوله المستودع
- العزل: بحسب README، تحدّ ضوابط النواة من الملفات واستدعاءات النظام المتاحة، ويمرّ كل اتصال شبكي بفحص السياسة قبل أن يغادر البيئة المعزولة. وتشير الوثائق إلى أن قواعد نظام الملفات تطبّقها Landlock.
- بيانات الاعتماد: بحسب README، لا يرى الوكيل أبدًا بيانات الاعتماد الحقيقية؛ ولا يضيفها OpenShell إلا إلى الطلبات الموجهة إلى نقاط اتصال معتمدة.
- التحقق من التغييرات: يصف المشروع «prover» (تحقق صوري) ينبّه إلى الوصولات الخطرة التي قد يفتحها تغيير في السياسة، لتنتظر مراجعة بشرية، و«advisor» يتيح للوكيل اقتراح قاعدة الشبكة التي يحتاجها.
- المكوّنات: بوابة (مستوى التحكم) ومشرف والبيئة المعزولة؛ وحزم SDK بلغات Python وTypeScript وGo وRust.
- المنصات: Linux وmacOS على Apple Silicon أو Windows مع WSL 2 (تجريبي)، مع Docker أو Podman أو المحاكاة الافتراضية للمضيف.
البدء بحسب README
الخطوة 1 — التثبيت وإنشاء بيئة معزولة
curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | sh
openshell sandbox create --name demo
يجهّز المثبّت أداة CLI وبوابة محلية. الصورة الافتراضية Ubuntu مصغّرة بلا وكيل: وتقترح الوثائق «Run Your First Agent» الذي يشغّل OpenCode بنموذج مجاني من OpenRouter. اقرأ السكربت قبل تنفيذه، كما مع أي «curl | sh».
الخطوة 2 — ملاحظة الرفض الافتراضي، ثم فتح وصول محدد
ينشئ الدرس الرسمي بيئة معزولة بلا قاعدة شبكة: فيفشل curl نحو API الخاصة بـ GitHub برمز 403 من الوكيل الوسيط (proxy). ثم تُضاف قاعدة للقراءة فقط، دون إعادة تشغيل:
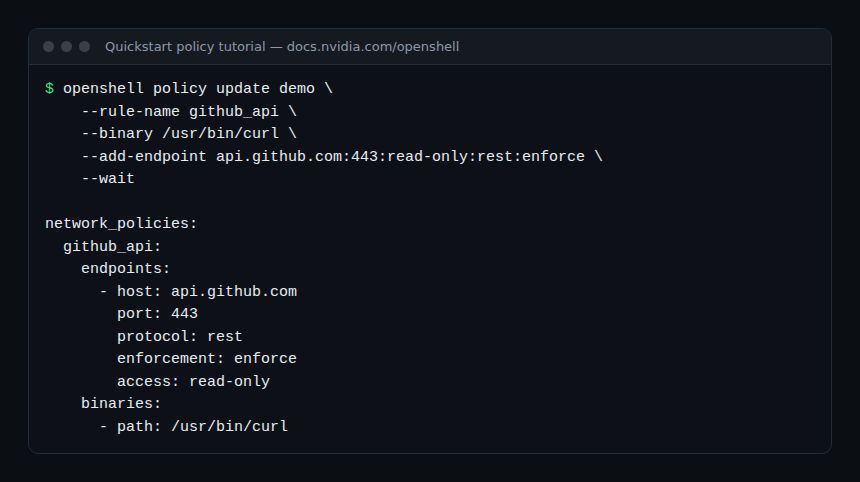
تحدد المواصفة api.github.com:443:read-only:rest:enforce المضيف والمنفذ والإعداد المسبق للوصول والبروتوكول وطور التطبيق. مع rest ينهي الوكيل الوسيط TLS ويفحص كل طلب HTTP؛ ويسمح read-only بـ GET وHEAD وOPTIONS. أما POST فيتلقى 403 مع policy_denied.
تلاحظ الوثائق أنه يمكن كتابة enforcement: audit لتسجيل المخالفات دون حجب: وهذا عملي لبناء سياسة بالتكرار قبل الانتقال إلى enforce. ولحصر القاعدة في وكيل بعينه، استبدل الملف التنفيذي curl بملف الوكيل.
مراقبة OpenShell: سجلات OCSF وSIEM والمقاييس
قراءة حالات الرفض
تسجّل كل بيئة معزولة الاتصالات الشبكية ودورة حياة العمليات وقرارات نظام الملفات وتغييرات الإعداد. وتتبع أحداث الأمان صيغة OCSF (Open Cybersecurity Schema Framework، الإصدار 1.8.0 في الوثائق)، ببادئات مثل NET: وHTTP: وPROC: وFINDING: أو CONFIG:.
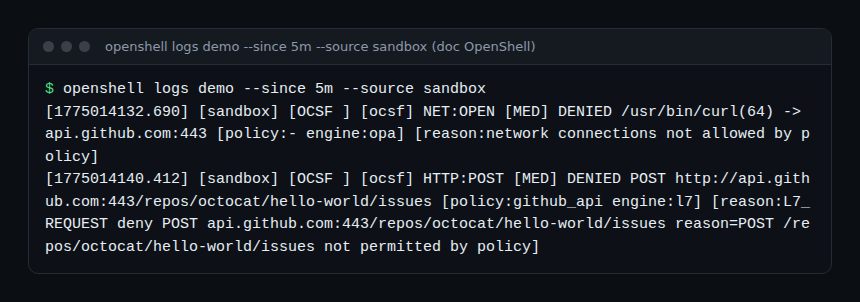
يبيّن كل رفض الوجهة والملف التنفيذي الذي أطلق المحاولة والسبب. وهذه هي المادة الخام للوحة معلومات (dashboard) أمان الوكيل: عدد حالات الرفض لكل قاعدة ولكل ملف تنفيذي ولكل مضيف.
التصدير بصيغة JSON إلى SIEM
الصيغة المقروءة ليست مخصصة للآلات. وبالنسبة إلى SIEM، تصف الوثائق إعدادًا يُفعَّل على المستوى العام أو لكل بيئة معزولة، دون إعادة تشغيل:
openshell settings set --global --key ocsf_json_enabled --value true
openshell settings set my-sandbox --key ocsf_json_enabled --value true
عندئذ يكتب المشرفون على stderr، إضافة إلى السطر المقروء، سطرًا OCSF-JSON يتبعه كائن JSON كامل. اضبط المُجمِّع (collector) على الاحتفاظ بهذه الأسطر فقط، وهي تُقرأ بالأوامر docker logs --follow أو podman logs --follow أو kubectl logs … -c supervisor --follow. ويمكن للبوابة أيضًا أن تكتب أحداثها الخاصة بصيغة JSONL عبر [openshell.gateway.ocsf_log] في gateway.toml.
مقاييس البوابة
تعرض البوابة GET /metrics بصيغة Prometheus على مستمع منفصل، معطّل افتراضيًا: فعّله بـ metrics_bind_address أو --metrics-port أو OPENSHELL_METRICS_PORT. وتحذّر الوثائق من أن نقطة الاتصال بـ HTTP صريح ودون مصادقة: أبقِ الخدمة داخلية وقيّد الوصول على نظام المراقبة (وتعطي NetworkPolicy مثالًا). اجمع المقاييس من كل نسخة (replica)، وليس من Service.
ولربط هذه الإشارات بتكلفة الوكلاء ونشاطهم، راجع تكلفة وكيل الذكاء الاصطناعي: يسجّل OpenShell الأمان لا الرموز (tokens).
كيف تتحقق من أنه يعمل
- يفشل
curlنحو مضيف غير مصرَّح به، ويُظهرopenshell logs demo --since 5m --source sandboxحدثًاDENIEDمع سببه. - بعد القاعدة ينجح
GETويُرفضPOSTمعpolicy_denied. - مع
ocsf_json_enabledيتلقى المُجمِّع لديك أسطرOCSF-JSONقابلة لفك الترميز؛ وبدونها تحقق من أنك تقرأ سجلات المشرف فعلًا.
الحدود والنقاط المفتوحة
- الإصدار 0.x. آخر إصدار هو 0.1.4، مع ثلاثة إصدارات بين 28 سبتمبر و13 أكتوبر 2026. يتحدث README عن «إيقاع نشر مستقر» ابتداءً من 0.1.x، لكن API والخيارات قد تتغير: اقرأ دليل الترحيل 0.1.0.
- تسجيل بأقصى جهد. توضح الوثائق أن جمع JSON «best-effort» وليس ضمانًا لسجل كامل؛ ولا تحتفظ البوابة في الذاكرة إلا بـ 2 000 سطر حديث لكل بيئة معزولة، وتضيع عند إعادة التشغيل. وللاحتفاظ الدائم بالبيانات (retention) صدّر إلى تخزين خارجي.
- مصدران للسجلات. لا يصل خرج العملية الرئيسية (stdout وstderr) عبر
openshell logs: اجمعه على حدة مع سجلات الحاوية. - القياس عن بُعد. يرسل OpenShell افتراضيًا إحصاءات مجهولة (فئات وعدّادات، دون أسماء البيئات المعزولة أو المسارات أو المُوجّهات أو بيانات الاعتماد)؛ ويعطّلها
OPENSHELL_TELEMETRY_ENABLED=falseعلى البوابة. - الإطار القانوني. يذكّر README بأن البرنامج يجلب محتوى خارجيًا بتراخيص مختلفة ويُقدَّم «كما هو».
أفضل الممارسات
- ابدأ من الرفض الافتراضي، وسجّل في الطور
audit، ثم انتقل إلىenforceقاعدة بقاعدة. - اربط كل قاعدة بالملف التنفيذي للوكيل، لا بـ shell عام.
- صدّر أحداث OCSF إلى تخزين دائم، مع تنبيه على حالات الرفض المتكررة أو الجديدة.
- أبقِ نقطة اتصال المقاييس على شبكة داخلية.
- اجمع العزل مع التنسيق والميزانية: يقرر Paperclip من يعمل، ويحدّ OpenShell مما يمكن للوكيل المساس به. وللوكيل الذي يصل إلى أدوات MCP، راجع أيضًا تأمين خادم MCP.
الأسئلة الشائعة
هل يحل OpenShell محل ضوابط حماية المحتوى؟
لا. فهو يتحكم في الأفعال (الملفات والشبكة والعمليات)، لا في معنى الردود. ويكمّل المستويان أحدهما الآخر، كما في مقالنا عن ضوابط الحماية.
هل يمكن استخدامه مع OpenClaw؟
تصف وثائق OpenClaw برنامج OpenShell بوصفه واجهة خلفية مُدارة للعزل، مع إضافة وإصدار أدنى من OpenShell. راجع OpenClaw.
هل يلزم GPU أو عتاد NVIDIA؟
لا يشترط README ذلك: بل يطلب Linux أو macOS على Apple Silicon أو WSL 2، مع Docker أو Podman أو المحاكاة الافتراضية.
الخلاصة
يضع OpenShell التحكم في صلاحيات الوكيل داخل سياسة مراجَعة وقابلة للتحقق، وينتج سجلات OCSF يمكن لـ SIEM استثمارها. المشروع حديث (الإصدار 0.1.4) وجمعه للسجلات بأقصى جهد فحسب: تعامل معه كطبقة دفاع لا كضمان، وأكمله بمراقبة التكاليف وسلوك الوكيل.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة. العلامات التجارية المذكورة ملك لأصحابها. الأدوات تتطور بسرعة: تحقق من الأوامر والخيارات في وثائقها الرسمية (docs.nvidia.com/openshell).